bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…

Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…

Local proxy that bypasses Deep Packet Inspection by fragmenting TLS ClientHello packets, enabling access to blocked websites without requiring…

Proxy MITM pour le trafic TCP/TLS/DTLS/UDP, avec STARTTLS, IoT, Thick Client et plus encore.

Hermes Proxy - Analyseur de trafic HTTP

VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…

Un analyseur de capture réseau simple, fiable et raisonnablement rapide.

100 projets de cybersécurité — un build à la fois. Actuellement 10/100.

TheLightScope

Dshell est un framework d'analyse forensique réseau.

SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !

Script d'énumération DNS

Démultiplexeur de paquets TCP/IP. Télécharger depuis :

Un routeur NAT WiFi entièrement fonctionnel (et maintenant également un répéteur WiFi)

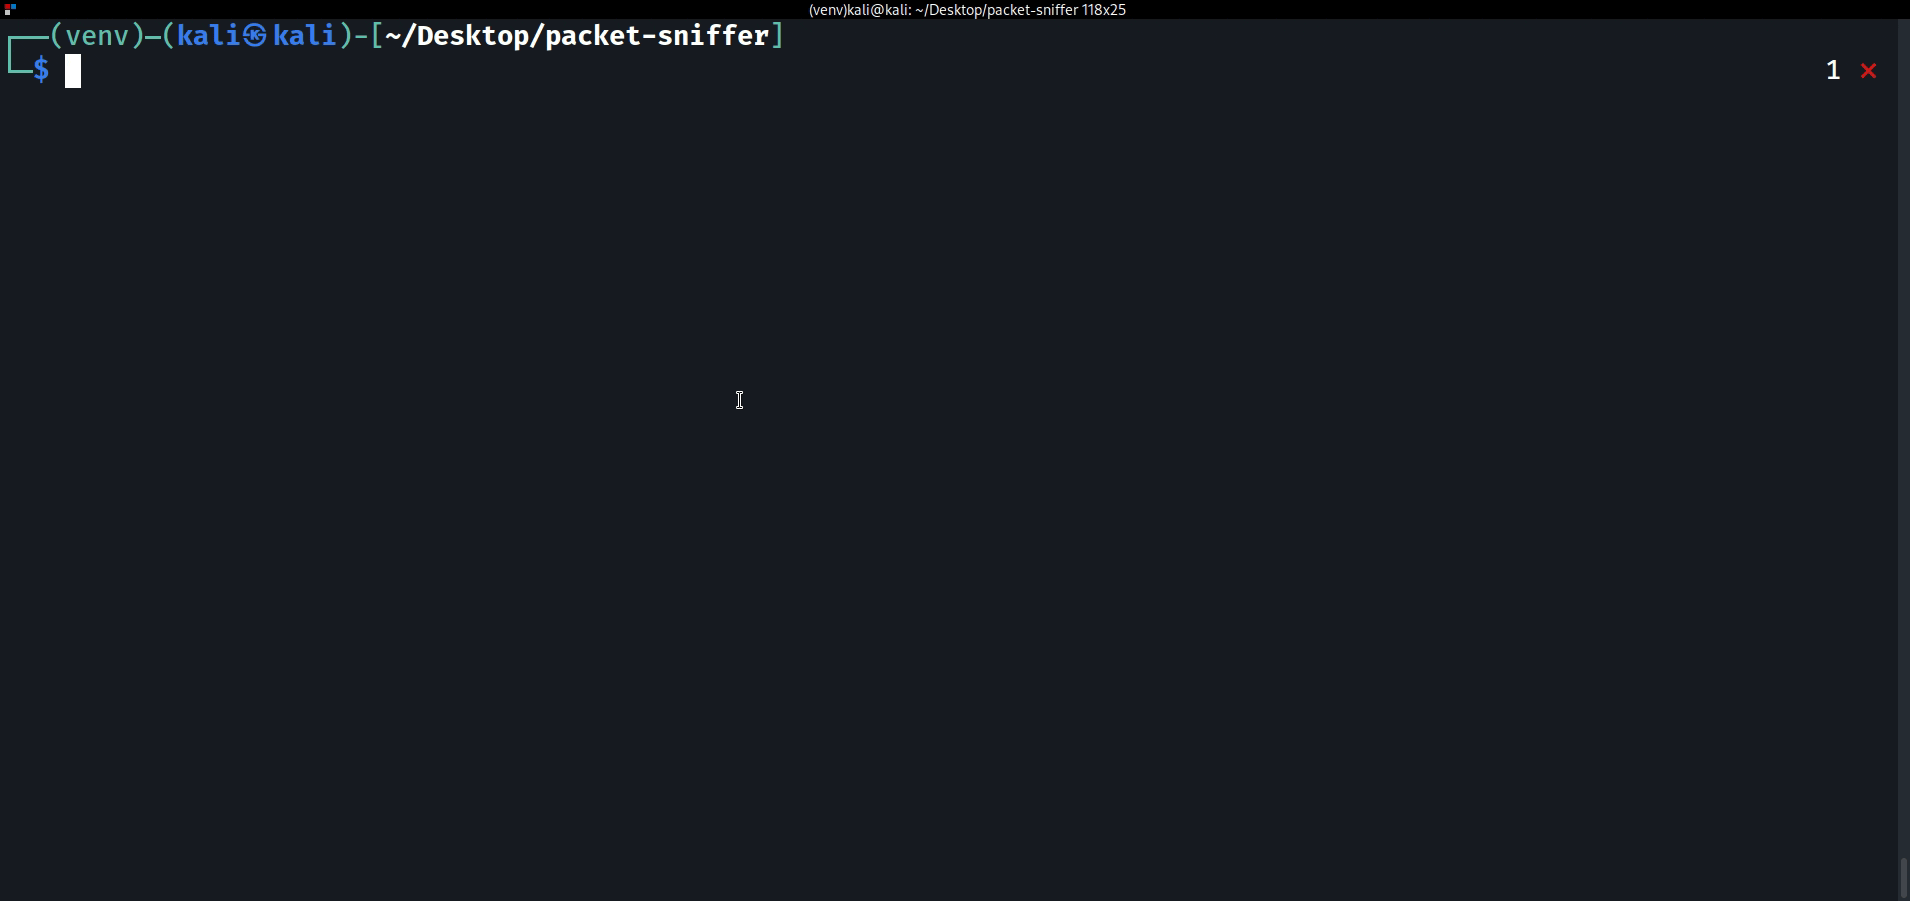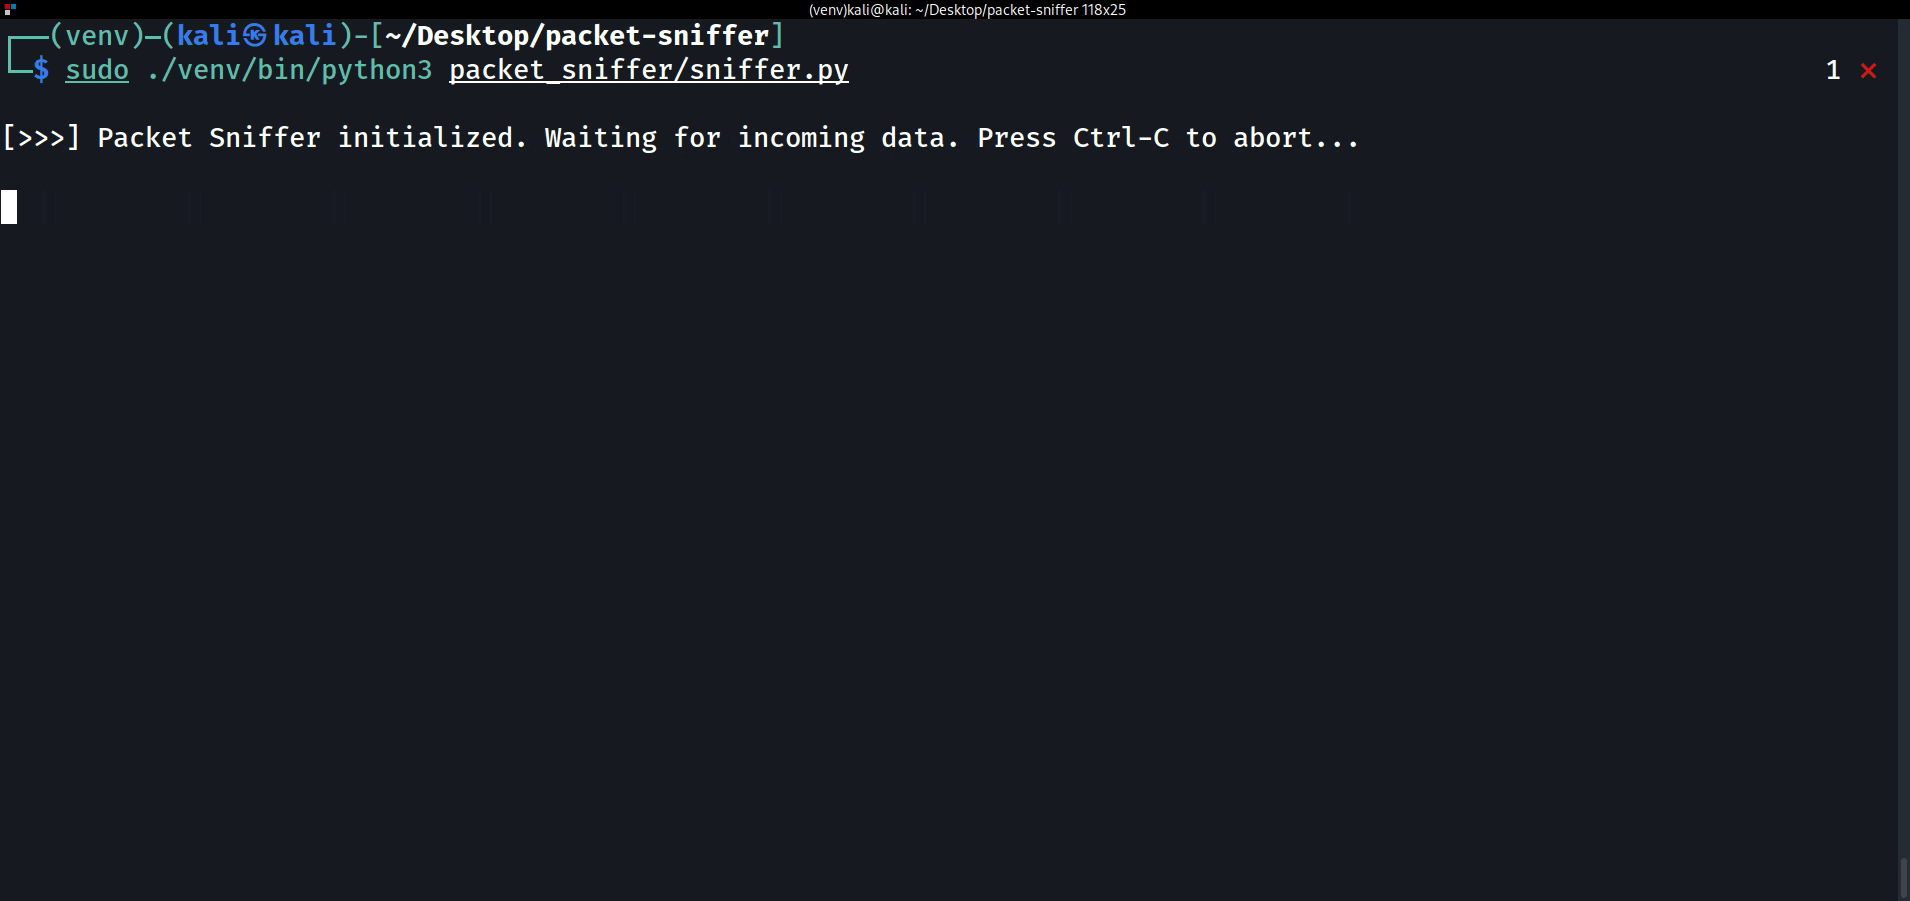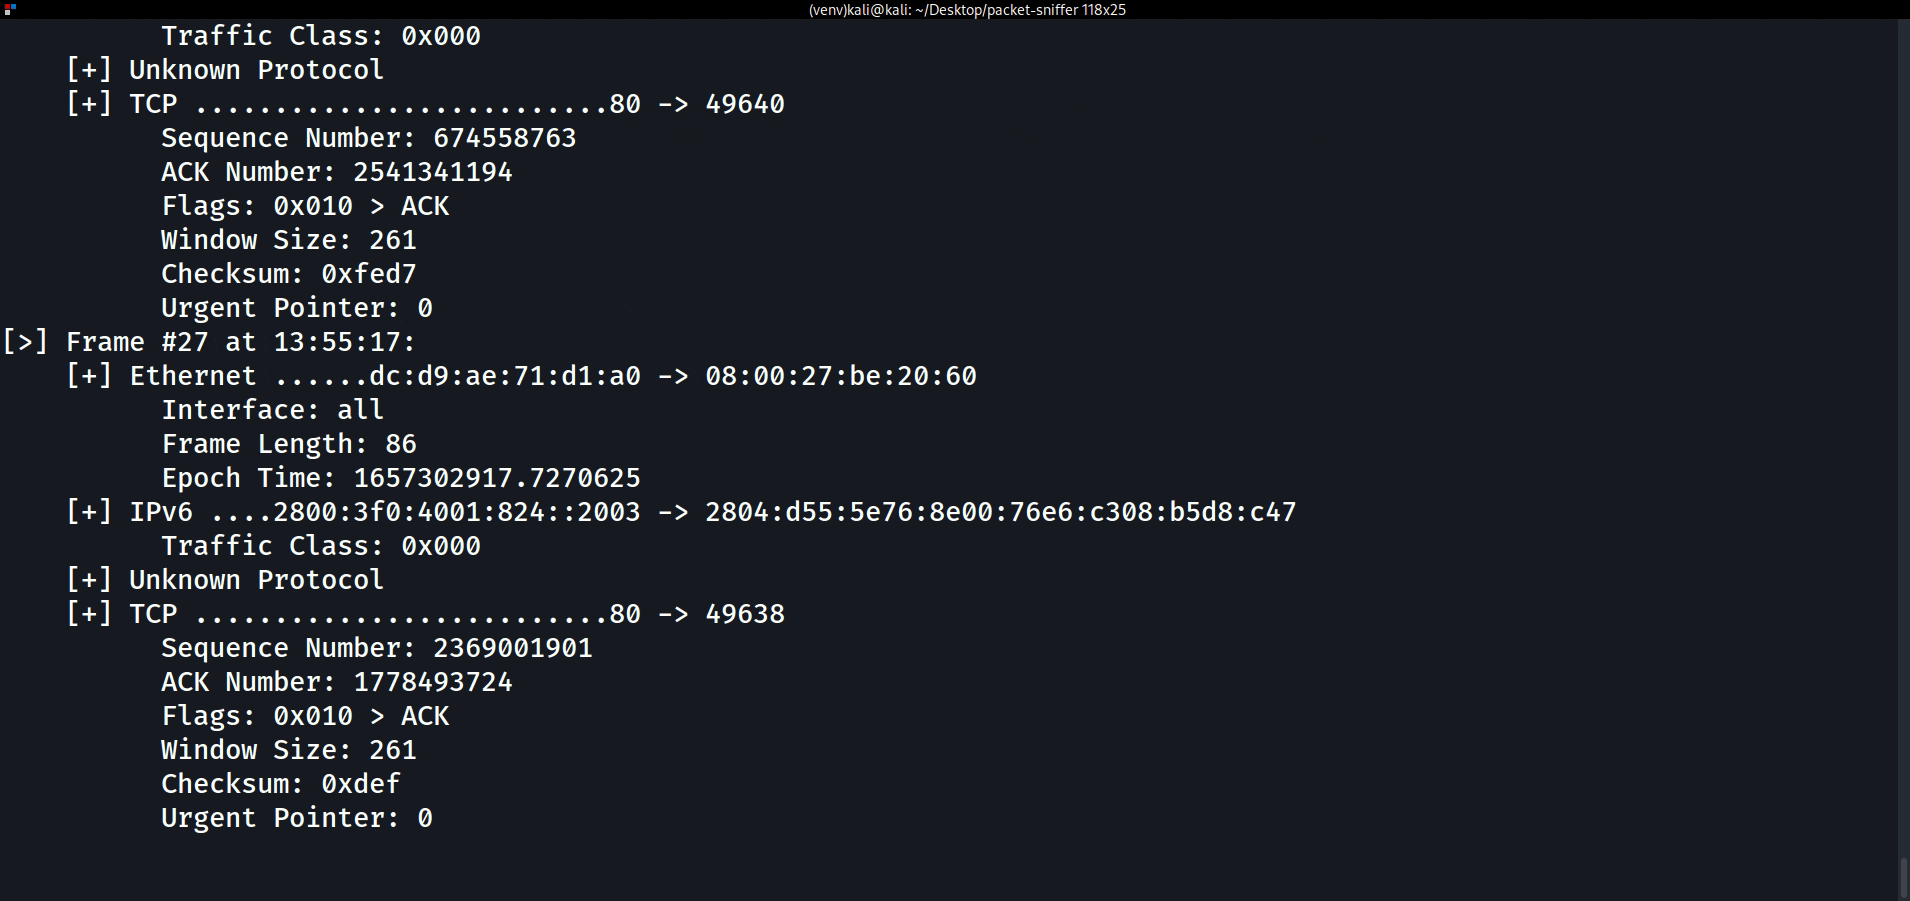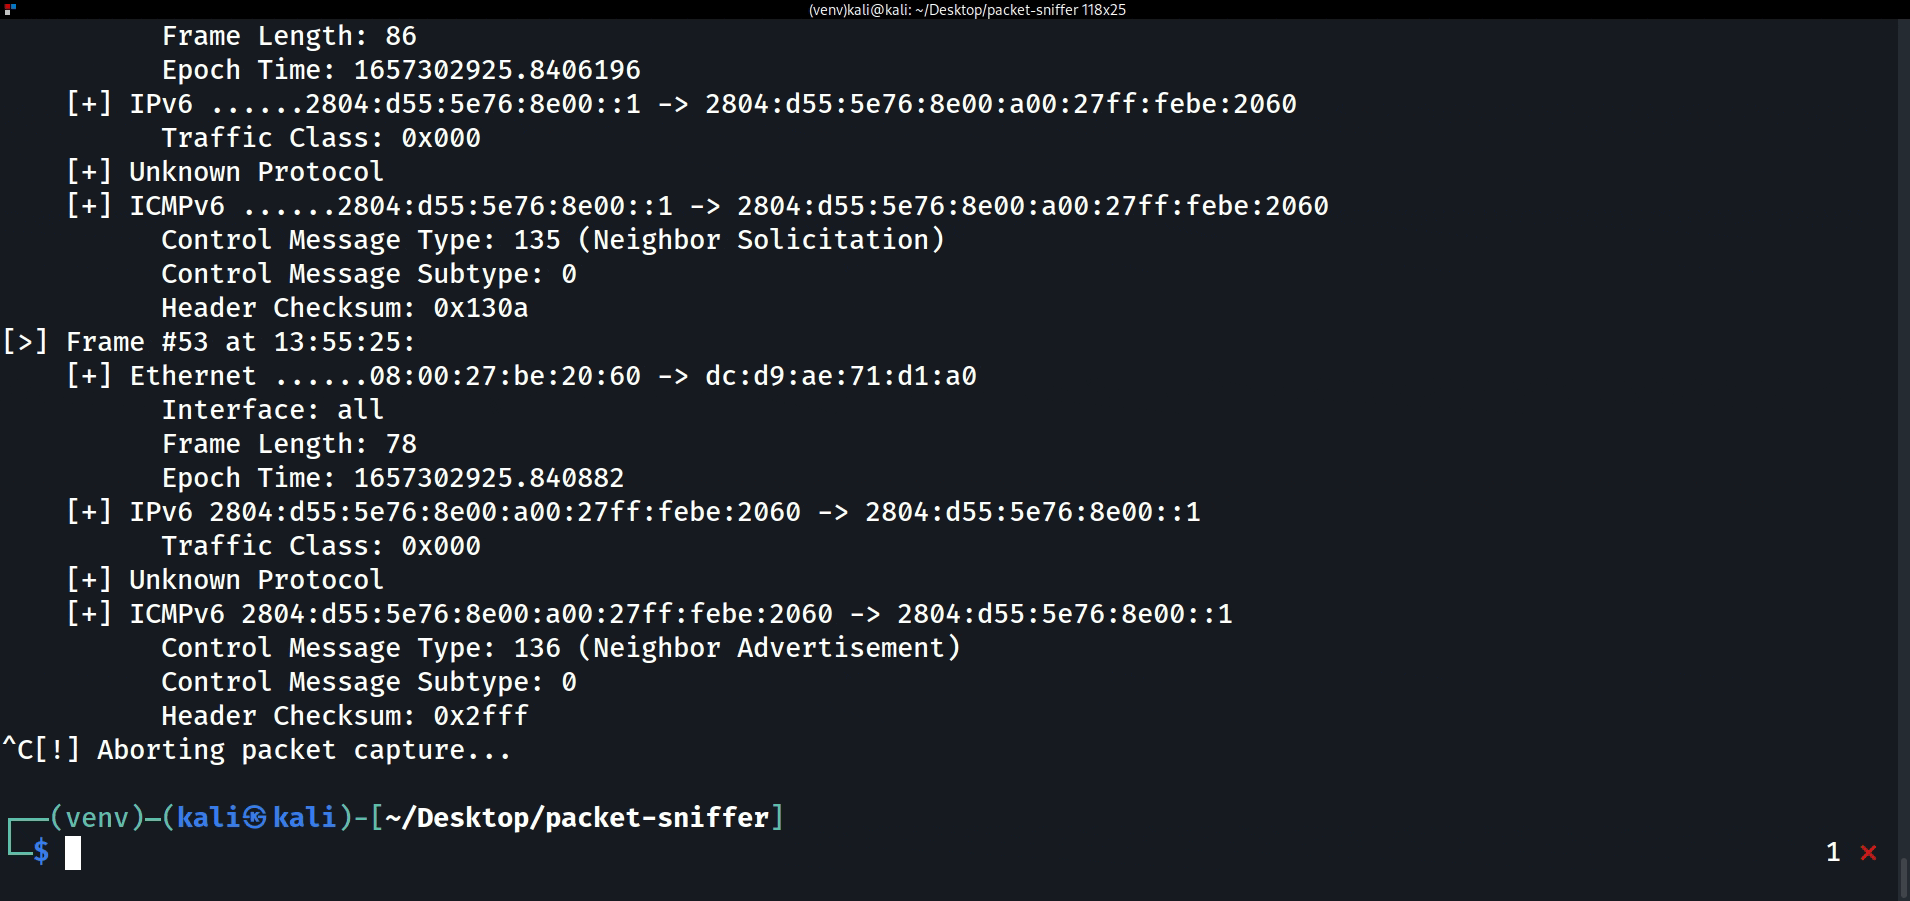
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…

ZMap est un scanner réseau rapide à paquet unique conçu pour des sondages réseau à l'échelle d'Internet.

Passerelle d'atténuation DDoS de couche 4 adaptative à deux étages utilisant l'analyse comportementale du trafic, la classification par forêt…

Sniffer BLE et plateforme d'expérimentation Bluetooth avec matériel ouvert, firmware et capture limitée de paquets Classic BR pour les travaux de…

Bibliothèque C pour décoder les paquets de bande de base Bluetooth et extraire les informations de piconet à partir du matériel Ubertooth et USRP…