

tsharkVM
 h21lab/tsharkvm
Machine virtuelle d'analyse tshark + ELK
packet-sniffing-analysisvulnerability-analysisnetwork-security+3
68
h21lab/tsharkvmMachine virtuelle d'analyse tshark + ELK
 jp/hermes-proxy
Hermes Proxy - Analyseur de trafic HTTP
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 corelight/zeek-spicy-ipsec
Un analyseur de protocole IPSec pour Zeek basé sur Spicy.
 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 interceptsuite/interceptsuite
Proxy MITM pour le trafic TCP/TLS/DTLS/UDP, avec STARTTLS, IoT, Thick Client et plus encore.
 omriher/captipper
Explorateur de trafic HTTP malveillant
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
 adamlaurie/hdmi-sniff
renifler le trafic HDMI DDC (I2C)
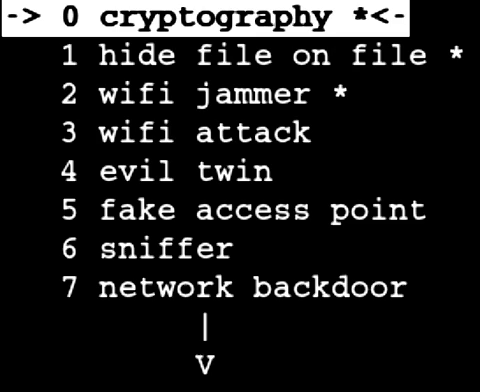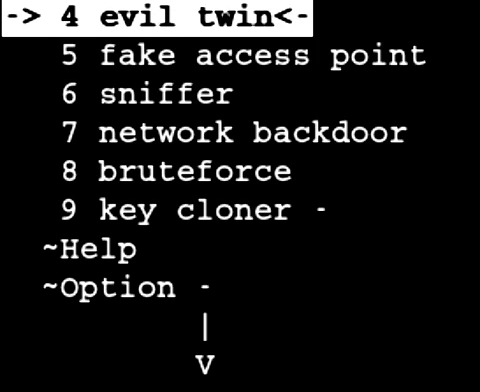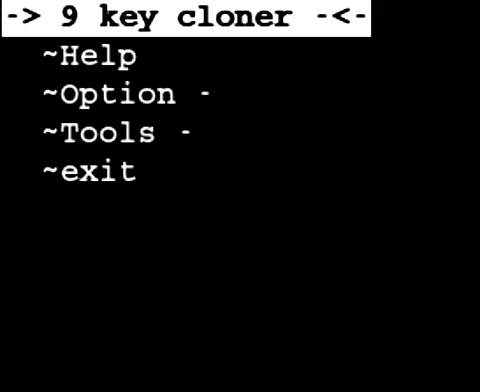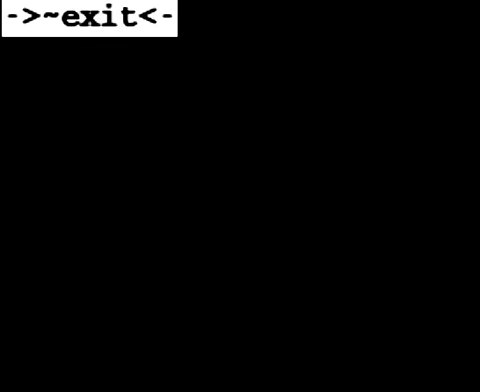 marcrowproject/bramble
Bramble est une suite Open source de hacking.
 ipopov/starttls-mitm
Un proxy transparent de type homme du milieu compatible STARTTLS
 emrekybs/bluefish
Outil d'automatisation conçu pour simplifier l'analyse des fichiers PCAP (capture de paquets).
 dlee35/curveball_lua
Dépôt contenant des scripts lua et des fichiers PCAP pour détecter les tentatives d'exploitation de CVE-2020-0601 via le trafic réseau.
 doriguzzi/lucx_network_traffic_parser
Un framework pour l'analyse du trafic réseau et l'extraction de caractéristiques.
 vignesh07/babyshark
TUI PCAP axé sur les flux (fichiers de cas, UX magnifique). Do do do do.
 basil00/tallow
Tallow - Tor transparent pour Windows
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py est un script Python3 conçu pour analyser les fichiers de capture de paquets réseau et extraire les hachages NTLMv2 dans un format…
