

got-responded
 joda32/got-responded
Un outil simple pour détecter les usurpations NBT-NS et LLMNR (et les perturber un peu)
network-securitypenetration-testingintrusion-detection+1
36
joda32/got-respondedUn outil simple pour détecter les usurpations NBT-NS et LLMNR (et les perturber un peu)
 fox-it/cisco-ios-xe-implant-detection
Analyse et détection d'implant Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
Corelight@Home script

 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 corelight/suricata_exporter
Un exportateur Prometheus pour Suricata
 josevnz/suricatalog
Analyser, filtrer et visualiser les logs eve.json de Suricata avec des outils CLI pour les alertes, les flux, le DNS et les payloads. Inclut un…
 crisprss/magicnetdefs
Similaire à Petitpotam, le service netdfs est activé dans les environnements Windows Server et AD, et la méthode RPC abusée permet aux processus…
 corelight/zeek-long-connections
Paquet Zeek pour suivre les connexions longues afin de les signaler avant qu'elles ne soient terminées.
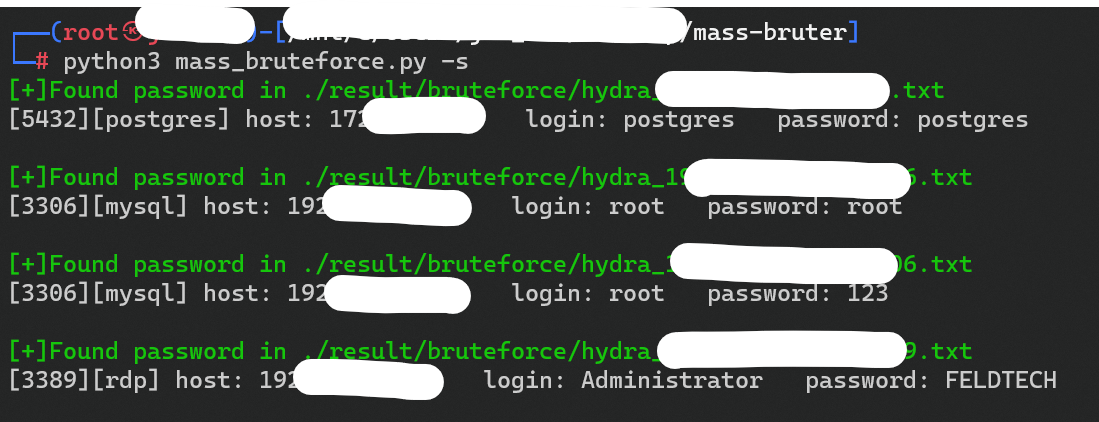 opabravo/mass-bruter
Authentification par force brute massive de services courants avec des identifiants courants.
 lsecqt/sessionview
Un utilitaire C# portable pour énumérer les sessions Windows locales et distantes
 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…
 degenerat3/meteor
Un C2/teamserver multiplateforme prenant en charge plusieurs protocoles de transport, écrit en Go.
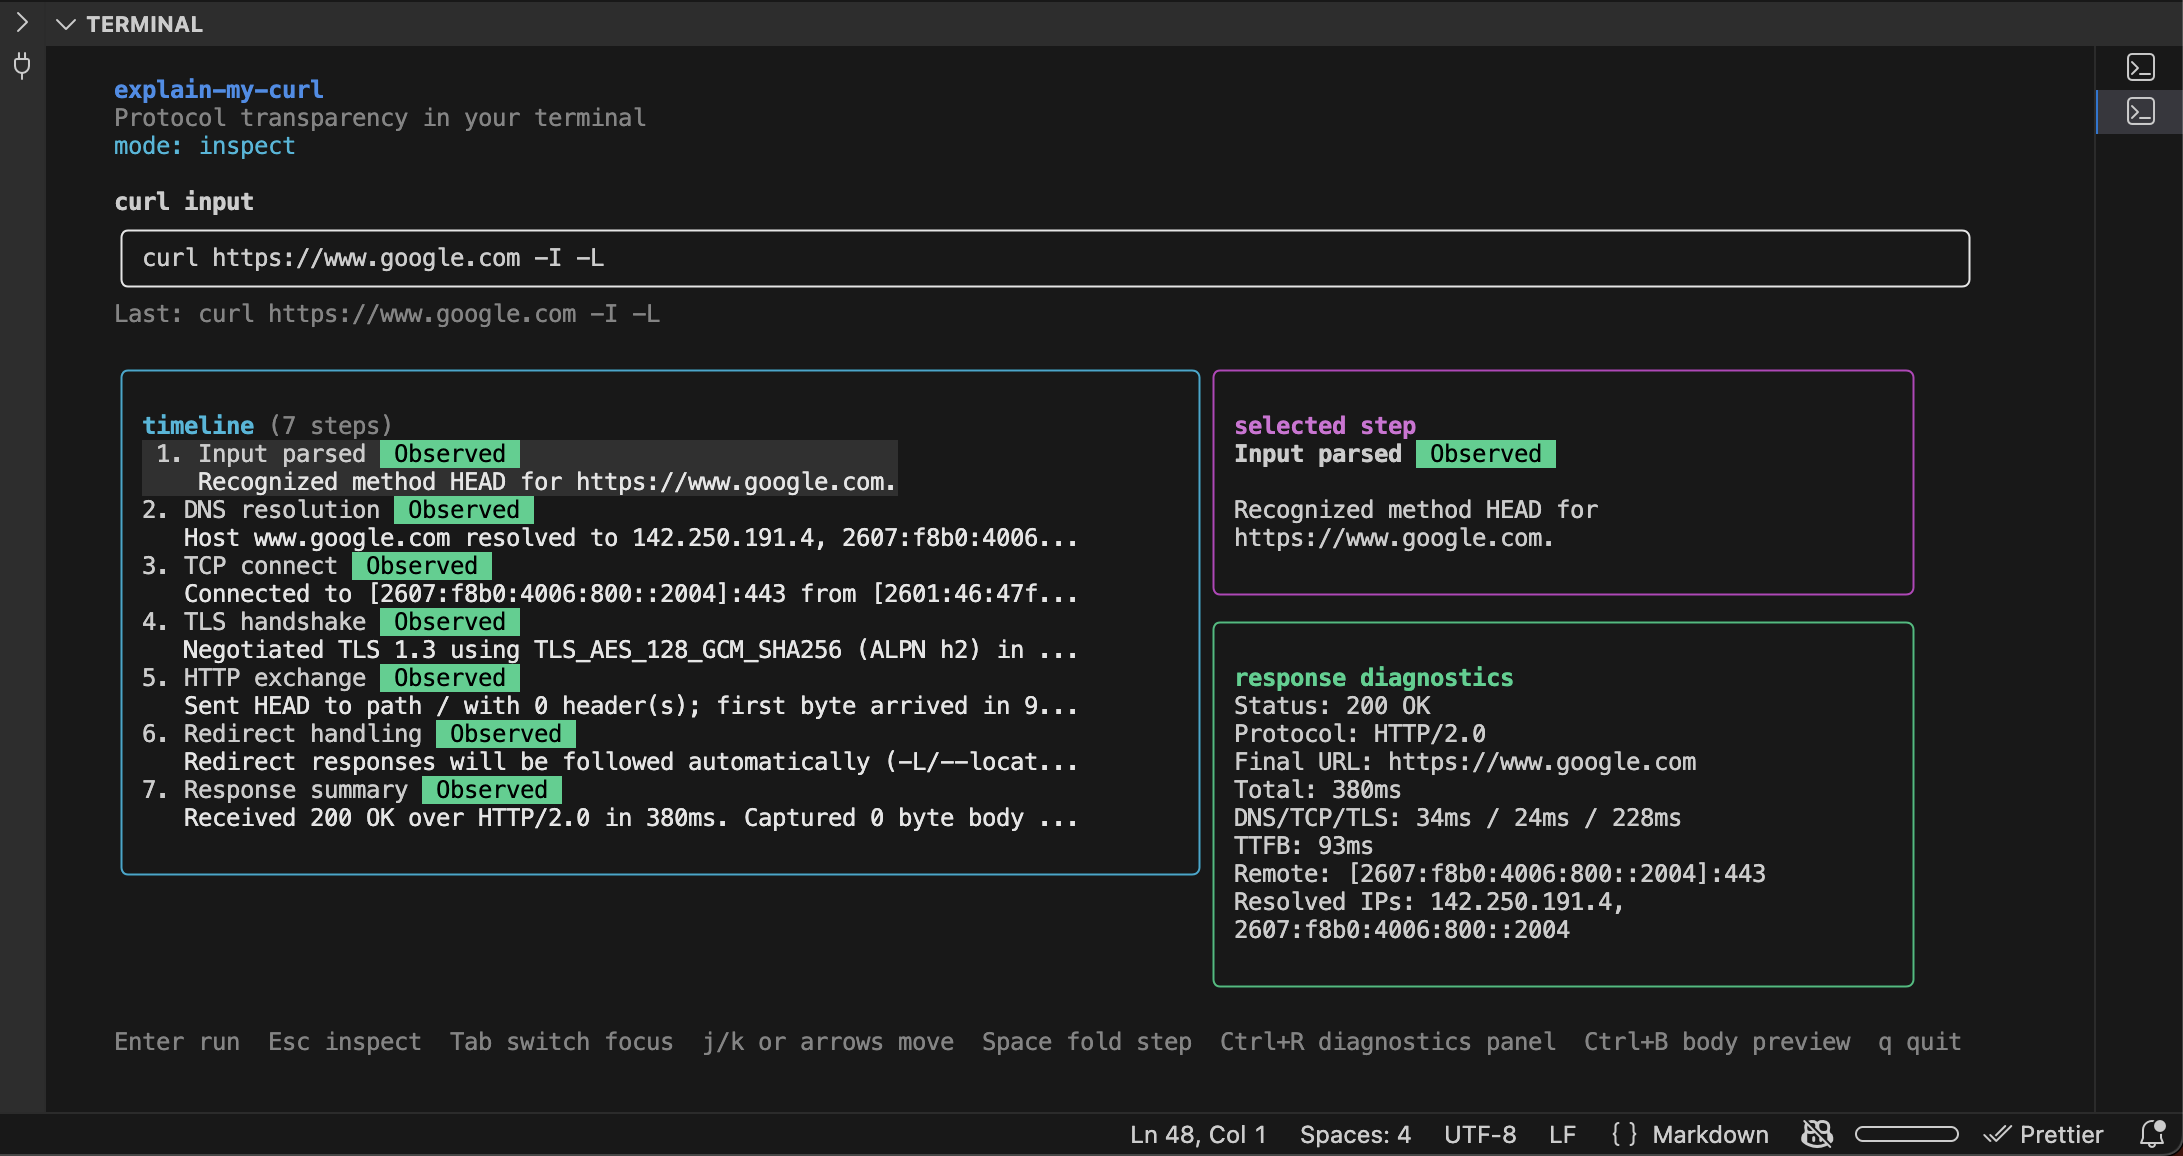 akgitrepos/explain-my-curl
Prend une commande curl et explique les détails DNS/TLS/HTTP étape par étape
 ashishraste/arp-dns-attacks
ARP spoofing, HTTP redirection, DNS spoofing et DNS forging en utilisant la bibliothèque pcap
 cyberisltd/egresser
Scripts client/serveur conçus pour tester les règles de pare-feu sortantes (egress).
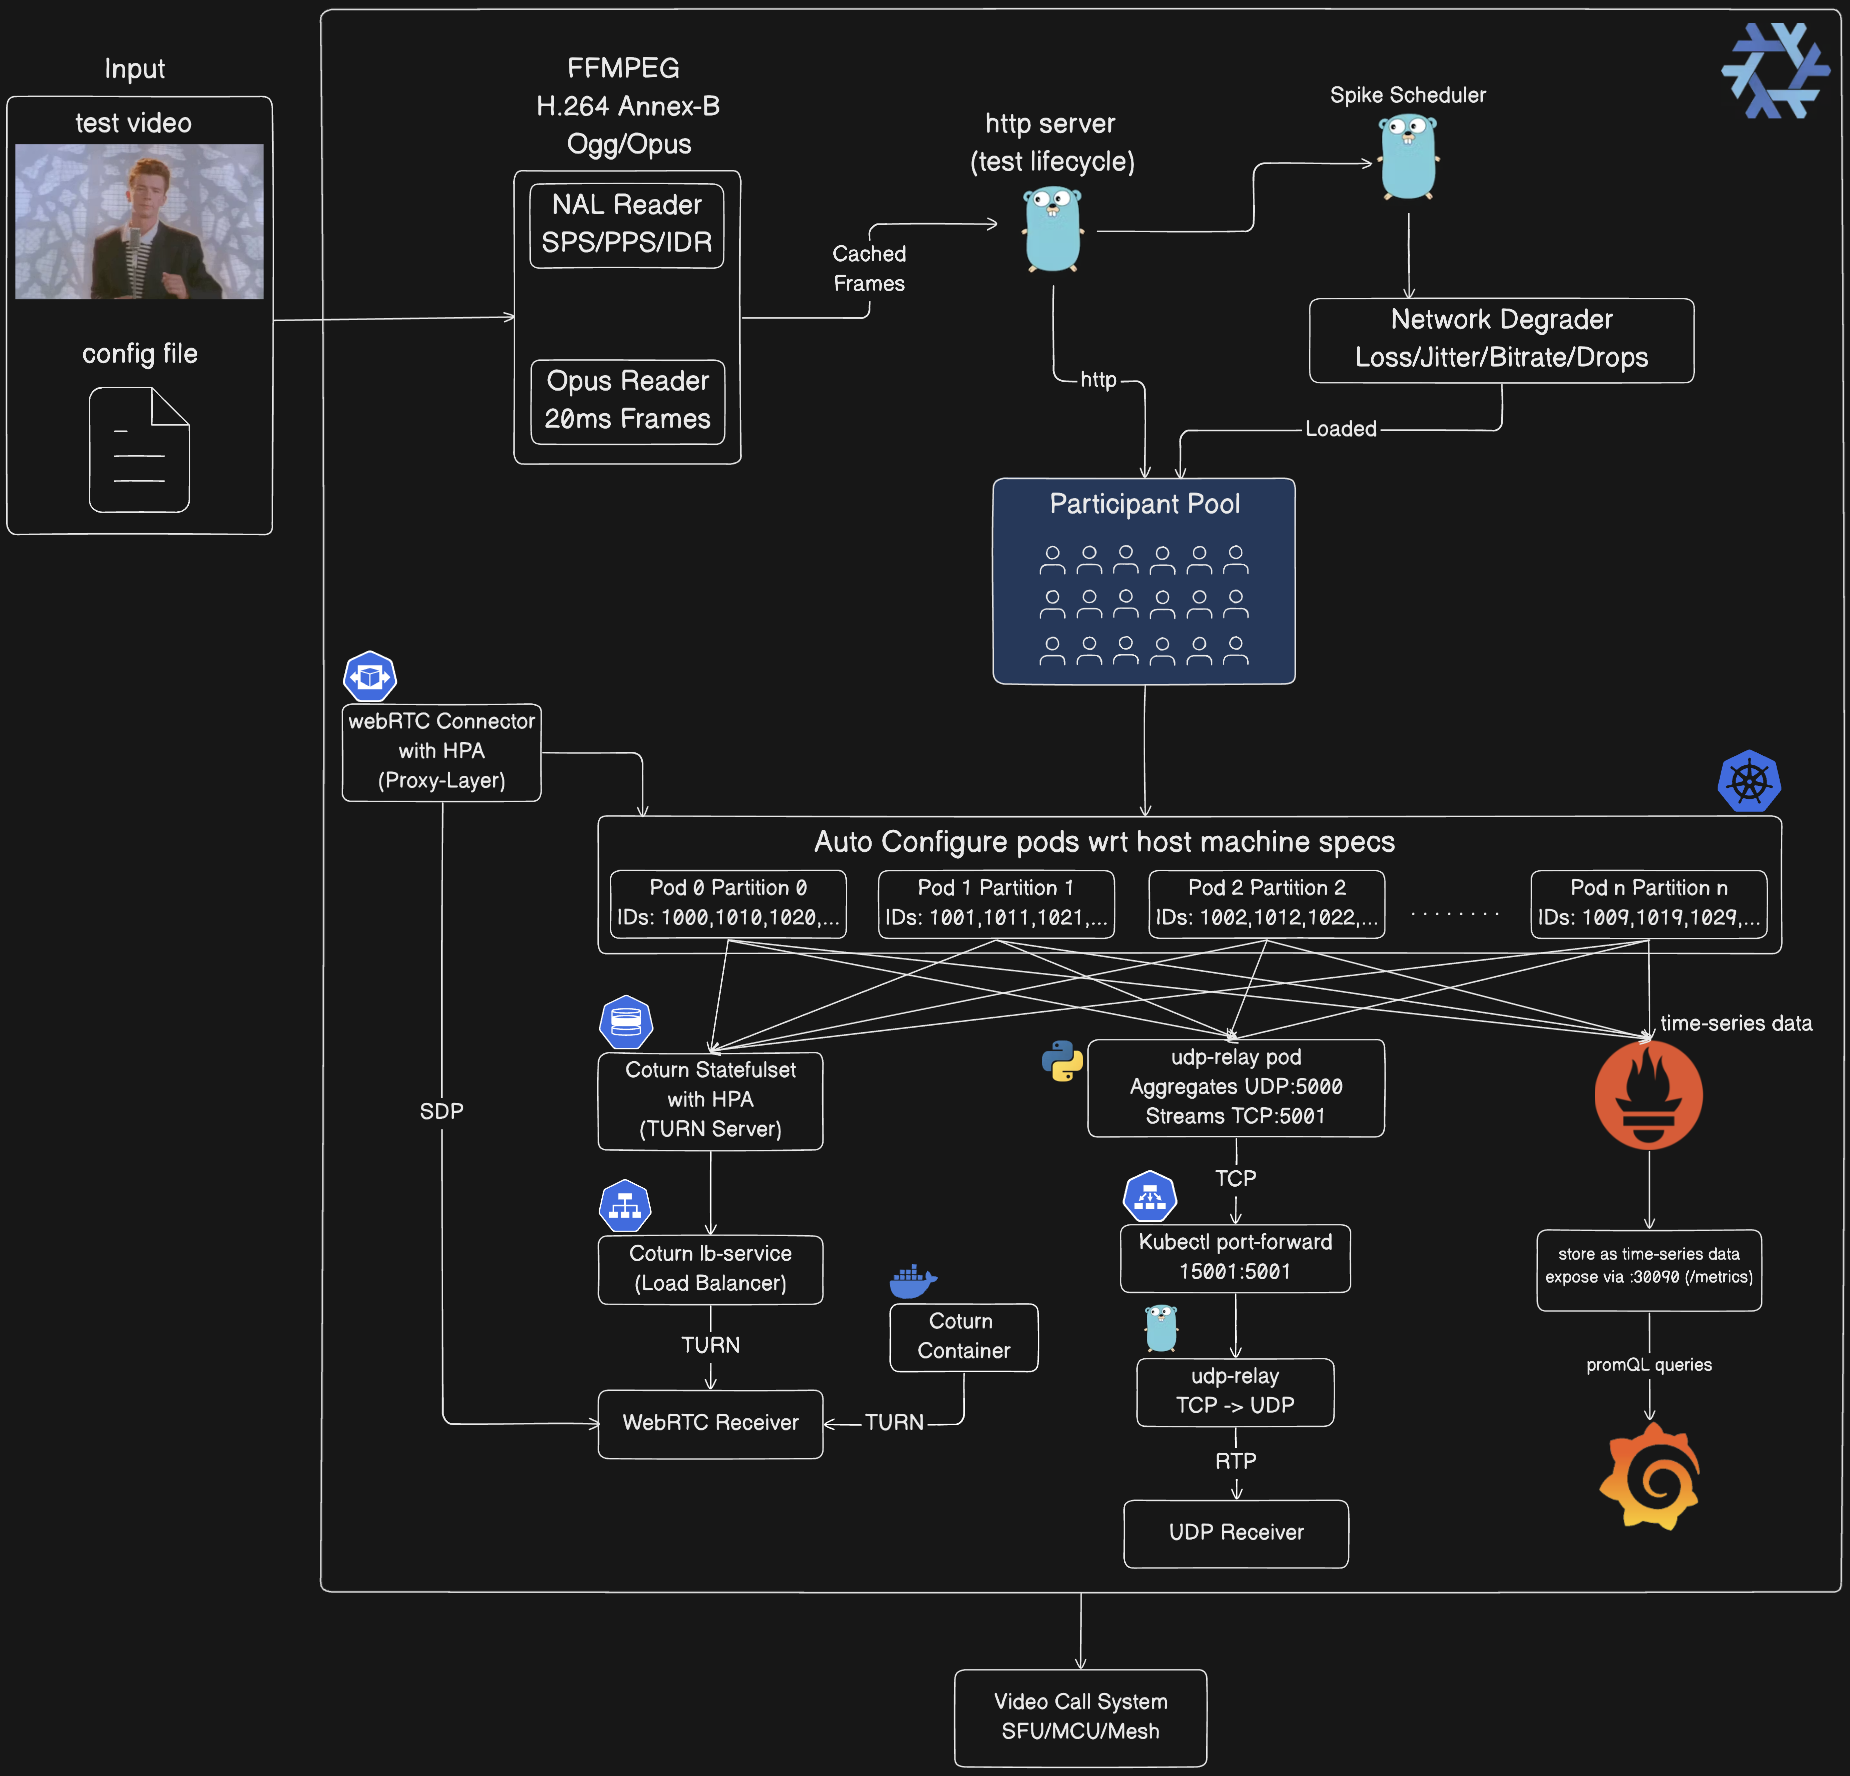 mdsadiqmd/av-chaos-monkey
Chaos Monkey mais pour les tests audio vidéo (webRTC et UDP)
 ruppde/rdg_scanner_cve-2020-0609
Analyse des passerelles Bureau à distance (CVE-2020-0609 et CVE-2020-0610 potentiellement non corrigées)
 otsmane-ahmed/sliver-tor-bridge
Pont de transport Tor pour Sliver C2 - commandement et contrôle anonyme