
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/akgitrepos/explain-my-curl
Utilitaires GénérauxSécurité WebSécurité RéseauUtilitaires et FrameworksApprentissage et ÉducationAnalyse DNS
GitHubakgitrepos/explain-my-curl

explain-my-curl

Prend une commande curl et explique les détails DNS/TLS/HTTP étape par étape

Voir le dépôt
99238il y a 8 moisVérifié par Kitploit
Partager

explain-my-curl

explain-my-curl est un CLI local-first pour comprendre ce que fait une commande curl à travers DNS, TLS et HTTP.

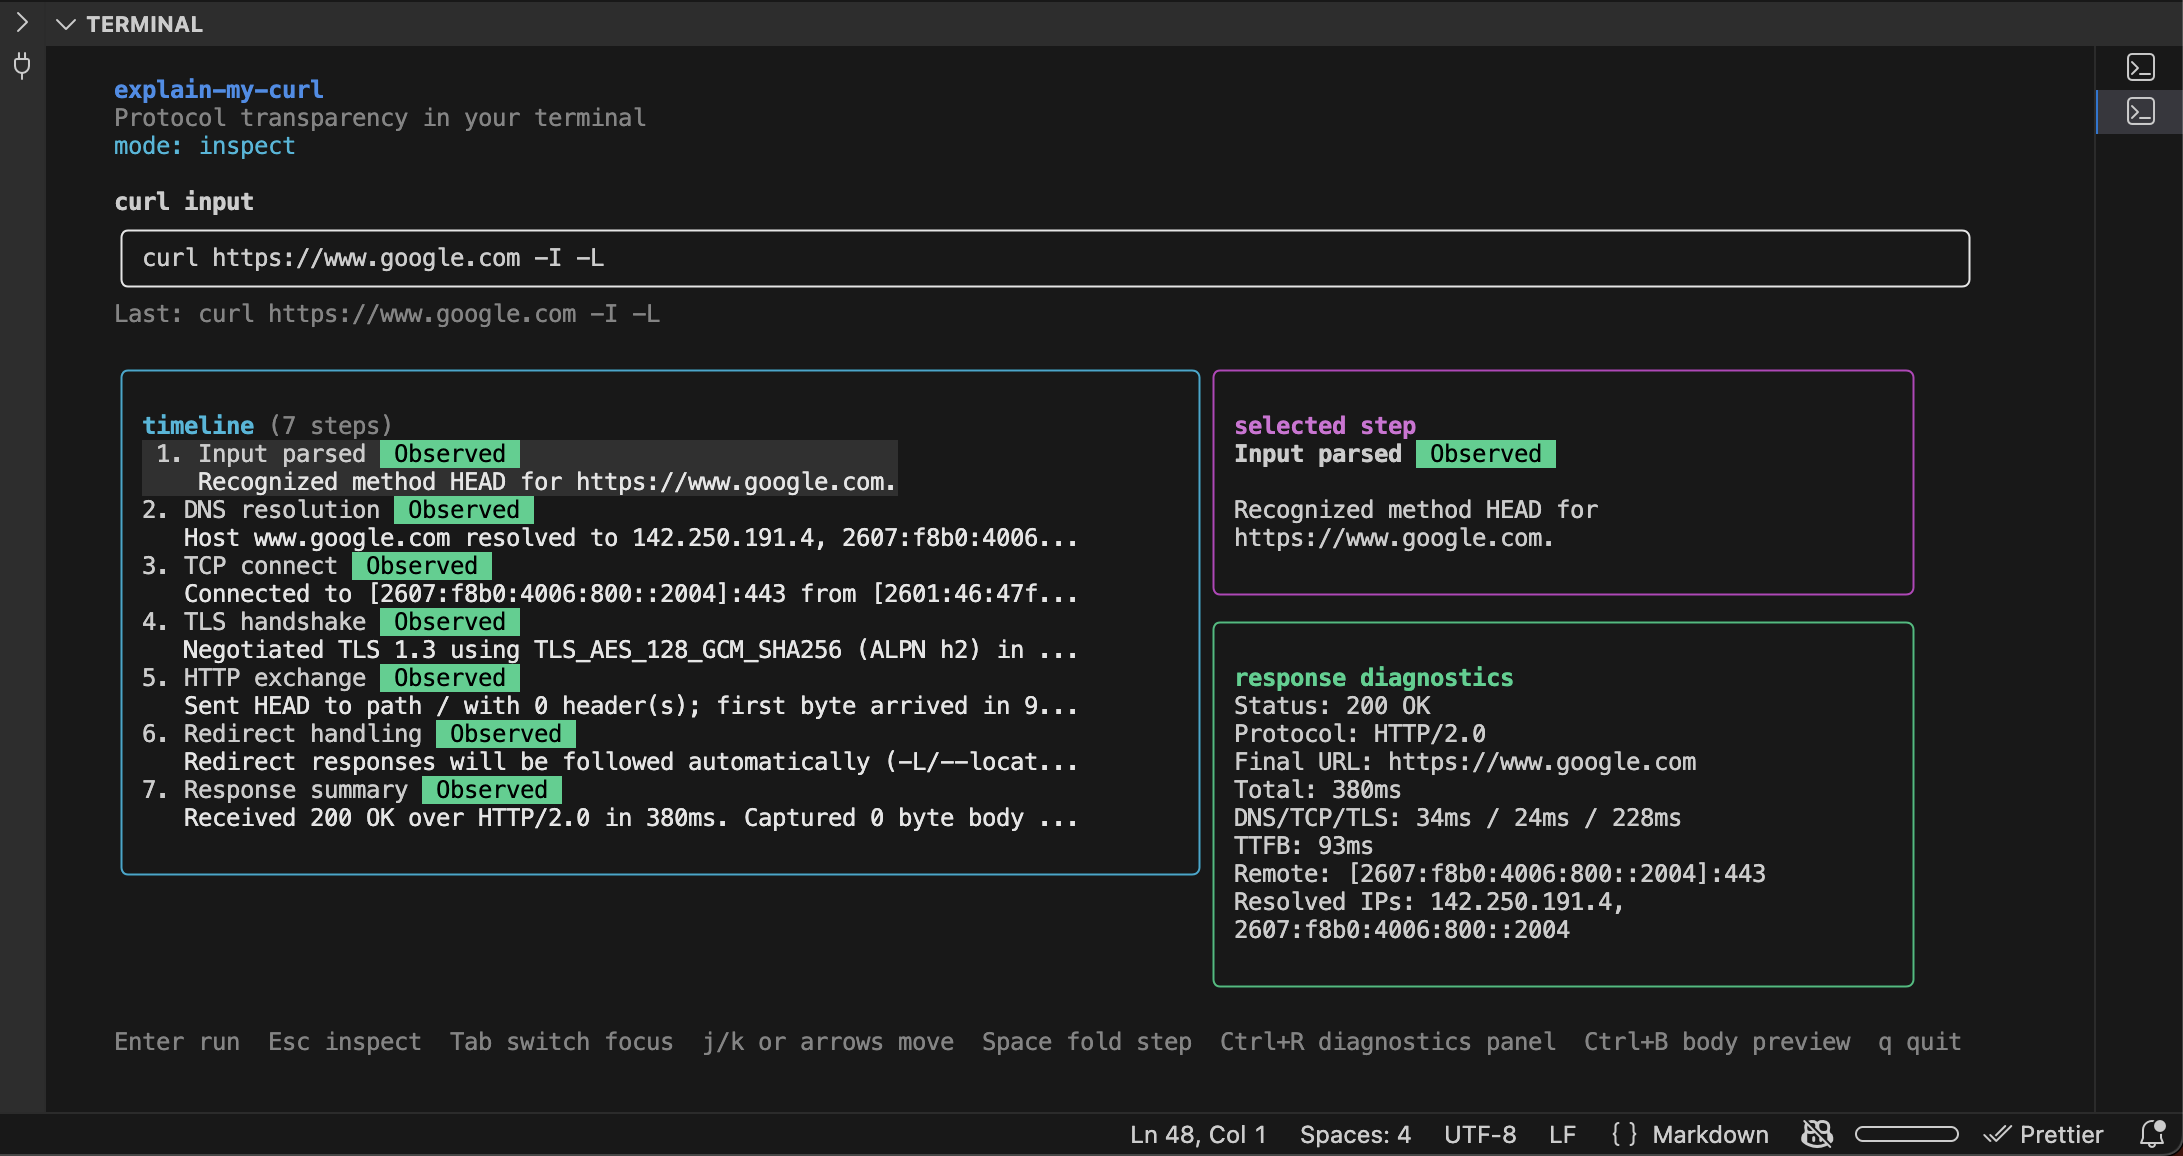
explain-my-curl TUI preview

Ce dépôt inclut actuellement :

  • Une commande CLI pour analyser et expliquer une entrée curl
  • Un TUI de démarrage pour une exploration interactive
  • De la télémétrie d'exécution pour DNS, connexion TCP, handshake TLS et time-to-first-byte
  • Une fonction de masquage des secrets pour l'affichage des commandes et les chaînes d'erreur
  • Des étiquettes de preuve (Observed, Inferred, Estimated) pour soutenir la transparence du protocole
  • Un contrat de transparence dans docs/transparency-contract.md

Quick Start

go mod tidy
go run ./cmd/explain-my-curl explain "curl https://example.com -I"
go run ./cmd/explain-my-curl tui
go run ./cmd/explain-my-curl doctor
go run ./cmd/explain-my-curl version

Contrôles du TUI

  • Enter : exécuter la commande curl saisie
  • Esc : passer en mode inspection
  • Tab : basculer le focus entre saisie et inspection
  • i : focus sur le mode saisie
  • j/k ou touches fléchées : déplacer l'étape sélectionnée de la chronologie
  • Space : réduire/développer l'étape sélectionnée de la chronologie
  • Ctrl+R : basculer le panneau de diagnostic de la réponse
  • Ctrl+B : basculer la prévisualisation du corps de la réponse
  • q : quitter

Versions

  • Les versions taguées (v*) sont construites automatiquement avec GoReleaser via GitHub Actions.
  • L'IC valide go test ./... sur les pushes et les pull requests.
  • L'IC exécute également une compilation snapshot GoReleaser pour vérifier en continu la configuration de publication.
  • Les artefacts sont publiés pour macOS/Linux/Windows sur amd64 et arm64.
  • Les binaires des versions incluent les métadonnées de construction intégrées (version, commit, date).
  • Une formule Homebrew est générée dans Formula/ lors de la publication (le tap utilise ce même dépôt).

État actuel

La télémétrie d'exécution locale, le TUI à deux volets, le masquage des secrets, les tests, le contrat de transparence et l'automatisation des versions sont en place.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




