
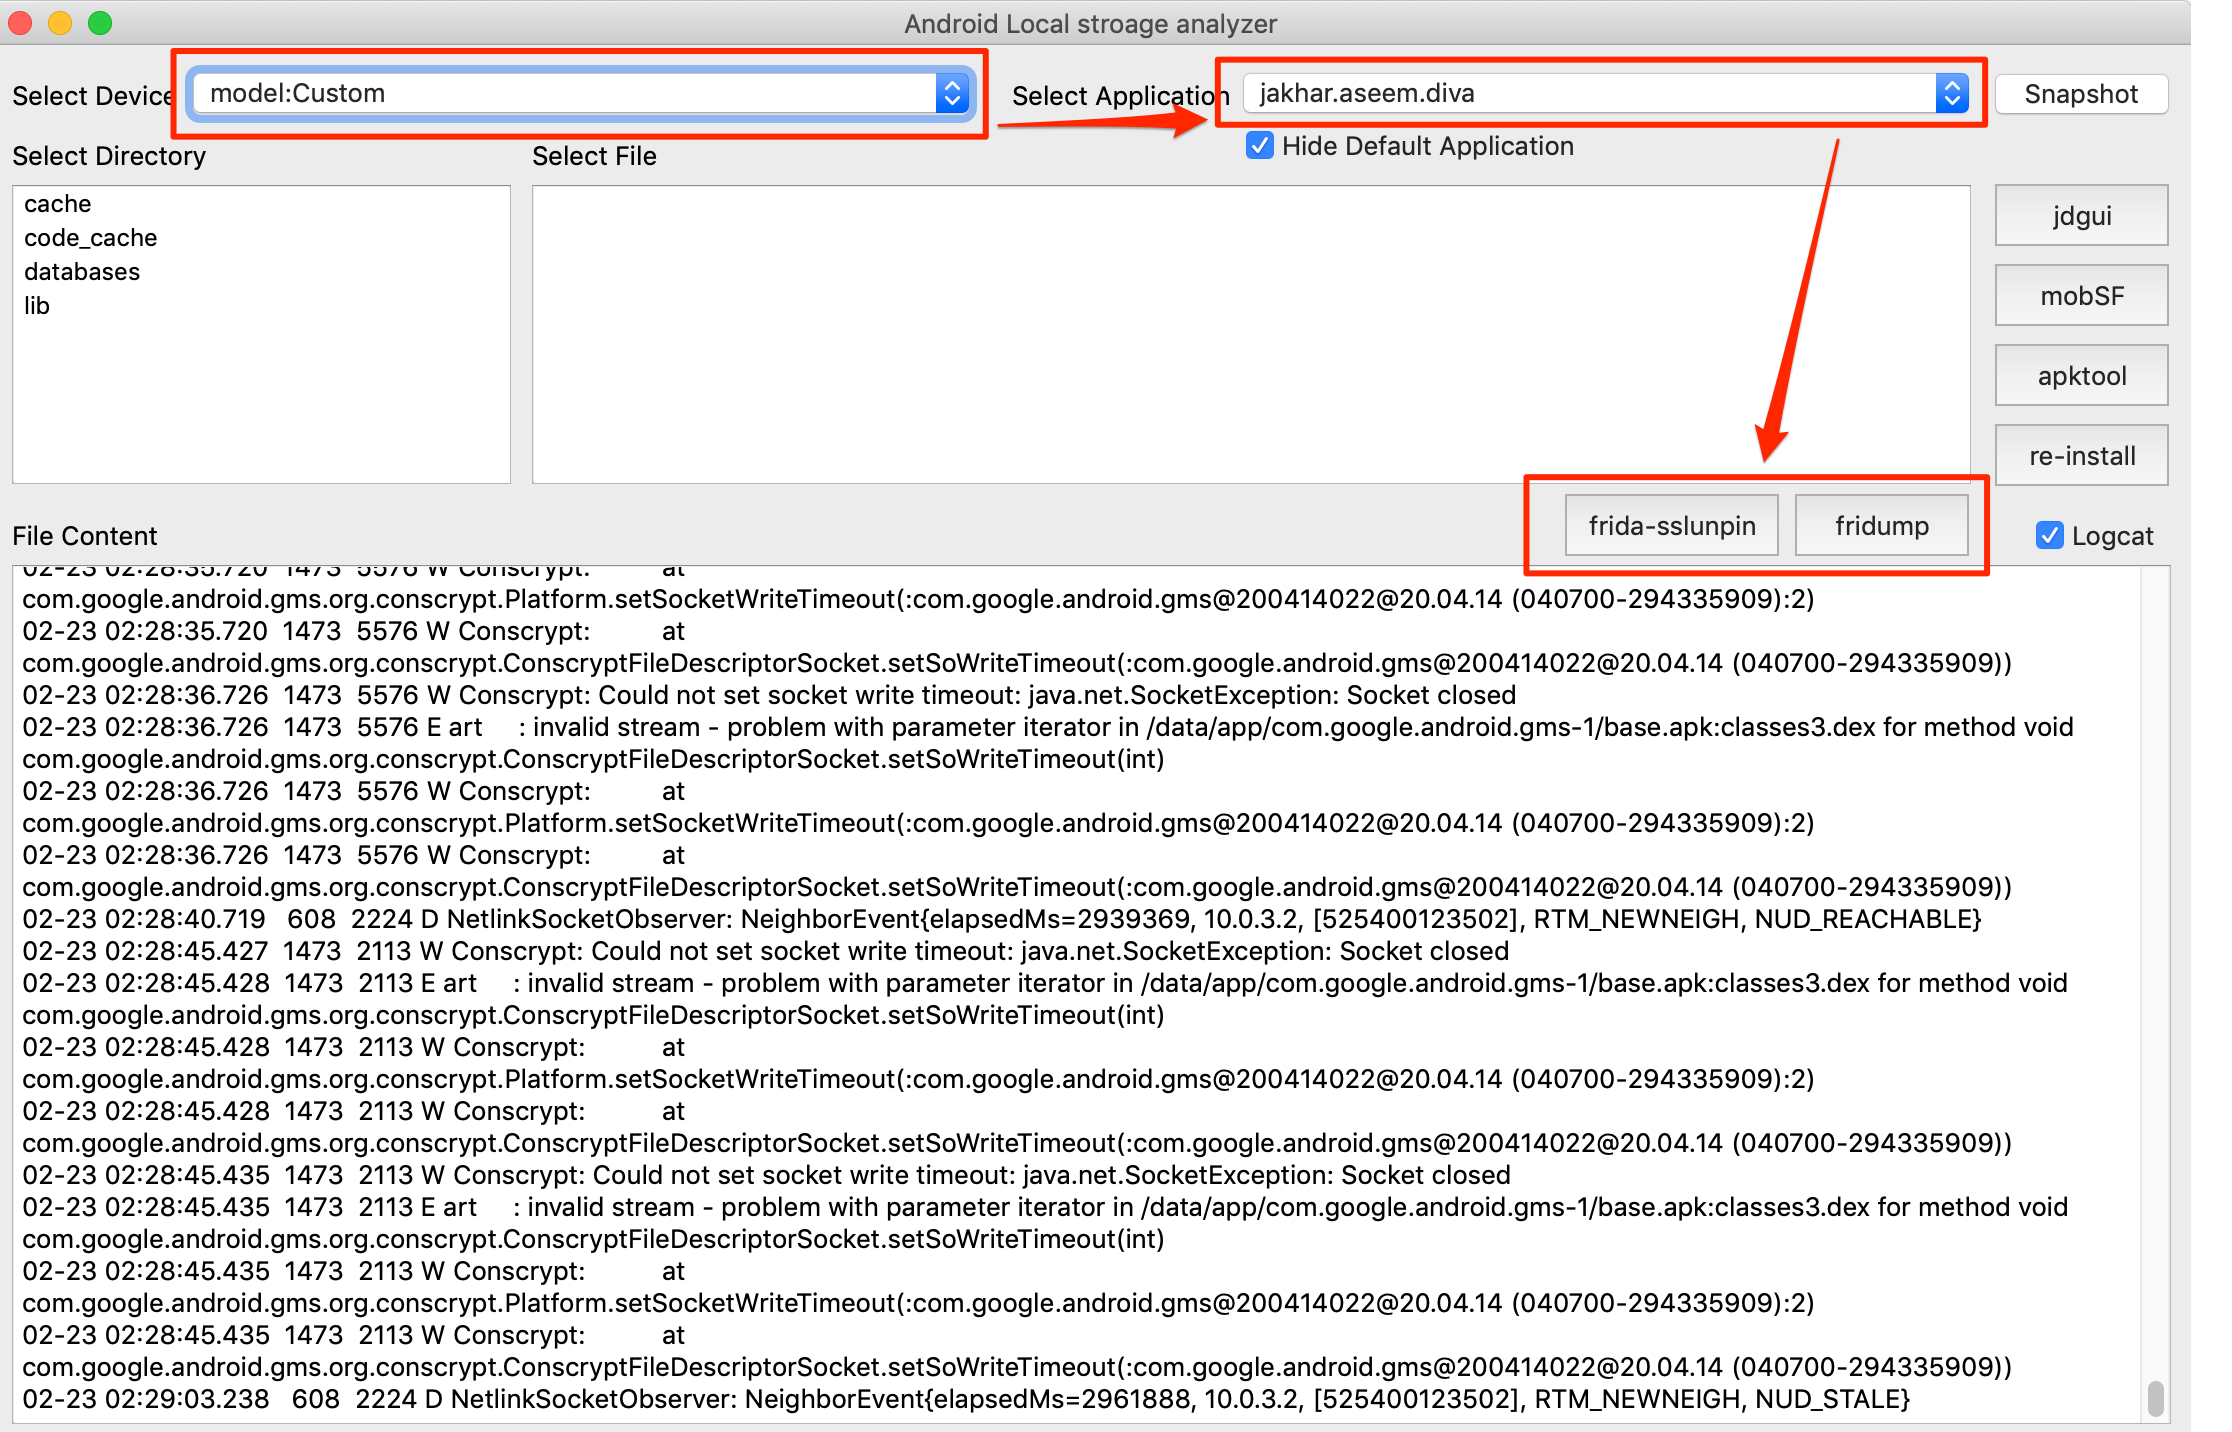
android_application_analyzer
 notsosecure/android_application_analyzer
L'outil est utilisé pour analyser le contenu de l'application Android dans le stockage local.
android-securitystatic-analysisdynamic-analysis-sandboxing+2
175
notsosecure/android_application_analyzerL'outil est utilisé pour analyser le contenu de l'application Android dans le stockage local.
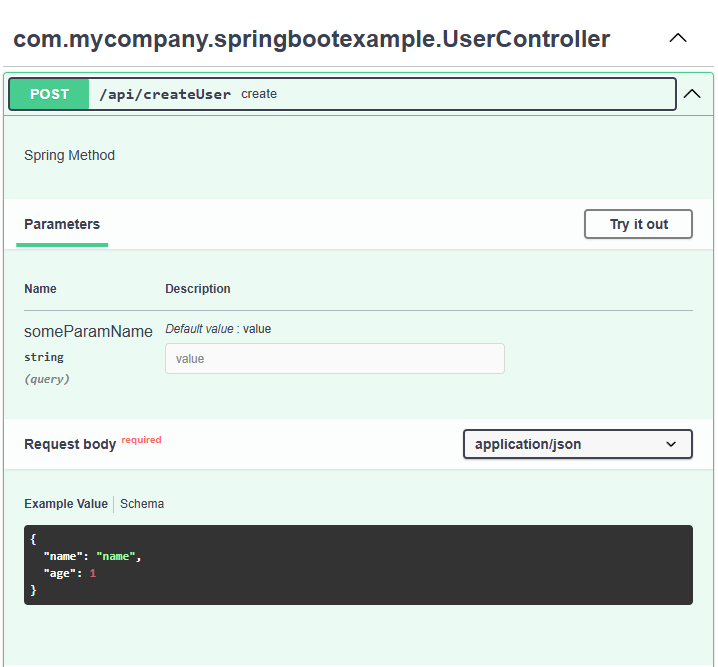 blackfan/bfscan
Outil pour trouver des URL, des chemins, des secrets et générer des requêtes HTTP brutes et des spécifications OpenApi à partir de fichiers de…
 sterrasec/ipa-medit
Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
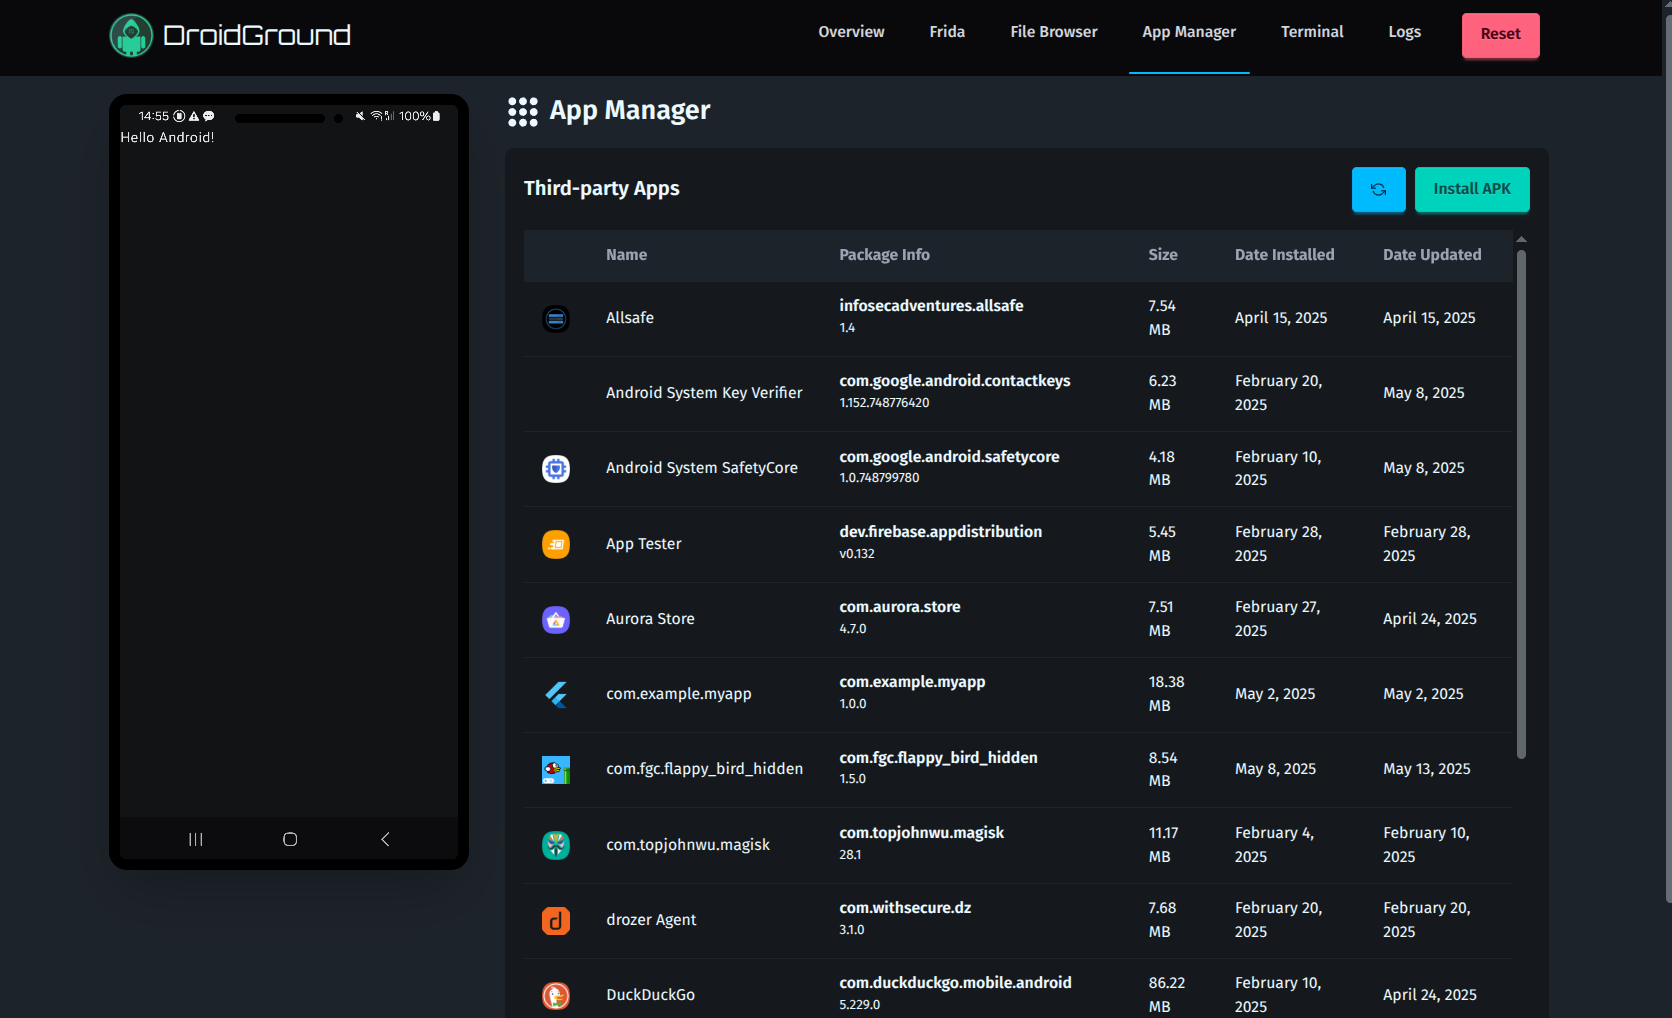 secforce/droidground
Un terrain de jeu flexible pour les défis CTF Android.
 0xdsm/apepe
Extrait les paramètres de l'application, les autorisations, les liens profonds et les suggestions de contournement de l'épinglage SSL à partir de…
 dschuermann/billing-hack
Facturation Hack
 nccgroup/conscrypttrustusercerts
Module Magisk pour Android 14 qui ajoute les certificats CA installés par l'utilisateur au magasin de confiance Conscrypt du système, permettant…
 stefan2200/aparoid
Analyse de sécurité statique et dynamique des applications Android
 ultrasina/androidreverse
Reverse engineering Android entièrement sur l'appareil. Analyse binaire Radare2, 8 décompilateurs Java, prise en charge de Flutter et Unity il2cpp.
 lautarovculic/frida-ipa-extract
Outil robuste basé sur Frida pour extraire les applications iOS déchiffrées au format .ipa depuis un appareil jailbreaké ; prend en charge l'App…
 dzmitry-savitski/android-pentest-tool
Outil de test de pénétration Android pour Kali Linux
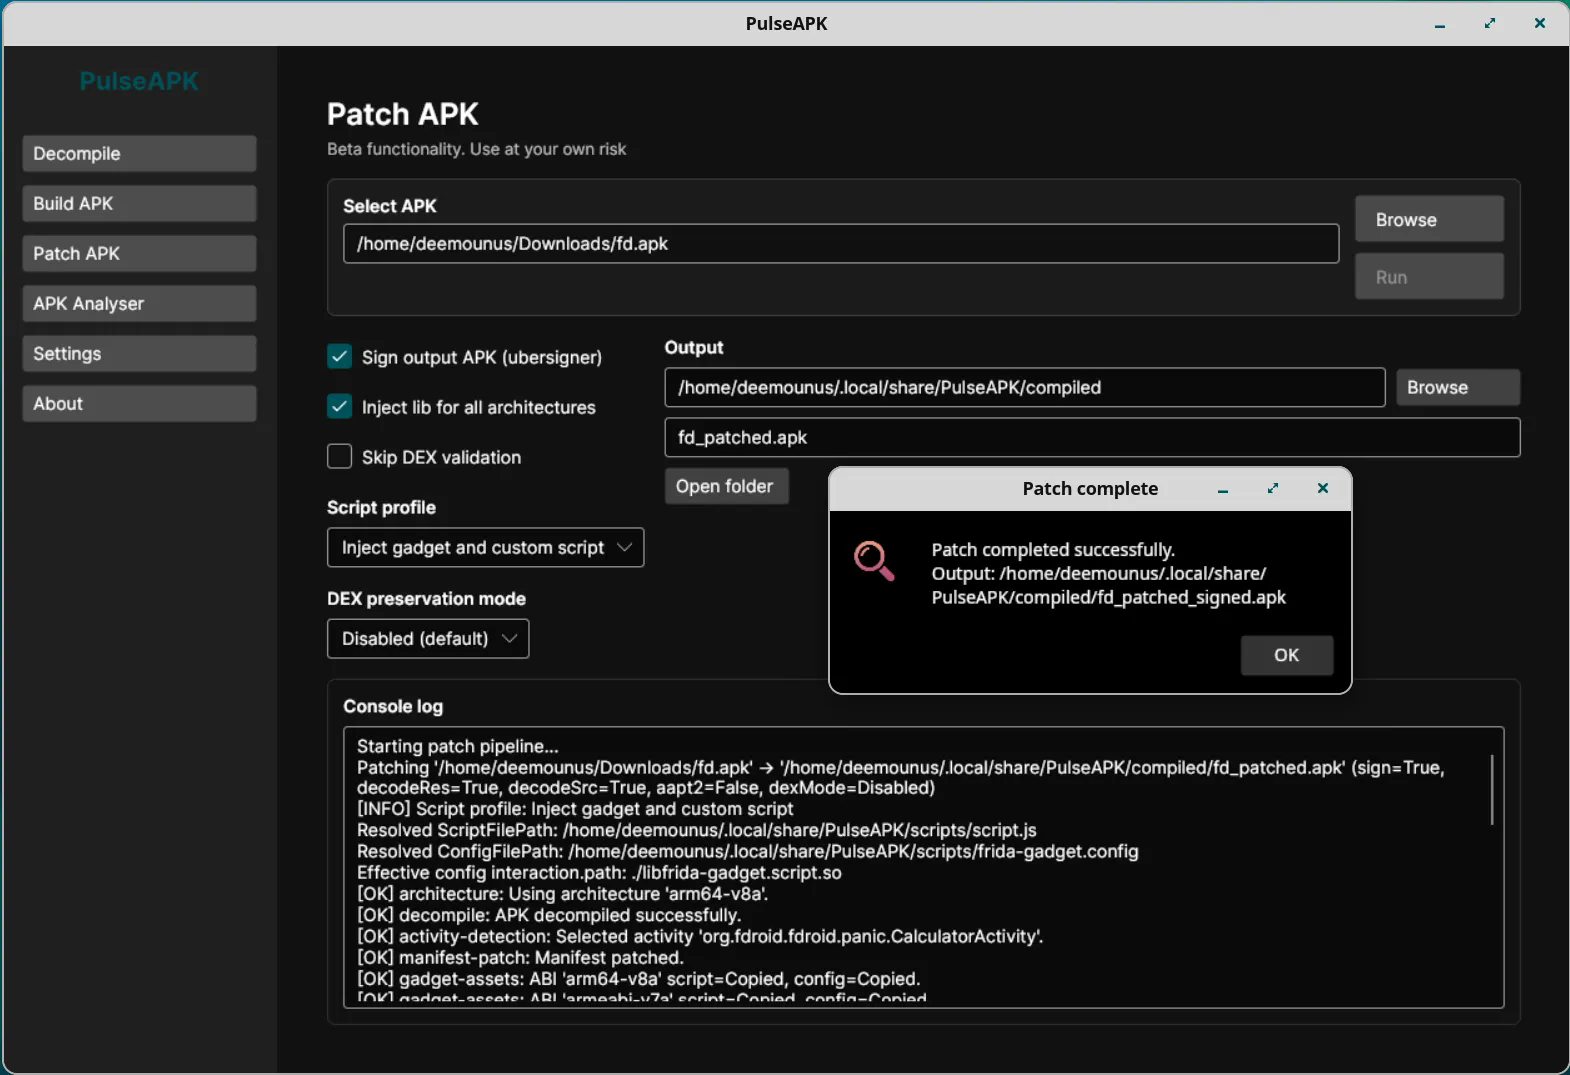 deemoun/pulseapk-core
PulseAPK Core: Outil multiplateforme pour travailler avec les fichiers APK : Décompilation, Analyse, Construction
 amd2g2zz/kunglao-agent
The reverse-engineering expert agent: plans its own analysis path, derives every fact from raw evidence, and converges under mechanical verification…
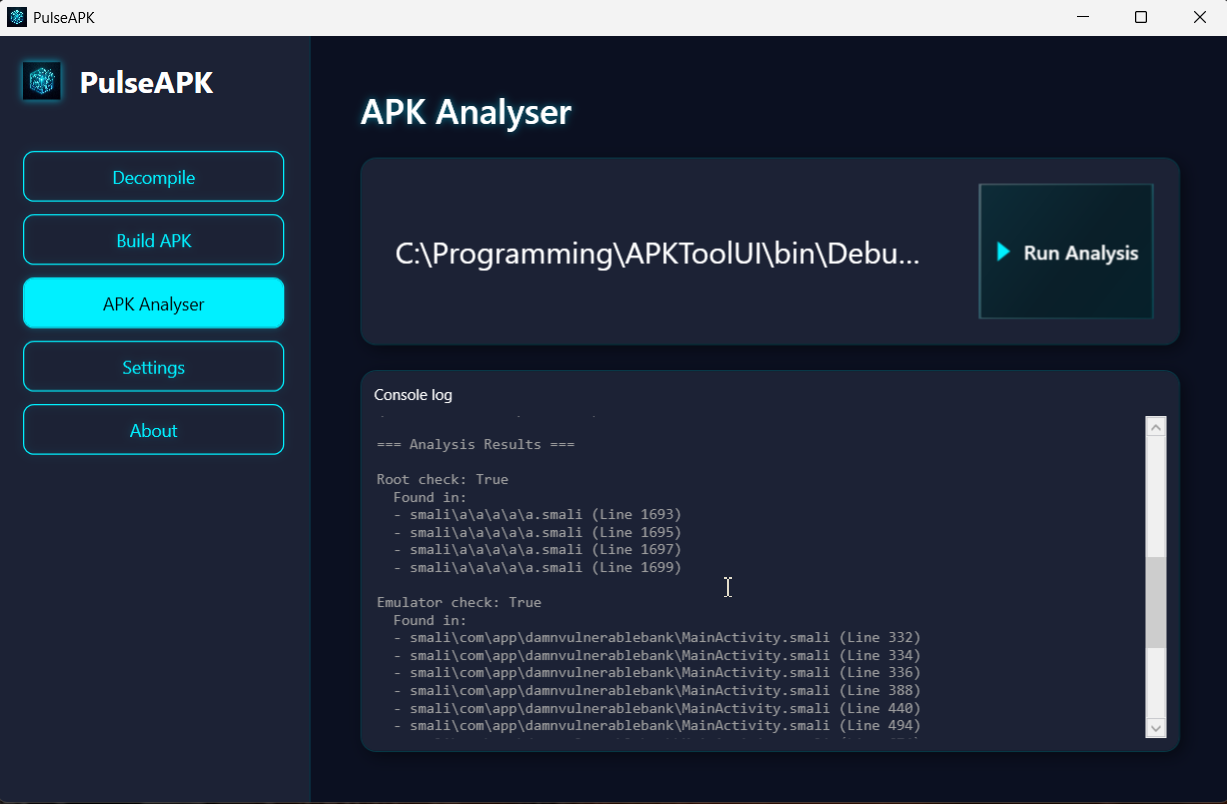 deemoun/pulseapk
PulseAPK est une interface frontale WPF pour apktool et uber-signer avec prise en charge du glisser-déposer, sortie de décompilation en direct,…
 nccgroup/assethook
Magie de LD_PRELOAD pour l'AssetManager d'Android
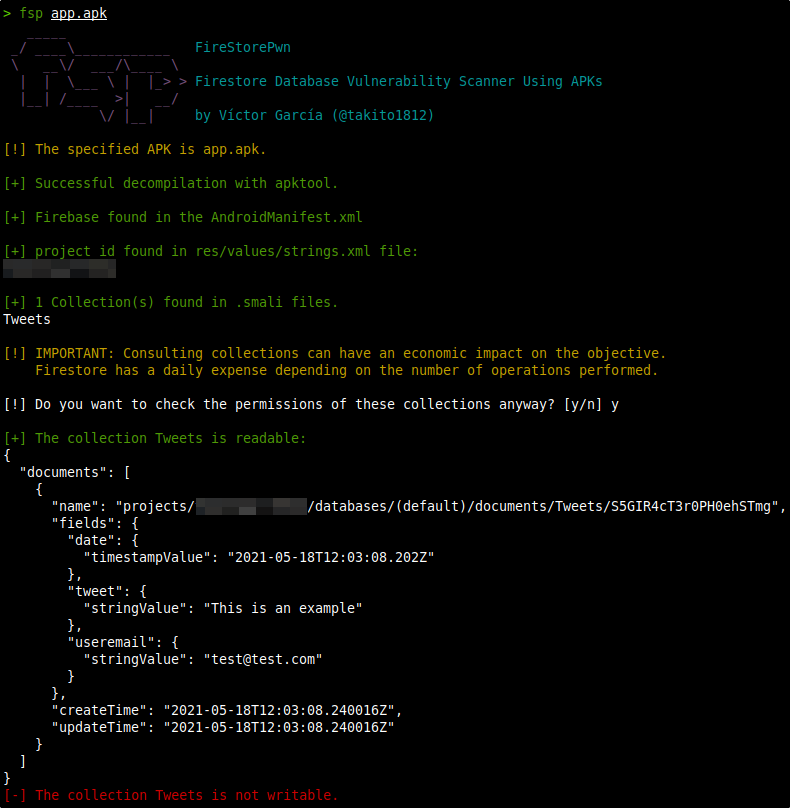 takito1812/firestorepwn
fsp - Scanneur de vulnérabilités de base de données Firestore utilisant des APKs
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…
 quarkslab/android-hardware-attestation-demo
Une démo d’attestation matérielle Android