Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
EVABS — Une application Android open source qui est intentionnellement vulnérable afin de servir de plateforme d'apprentissage pour les débutants en sécurité des applications Android. | Kitploit
Outils/GitHubGitHub/abhi-r3v0/evabs
Sécurité AndroidAnalyse des VulnérabilitésPentesting d'Applications MobilesCTFSécurité MobileApprentissage et ÉducationLabs et Pratique
GitHubabhi-r3v0/evabs

EVABS

Une application Android open source qui est intentionnellement vulnérable afin de servir de plateforme d'apprentissage pour les débutants en sécurité des applications Android.

Voir le dépôt
2244553il y a 6 ansVérifié par Kitploit
Partager
Site web

EVABS (Laboratoires Android extrêmement vulnérables)


INDIA Open Source Love GPL Licence version Hits

Une application Android open source intentionnellement vulnérable pour servir de plateforme d'apprentissage aux débutants en sécurité des applications Android. L'effort est d'initier les débutants avec très peu ou aucune connaissance à certaines des vulnérabilités majeures et courantes des applications Android basées sur des cas réels, dans un modèle interactif basé sur une histoire. EVABS adopte une approche par niveaux de difficulté et à chaque niveau, le joueur apprend un nouveau concept. Ce projet est toujours en cours et vise à incorporer autant de niveaux que possible.

Pour des détails complets et des solutions, rendez-vous sur la série de blogs.


INSTALLATION

  • Téléchargez le dernier fichier d'application depuis la page des versions.
  • Installez-le sur un appareil Android (rooté recommandé) ou un émulateur. (Rendez-vous sur ce blog pour plus d'informations)

CAPTURES D'ÉCRAN :

1

2

3

4

5

EXIGENCES

  • Émulateur Android (Default/Genymotion) ou un appareil Android rooté.
  • FRIDA
  • ADB
  • apktool
  • dex2jar

ou utilisez ADHRIT (outil tout-en-un)

Perdu ? Lisez la documentation sur la configuration de l'environnement.


JOURNAL DES MODIFICATIONS

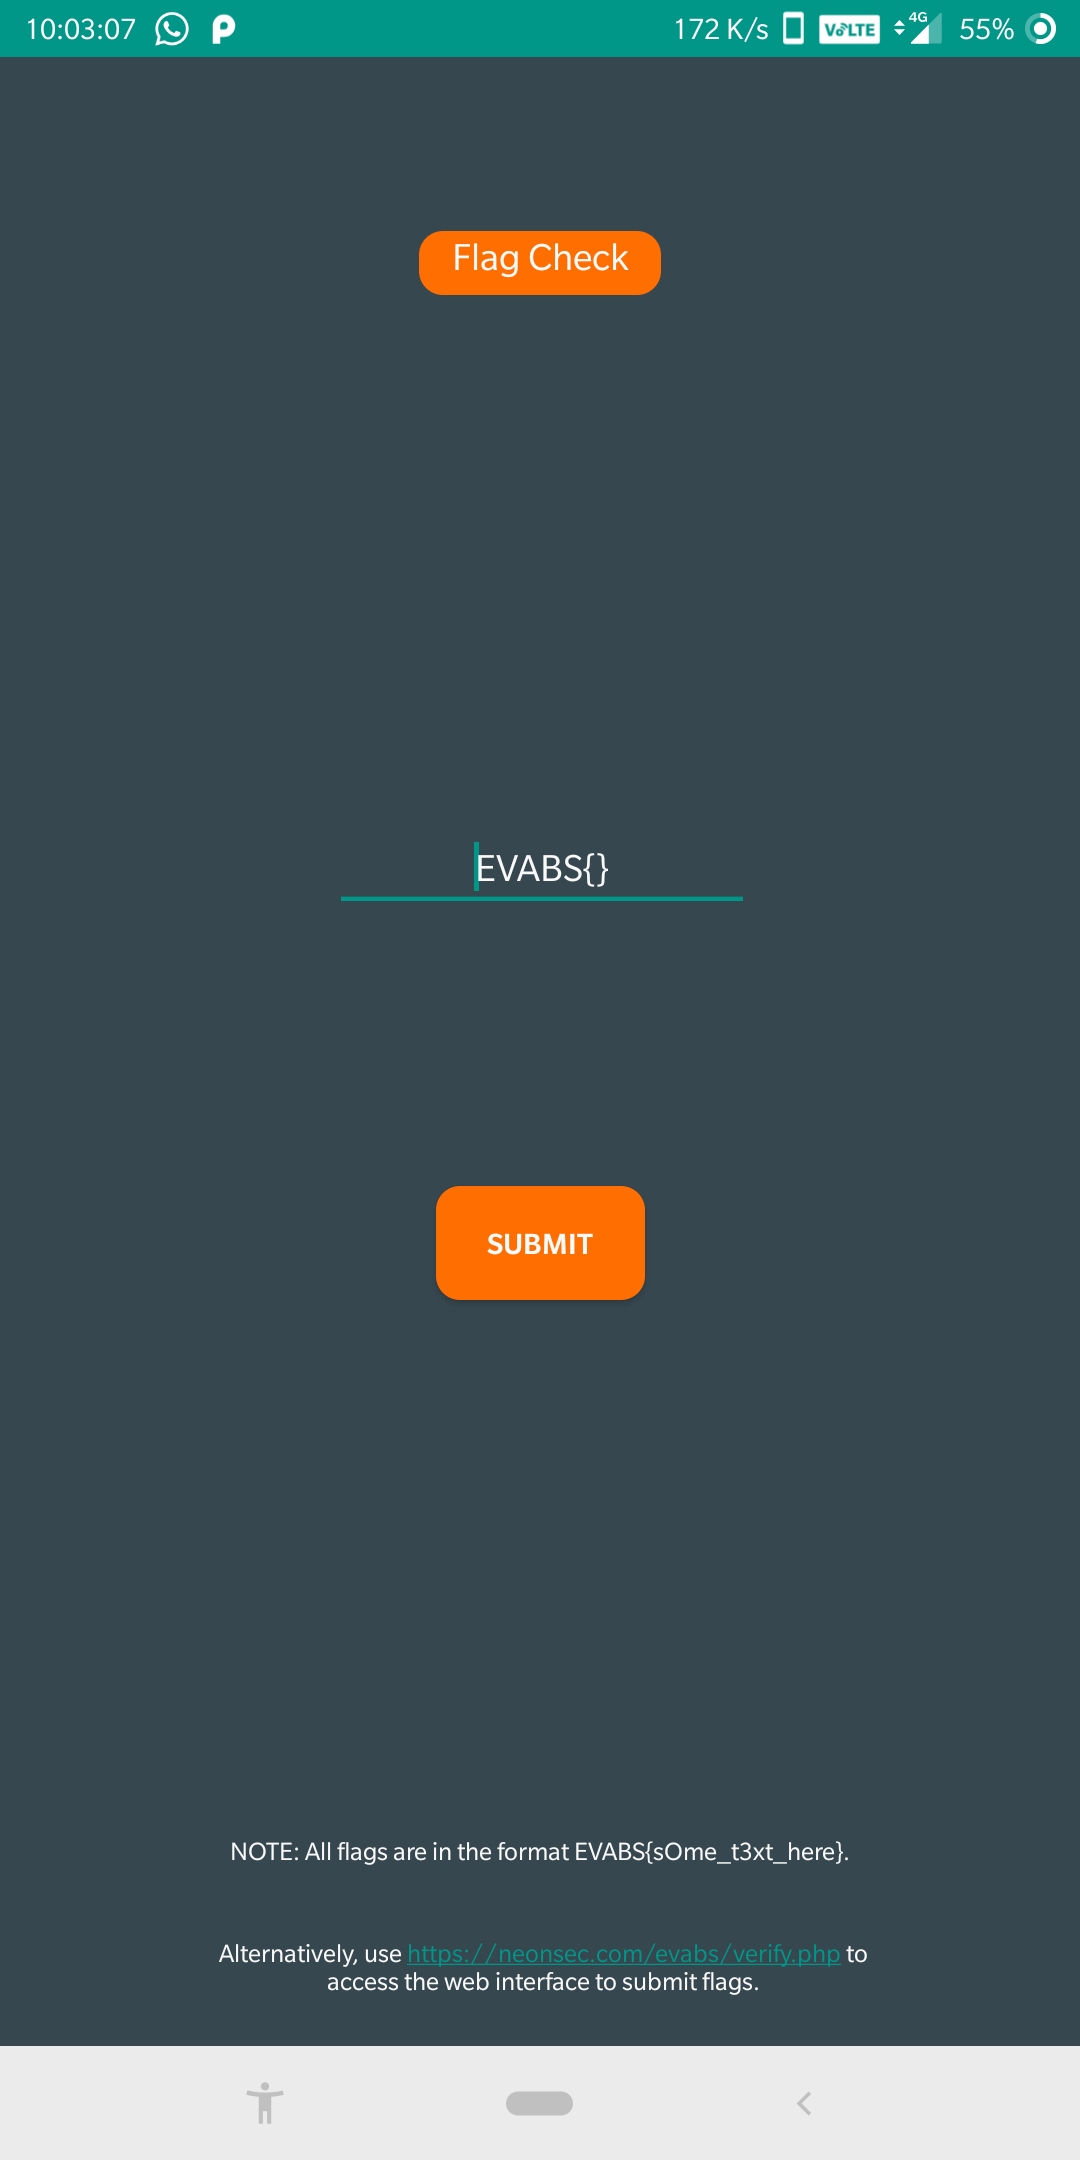
  • Module de vérification des flags ajouté dans EVABS.
  • Alternativement, vous pouvez utiliser ce lien pour soumettre des flags depuis votre navigateur.
  • Améliorations de l'interface utilisateur

CONSTRUCTION LOCALE

  • Clonez le dépôt git clone https://github.com/abhi-r3v0/EVABS.git ou téléchargez le zip.
  • Créez un nouveau dossier EVABS dans votre répertoire AndroidStudioProjects et déplacez le contenu vers le nouveau dossier.
  • Lancez Android Studio, File -> open et sélectionnez le projet.
  • Allez dans Build -> Generate Signed APK.
  • Créez une nouvelle signature, si elle n'existe pas. Signez l'APK.
  • Installez l'APK en utilisant adb install EVABS.apk

L'ÉQUIPE

CHEF DE PROJET :

  • Abhishek J M ([email protected], @HawkSpawn)

LOGO

  • Loyd Jayme ([email protected], @loydjayme25)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    317
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →