

sast-scan
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
static-analysisvulnerability-scannerscontainer-security+6
879
shiftleftsecurity/sast-scanScan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
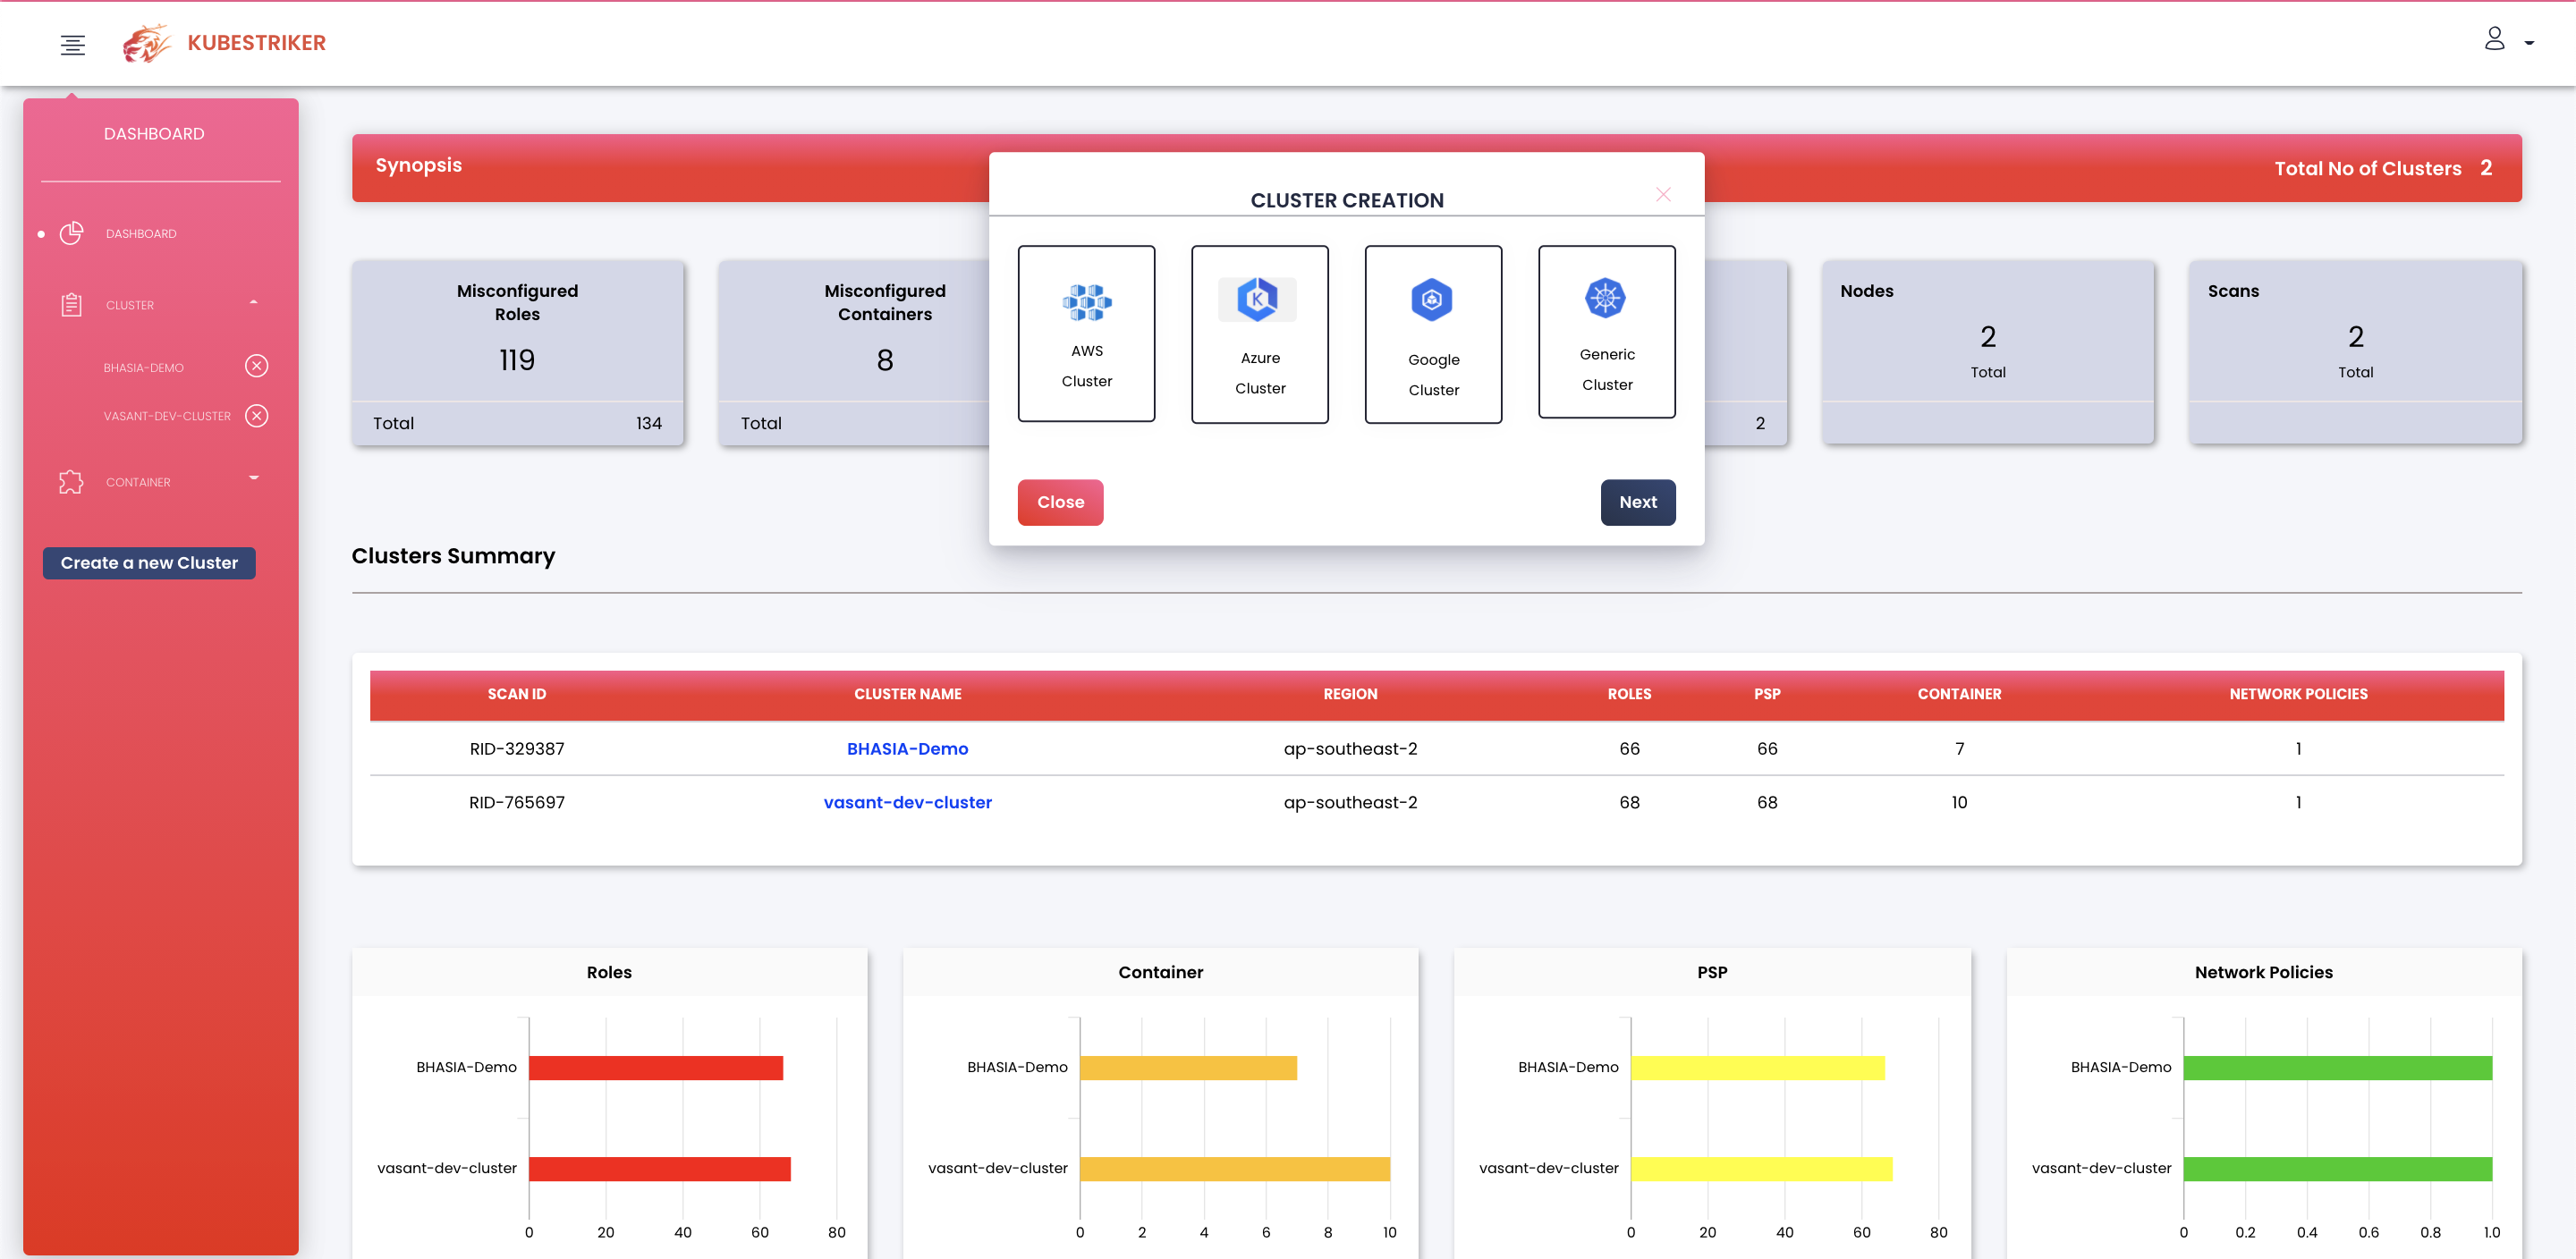 vchinnipilli/kubestriker
Un outil d'audit de sécurité ultra-rapide pour Kubernetes
 adversis/tailsnitch
Un auditeur de sécurité pour les configurations Tailscale. Analyse votre tailnet pour les mauvaises configurations, les contrôles d'accès trop…
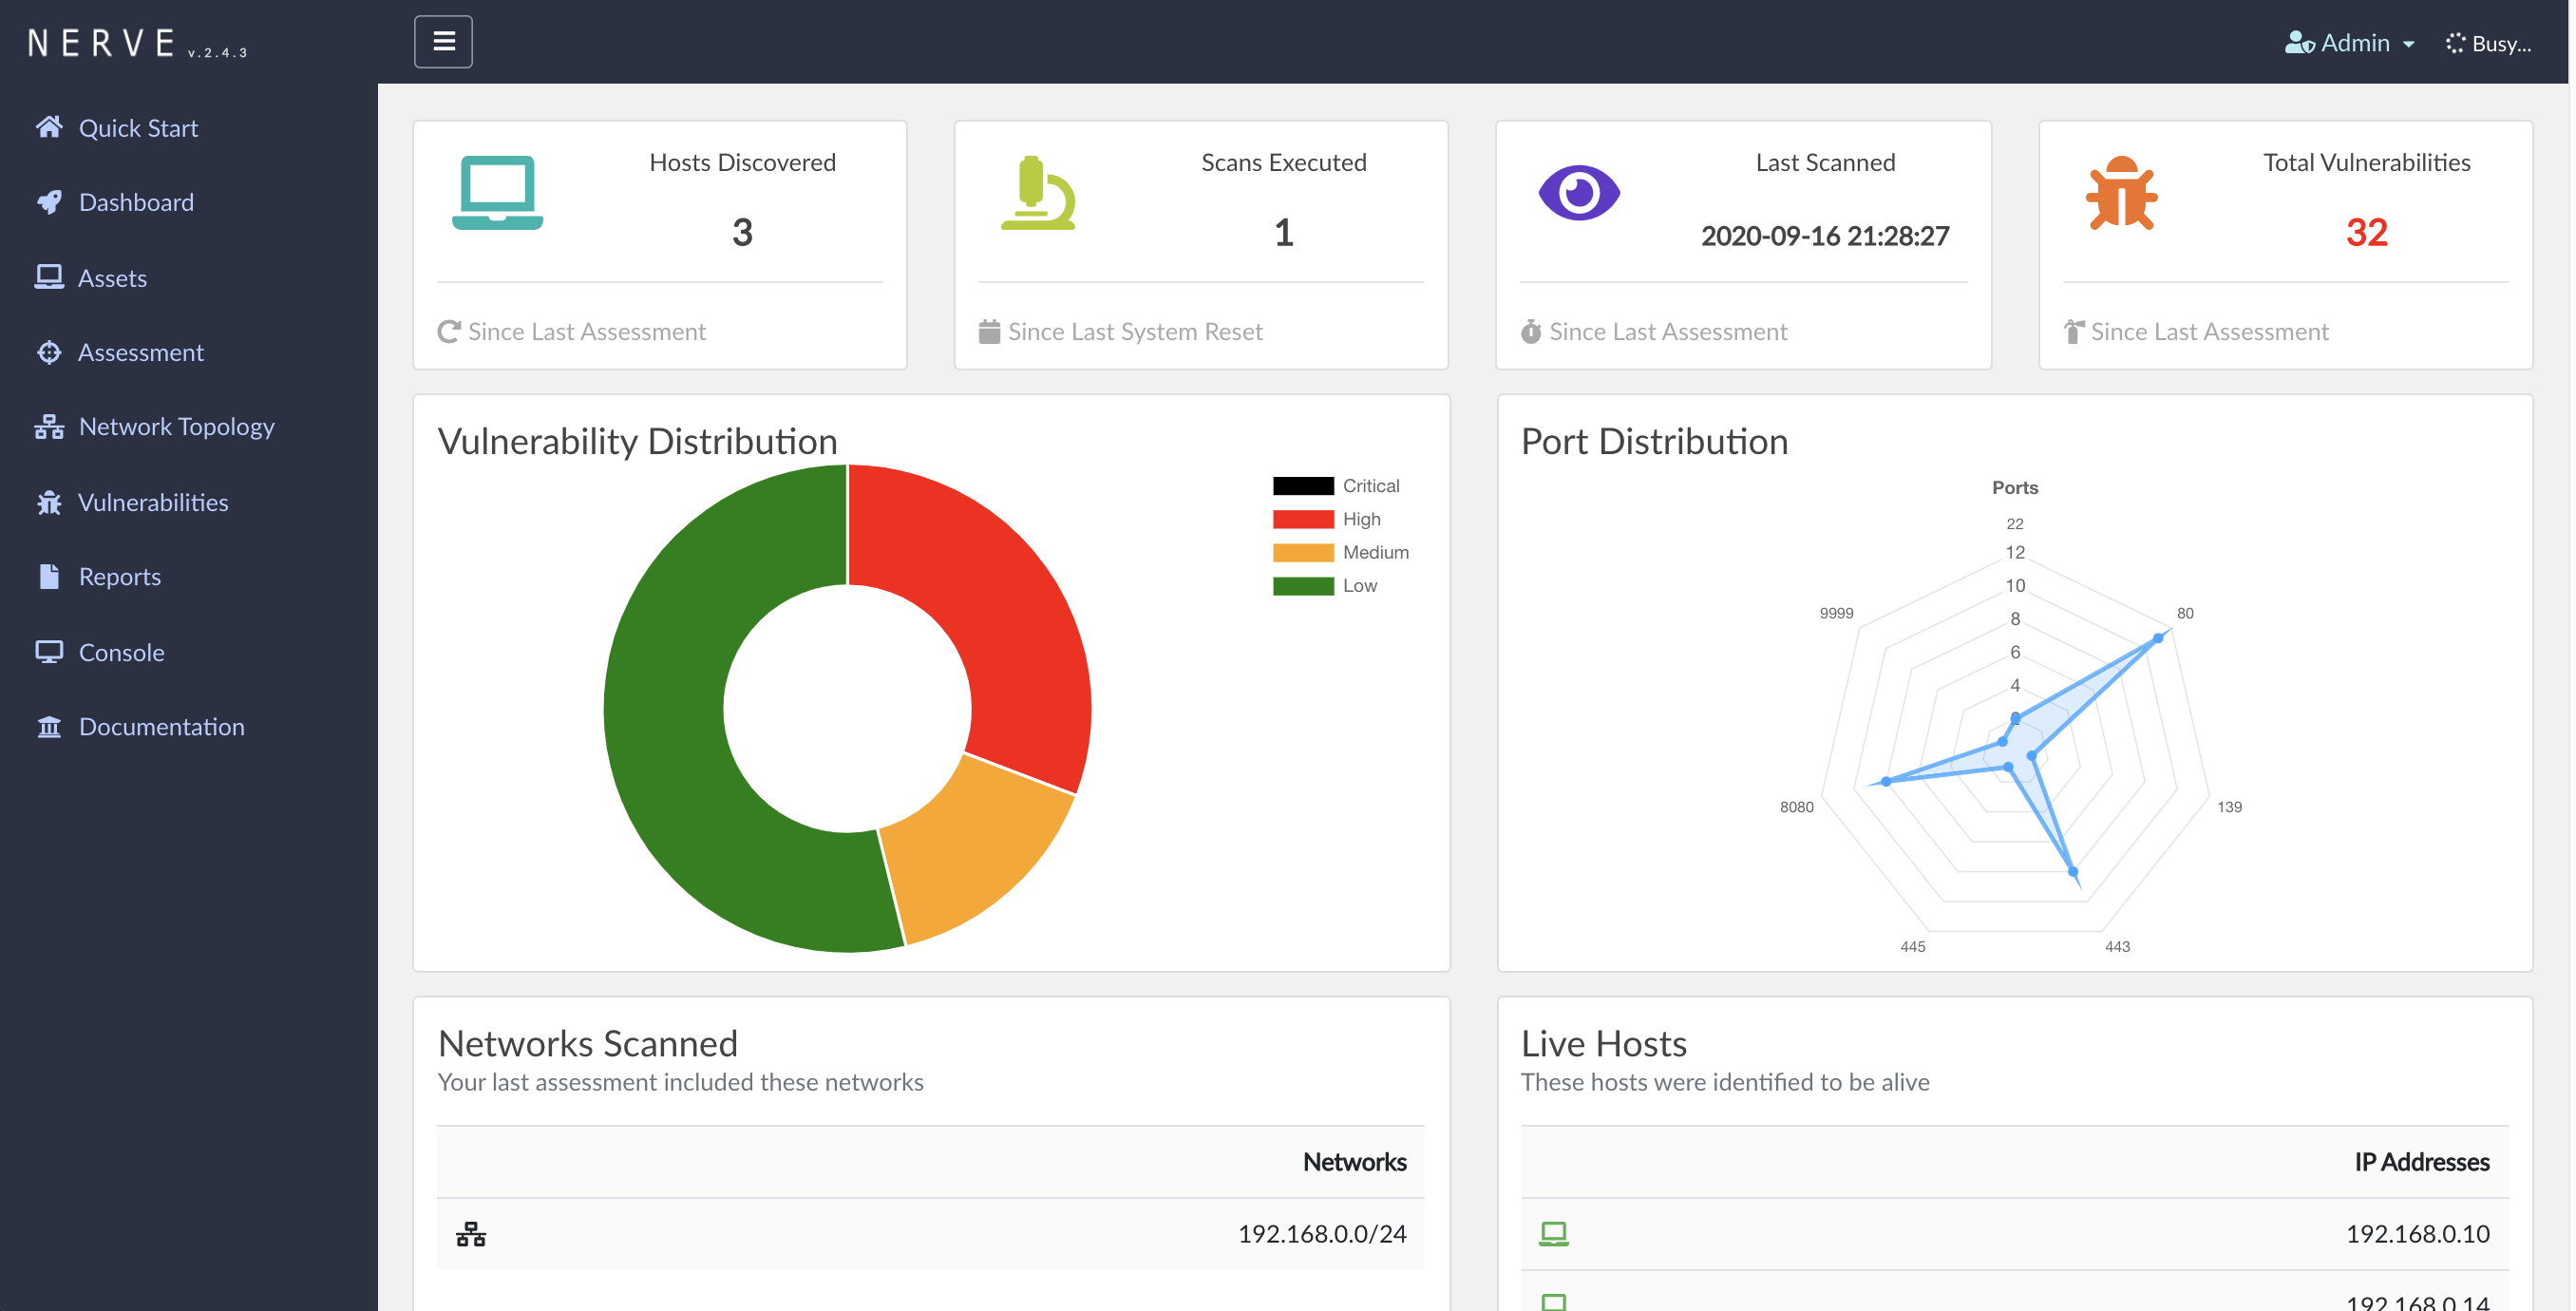 paytmlabs/nerve
NERVE Scanner continu de vulnérabilités
 kubesphere/kubeeye
Outil d'inspection de clusters Kubernetes cloud-native qui détecte les mauvaises configurations d'application, les composants défaillants et les…
 skyscanner/cfripper
Bibliothèque et outil CLI pour analyser les modèles CloudFormation et vérifier leur conformité de sécurité.
 controlplaneio/simulator
Plateforme de formation à la sécurité Kubernetes - axée sur l'atténuation des risques de sécurité
 cogiceo/gpohound
Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound
 pop3ret/awsome-pentesting
Mes notes d'antisèche pour pentester l'infrastructure AWS
 doyensec/electronegativity
Electronegativity est un outil pour identifier les mauvaises configurations et les anti-modèles de sécurité dans les applications Electron.
 nahamsec/hostilesubbruteforcer
Outil de brute-force de sous-domaines qui énumère les sous-domaines existants et détecte les sous-domaines hébergés dans le cloud mal configurés et…
 lc/theftfuzzer
TheftFuzzer est un outil qui fuzze les implémentations de Cross-Origin Resource Sharing pour les mauvaises configurations courantes.
 praetorian-inc/nerva
CLI rapide d'empreinte de services pour plus de 170 protocoles (TCP/UDP/SCTP) - construit par Praetorian
 legit-labs/legitify
Détectez et corrigez les mauvaises configurations et les risques de sécurité sur l'ensemble de vos actifs GitHub et GitLab.
 nccgroup/aws-inventory
Découvrez les ressources créées dans un compte AWS.
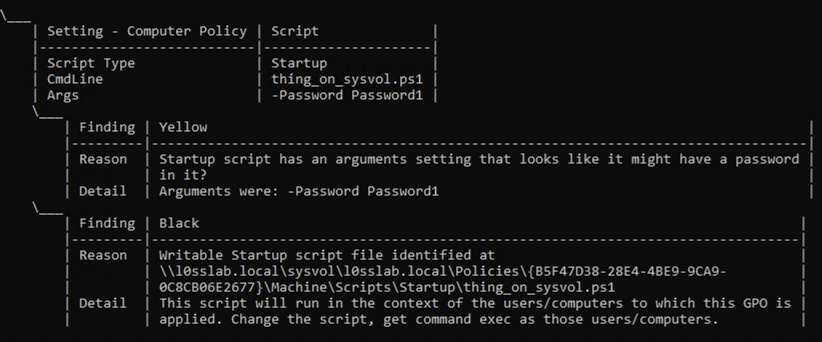 group3r/group3r
Trouvez des vulnérabilités dans AD Group Policy, mais faites-le mieux que Grouper2.
 ine-labs/gcpgoat
GCPGoat : Une infrastructure GCP délibérément vulnérable
 dowjones/hammer
Dow Jones Hammer : Protéger le cloud avec la puissance du cloud(AWS)