
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
hammer — Dow Jones Hammer : Protéger le cloud avec la puissance du cloud(AWS) | Kitploit

Outils/GitHubGitHub/dowjones/hammer
Sécurité de l'Infrastructure CloudScanners de VulnérabilitésAudit de ConfigurationSécurité CloudDevSecOpsMauvaise Configuration
GitHubdowjones/hammer

hammer

Dow Jones Hammer : Protéger le cloud avec la puissance du cloud(AWS)

Voir le dépôt
4505941il y a 7 ansVérifié par Kitploit
Partager

HammerLogo

Aperçu

Dow Jones Hammer est un outil de sécurité cloud multi-comptes pour AWS. Il identifie les erreurs de configuration et les expositions de données non sécurisées dans les ressources AWS les plus populaires, à travers toutes les régions et tous les comptes. Il dispose de capacités de rapport quasi en temps réel (par exemple JIRA, Slack) pour fournir un retour rapide aux ingénieurs et peut effectuer une correction automatique de certaines erreurs de configuration. Cela aide à protéger les produits déployés sur le cloud en créant des garde-fous sécurisés.
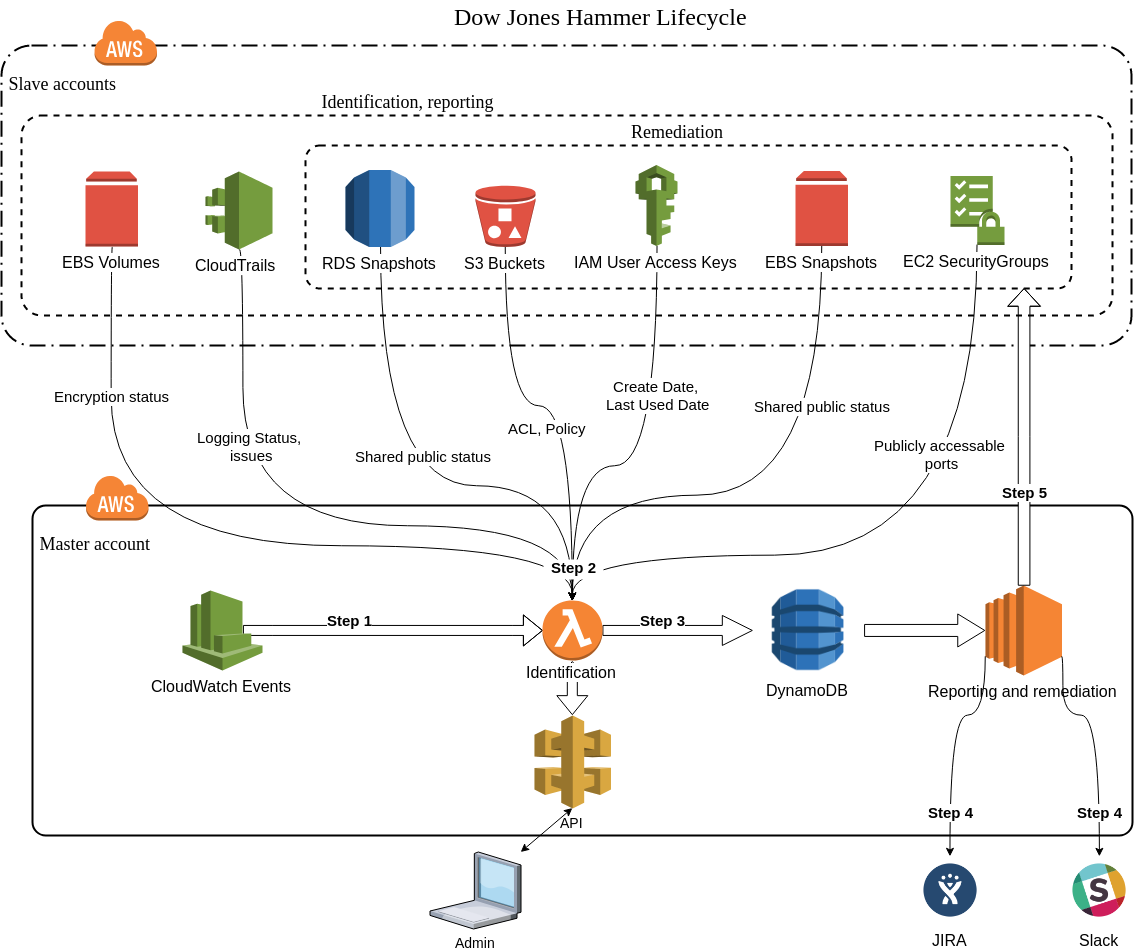
HammerLifecycleDiagram

Documentation

La documentation de Dow Jones Hammer est disponible via GitHub Pages à l'adresse https://dowjones.github.io/hammer/.

Fonctionnalités de sécurité

  • Services non sécurisés
  • Accès public ACL S3
  • Accès public par politique S3
  • Clés inactives d'utilisateurs IAM
  • Rotation des clés d'utilisateurs IAM
  • Problèmes de journalisation CloudTrail
  • Volumes EBS non chiffrés
  • Instantanés publics EBS
  • Instantanés publics RDS
  • Accès par politique publique SQS
  • Buckets S3 non chiffrés
  • Instances RDS non chiffrées
  • Accès public aux AMIs

Technologies

  • Python 3.6
  • AWS (Lambda, Dynamodb, EC2, SNS, CloudWatch, CloudFormation)
  • Terraform
  • JIRA
  • Slack

Contribuer

Vous êtes les bienvenus pour contribuer !

Issues :

Vous pouvez utiliser GitHub Issues pour signaler des problèmes. Décrivez ce qui ne va pas et quel comportement vous attendez.

Patches :

Nous utilisons actuellement la branche dev pour le développement en cours. Veuillez ouvrir les PRs sur cette branche.

Exécutez les tests :

Exécutez les tests avec cette commande :

tox

Nous contacter

N'hésitez pas à créer un rapport de problème, une pull request ou simplement à nous envoyer un e-mail à [email protected] pour toute autre question ou préoccupation.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





