

Corsy
 s0md3v/corsy
Scanner de mauvaise configuration CORS
vulnerability-scannersweb-securitymisconfiguration
s0md3v/corsyScanner de mauvaise configuration CORS
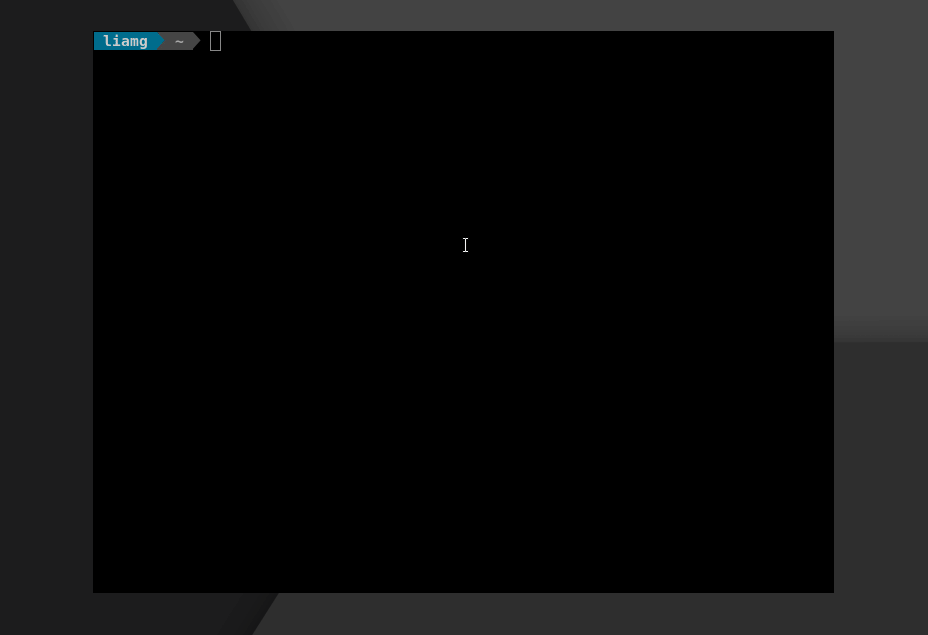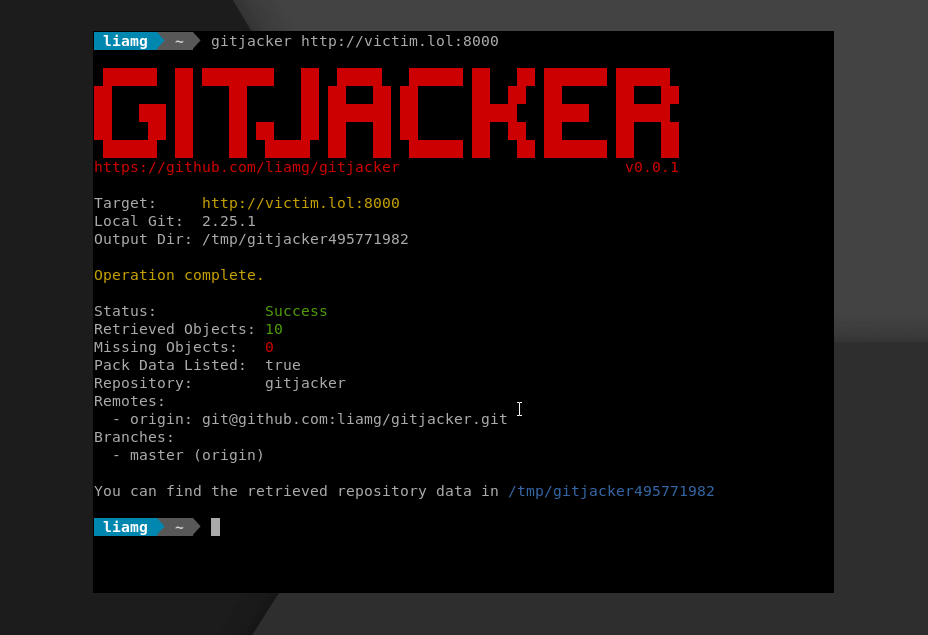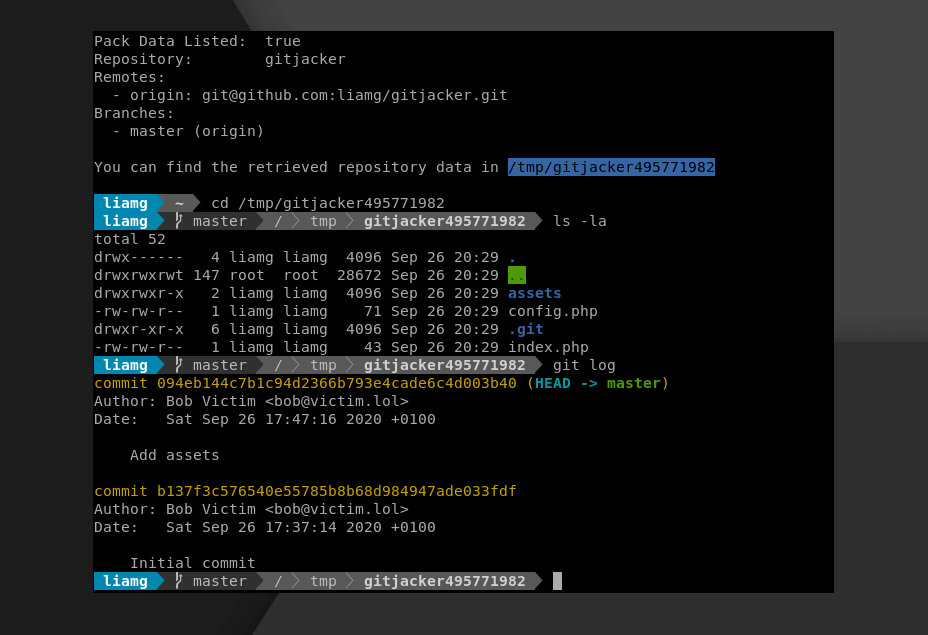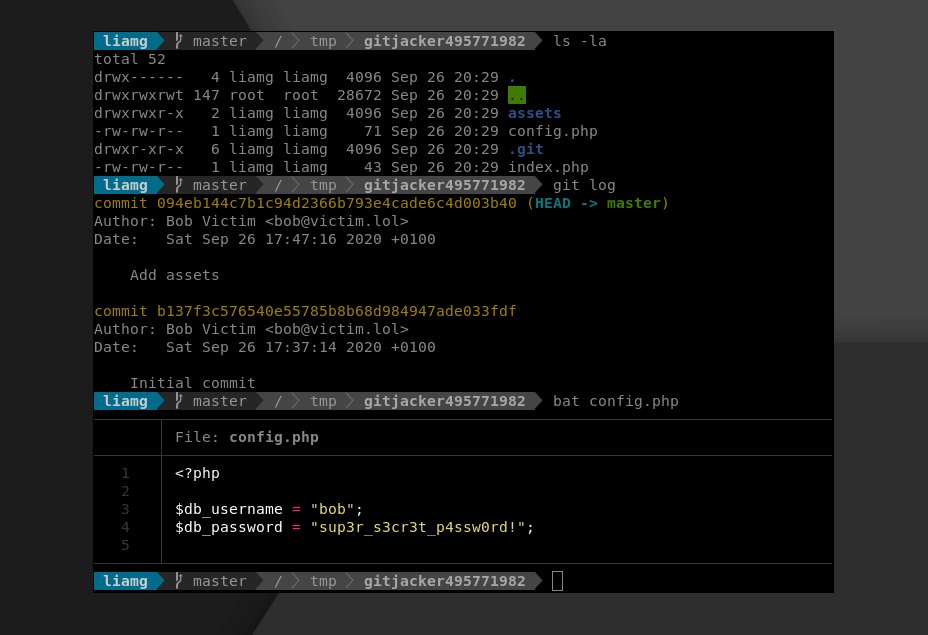 liamg/gitjacker
🔪 :octocat: Fuites de dépôts git à partir de sites web mal configurés
 nickvourd/windows-local-privilege-escalation-cookbook
# Livre de recettes pour l'élévation de privilèges locaux sous Windows
 denoland/clawpatrol
Pare-feu proxy au niveau filaire pour agents IA qui intercepte et contrôle le trafic SQL, Kubernetes et HTTP à l'aide de règles HCL, avec isolation…
 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 owasp/docker-security
Prendre le contrôle de la sécurité des conteneurs
 cyberark/kubiscan
Un outil pour analyser les permissions risquées dans un cluster Kubernetes
 cogiceo/gpohound
Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound
 stampery/mongoaudit
🔥 Un outil puissant d'audit et de pentesting MongoDB 🔥
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
 nagwww/s3-leaks
Chronologie organisée des erreurs de configuration des buckets S3 AWS, des données exposées et des identifiants IAM divulgués, avec des liens vers…
 bishopfox/badpods
Une collection de manifests qui créera des pods avec des privilèges élevés.
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 cisagov/scubagoggles
SCuBA : référentiels de configuration sécurisée et outil d'évaluation pour Google Workspace
 denizparlak/zeus
Outil d'audit et de renforcement AWS
 zeus-labs/zeuscloud
Plateforme de sécurité cloud open-source qui découvre les chemins d'attaque, identifie les mauvaises configurations, visualise les accès IAM et…
 nccgroup/vcg
VisualCodeGrepper - Outil d'analyse de sécurité du code.
 mvelazc0/badzure
BadZure automatise le déploiement de locataires Entra ID et d'abonnements Azure volontairement mal configurés, les peuplant de diverses entités et de…