Installation
Clonez ce dépôt et exécutez le script d'installation :
> git clone https://github.com/stampery/mongoaudit.git
> cd mongoaudit
> python setup.py install
> mongoaudit
Introduction
Il est bien connu que la configuration par défaut de MongoDB comporte plusieurs failles. Ce constat, associé à la négligence de nombreux administrateurs systèmes et développeurs, a conduit à ce que la presse appelle l'apocalypse MongoDB.
mongoaudit ne se contente pas de détecter les erreurs de configuration, les vulnérabilités connues et les bogues ; il fournit également des conseils pour les corriger, recommande les bonnes pratiques et vous apprend à faire du DevOps comme un pro !
Voici à quoi ressemble l'application :
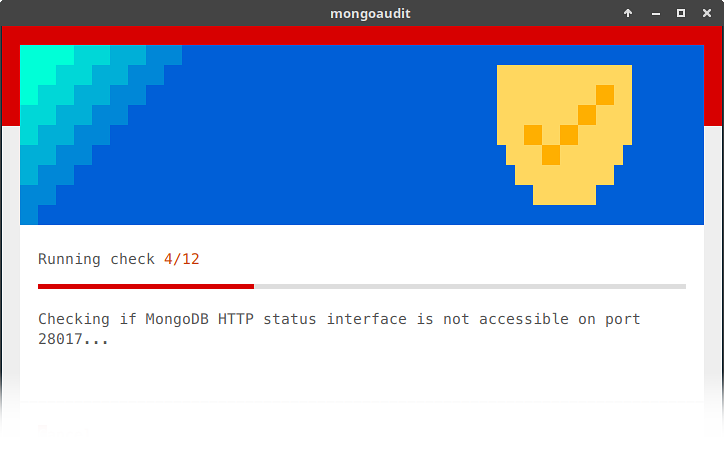
Oui, c'est du material design dans une interface en ligne de commande. (Propulsé par urwid)
Tests pris en charge
- MongoDB écoute sur un port différent du port par défaut
- Le serveur n'accepte que les connexions provenant d'hôtes/réseaux autorisés
- L'interface HTTP de statut de MongoDB n'est pas accessible sur le port 28017
- MongoDB ne divulgue pas son numéro de version
- La version de MongoDB est plus récente que 2.4
- Le chiffrement TLS/SSL est activé
- L'authentification est activée
- La méthode d'authentification SCRAM-SHA-1 est activée
- JavaScript côté serveur est interdit *
- Les rôles accordés à l'utilisateur n'autorisent que les opérations CRUD *
- L'utilisateur a des permissions sur une seule base de données *
- Bogue de sécurité CVE-2015-7882
- Bogue de sécurité CVE-2015-2705
- Bogue de sécurité CVE-2014-8964
- Bogue de sécurité CVE-2015-1609
- Bogue de sécurité CVE-2014-3971
- Bogue de sécurité CVE-2014-2917
- Bogue de sécurité CVE-2013-4650
- Bogue de sécurité CVE-2013-3969
- Bogue de sécurité CVE-2012-6619
- Bogue de sécurité CVE-2013-1892
- Bogue de sécurité CVE-2013-2132
Les tests marqués d'un astérisque (*) nécessitent des identifiants d'authentification valides.
Une fois que vous avez exécuté l'une des suites de tests fournies par mongoaudit, il vous proposera de recevoir un rapport complet par email. Ce rapport personnalisé renvoie vers une série de guides utiles sur la façon de corriger chaque problème spécifique et de durcir vos déploiements MongoDB.
Pour votre commodité, nous avons également publié les guides mongoaudit sur notre publication Medium.
Contribuer
Nous sommes ravis que vous souhaitiez contribuer ! Vous pouvez nous aider de différentes manières :
- Ouvrir une issue avec des suggestions d'amélioration et les erreurs que vous rencontrez.
- Forker ce dépôt et soumettre une pull request.
- Améliorer la documentation.
Pour soumettre une pull request, forkez le dépôt mongoaudit puis clonez votre fork :
git clone [email protected]:<votre-nom>/mongoaudit.git
Apportez vos modifications, git push puis soumettez une pull request.
Mentions légales
Licence
mongoaudit est publié sous la [licence MIT](https://github.com/stampery/mongoaudit/blob/master/LICENSE).
Avertissement
"Un grand pouvoir implique de grandes responsabilités"
- N'utilisez jamais cet outil sur des serveurs qui ne vous appartiennent pas. L'accès non autorisé à des systèmes informatiques tiers est un crime dans de nombreux pays.
- Veuillez utiliser cet outil à vos propres risques. Nous déclinons toute responsabilité en cas de perte ou de dommage, quelle qu'en soit la cause.
- Ne soyez pas malveillant ! :trollface:
Support et marques déposées
Ce logiciel n'est en aucun cas soutenu ou approuvé par MongoDB Inc., Compose Inc., ObjectsLab Corporation ni par aucun autre fournisseur de produits ou services avec lesquels il interopère. Il ne cherche pas non plus à imiter ou remplacer un logiciel original conçu par les propriétaires de ces produits et services. De la même manière, toute marque déposée ou propriété intellectuelle d'un tiers qui pourrait apparaître dans ce logiciel doit être comprise comme une référence strictement illustrative au fournisseur de services qu'elle représente, et n'est jamais utilisée d'une manière qui pourrait prêter à confusion ; aucun abus n'est donc intentionnel.


 stampery/mongoaudit