
bunkerweb
 bunkerity/bunkerweb
🛡️ Pare-feu d'application Web (WAF) open source et natif du cloud
container-securityids-ips-evasionweb-application-exploitation+6
10.8kil y a 14 jours
bunkerity/bunkerweb🛡️ Pare-feu d'application Web (WAF) open source et natif du cloud
 evotecit/gpozaurr
Group Policy Eater est un module PowerShell qui vise à recueillir des informations sur les stratégies de groupe mais permet également de corriger les…
 danthegoodman1/netfence
Comme Envoy xDS, mais pour les filtres eBPF
 wolfssl/wolfcose
Une implémentation COSE + CBOR rapide, portable et légère pour les systèmes embarqués. Prend en charge PQC, FIPS 140-3, DO-178 et MISRA C. Propulsé…
 blacksky-algorithms/atproto
Fork de l'implémentation de référence du protocole AT avec un AppView optimisé pour les performances, un indexeur firehose basé sur Rust, un cache…
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
 cisofy/lynis
Outil d'audit de sécurité sans agent pour les systèmes Linux, macOS et UNIX. Effectue des analyses approfondies pour les vulnérabilités, les…
 subat0mik/misconfiguration-manager
Misconfiguration Manager est une base de connaissances centrale pour toutes les techniques connues de Microsoft Configuration Manager ainsi que les…
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 dev-sec/chef-mysql-hardening
Ce cookbook chef fournit une configuration de sécurité pour mysql.
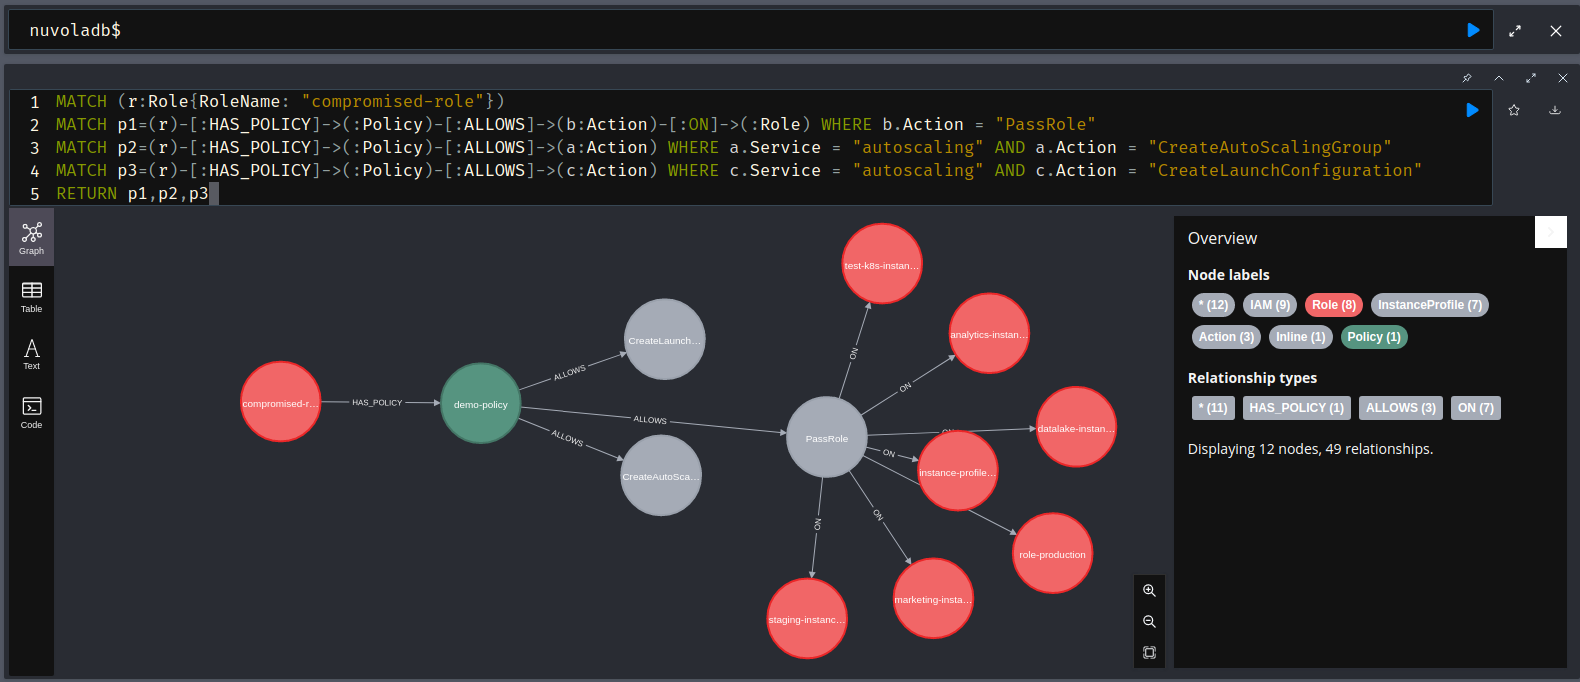 primait/nuvola
Outil d'analyse de sécurité AWS basé sur un graphe qui exporte les configurations cloud, détecte les mauvaises configurations et cartographie les…
 pgedge/pgedge-anonymizer
Un outil d'anonymisation pour remplacer les PII et autres données similaires dans les bases de données de développement/test copiées depuis la…
 megamansec/gixy-next
Gixy-Next : Scanner de sécurité de configuration NGINX et vérificateur de performances
 nozaq/terraform-aws-secure-baseline
Module Terraform pour configurer votre compte AWS avec la configuration de base sécurisée basée sur CIS Amazon Web Services Foundations et AWS…
 firefart/stunner
Testez et exploitez les serveurs STUN/TURN pour les mauvaises configurations, permettant le pivotement du réseau interne via un proxy SOCKS, les…
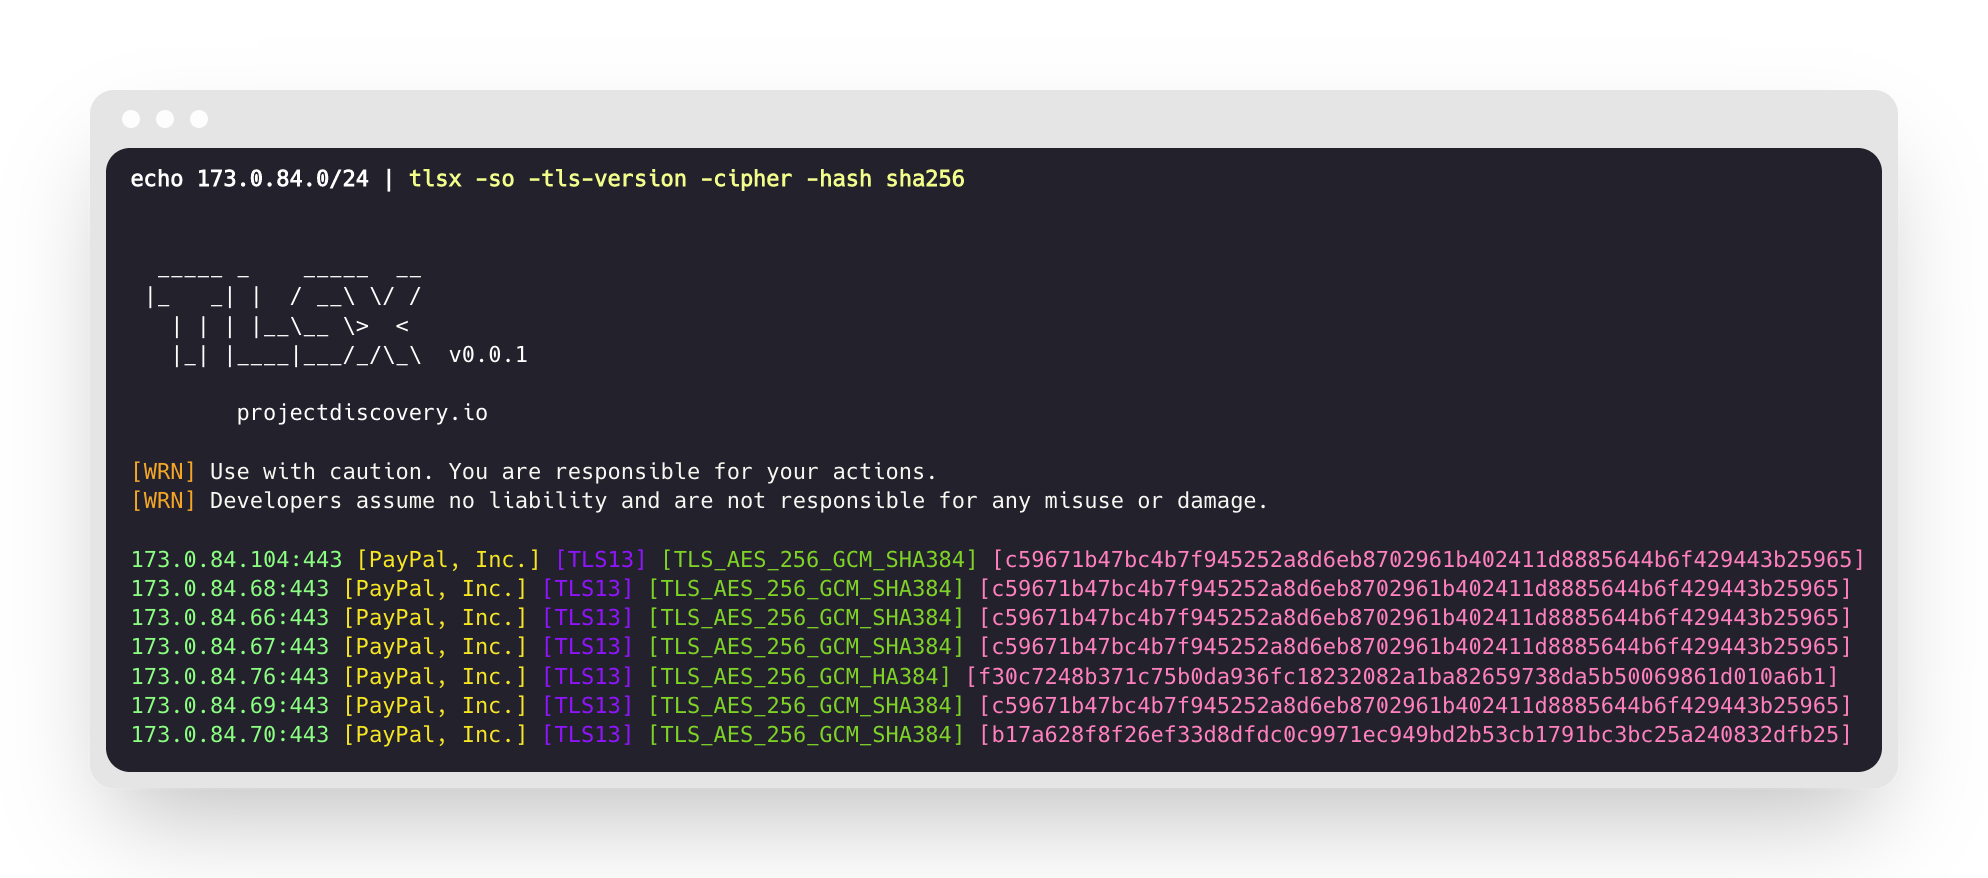 projectdiscovery/tlsx
Grabber TLS rapide et configurable, axé sur la collecte de données basées sur TLS.
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> Guide d'audit de sécurité et de déploiement renforcé d'OpenClaw — vulnérabilités connues (CVE-2026-25253, compétences malveillantes, fuite…
 adversis/tailsnitch
Un auditeur de sécurité pour les configurations Tailscale. Analyse votre tailnet pour les mauvaises configurations, les contrôles d'accès trop…