

snuffleupagus
 jvoisin/snuffleupagus
Module de sécurité pour php7 et php8 - Élimination des classes de bugs et correction virtuelle du reste !
defensive-toolsvulnerability-scannerscode-analysis+2
837
jvoisin/snuffleupagusModule de sécurité pour php7 et php8 - Élimination des classes de bugs et correction virtuelle du reste !
 skyscanner/cfripper
Bibliothèque et outil CLI pour analyser les modèles CloudFormation et vérifier leur conformité de sécurité.
 open-policy-agent/conftest
Écrivez des tests contre des données de configuration structurées à l'aide du langage de requête Open Policy Agent Rego.
 open-policy-agent/gatekeeper
Moteur de politiques Kubernetes avec contrôle d'admission basé sur OPA, mutation et audit pour appliquer les configurations de sécurité et de…
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
 sushank05/mcp-doorman
Un mcp léger pour prévenir l'empoisonnement de CVE (CVE-2025-54136), le détournement de Claude Code/Copilot/Gemini par des chercheurs via l'injection…
 dev-sec/ansible-collection-hardening
Cette collection Ansible fournit un durcissement testé au combat pour Linux, SSH, nginx, MySQL.
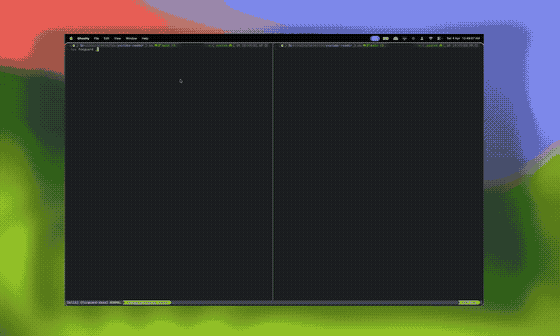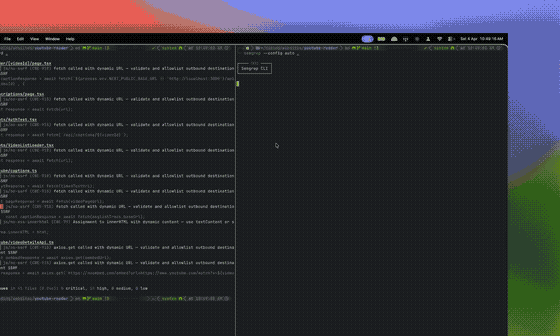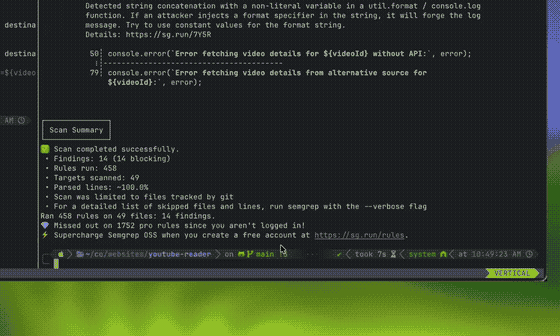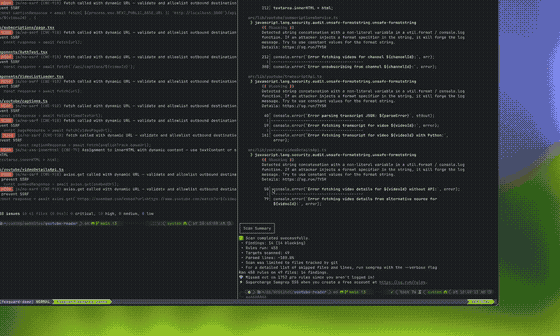 0sec-labs/foxguard
Un scanner de sécurité de code universel et rapide, écrit en Rust. Fonctionnalités incluses : prend en charge 14 langages, TUI pour le triage,…
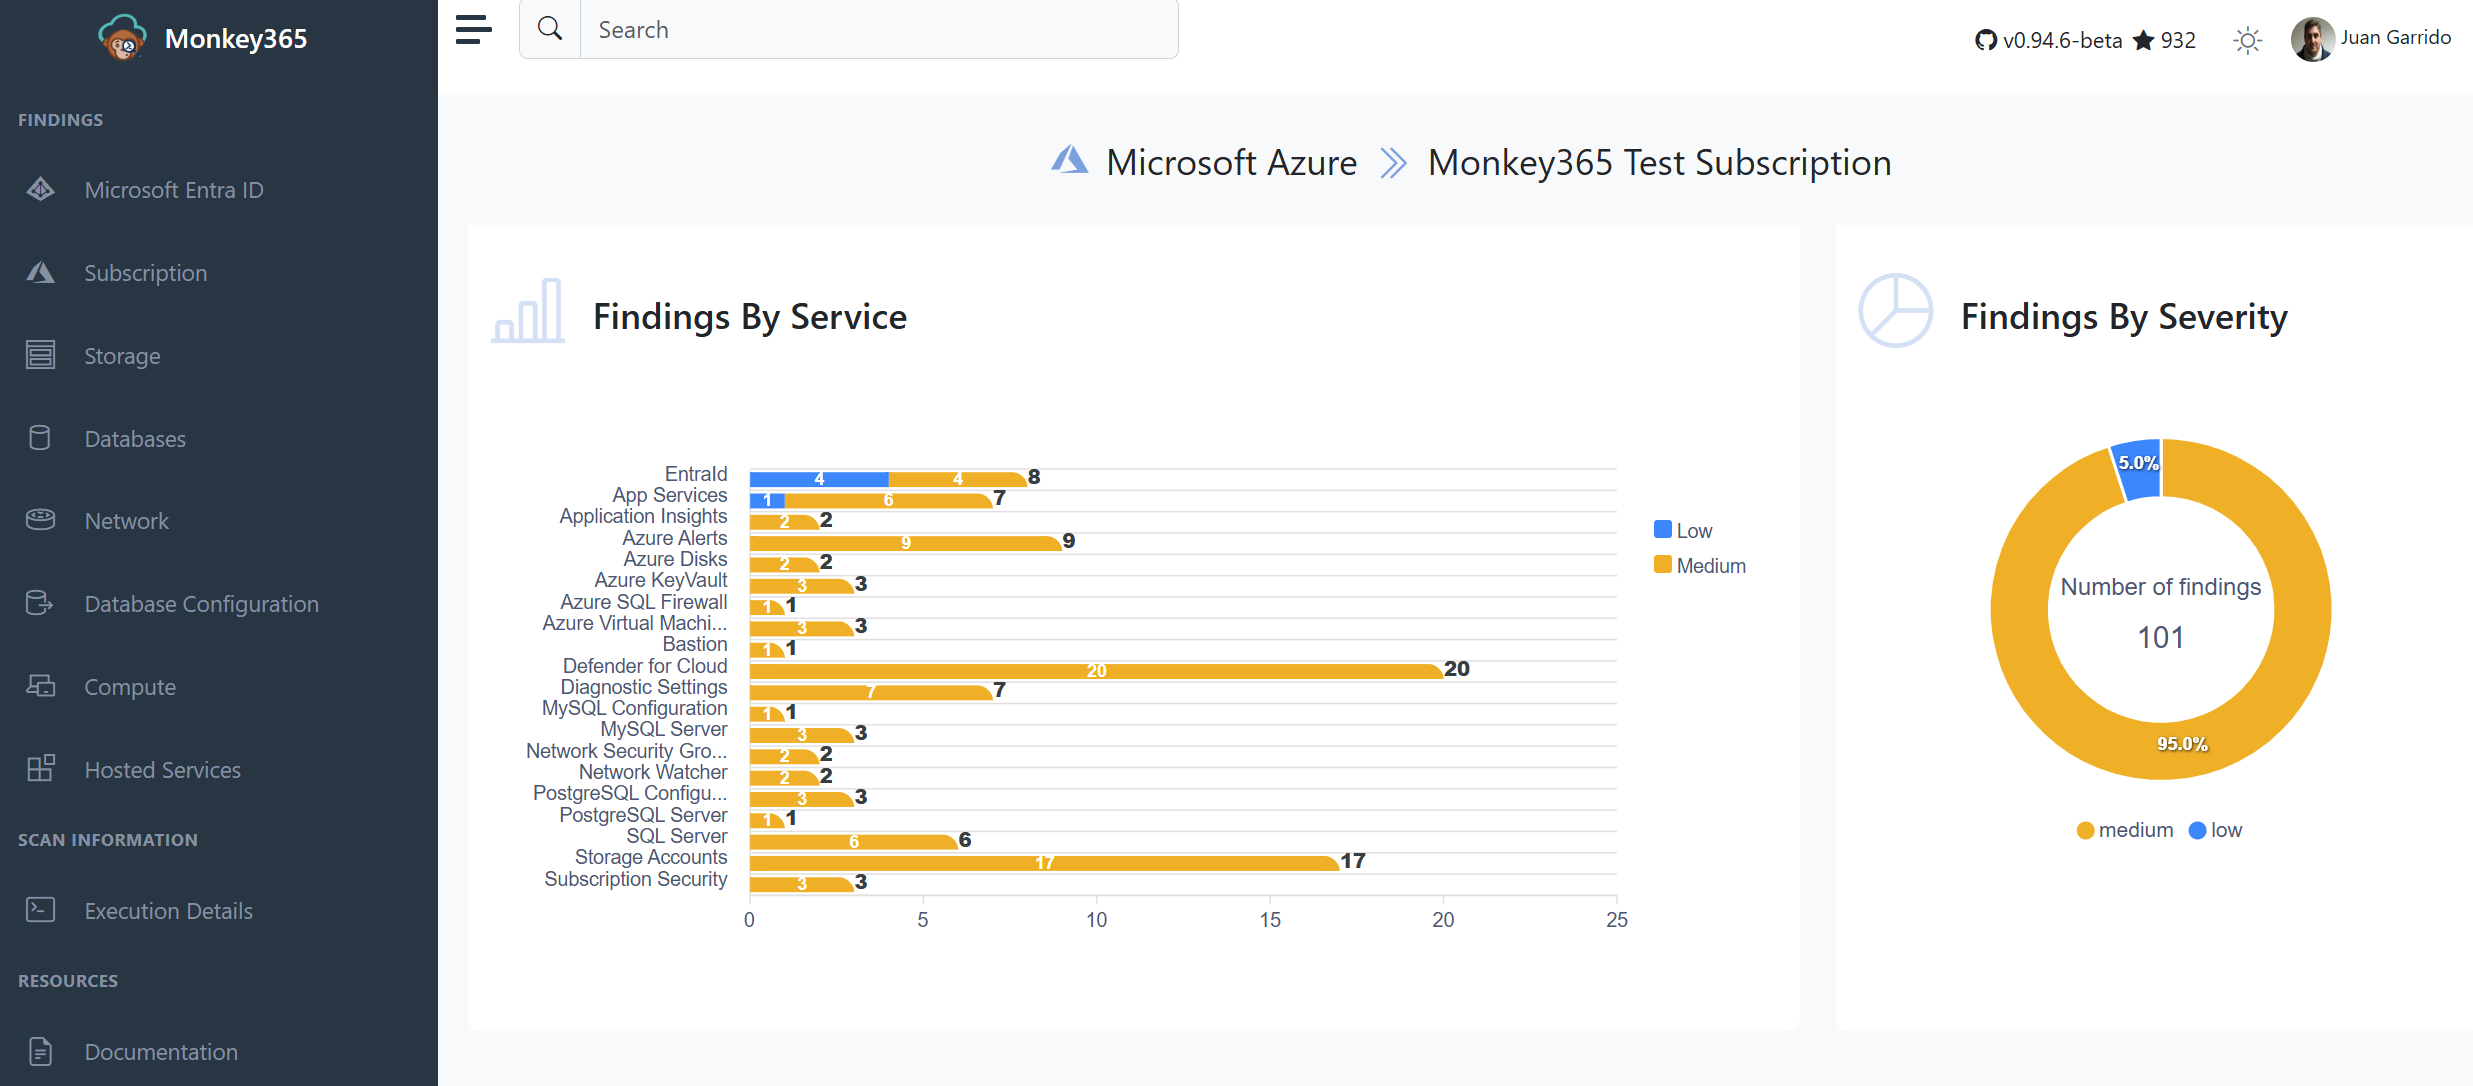 silverhack/monkey365
Framework d'évaluation de la sécurité basé sur PowerShell pour Microsoft 365, Azure et Entra ID. Analyse les erreurs de configuration, la conformité…
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Full VAPT writeup of OWASP CICD-Goat — 9 CTFd flags captured, 4 critical + 5 high findings (incl. CVE-2024-23897) mapped to the OWASP Top 10 CI/CD…
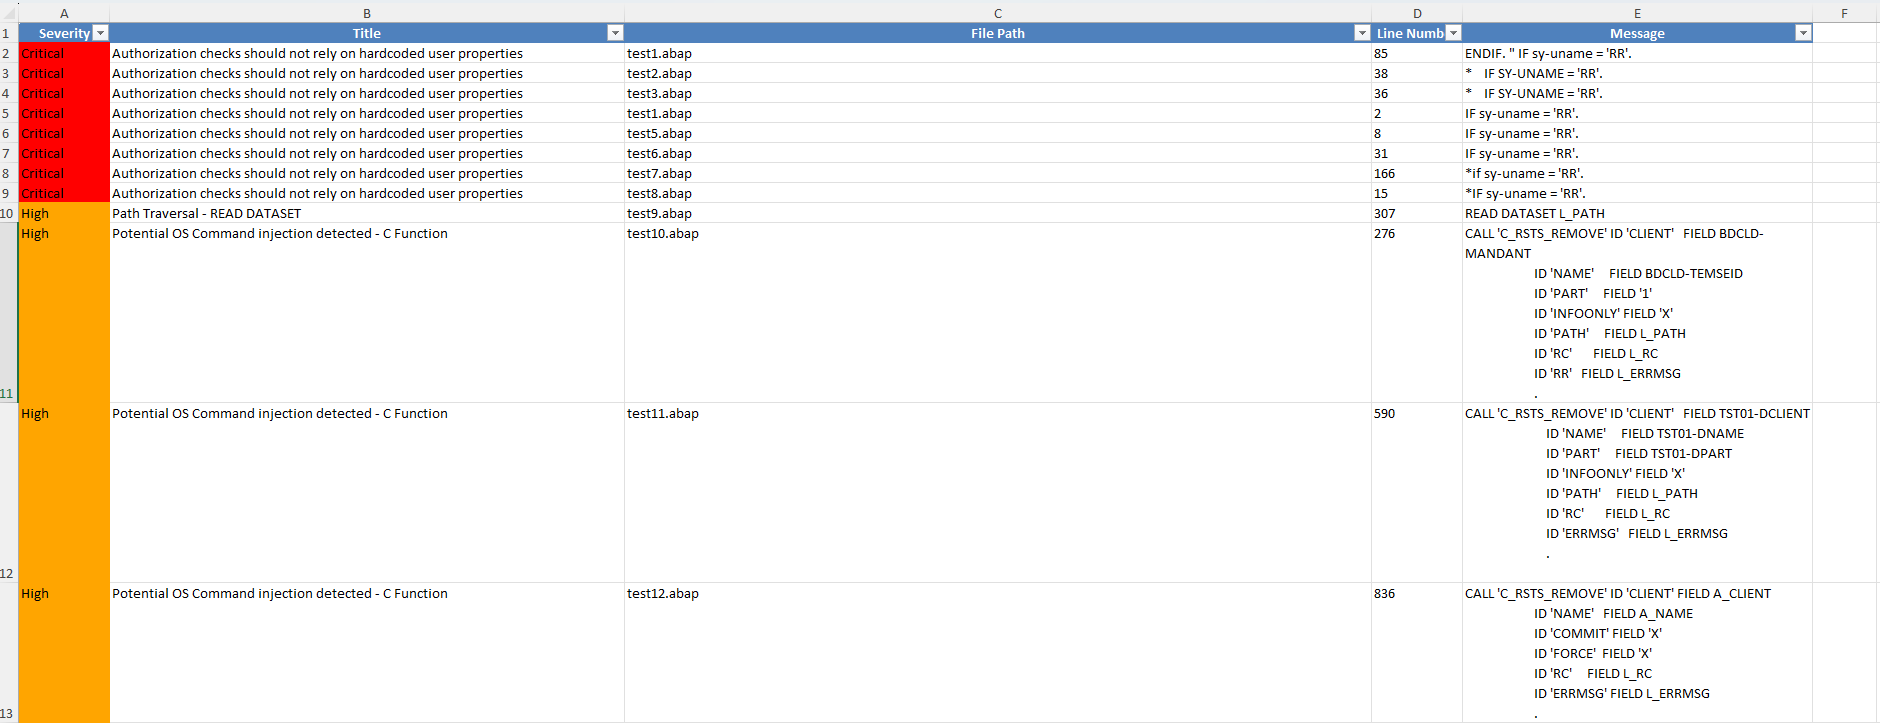 owasp/abap-code-scanner
Analyseur de code ABAP
 vampsecure-labs/vamp-forticheck
VampSecure Labs : scanner de CVE FortiOS (CVE-2018-13379, CVE-2022-40684, CVE-2023-27997, CVE-2024-21762)
 owasp/java-html-sanitizer
Prend du HTML tiers et produit du HTML sûr à intégrer dans votre application web. Rapide et facile à configurer.
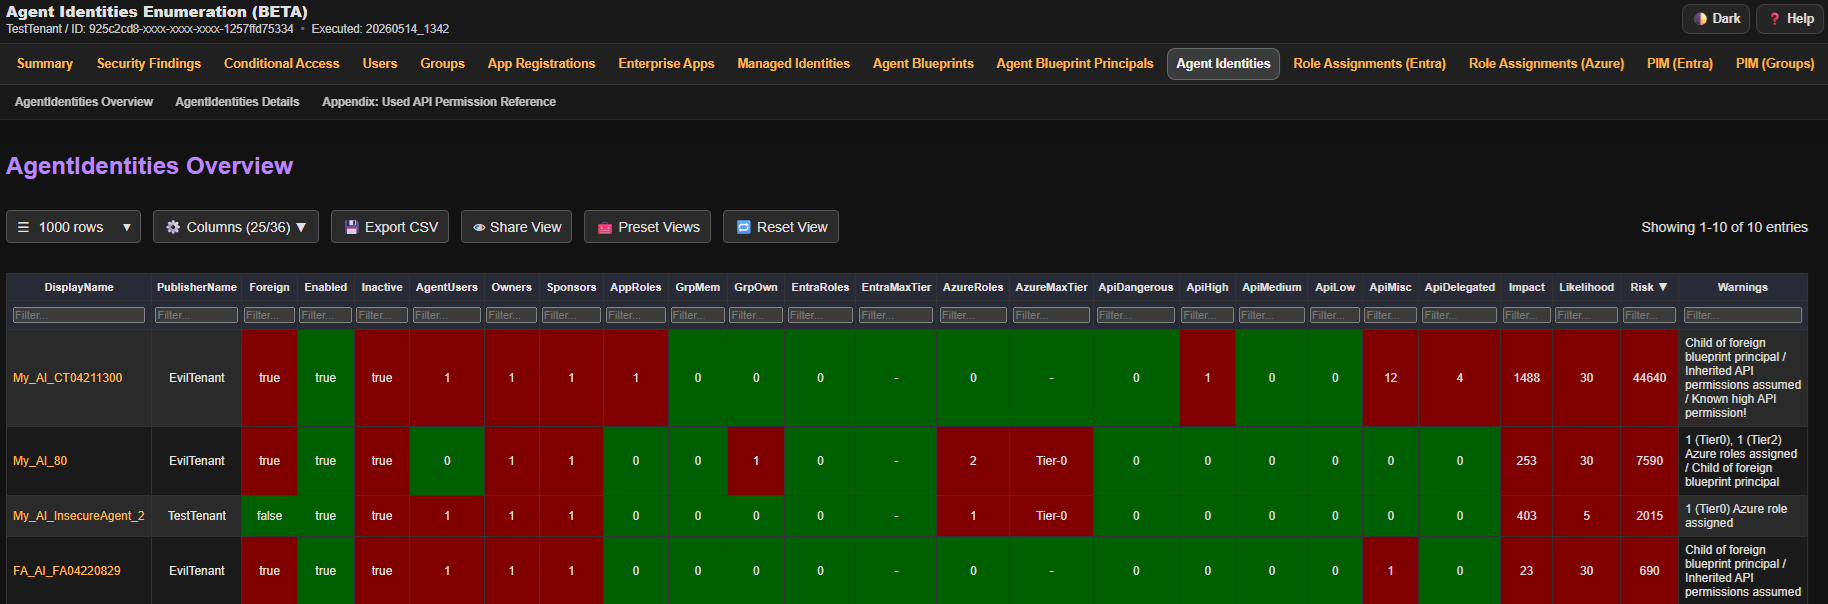 compasssecurity/entrafalcon
Un outil PowerShell léger pour évaluer la posture de sécurité des environnements Microsoft Entra ID. Il aide à identifier les objets privilégiés, les…
 mda2av/http11probe
Une plateforme de test ouverte qui sonde les serveurs HTTP/1.1 par rapport aux exigences des RFC 9110/9112, aux vecteurs de contrebande (smuggling)…
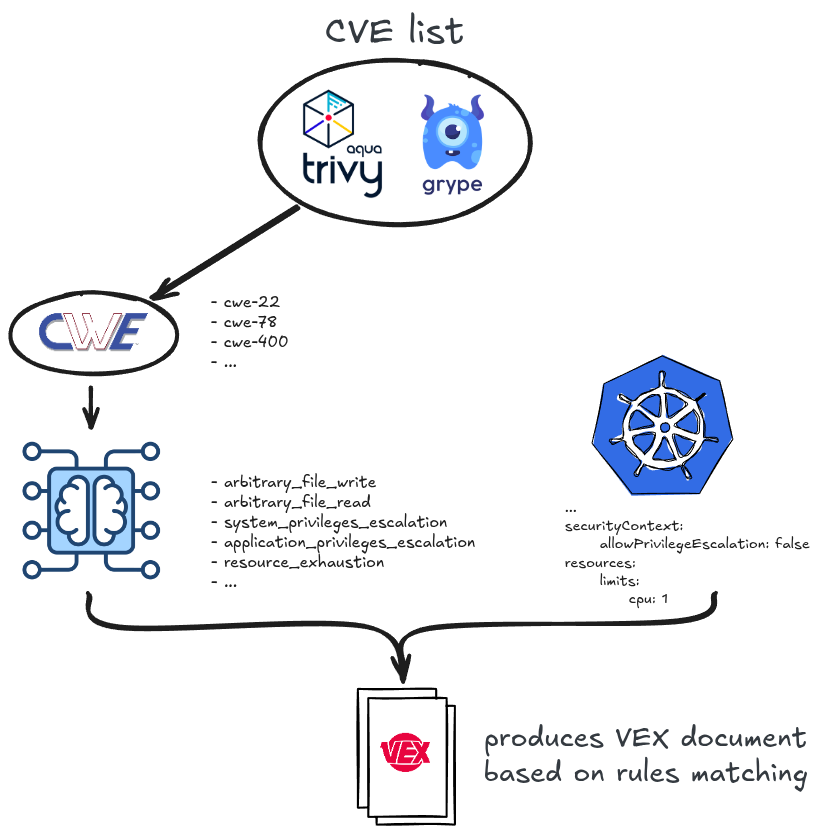 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 aquasecurity/trivy-operator
Opérateur de sécurité natif Kubernetes qui automatise l'analyse des vulnérabilités, l'audit de configuration, la détection de secrets, l'analyse RBAC…
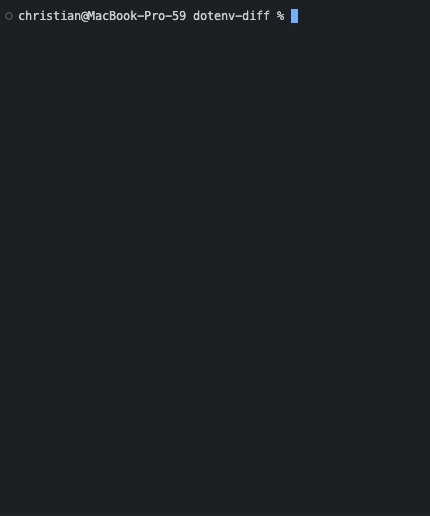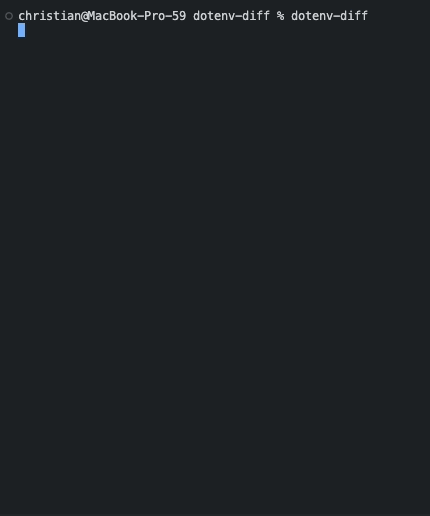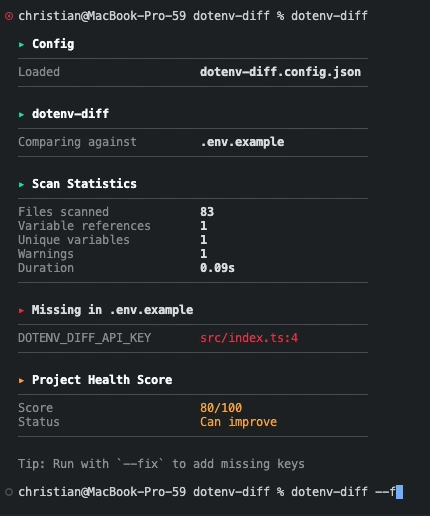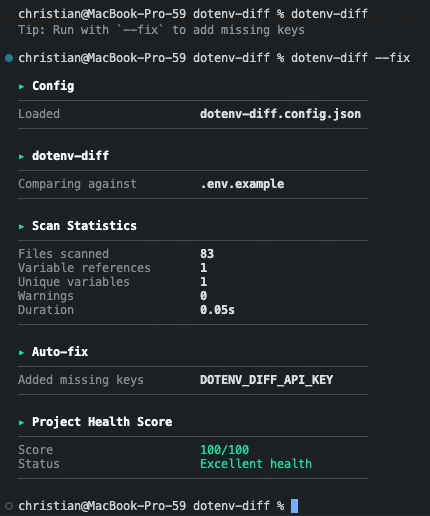 chrilleweb/dotenv-diff
Valider l'utilisation des variables d'environnement dans la base de code.