

coraza
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
defensive-toolsvulnerability-scannersids-ips-evasion+7
3.7k
corazawaf/corazaBibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 cogiceo/gpohound
Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound
 complianceascode/content
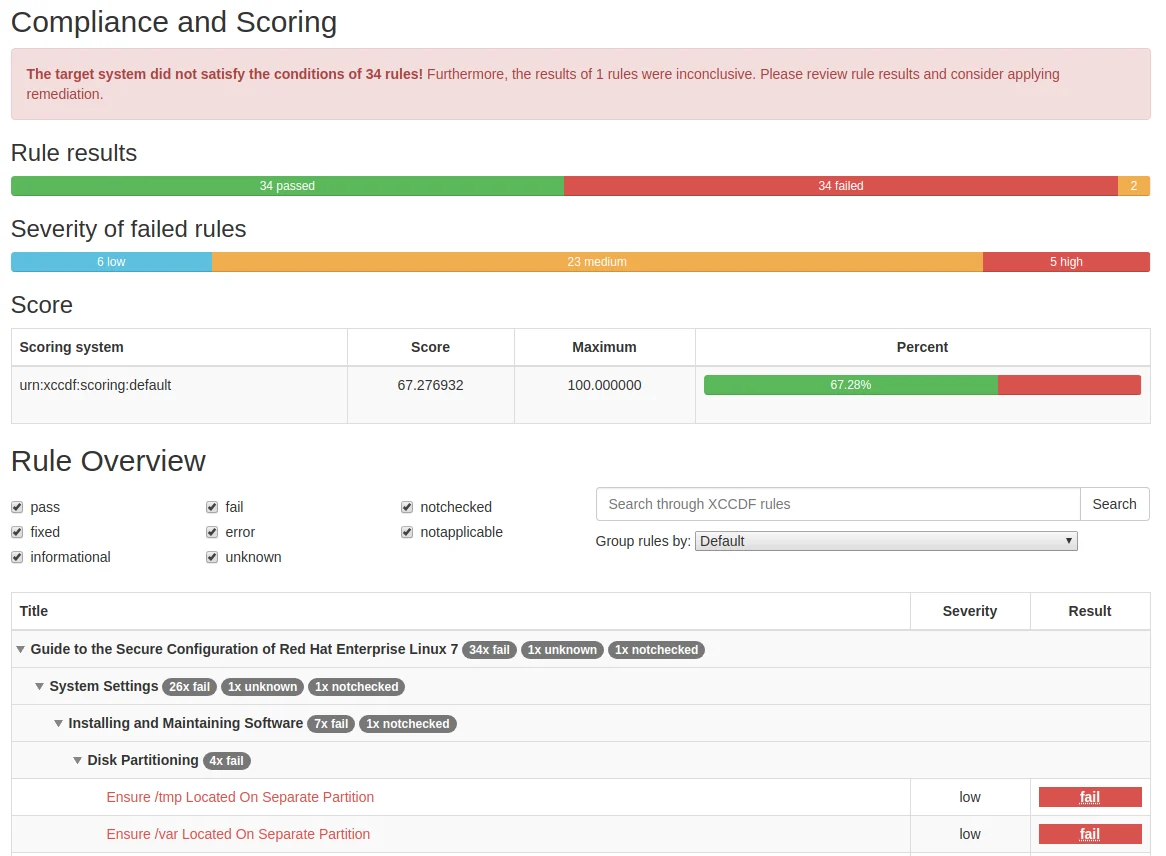
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 cisagov/scubagear
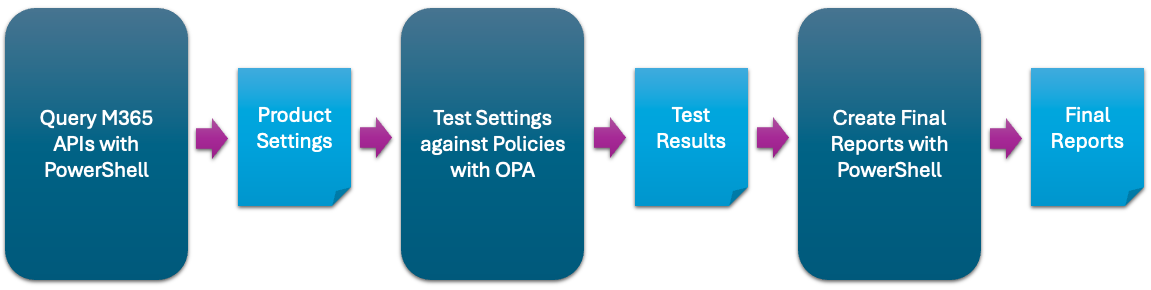
Automatisation pour évaluer l'état de votre tenant M365 par rapport aux référentiels de la CISA
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 cloud-custodian/cloud-custodian
Moteur de règles pour la sécurité cloud, l'optimisation des coûts et la gouvernance, DSL en yaml pour des politiques permettant d'interroger, filtrer…
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…
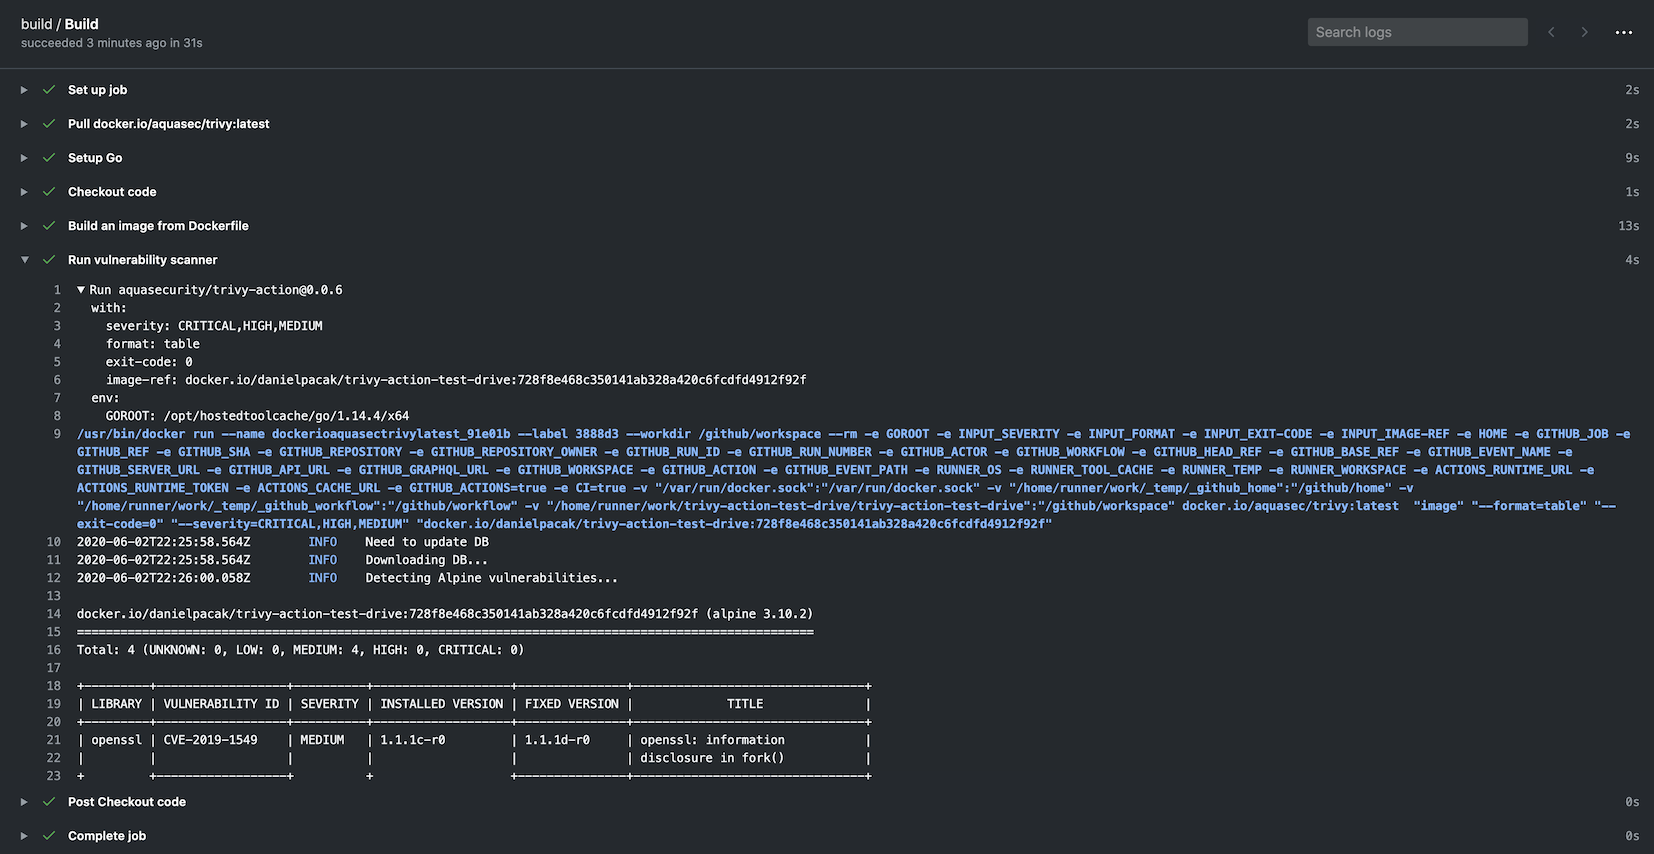 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 aquasecurity/trivy-repo
Dépôt deb/rpm pour Trivy
 projectdiscovery/nuclei
Scanner de vulnérabilités rapide basé sur YAML avec moteur de détection piloté par modèles pour des tests de sécurité automatisés sur les…
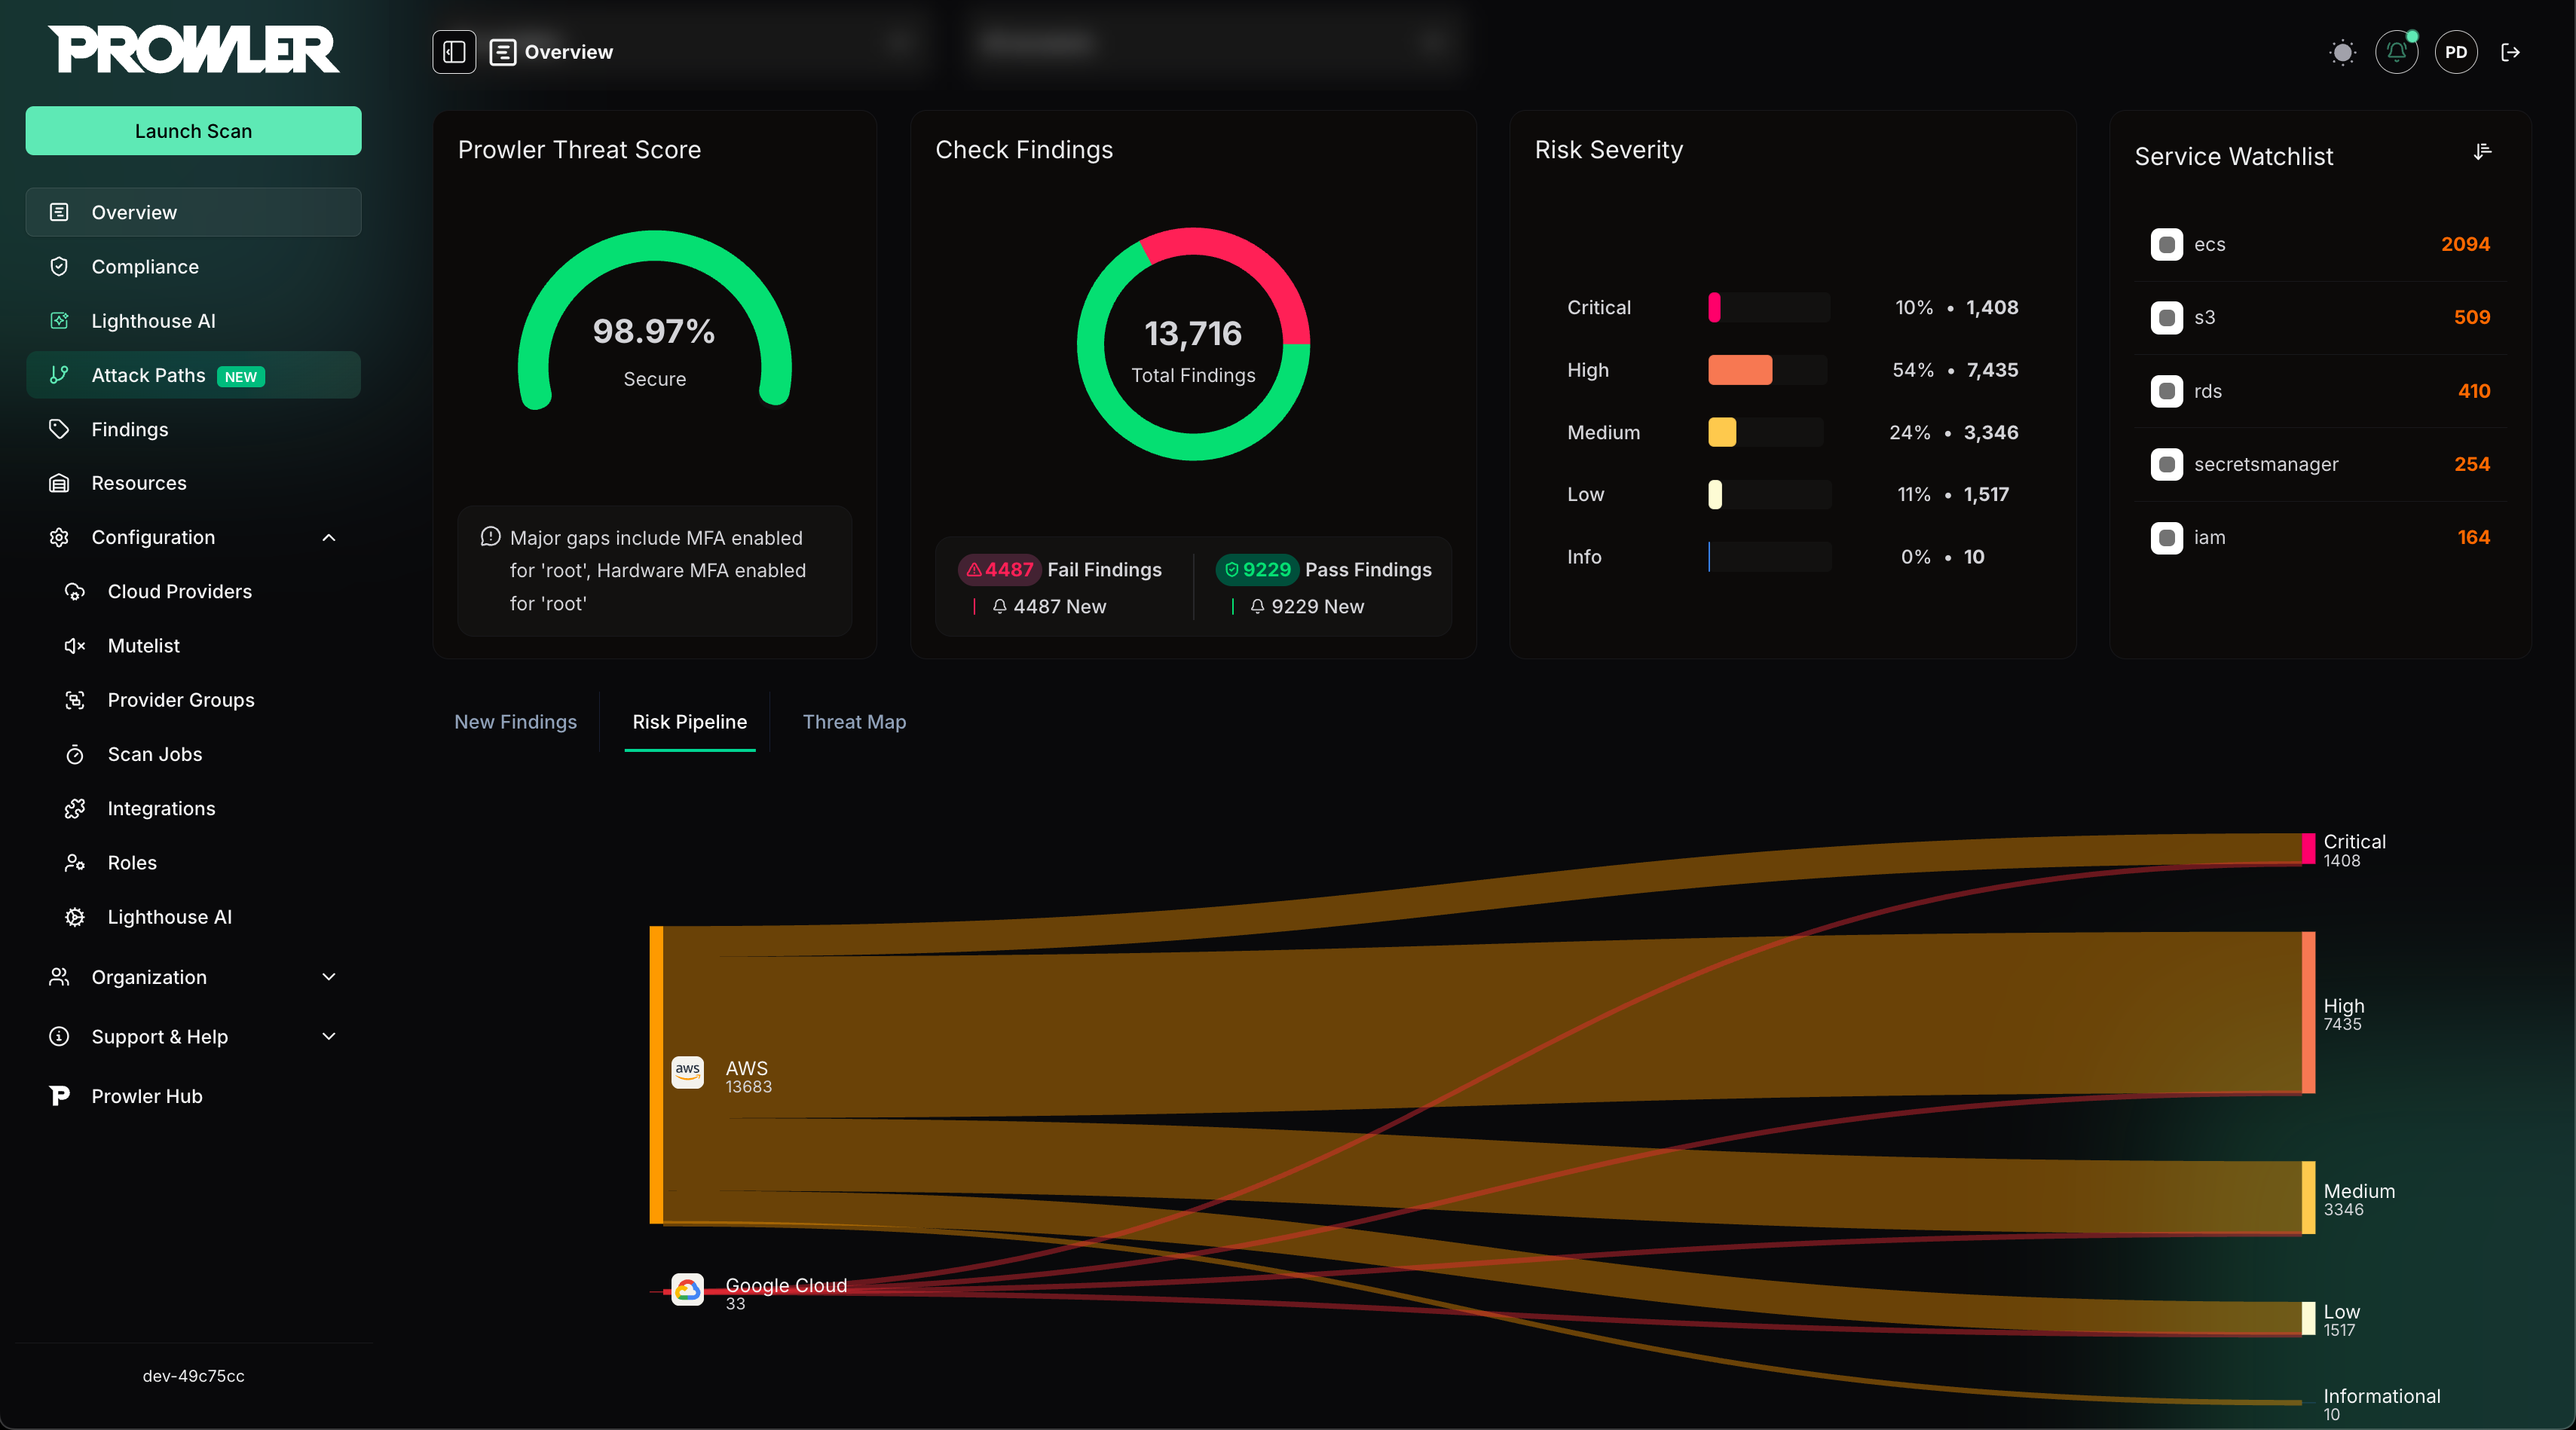 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 bridgecrewio/checkov
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…
 owasp/openshield
CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
 renniepak/cspbypass
CSPBypass.com, un outil conçu pour aider les hackers éthiques à contourner les politiques de sécurité de contenu (CSP) restrictives et à exploiter…
 aquasecurity/kube-bench
Vérifie si Kubernetes est déployé conformément aux meilleures pratiques de sécurité telles que définies dans le CIS Kubernetes Benchmark