
zizmor
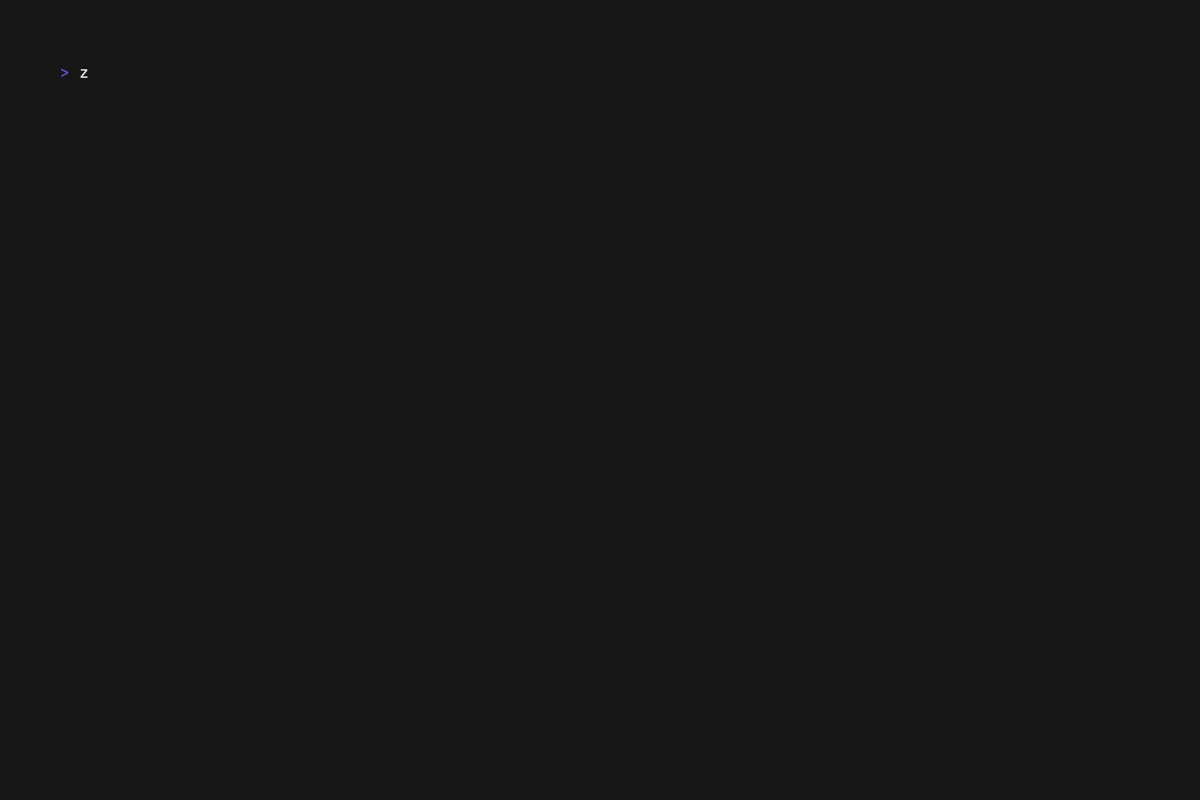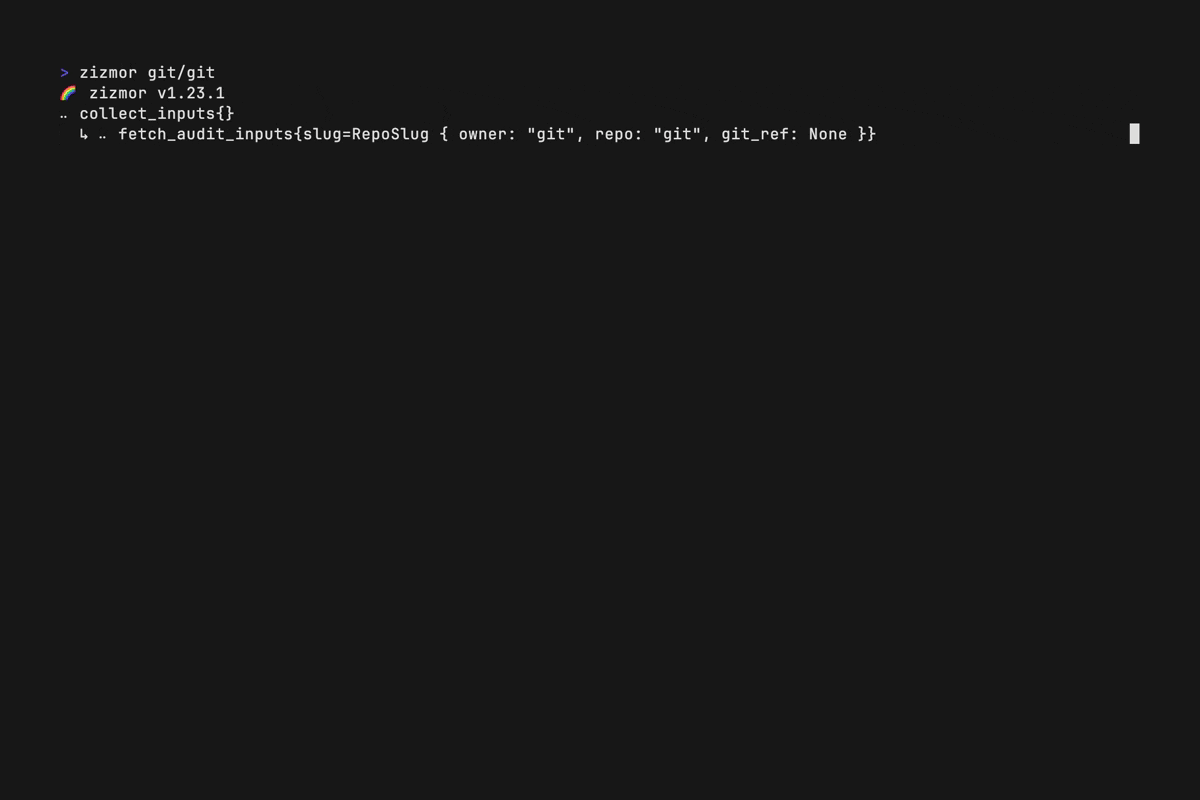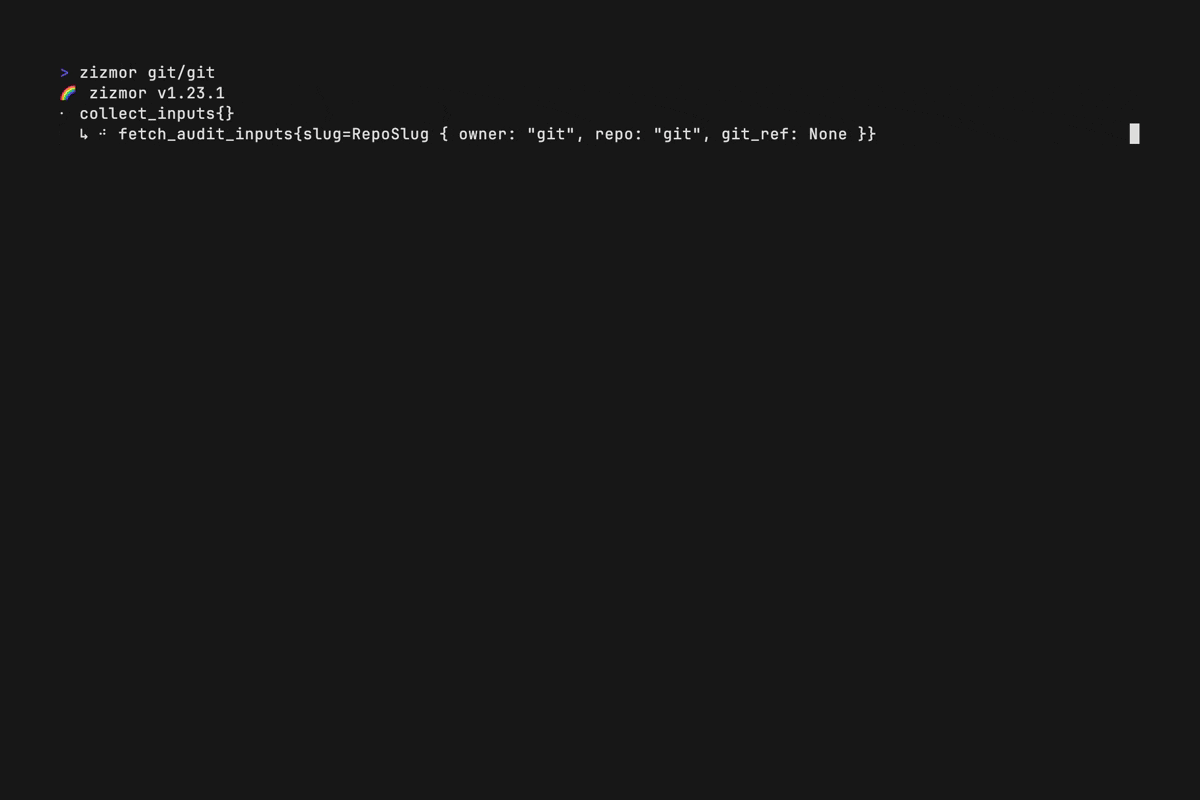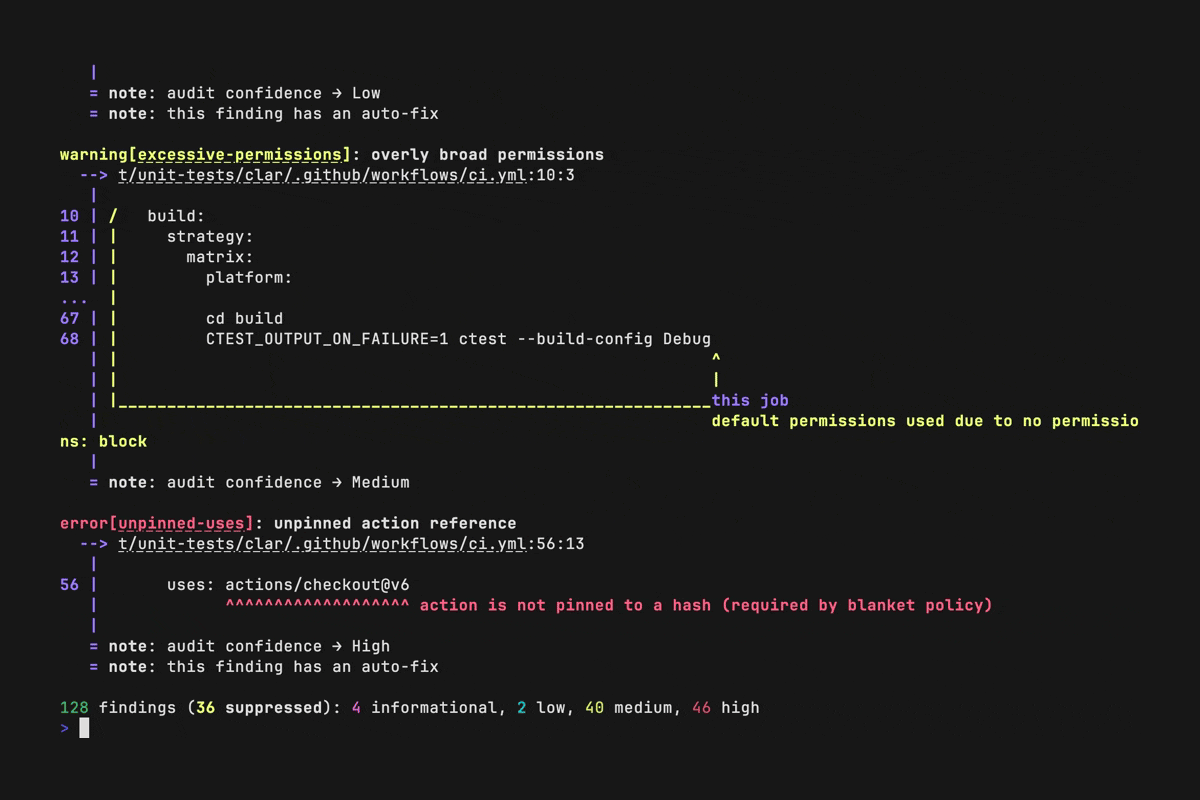
 zizmorcore/zizmor
Outil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot…
static-analysisvulnerability-analysiscode-analysis+5
6.0k
zizmorcore/zizmorOutil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot…
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 jayu/rev-dep
Dependency analysis and optimization toolkit for modern JavaScript and TypeScript codebases. Enforce dependency graph hygiene and remove unused code…
 coreruleset/coreruleset
Ensemble de règles génériques de détection d'attaques pour les pare-feux d'applications web, protégeant contre le Top Ten OWASP et les vulnérabilités…
 jp1337/easywall
Interface web pour le pare-feu nftables sous Linux, écrite en Go. La commande apply s'annule automatiquement après 120 secondes, sauf si vous la…
 praetorian-inc/trajan
Un outil de détection des vulnérabilités CI/CD et d'automatisation des attaques multi-plateforme pour identifier les faiblesses de sécurité dans les…
 praetorian-inc/nerva
CLI rapide d'empreinte de services pour plus de 170 protocoles (TCP/UDP/SCTP) - construit par Praetorian
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)
 owasp/owasp-subtractive-hardening-top-10
Le projet OWASP Subtractive Security Top 10 est une initiative visant à identifier, documenter et promouvoir les opportunités à plus fort impact pour…
 preflightsh/preflight
Outil CLI basé sur Go qui analyse les bases de code pour vérifier leur état de préparation au lancement, en détectant les configurations manquantes,…
 salesforce/cloudsplaining
Cloudsplaining est un outil d'évaluation de la sécurité AWS IAM qui identifie les violations du moindre privilège et génère un rapport priorisé par…
 denoland/clawpatrol
Pare-feu proxy au niveau filaire pour agents IA qui intercepte et contrôle le trafic SQL, Kubernetes et HTTP à l'aide de règles HCL, avec isolation…
 jakehildreth/locksmith
Un petit outil conçu pour détecter et corriger les erreurs de configuration courantes dans Active Directory Certificate Services.
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
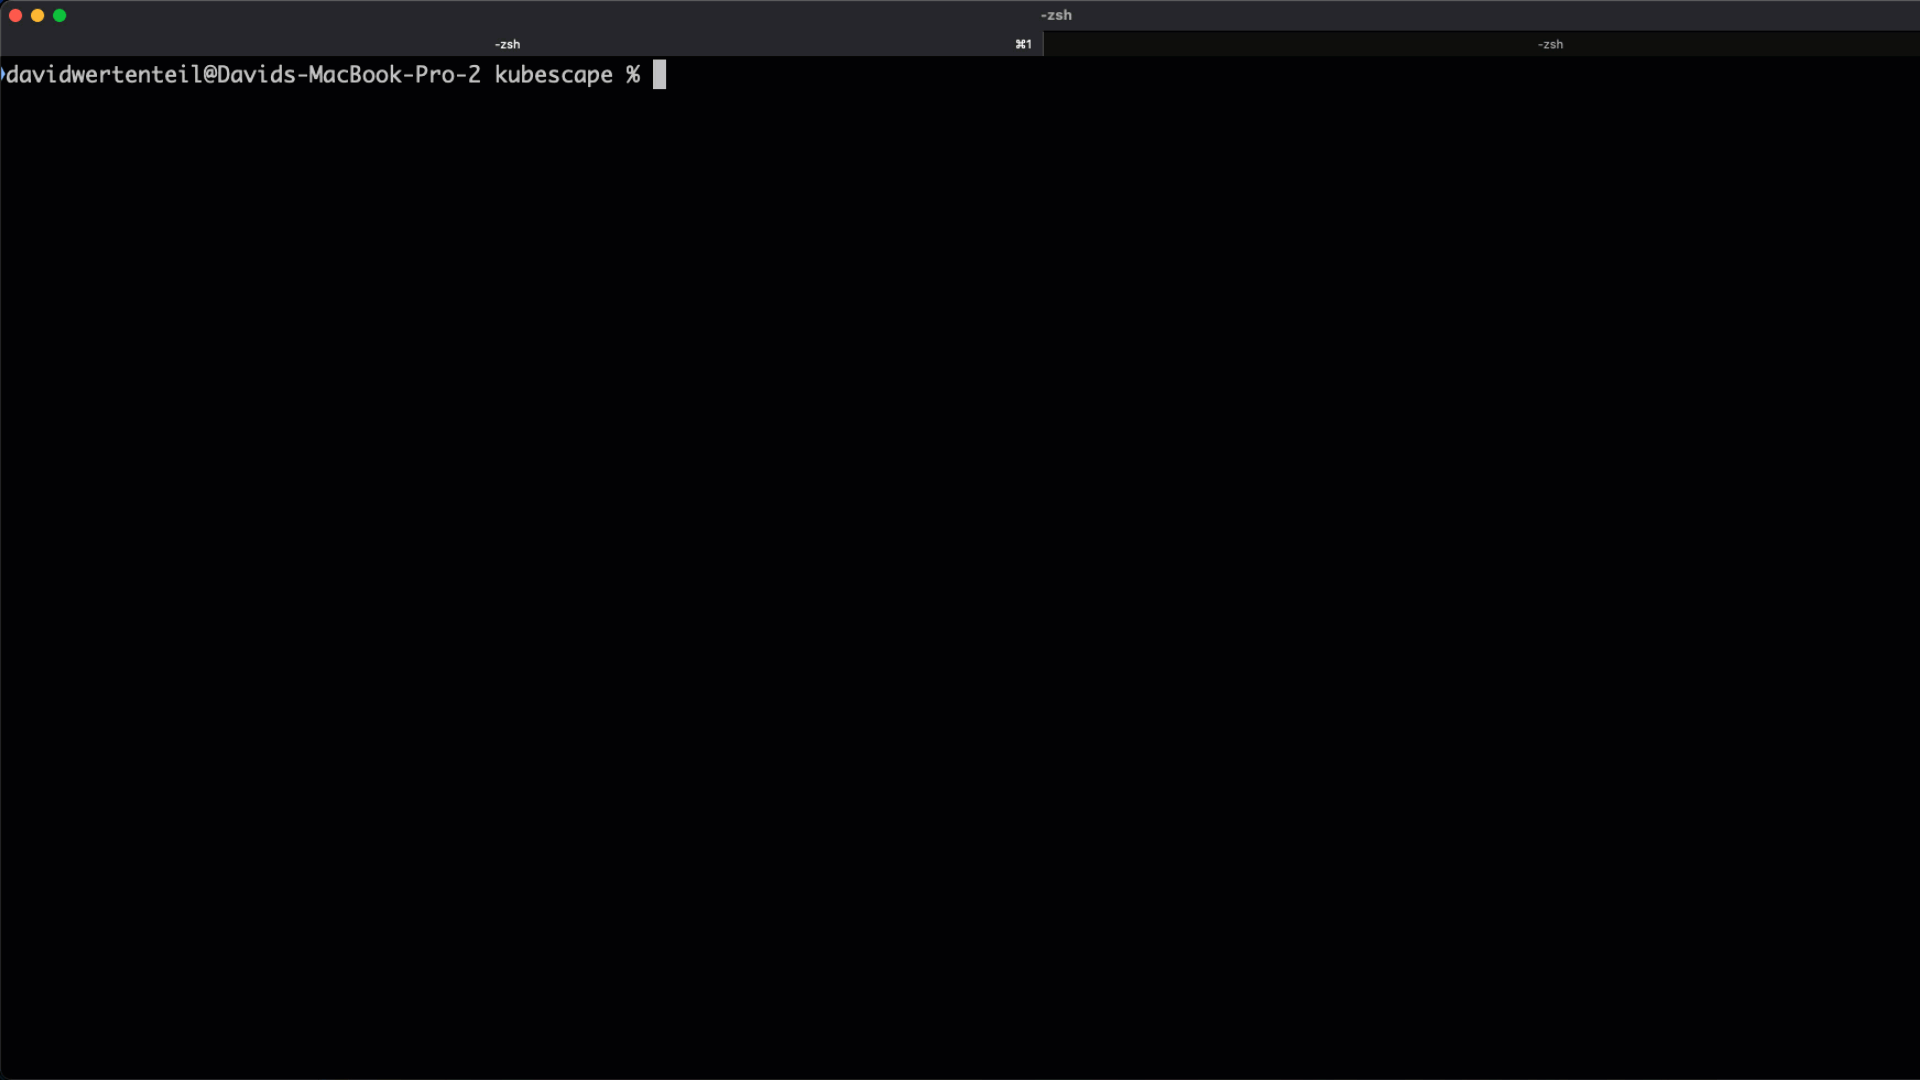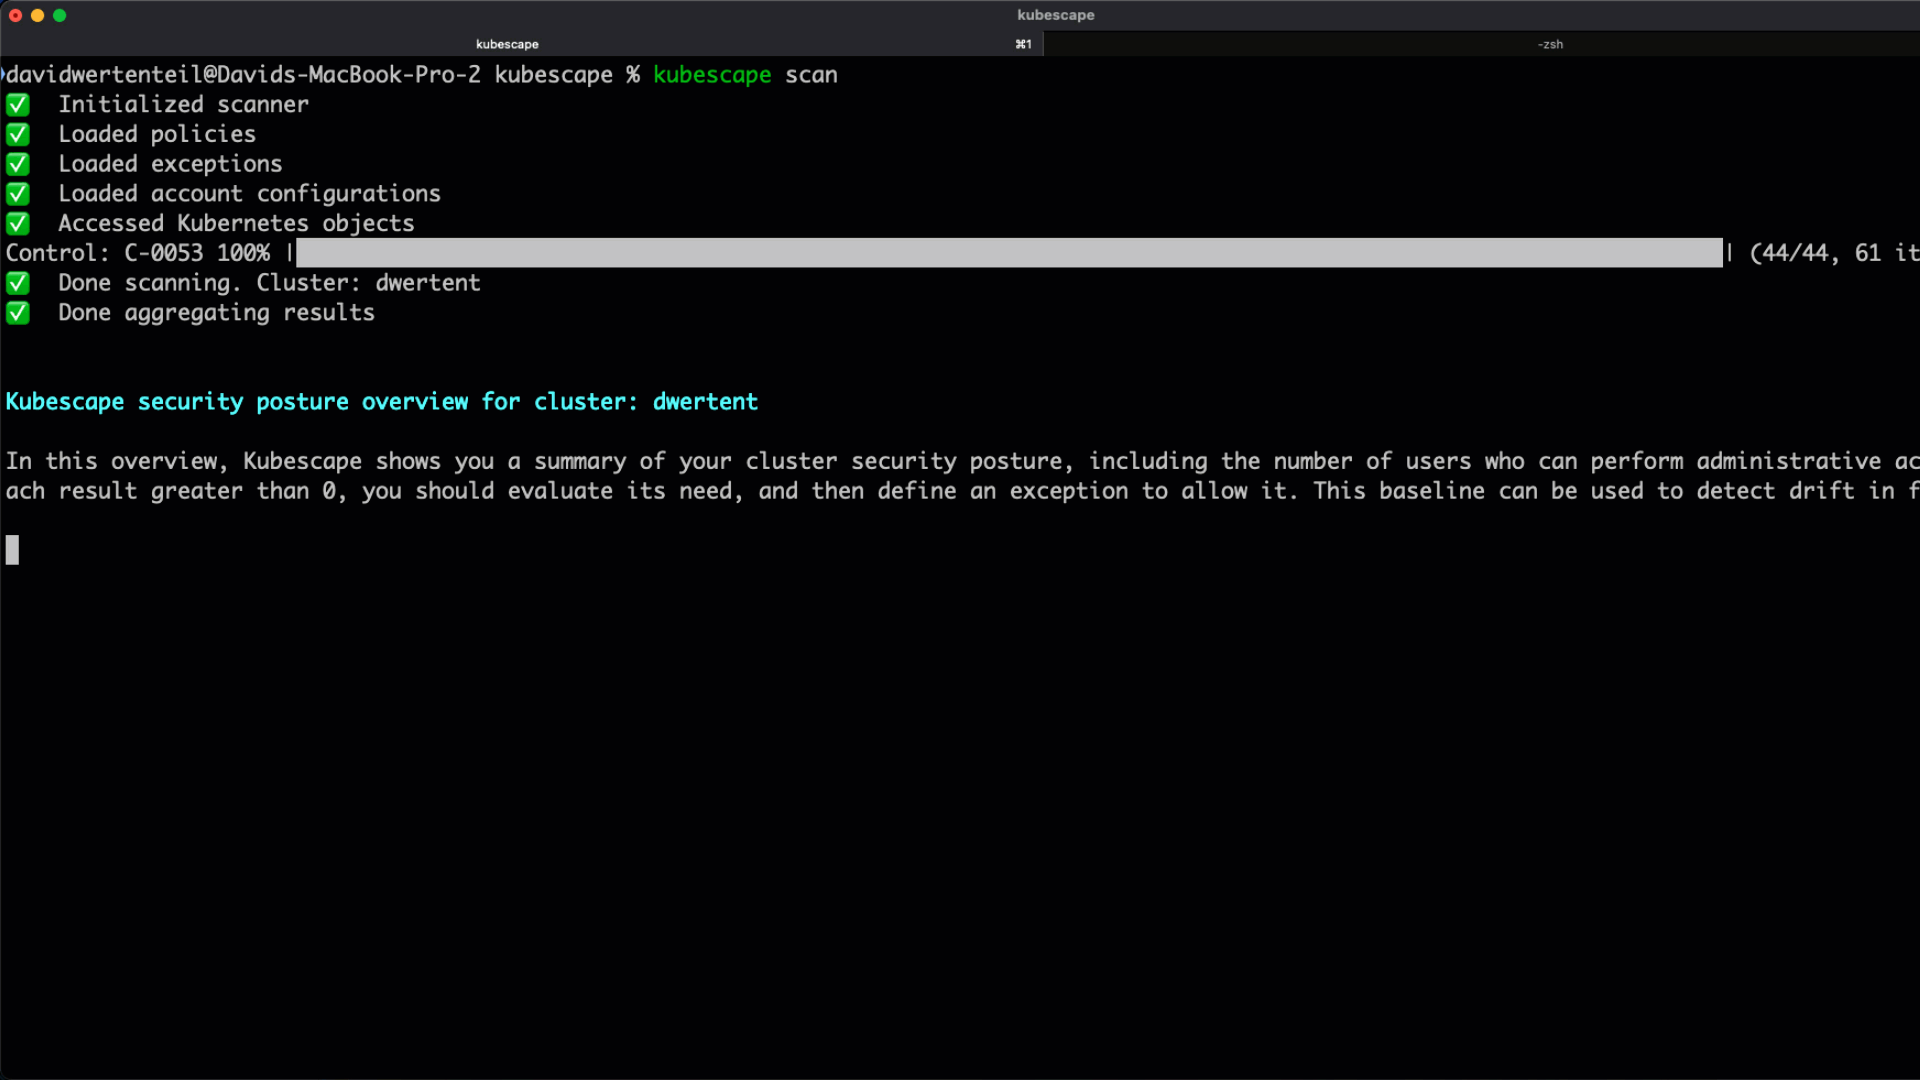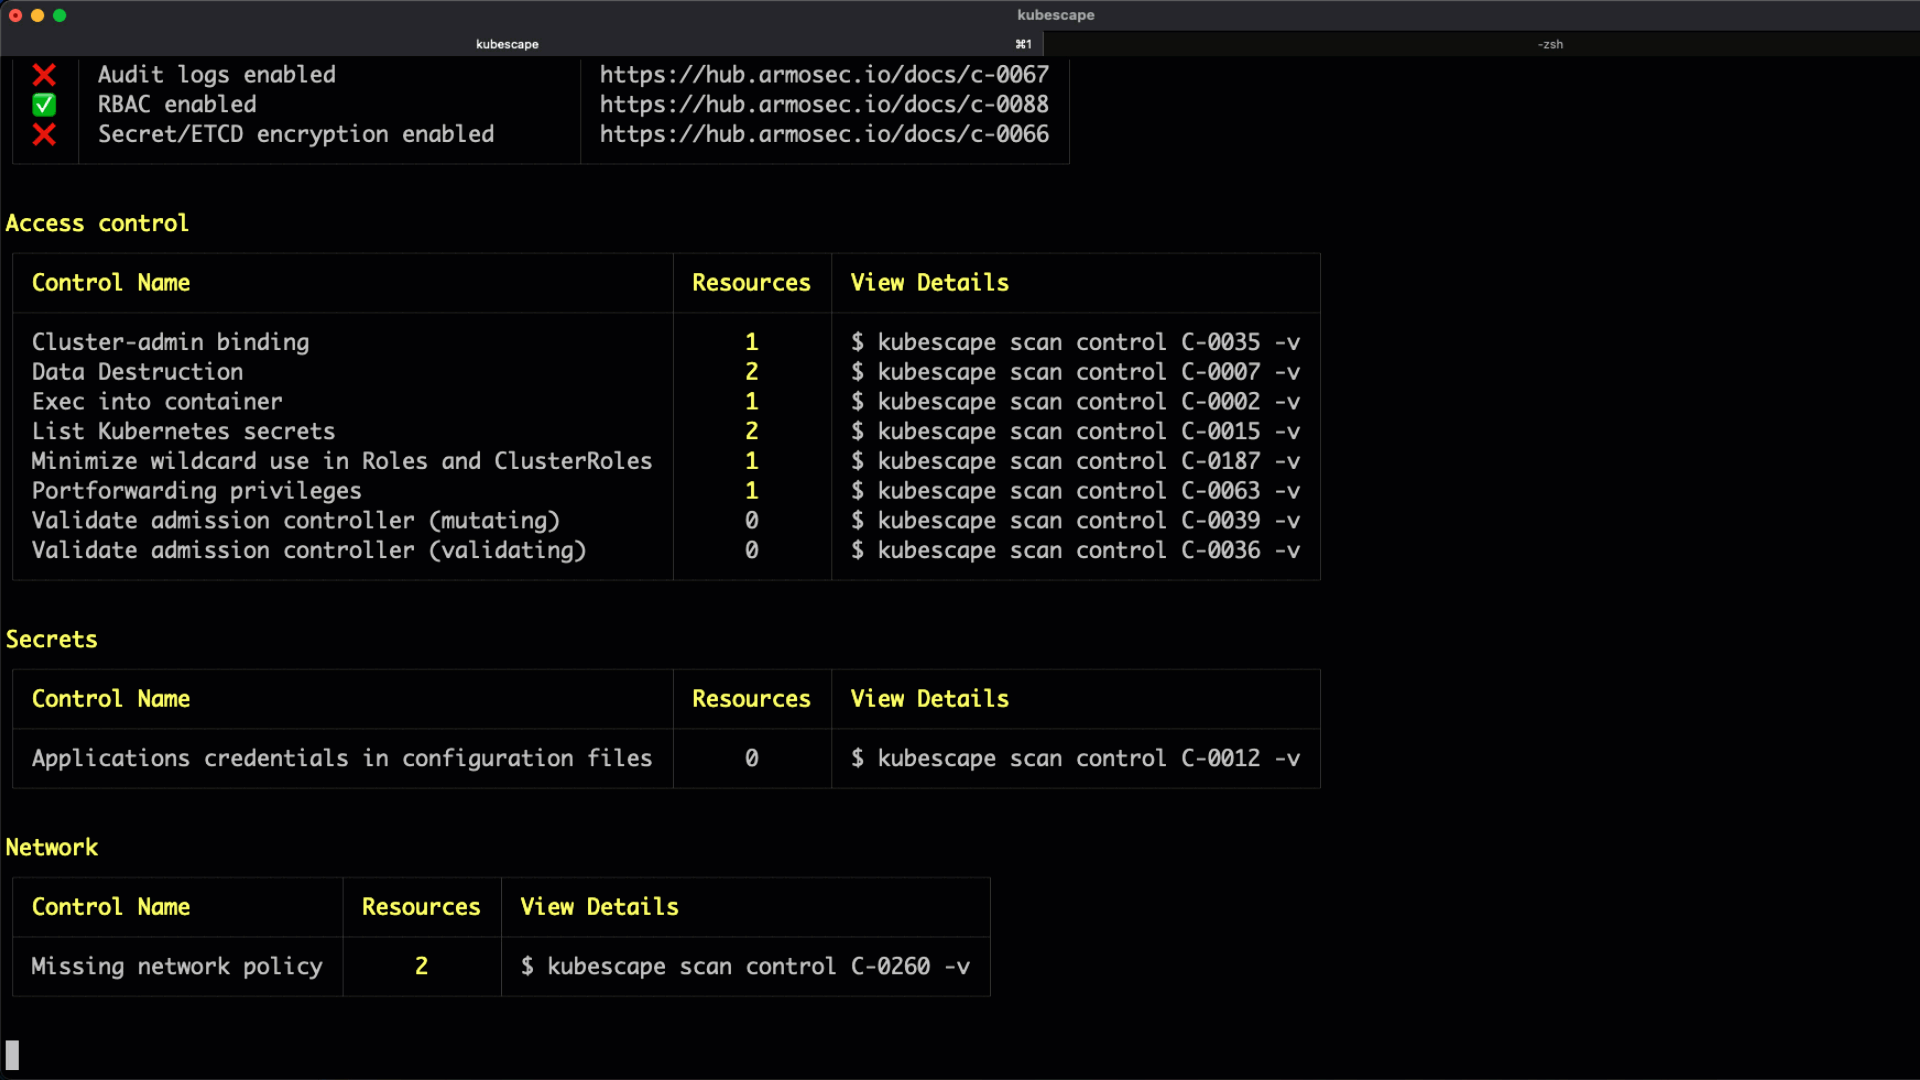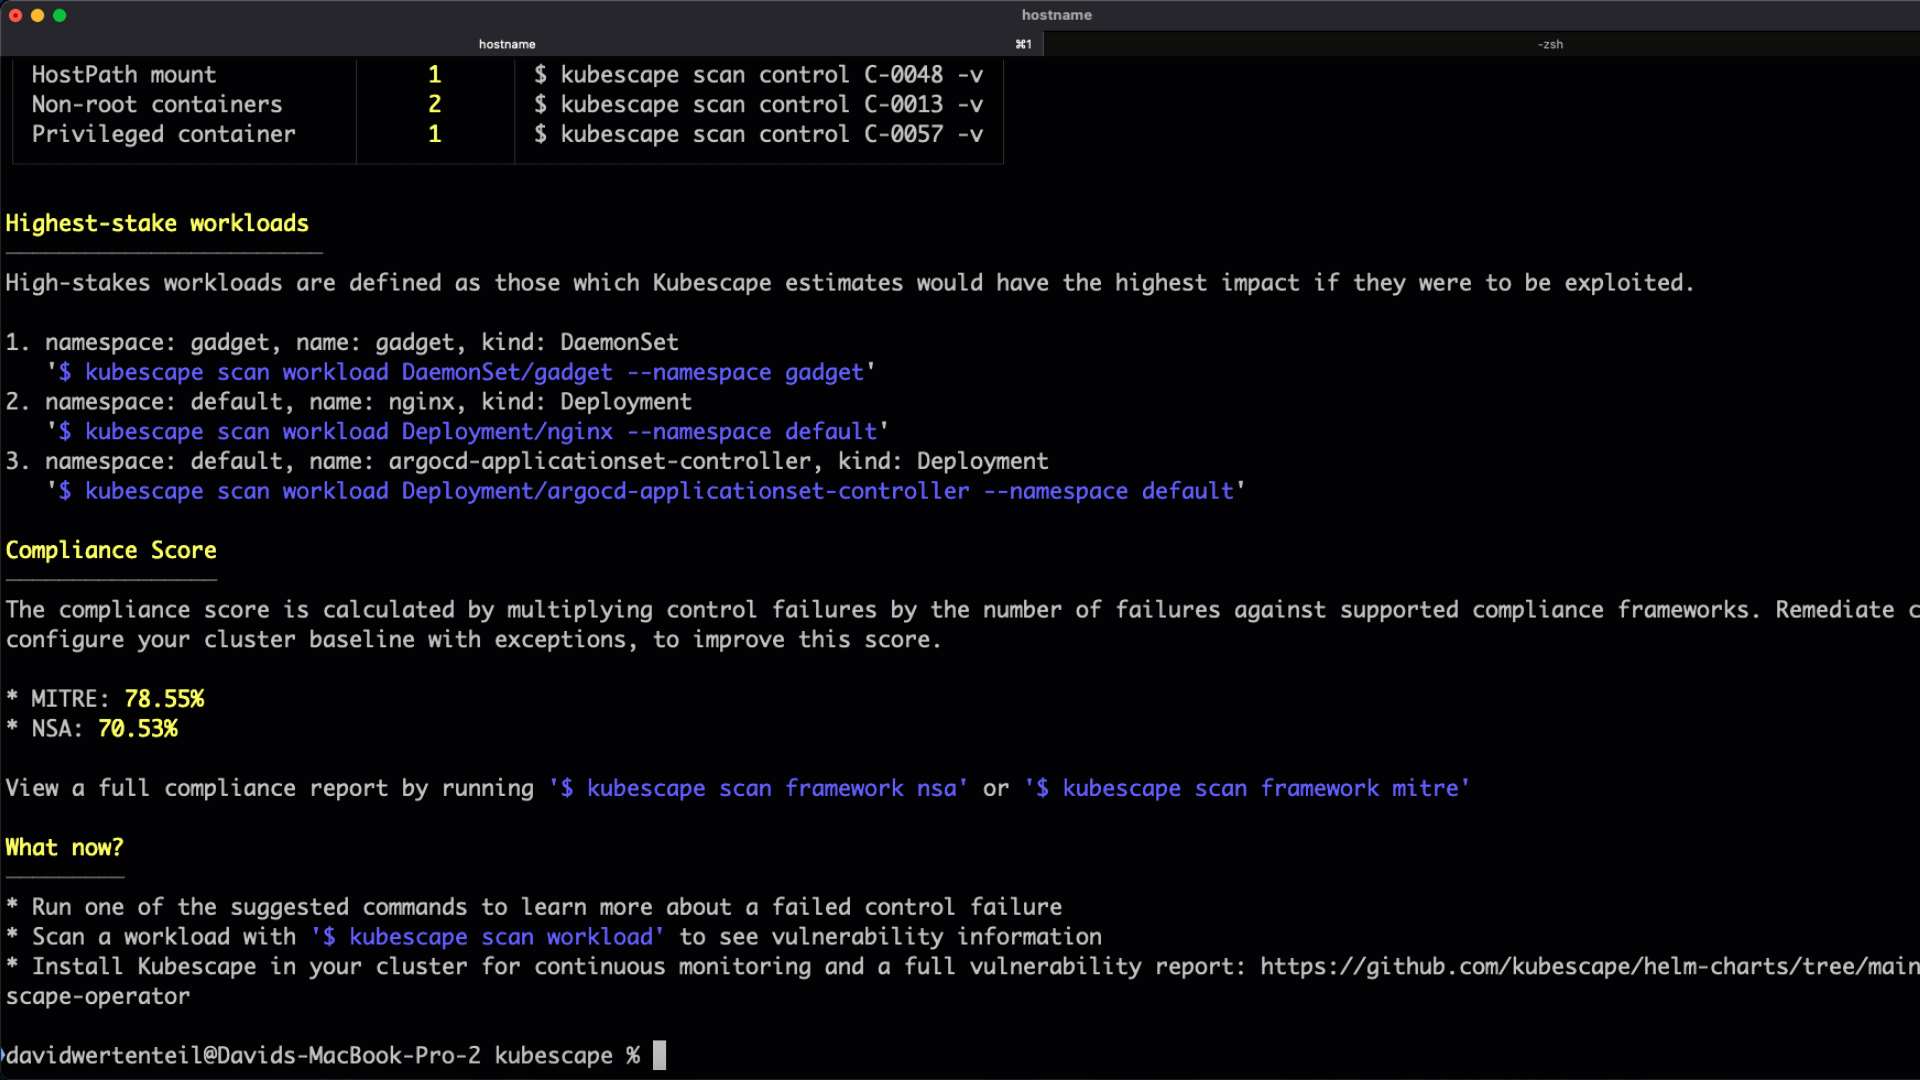 kubescape/kubescape
Plateforme de sécurité Kubernetes open-source qui analyse les clusters, les manifests et les images à la recherche de mauvaises configurations, de…
 cynative/cynative
Agent IA en lecture seule qui interroge votre infrastructure cloud, code et runtime pour mettre en évidence les erreurs de configuration, les secrets…
 snyk/cli
Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.