

power-pwn
 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
osintphishing-toolsreconnaissance+8
1.2k
mbrg/power-pwnUn ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 6mile/gimmepatz
Outil de reconnaissance de jetons d'accès personnel (PAT) pour les chasseurs de primes de bugs, les testeurs d'intrusion et les équipes rouges.
 farenhytee/database-sentinel
Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…
 mateosec/ghostcatch
Désactive les connecteurs AJP pour remédier à CVE-2020-1938 !

 aa22396584/synology-nas-cli
nas : un CLI Python sans dépendance + serveur MCP pour Synology DSM 7. Audit et correction en une seule commande pour la campagne de rançongiciel…
 ad-security/ad_miner
AD Miner est un outil d'audit d'Active Directory qui utilise des requêtes Cypher pour traiter les données de la base de données de graphes…
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
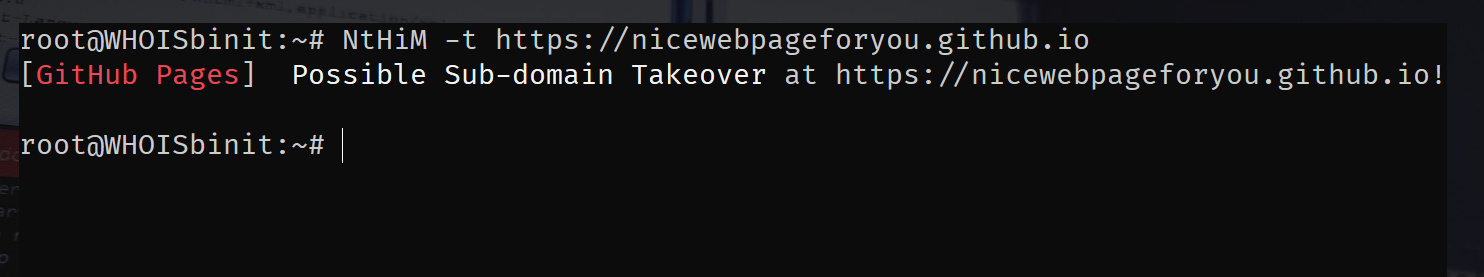 thebinitghimire/nthim
Maintenant, l'Hôte est à Moi ! - Détection ultra-rapide de prise de contrôle de sous-domaines !
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
 praetorian-inc/trajan
Un outil de détection des vulnérabilités CI/CD et d'automatisation des attaques multi-plateforme pour identifier les faiblesses de sécurité dans les…
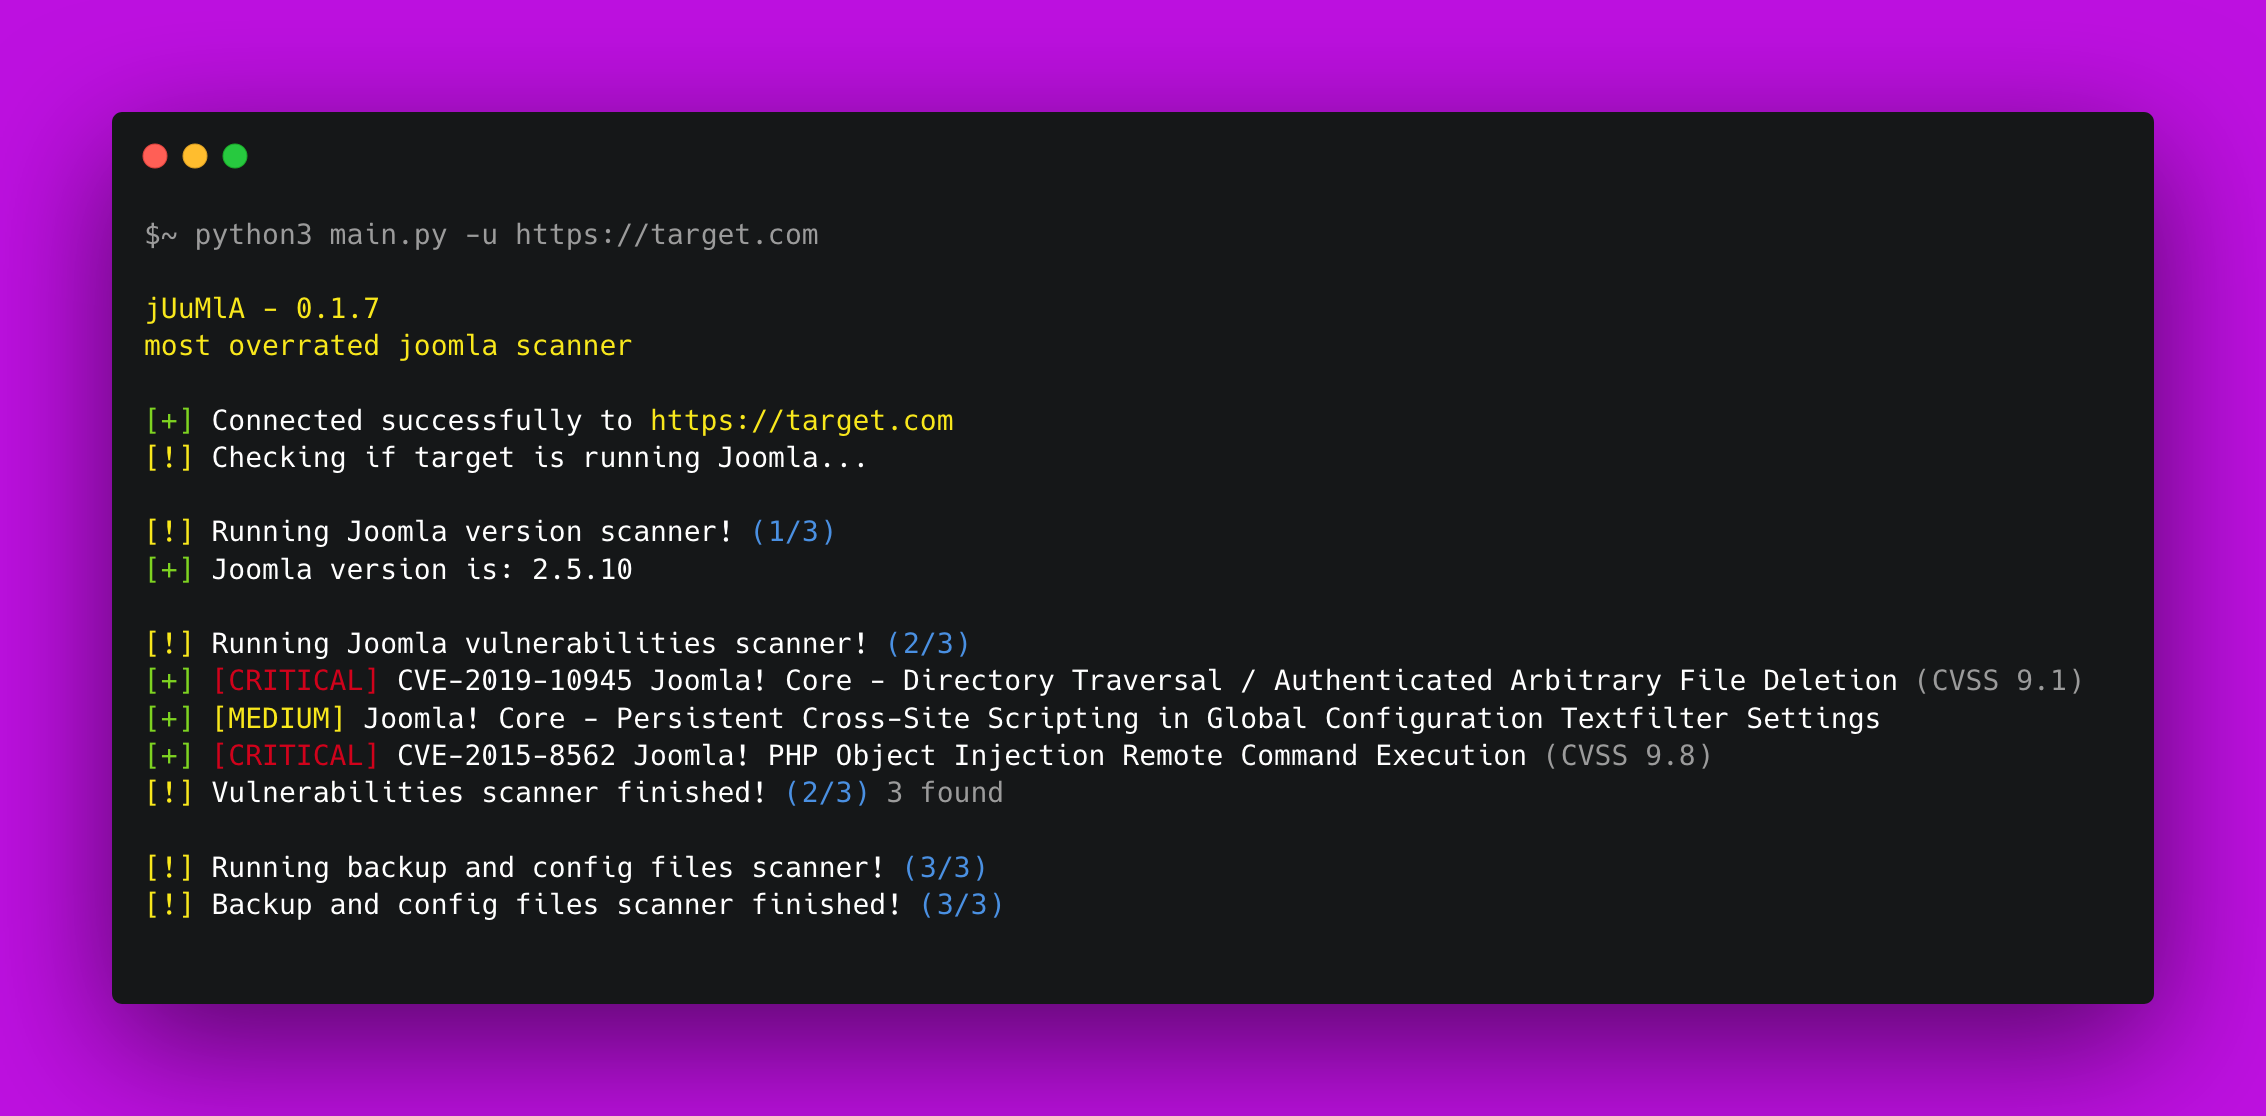 0xdsm/juumla
🦁 Projet Python pour identifier et analyser les vulnérabilités liées au projet Joomla CMS. Il recherche les mauvaises configurations courantes et…
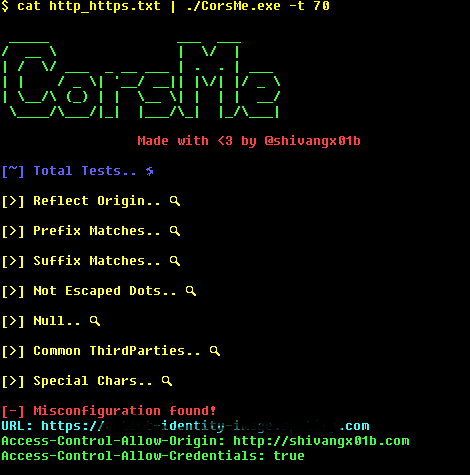 shivangx01b/corsme
Scanneur de Mauvaise Configuration du Partage des Ressources entre Origines Multiples
 averonesis/kubolt
Kubolt utilitaire pour scanner les clusters Kubernetes publics
 chen-keinan/mesh-kridik
Vérificateur de sécurité automatisé pour les clusters Kubernetes avec le maillage de services Istio, appliquant les bonnes pratiques via les…
 kubernetes/ingress-nginx
Contrôleur Ingress NGINX pour Kubernetes
 voorivex/pentest-guide
Guide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.
 hlldz/dazzleup
Un outil qui détecte les vulnérabilités d'élévation de privilèges causées par des erreurs de configuration et des mises à jour manquantes dans les…