Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Expériences de bas niveau Intel 64/Windows

memory-forensicsexploitationreverse-engineering+5
108il y a 18 jours
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2kil y a 20 jours
ProcDump-for-Linux preview

ProcDump-for-Linux

GitHubmicrosoft/procdump-for-linux

Une version Linux de l'outil ProcDump Sysinternals

dynamic-analysis-sandboxingmemory-forensicsdebuggers+2
3.1kil y a 20 jours
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
il y a 20 jours
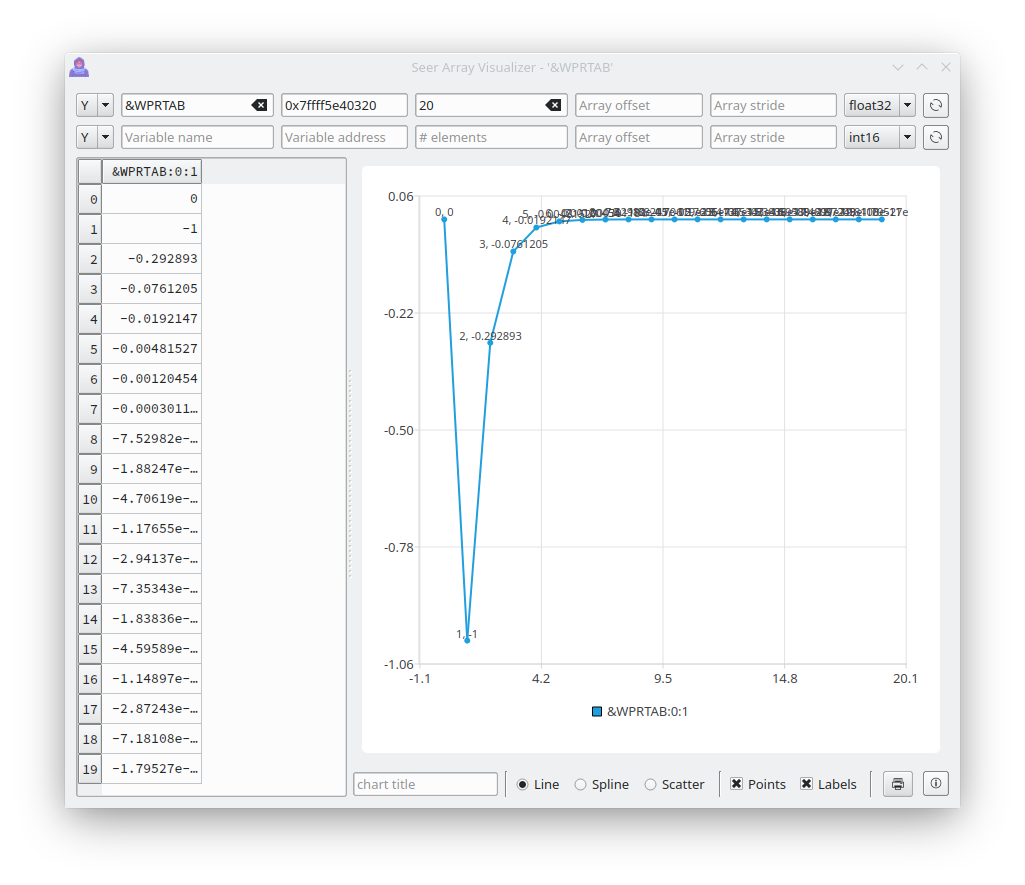
seer preview

seer

GitHubepasveer/seer

Seer - une interface graphique frontale pour gdb

static-analysisdynamic-analysis-sandboxingmemory-forensics+3
3.4kil y a 21 jours
uac preview

uac

GitHubtclahr/uac

Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…

memory-forensicsforensicsinformation-gathering+3
1.4kil y a 25 jours
capa preview

capa

GitHubmandiant/capa

Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…

ioc-managementstatic-analysisdynamic-analysis-sandboxing+10
6.1kil y a 26 jours
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…

disk-forensicsioc-managementmemory-forensics+7
304il y a 26 jours
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
memory-forensicsreverse-engineeringmalware-analysis+7
283il y a 27 jours
mquire preview

mquire

GitHubtrailofbits/mquire

Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…

osintmemory-forensicsvulnerability-analysis+8
184il y a 28 jours
KslKatzBof preview

KslKatzBof

GitHubprinciplecheck/kslkatzbof

Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…

privilege-escalationmemory-forensicsexploitation+4
88il y a 1 mois
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

This is the development tree. Production downloads are at:

disk-forensicsosintmemory-forensics+9
1.4kil y a 1 mois
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatise les flux de travail de forensique mémoire Windows et de DFIR avec MemProcFS : analyse YARA/ClamAV, détection d'anomalies de processus et…

memory-forensicsscripting-automationmalware-analysis+5
728il y a 1 mois
zirconium preview

zirconium

GitHubrobertmotr/zirconium

Cheat de jeu interne injectable par DLL pour les zombies de Plutonium BO2
memory-forensicsexploitationreverse-engineering+2
12il y a 1 mois
CacheMeIfYouCan preview

CacheMeIfYouCan

GitHublsinus/cachemeifyoucan

SLUBStick exploitation de CVE-2022-2588. Conversion d'une DF en primitive arbitraire de lecture/écriture mémoire cross-cache via la manipulation de…
memory-forensicsvulnerability-analysisexploitation+1
1il y a 1 mois
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
529il y a 1 mois
dnSpy preview

dnSpy

GitHubdnspyex/dnspy

Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+10
10.9kil y a 1 mois
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.

disk-forensicsmemory-forensicsreverse-engineering+8
35il y a 1 mois
Précédent1234…18Suivant