

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/antiwar3/py
Outils DéfensifsCriminalistique MémoireAnalyse de MalwareCriminalistique NumériqueDétection d'IntrusionRéponse aux Incidents
GitHubantiwar3/py

py

飘云ark(pyark)

Voir le dépôt
5297240il y a 2 moisVérifié par Kitploit
Partager
Site web

si vous trouvez des bugs, signalez-les dans les issues utilisateur Github

Toujours en développement

Prise en charge de win7 à win11(dernière)

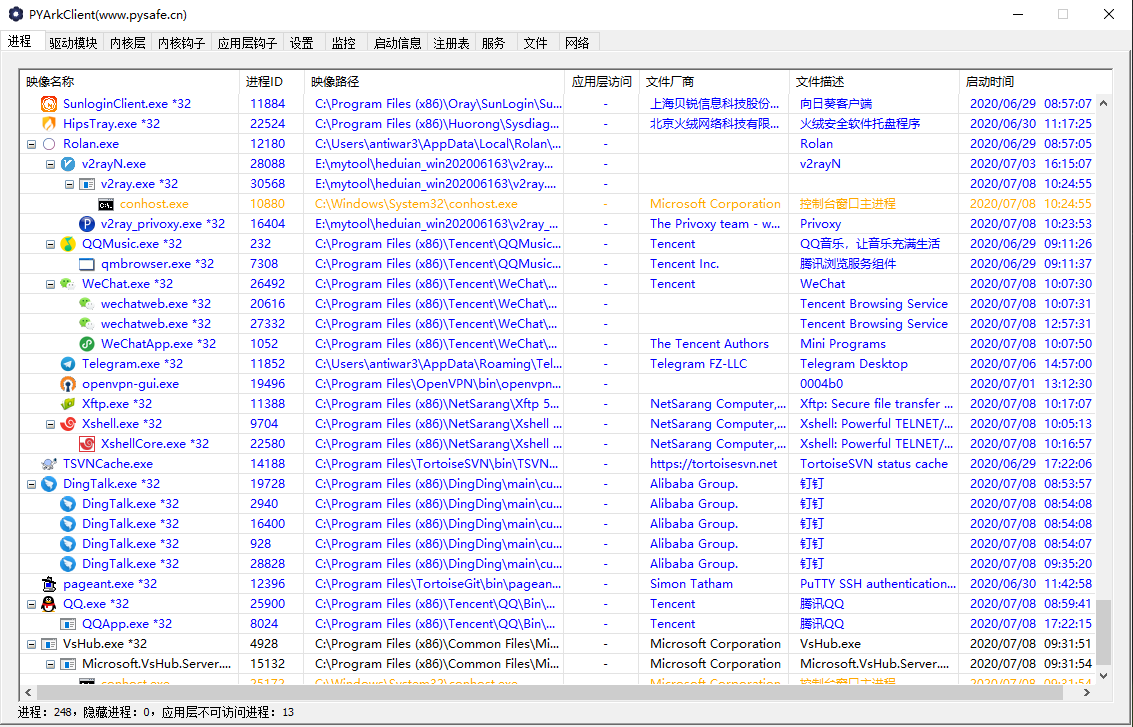
image

Configuration MCP / Utilisation de MCP

PYArkClient intègre un serveur MCP Streamable HTTP, tout client MCP (Claude Code / Claude Desktop / CodePilot, etc.) peut l'appeler pour utiliser les outils ARK au niveau noyau qu'il fournit (processus / threads / modules / mémoire / SSDT / callbacks / injection / dump, etc.).

1. Prérequis

  • Exécuter PYArkClient.exe en tant qu'administrateur (l'outil nécessite une connexion au pilote ; si non connecté, l'appel d'un outil renverra driver not connected, restart PYArkClient as admin).

  • Ouvrir le panneau « AI 对话 / Chat » dans l'application, cocher la case « 开启MCP接口 » (désactivée par défaut). Une fois cochée, elle écrit dans McpConfig.ini et démarre le service MCP.

  • Ou écrire manuellement McpConfig.ini dans le même répertoire que l'exe :

    [MCP]
    Enable=1
    
  • Adresse du service MCP : http://127.0.0.1:8765/mcp (JSON-RPC 2.0 · Streamable HTTP).

2. Configuration du client

Claude Code

claude mcp add --transport http pyark http://127.0.0.1:8765/mcp

Avant de lancer Claude Code, démarrez d'abord PYArkClient en tant qu'administrateur et cochez « 开启MCP接口 ».

Claude Desktop (claude_desktop_config.json)

{
  "mcpServers": {
    "pyark": {
      "type": "http",
      "url": "http://127.0.0.1:8765/mcp"
    }
  }
}

Autres clients : ajoutez un serveur MCP avec un transport http (Streamable HTTP), et renseignez le point de terminaison http://127.0.0.1:8765/mcp.

3. Auto-vérification manuelle

curl -X POST http://127.0.0.1:8765/mcp \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list","params":{}}'

Structure de la requête :

POST /mcp
{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"list_processes","arguments":{}}}
  • En cas de succès, renvoie result.content[0].text, qui est une chaîne JSON.
  • Les messages de type notification sans id renvoient HTTP 202.
  • Le serveur inclut Access-Control-Allow-Origin: *, ce qui permet un fetch direct depuis un navigateur / Electron.

4. Outils disponibles (partiel)

  • Processus : list_processes list_threads list_modules get_process_info get_process_peb kill_process suspend_process resume_process protect_process enum_process_handles enum_process_windows enum_process_privileges enum_process_hotkeys
  • Threads : kill_thread suspend_thread resume_thread
  • Modules : get_image_basic_info get_image_path unload_process_module unload_driver
  • Mémoire : query_memory enum_memory_regions read_memory write_memory protect_memory enum_process_pml4 / pdpt / pd / pt
  • Noyau : enum_ssdt_hooks recover_ssdt enum_shadow_ssdt_hooks enum_idt_hooks enum_callbacks enum_filters enum_minifilters enum_io_timers scan_driver_routines enum_object_types enum_object_hooks
  • Injection / Dump : dump_process dump_process_module dump_driver_memory bb_inject bb_map_driver


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





