

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Creuser plus profond....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2kil y a 5h 22m
radare2 preview

radare2

GitHubradareorg/radare2

Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande

android-securityembedded-systems-securitystatic-analysis+16
24.5kil y a 10h 48m
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB

embedded-systems-securitystatic-analysismemory-forensics+12
10.8kil y a 11h 55m
angr preview

angr

GitHubangr/angr

Une plateforme d'analyse binaire puissante et conviviale !
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0kil y a 0 jours
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.

memory-forensicsvulnerability-analysisforensics+3
196il y a 1 jour
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 1 jour
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extraction de configuration et de payload de malware

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kil y a 1 jour
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…

disk-forensicsioc-managementosint+9
2.7kil y a 1 jour
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Windows tool for dumping malware PE files from memory back to disk for analysis.

memory-forensicsreverse-engineeringforensics+2
1.9kil y a 2 jours
yara-x preview

yara-x

GitHubvirustotal/yara-x

Une réécriture de YARA en Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2kil y a 2 jours
flare-floss preview

flare-floss

GitHubmandiant/flare-floss

FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.

disk-forensicsstatic-analysisdynamic-analysis-sandboxing+8
4.1kil y a 2 jours
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

Serveur compagnon de forensique DFIR + extension de capture
defensive-toolsioc-managementmemory-forensics+9
27il y a 2 jours
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Extract Windows credentials directly from VM memory snapshots and virtual disks
password-crackingmemory-forensicsvulnerability-analysis+7
1.5kil y a 3 jours
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

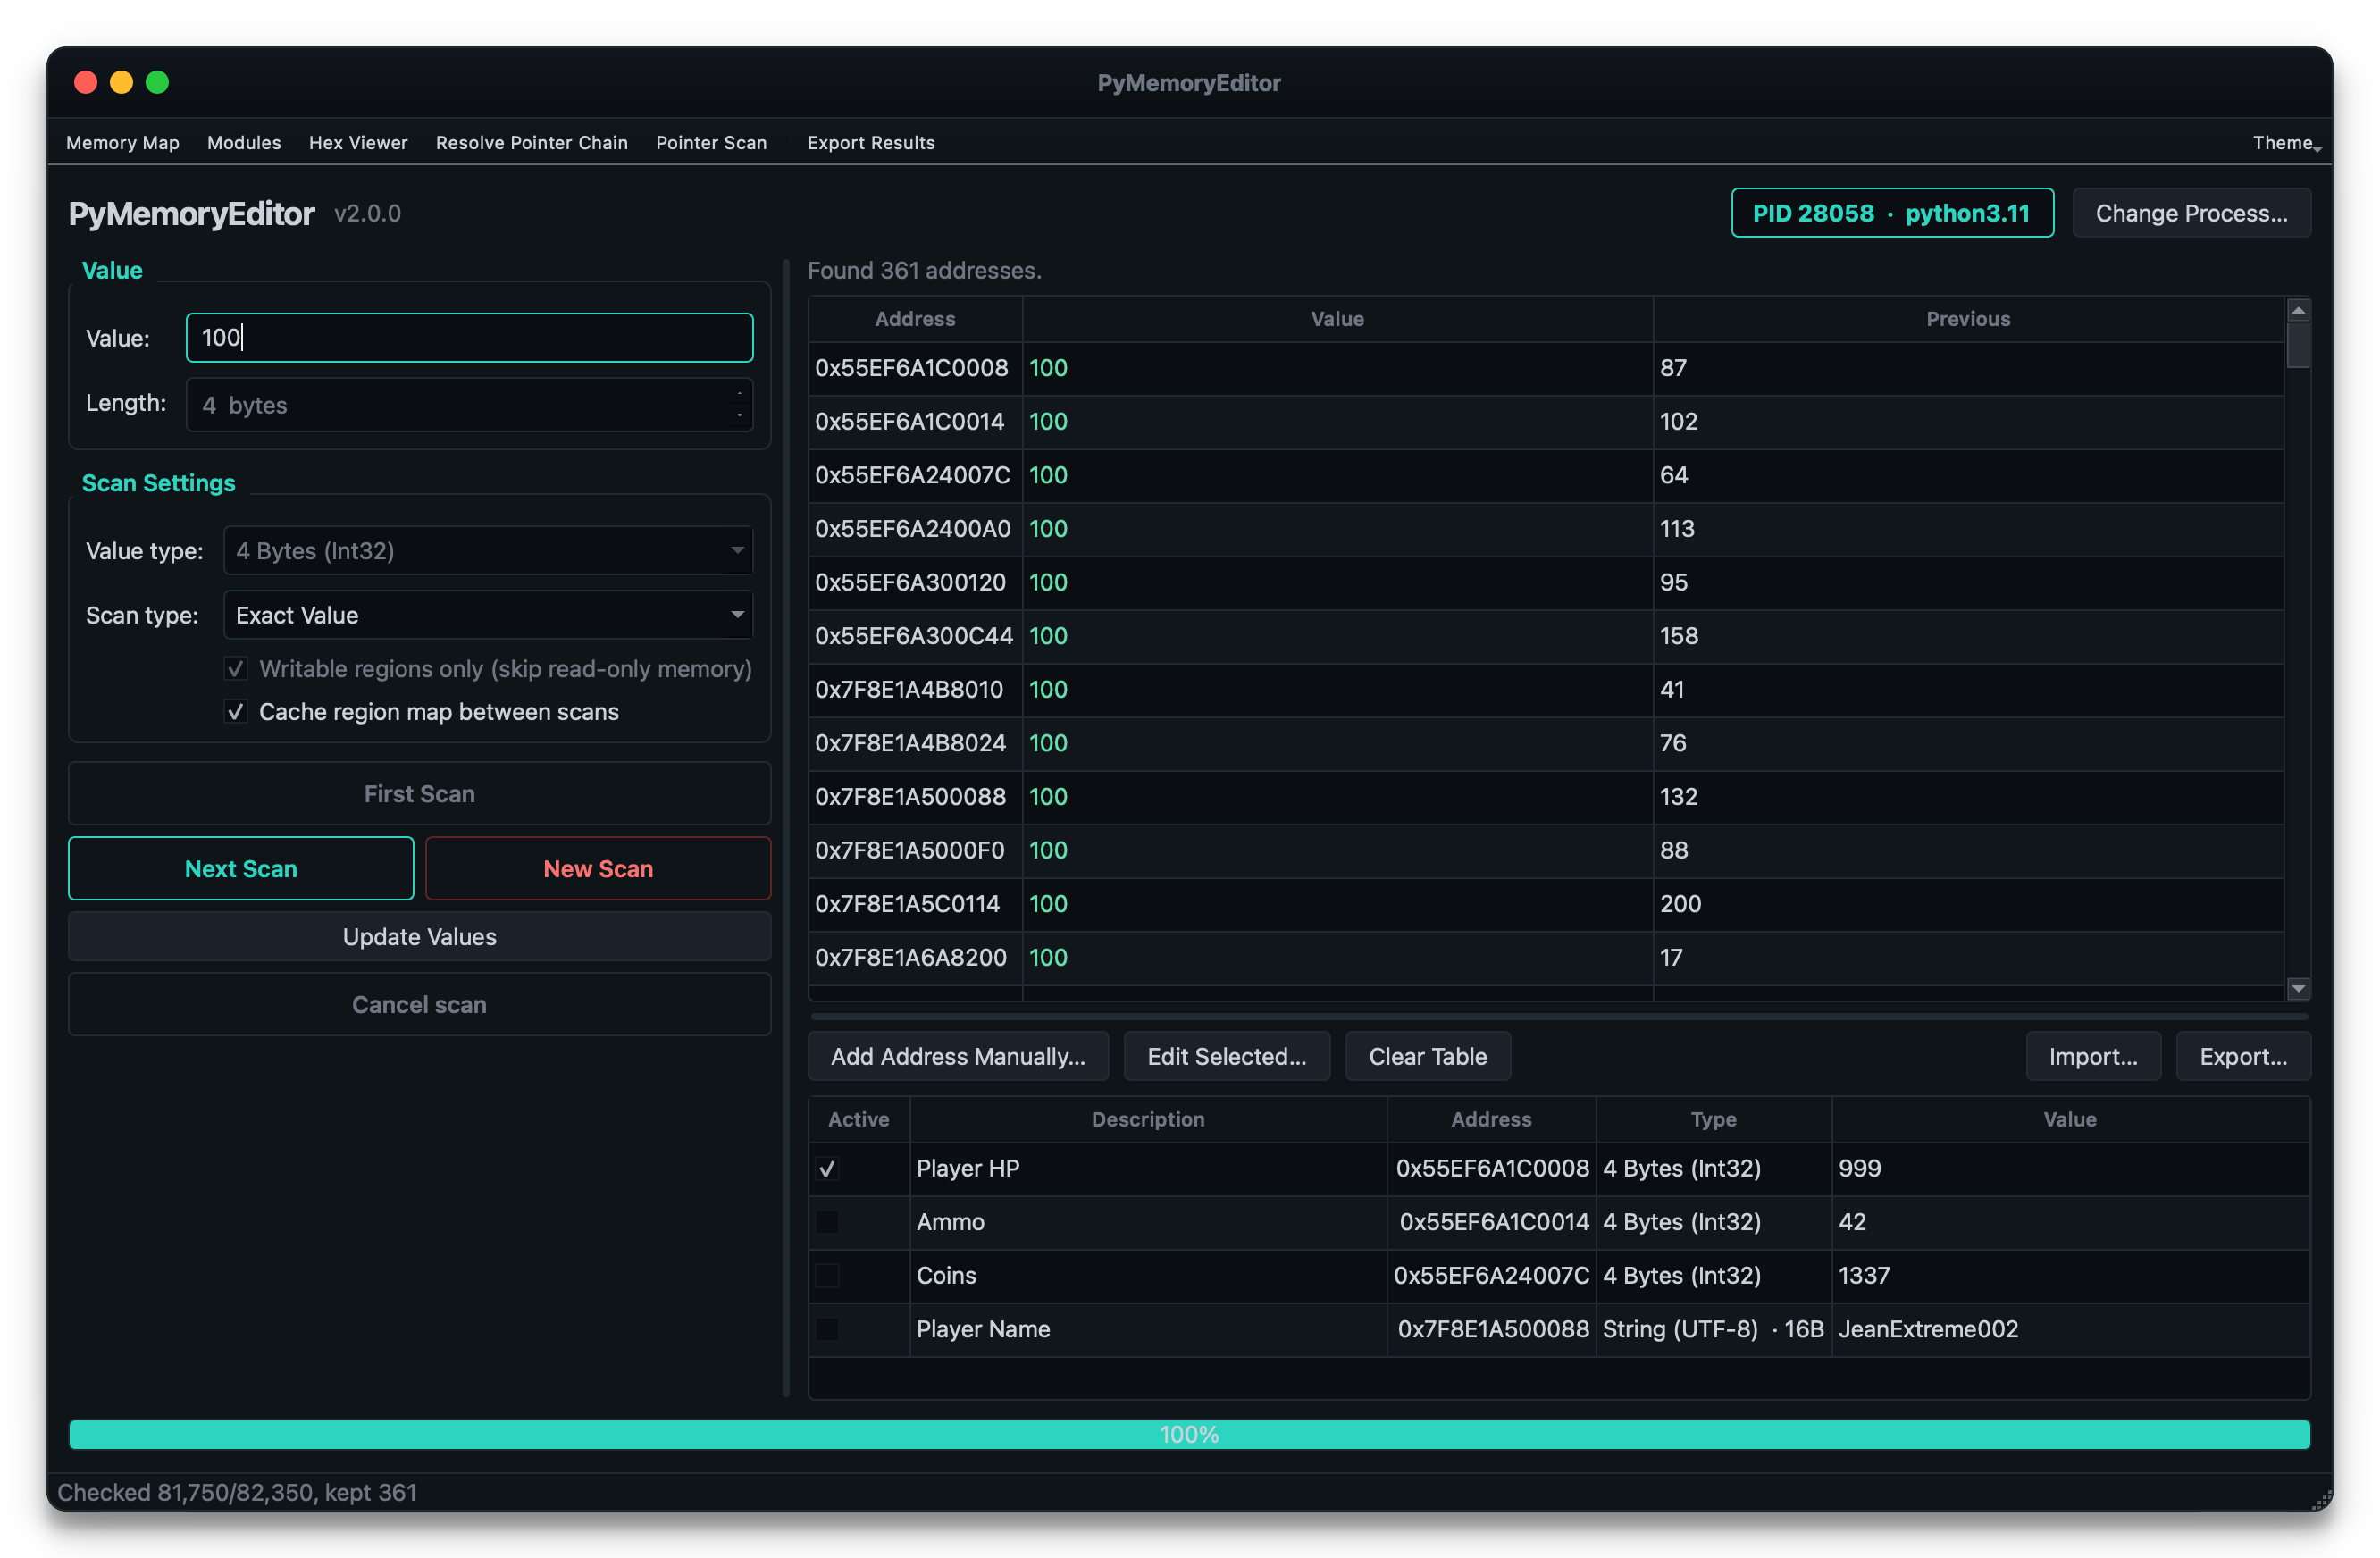
A pure-Python library that lets you inspect, modify and search the memory of any running process in a few lines of Python :snake: .

memory-forensicsexploitationreverse-engineering+3
206il y a 3 jours
cortex preview

cortex

GitHubpdb333/cortex

Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
5il y a 3 jours
grr preview

grr

GitHubgoogle/grr

Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…

disk-forensicsmemory-forensicsnetwork-forensics+4
5.1kil y a 3 jours
NativePe preview

NativePe

GitHubhabanada/nativepe

Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1il y a 3 jours
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs

disk-forensicspassword-crackingmemory-forensics+9
2.9kil y a 4 jours
Précédent12…18Suivant
