LsassReflectDumping
Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…

Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…

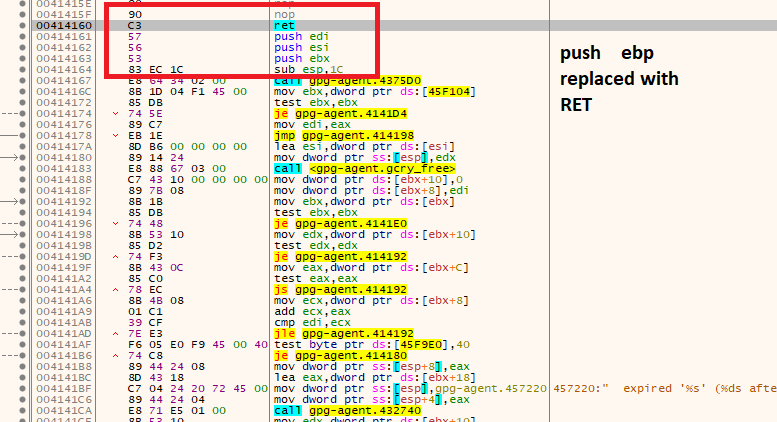
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent

Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…

Détection du reverse shell et le tuer avant d'essayer le shell.

Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le…

Analyseur de cache bitmap RDP

Un BOF conçu pour inspecter la mémoire des processus et les adresses

Un petit outil pour jouer avec le service Seclogon

Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)

Bibliothèque C++ permettant de manipuler les tables de pagination x86-64 depuis le mode utilisateur : lire/écrire les entrées PML4E, PDPTE, PDE et…

Un programme écrit en C++ pour dumper à distance des modules mappés manuellement.

Il chiffre la section de texte et définit la protection sur NO_ACCESS.

Une bibliothèque permettant l'inspection et la manipulation de la mémoire et du code d'un processus en cours d'exécution sur un système Linux.

Notebook Jupyter analysant le jeu de données RanSMAP pour classer les familles de rançongiciels à partir des motifs d'accès mémoire (GPA, entropie,…

Permet d'interroger rapidement une machine Windows pour y rechercher des artefacts en RAM

Laissez des agents IA explorer un jeu en cours d'exécution de l'intérieur. En direct, en toute sécurité, instantanément.