
BlackLotus
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
defensive-toolsprivilege-escalationpersistence-mechanisms+8
ldpreload/blacklotusBlackLotus UEFI Windows Bootkit
 eonraider/blackhat-python3
Code source du livre « Black Hat Python » de Justin Seitz. Le code a été entièrement converti en Python 3, reformaté pour respecter les normes PEP8…
 user1342/awesome-android-reverse-engineering
Une liste organisée de formations, de ressources et d'outils exceptionnels pour la rétro-ingénierie Android.
 alphaseclab/awesome-rat
Ressources RAT et C&C. 250+ projets Open Source, 1200+ blogs/vidéos RAT/C&C.
 sheeki03/tirith
Sécurité du terminal pour les développeurs et agents IA. Intercepte les URL homographes, les redirections vers le shell (pipe-to-shell), les…
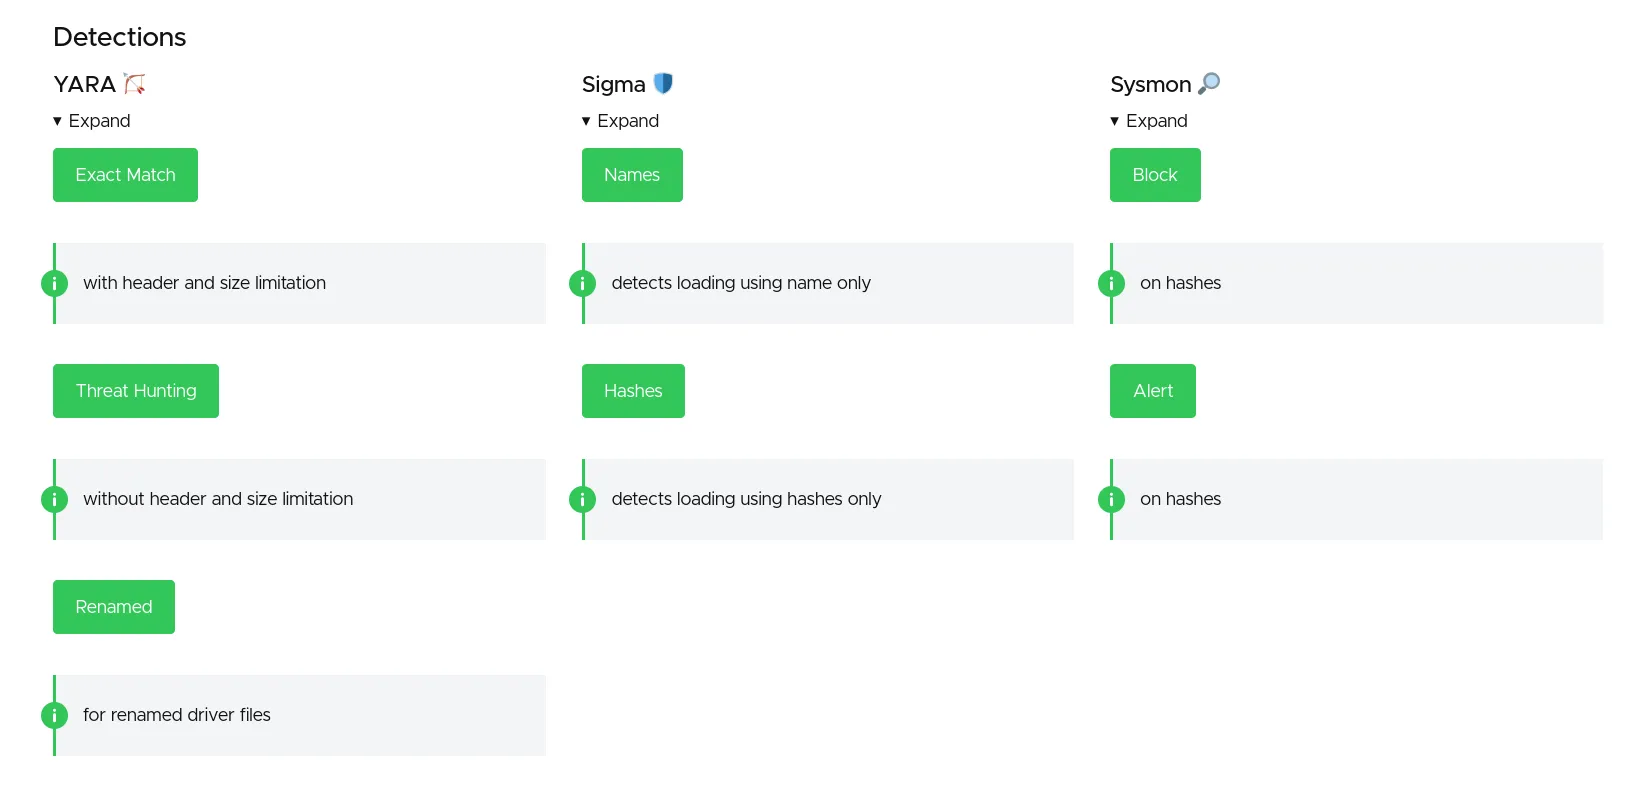 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 bytedance/elkeid
Elkeid est une solution open source qui peut répondre aux exigences de sécurité de diverses charges de travail telles que les hôtes, les conteneurs,…
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 hasherezade/malware_training_vol1
Matériel pour la formation à l'analyse de logiciels malveillants Windows (volume 1)
 mandiant/flare-fakenet-ng
FakeNet-NG - Outil d'analyse dynamique de réseau de nouvelle génération
 justicerage/manalyze
Analyseur statique pour exécutables PE avec détection basée sur plugins de packers, compilateurs, importations suspectes, constantes cryptographiques…
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 rurik/noriben
Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
 rehints/hexrayscodexplorer
Plugin Hex-Rays Decompiler pour une meilleure navigation dans le code
 virustotal/yara-x
Une réécriture de YARA en Rust.