

flareon2024
 hasherezade/flareon2024
Solutions et write-ups pour les challenges du CTF Flare-On 11, présentant des techniques de rétro-ingénierie, d'analyse binaire et d'analyse de…
reverse-engineeringmalware-analysisctf+2
39
hasherezade/flareon2024Solutions et write-ups pour les challenges du CTF Flare-On 11, présentant des techniques de rétro-ingénierie, d'analyse binaire et d'analyse de…
 cybercentrecanada/cart
Implémentation Python de la bibliothèque CaRT pour (dé)neutraliser des fichiers.
 adityaks/strafer
Strafer : Un outil pour détecter les infections potentielles dans les instances Elasticsearch
 dovughs/velum-vmm
Hyperviseur de recherche Windows x64 utilisant Intel VT-x et des hooks EPT par CPU pour intercepter les routines Nt/Ex/Mm, appliquer des politiques…
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 guettaf-hossam/superdiagnostictool
Outil de diagnostic et de réparation automatique pour Windows, alimenté par l'IA Google Gemini. Détectez les plantages, optimisez les performances,…
 pandare9x/idapython
Scripts Python pour IDA
 dnszlsk/muad-dib
Détection en temps réel des menaces sur la chaîne d'approvisionnement npm/PyPI. Analyse des chaînes comportementales, analyse AST, flux IOC et moteur…
 ricardojoserf/p-invoke.net
Collection organisée de définitions P/Invoke provenant de pinvoke.net avec des liens vers la documentation Microsoft, permettant un prototypage…
 icicle-emu/icicle-python
Liaisons Python pour l'émulateur Icicle, permettant le fuzzing de firmware en boîte grise, l'émulation binaire et les flux de travail de…
 dissectmalware/yaradbg-frontend
Débogueur de règles Yara basé sur le web avec un éditeur, évaluation en direct des correspondances, détails des chaînes correspondantes et…
 ddudle/ctxdebug
Plateforme de rétro-ingénierie propulsée par MCP, connectant WinDbg, IDA Pro et x64dbg à plus de 160 outils de débogage et d'analyse accessibles par…
 vc0rexor/quick-analysis
Fournit un triage et une synthèse rapides des échantillons de logiciels malveillants et des indicateurs de menace, mettant en évidence les détails…
 exporx/idachef
Boîte à outils de recettes de style CyberChef pour IDA Pro : enchaînez 289 opérations d'encodage, de chiffrement, de compression et de hachage sur…
 illegal-instruction-co/processhacker-mcp
Serveur MCP d'analyse de processus en temps réel et de hacking mémoire pour agents IA. Prend en charge le chargement dynamique d'extensions, le mode…
 iomoath/filewatchtower
FWT est un outil d'analyse de sécurité et de surveillance de fichiers qui utilise les événements Sysmon.
 goatmilkkk/tinyprocessor
Un script de post-traitement pour TinyTracer
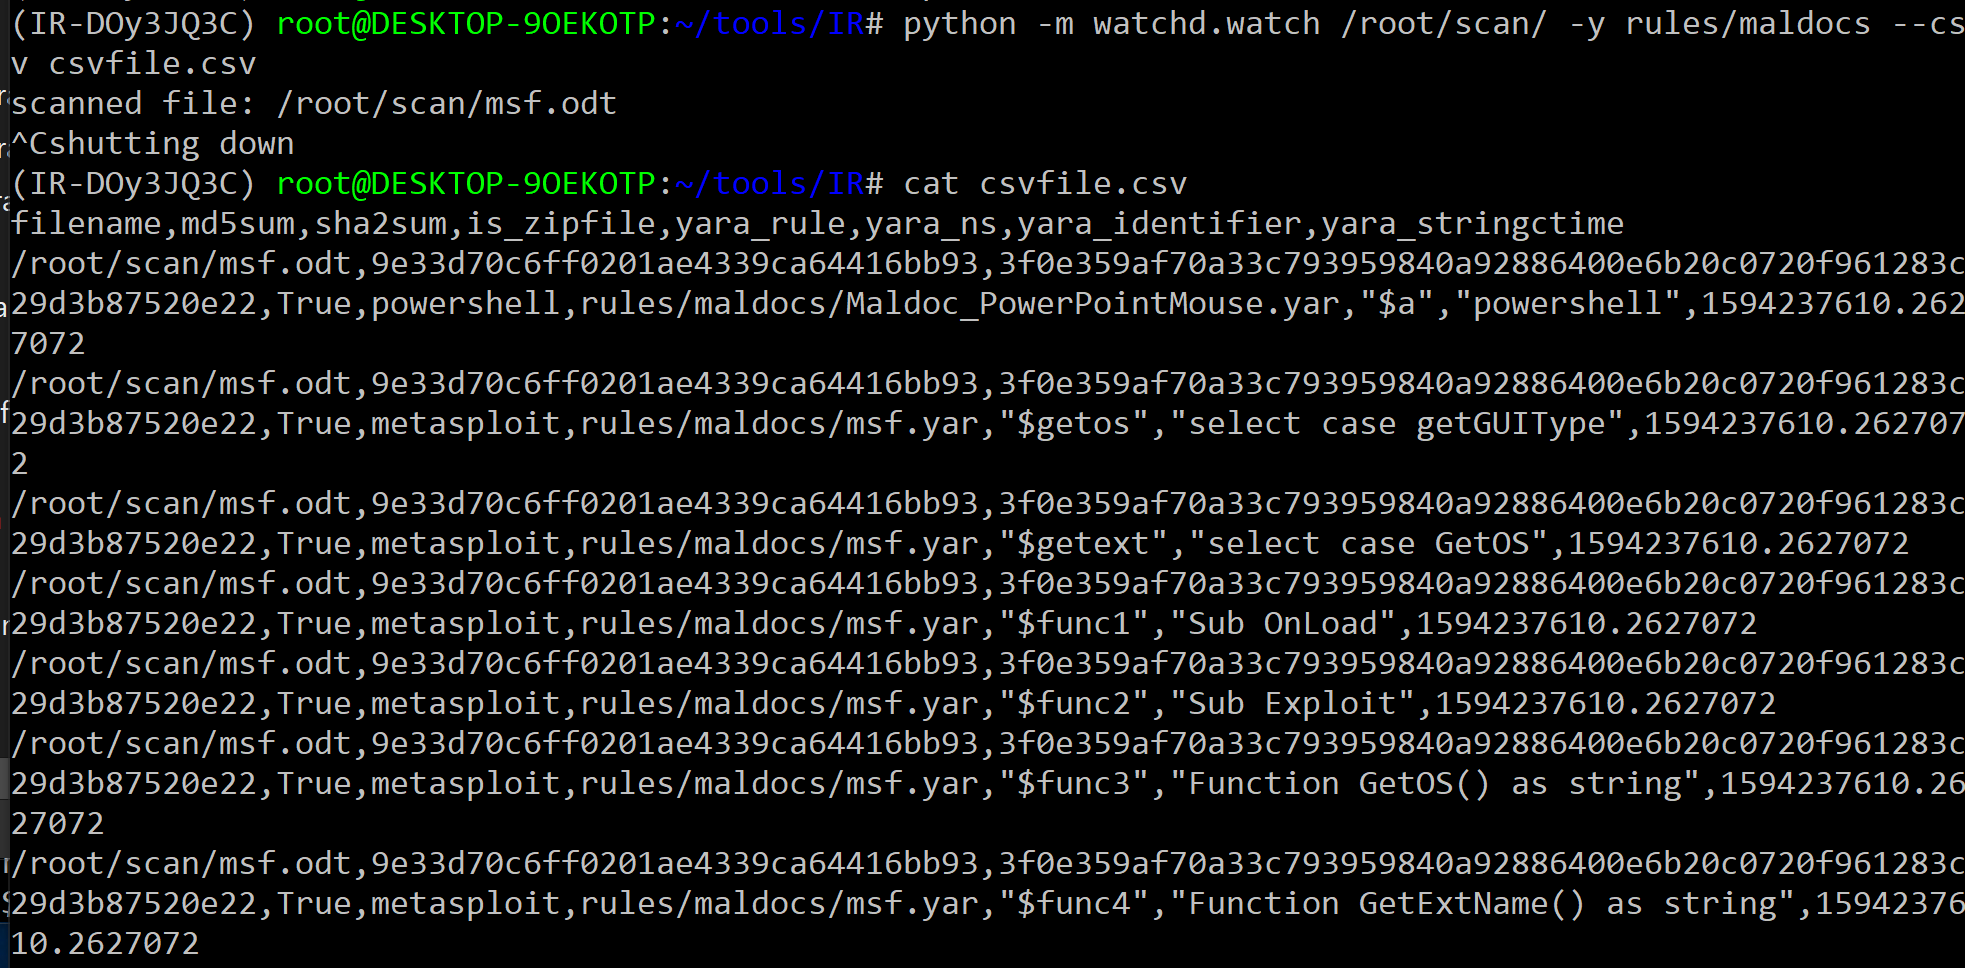 oxiqa/irfuzz
Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des…