Outil de diagnostic et de remédiation Windows propulsé par l'IA


SuperDiagnosticTool collecte des données de télémétrie matérielle en temps réel, les envoie à l'API Google Gemini pour analyse et génère des scripts de remédiation PowerShell afin de résoudre les problèmes détectés. Il intègre plusieurs couches de validation qu'un script généré doit franchir avant que l'utilisateur ne soit invité à l'exécuter.
Captures d'écran
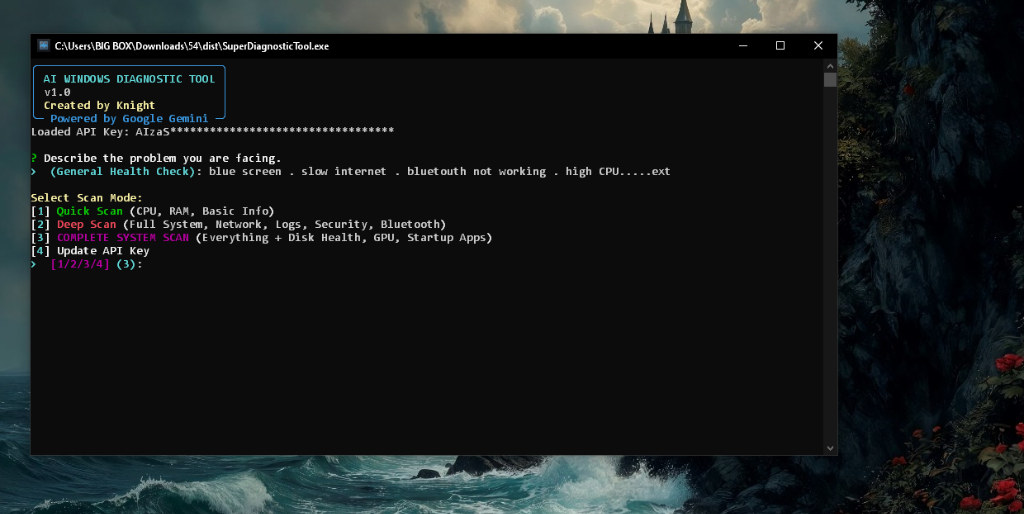
Interface principale affichant la sélection du mode d'analyse et la saisie de la description du problème
Fonctionnalités clés
Prise en charge universelle du matériel
- Mise à l'échelle dynamique : s'adapte automatiquement à toute configuration de CPU (1 à 128+ cœurs)
- Logique indépendante du matériel : fonctionne sur les systèmes anciens (Intel Pentium) comme sur les stations de travail haut de gamme (AMD Threadripper, Intel Xeon)
- Replis gracieux : gestion sécurisée des requêtes matérielles non prises en charge (fréquence du CPU, batterie, mémoire d'échange)
- Optimisé pour les configurations modestes : exécution légère pour éviter toute pression sur les ressources des matériels limités
Analyse intelligente par IA
- Intégration Google Gemini : analyse et diagnostic du système assistés par IA via l'API Gemini
- Recommandations contextuelles : met en corrélation les problèmes signalés par l'utilisateur avec la télémétrie système collectée
- Audit de sécurité : recherche les processus suspects, les fuites de ressources et les indicateurs potentiels de logiciels malveillants
- Vérification post-correction : génère des rapports d'achèvement distinguant les corrections automatisées des éléments nécessitant une intervention manuelle
Architecture de sécurité multicouche
Les scripts générés par Gemini passent par quatre contrôles séquentiels avant que l'utilisateur ne soit invité à approuver leur exécution :
Pipeline de validation
- Correspondance avec la base de connaissances : recoupe les solutions de l'IA avec un ensemble de modèles de remédiation testés et éprouvés
- Simulation à blanc : prévisualise toutes les modifications prévues (services, fichiers, registre) avant toute modification effective
- Validation de script (
ScriptValidator) : contrôle à trois niveaux — liste noire (blocage strict des modèles destructeurs), détection de motifs suspects (tenant compte des alias et de l'obfuscation) et notation du risque sur une échelle de 0 à 100
- Interception des chemins critiques (
CriticalPathInterceptor) : barrière de confiance zéro qui interrompt tout script touchant aux clés de registre HKLM/HKCU ou aux chemins System32 jusqu'à confirmation explicite de l'utilisateur
Limites de sécurité
- Points de restauration système : créés automatiquement avant toute modification
- Instantanés pré/post-exécution : capture complète de l'état du système pour détecter et journaliser chaque modification effectuée
- Génération de restauration : génère automatiquement un script de restauration sélectif en cas d'échec de l'exécution
- Journalisation de l'exécution : chaque action est journalisée avec horodatage dans
%TEMP%\superdiagnostic_execution_*.log
Exécution PowerShell
- Vérification des privilèges administrateur : Les scripts vérifient l'élévation avant de poursuivre
- Assainissement des variables : L'échappement basé sur les expressions régulières préserve les variables
$env: sans erreurs de syntaxe
- Contrôles de sécurité des services : Vérifie l'existence du service avant toute opération Start/Stop/Set
- Exécution surveillée : Les scripts s'exécutent via
subprocess.run avec un délai d'expiration strict de 5 minutes, une capture complète de stdout/stderr et un nettoyage automatique des fichiers temporaires. Il s'agit d'une exécution directe au niveau de l'hôte, et non d'une isolation par VM ou conteneur. Les couches de validation ci-dessus constituent la principale frontière de sécurité.
- Gestion des erreurs : Le wrapper PowerShell inclut des blocs try/catch/finally avec un rapport d'erreur ligne par ligne
Analyse complète du système
- Métriques de performance : Utilisation du CPU (globale + par cœur), répartition de la mémoire, principaux consommateurs de ressources
- Intelligence réseau : Interfaces actives, configuration DNS, force du signal Wi-Fi, tests de connectivité
- Intégrité de la sécurité : État de l'antivirus, profils du pare-feu, historique de Windows Update
- Santé du matériel : État SMART des disques, informations GPU, état de la batterie (ordinateurs portables)
- Services système : Applications de démarrage, services en échec, journaux d'événements critiques
- Audit des processus : Identifie les processus présentant une utilisation des ressources ou des emplacements de fichiers inhabituels
Rapports centrés sur l'humain
- Rapports HTML professionnels : Rapports de diagnostic réactifs au thème sombre avec métriques visuelles
- Langage d'achèvement au passé : Les rapports utilisent les balises
[FIXED], [CLEANED], [DISABLED] pour refléter les actions accomplies
- Section d'attention manuelle : Sépare clairement les corrections automatisées des éléments nécessitant l'intervention de l'utilisateur
- Archives horodatées : Tous les rapports sont enregistrés dans
AI_Reports/ pour un suivi historique
Démarrage rapide
Téléchargement
Télécharger SuperDiagnosticTool.exe — Exécutable autonome (Python non requis)
L'exécutable n'est pas signé. Windows SmartScreen affichera un avertissement au premier lancement. Consultez TRUST_GUIDE.md pour savoir comment procéder. Si vous préférez vérifier avant d'exécuter, compilez plutôt depuis les sources.
Prérequis
- Windows 10 ou Windows 11
- Privilèges administrateur (requis pour la télémétrie système et la remédiation)
- Clé API Google Gemini (Obtenir une clé gratuite)
Premier lancement
- Téléchargez et exécutez
SuperDiagnosticTool.exe
- Saisissez votre clé API Google Gemini lorsque demandé
- Décrivez votre problème système
- Sélectionnez le mode d'analyse (Rapide / Approfondi / Complet)
- Examinez l'analyse de l'IA et le script de remédiation généré
- Approuvez l'exécution ou consultez le rapport HTML détaillé
Installation (pour les développeurs)
Prérequis
- Python 3.8 ou supérieur
- Gestionnaire de paquets pip
Installer les dépendances
Créez un environnement virtuel afin que les dépendances de l'outil restent isolées des
autres projets Python :
python -m venv .venv
 guettaf-hossam/superdiagnostictool


