openclaw-security-monitor

Surveillance proactive de la sécurité pour les déploiements OpenClaw. Détecte ClawHavoc, AMOS stealer, CVE-2026-25253, l'empoisonnement de la mémoire…

Surveillance proactive de la sécurité pour les déploiements OpenClaw. Détecte ClawHavoc, AMOS stealer, CVE-2026-25253, l'empoisonnement de la mémoire…

match functions in binaries by what they do, not what their bytes look like. behavioral function fingerprinting via microexecution.

Un décompilateur de pickling Python et un analyseur statique

Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…

pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)

Ce dépôt contient l’enregistrement complet de mon parcours de recherche de trois ans, couvrant le projet des concepts fondamentaux au développement…

Outil d'analyse de malwares tout-en-un.

Trouvez rapidement les différences et les similitudes dans du code désassemblé.

An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…

Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…

Cadre avancé pour extraire des artefacts numériques à partir d'échantillons de mémoire volatile (RAM), permettant une analyse forensique approfondie…

Outil d'analyse statique et dynamique qui audite les paquets open-source pour détecter les attributs malveillants, vulnérables et risqués, avec une…

Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…

OGhidra relie les grands modèles de langage (LLM) via Ollama à la plateforme de rétro-ingénierie Ghidra, permettant une analyse binaire pilotée par…

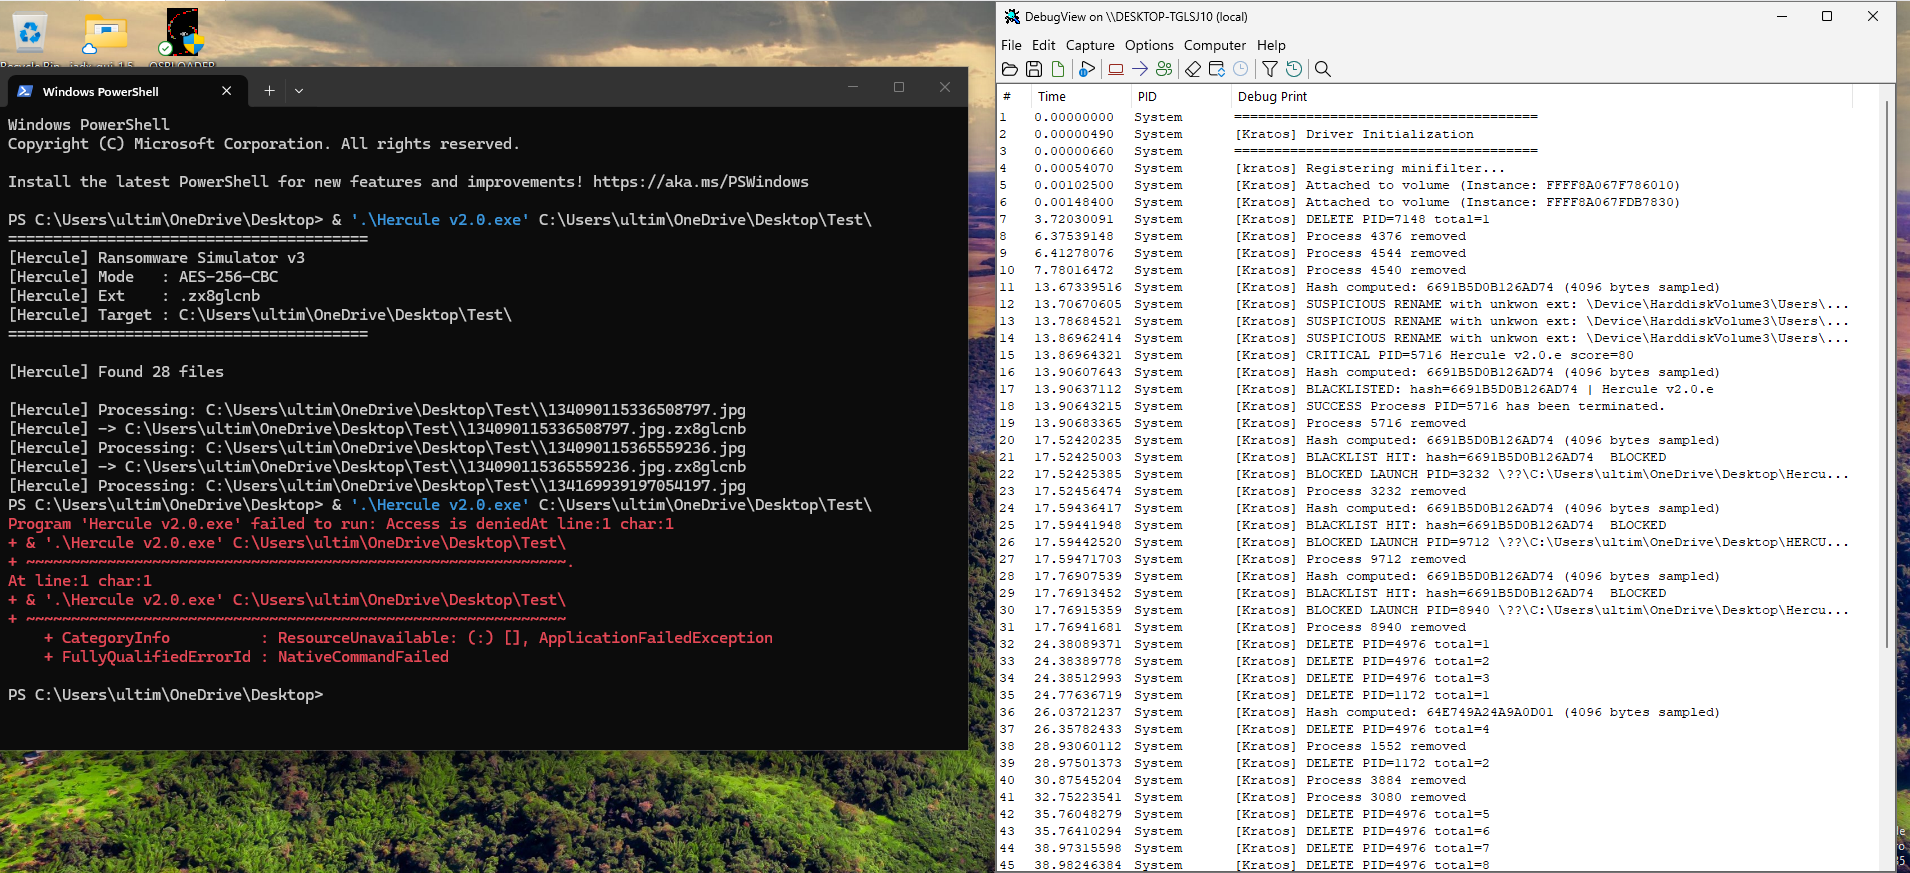
Kratos est un pilote Minifilter haute performance du système de fichiers Windows conçu pour détecter, bloquer et immuniser en permanence.

Outil d’analyse comportementale en temps réel qui isole les paquets suspects dans Docker, trace les appels système avec strace, cartographie les…

Couche légère de détection et réponse des agents (ADR) pour les agents IA — protège les commandes, fichiers et requêtes web. Fait partie de Gen Agent…

Framework d'analyse statique Android basé sur C pour la décompilation, la détection de secrets, la découverte d'endpoints, l'analyse des permissions…