
 a3sal0n/falcongate
Passerelle pare-feu réseau open source qui détecte et bloque les malwares, les rançongiciels et les intrusions à l'aide de Zeek, VirusTotal et de flux de renseignements sur les menaces, avec chiffrement DNS et protection des appareils IoT.

Une passerelle de sécurité auto-hébergée qui surveille les appareils de votre réseau domestique ou de petit bureau et vous prévient lorsque l'un d'eux est en difficulté.
Falcongate transforme une machine Linux dotée de deux interfaces réseau en une passerelle qui inspecte le trafic réseau, filtre le DNS, audite vos appareils à la recherche de failles et déclenche des alertes dans une console web et par e-mail. Il est gratuit, open source et fonctionne entièrement sur du matériel que vous contrôlez.
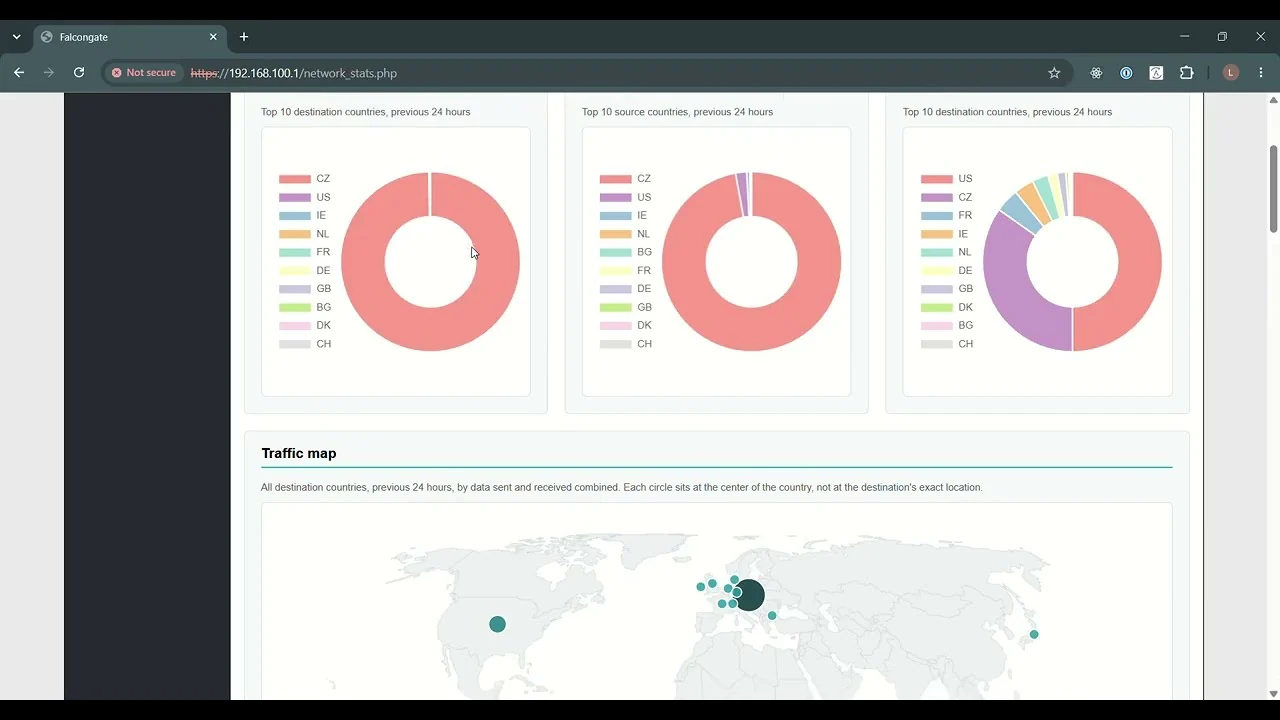
▶ Regarder la démonstration de la console web
La plupart des appareils d'un réseau domestique ou de petite entreprise typique ne peuvent pas se protéger eux-mêmes. Les caméras, téléviseurs, imprimantes, routeurs et autres objets connectés ne peuvent pas exécuter de logiciel antivirus, reçoivent rarement des mises à jour et sont souvent livrés avec des mots de passe par défaut. Une fois l'un d'eux compromis, il peut être utilisé pour espionner son propriétaire, attaquer d'autres appareils du même réseau ou rejoindre un botnet. Les rançongiciels ont rendu ce même problème coûteux pour les particuliers et les petites entreprises qui peuvent le moins absorber la perte.
Le réseau est le seul endroit où tous ces appareils peuvent être observés ensemble. Un appareil compromis doit toujours résoudre des domaines, contacter ses opérateurs et sonder ses voisins, quel que soit le logiciel qu'il exécute. Les entreprises exploitent depuis longtemps ce fait, avec des équipes de surveillance réseau et de sécurité pour agir sur ce qu'elles découvrent, mais ces outils sont tarifés et conçus pour des organisations disposant d'un budget sécurité.
Falcongate existe pour apporter ce type de visibilité à tous les autres : les particuliers, les familles et les petites entreprises qui ont besoin de protection mais n'ont pas d'équipe de sécurité. Il est construit à partir de composants open source éprouvés et installé par un seul installateur, et vos données de trafic restent sur votre propre machine.
| Menace ou activité | Comment elle est détectée | Nécessite |
|---|---|---|
| Résolutions de domaines malveillants connus (malwares, rançongiciels, hameçonnage, fraude, arnaques et plus encore) | Journaux DNS vérifiés par rapport à The Block List Project, actualisé chaque semaine | Rien de plus |
| Malwares à algorithme de génération de domaines (DGA) | Motifs dans les requêtes DNS d'un appareil | Rien de plus |
| Malwares envoyant du spam | Motifs dans les requêtes DNS d'un appareil | Rien de plus |
| Analyses de ports et traceroutes sur votre réseau | Notifications Zeek | Rien de plus |
| Domaines suspects | Rapports de domaine VirusTotal | Clé API VirusTotal |
| Fichiers malveillants téléchargés par vos appareils | Fichiers extraits par Zeek, vérifiés par rapport à VirusTotal | Clé API VirusTotal |
[!WARNING] La vérification des comptes par défaut tente réellement des connexions, à l'aide de Hydra et des listes d'identifiants SecLists. N'exécutez Falcongate que sur des réseaux que vous possédez ou que vous êtes autorisé à tester. Les appareils dotés de politiques de verrouillage peuvent réagir à ces tentatives.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| Composant | Rôle |
|---|---|
| Zeek | Inspecte le trafic sur l'interface LAN et écrit les journaux que Falcongate analyse |
| dnsmasq | Filtrage DHCP et DNS pour le LAN |
| dnscrypt-proxy | DNS amont chiffré |
| iptables et ipset | Pare-feu, NAT et blocage d'IP |
| Nmap et Hydra | Découverte des ports ouverts et vérification des comptes par défaut |
| Nginx et PHP | Console web |
| Moteur Falcongate (Python) | Corrèle les éléments ci-dessus, déclenche des alertes et envoie des rapports |
Falcongate peut être déployé selon deux modes :
L'installateur ajoute les logiciels dont Falcongate dépend, notamment Zeek 8.0. Il compile CPython 3.15.0 dans /opt/python/3.15.0 pour l'usage propre de Falcongate et laisse le Python du système intact.
L'installateur reconfigure le réseau et les services système ; utilisez donc une machine dédiée et examinez le script au préalable. Exécutez-le en tant que root :
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
Il demande le mode de déploiement, les deux interfaces et l'adresse IP du LAN. Une fois terminé, connectez un appareil côté LAN et ouvrez https://<LAN IP>.
Instructions complètes, y compris la manière dont chaque mode de déploiement est adressé :
Les paramètres utilisateur tels que les destinataires des e-mails, la clé VirusTotal et vos propres listes noires et listes blanches utilisent les champs de user_config.ini.tpl.
| Pour activer | Définir |
|---|---|
| Détections VirusTotal | vt_api_key, à l'aide d'une clé API VirusTotal |
| Alertes par e-mail | mailer_address et mailer_pwd pour l'expéditeur Gmail, et dst_emails pour les destinataires |
| Vos propres règles de blocage | blacklist, whitelist, domain_blacklist et domain_whitelist |
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
