
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1210 résultats
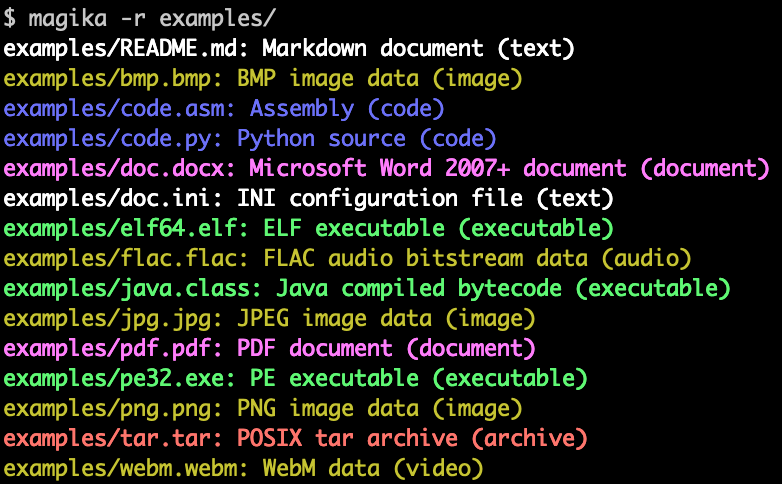
magika preview

magika

GitHubgoogle/magika

Détection rapide et précise des types de contenu de fichiers alimentée par l'IA

general-purpose-utilitiesstatic-analysiscode-analysis+3
17.9kil y a 3 jours
quipu preview

quipu

GitHubcorelight/quipu

Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.

defensive-toolsstatic-analysisvulnerability-analysis+6
il y a 3 jours
SigLens preview

SigLens

GitHubst0rn/siglens

Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…

defensive-toolsioc-managementstatic-analysis+7
3il y a 3 jours
scan preview

scan

GitHubatomdrift-project/scan

Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
defensive-toolsstatic-analysisvulnerability-scanners+9
186il y a 3 jours
Shadowbroker preview

Shadowbroker

GitHubbigbodycobain/shadowbroker

Plateforme OSINT géospatiale en temps réel regroupant plus de 60 flux de télémétrie publics (ADS-B, AIS, satellites, CCTV) dans une carte unifiée,…
osintreconnaissancenetwork-mapping+7
10.7kil y a 3 jours
pyWhat preview

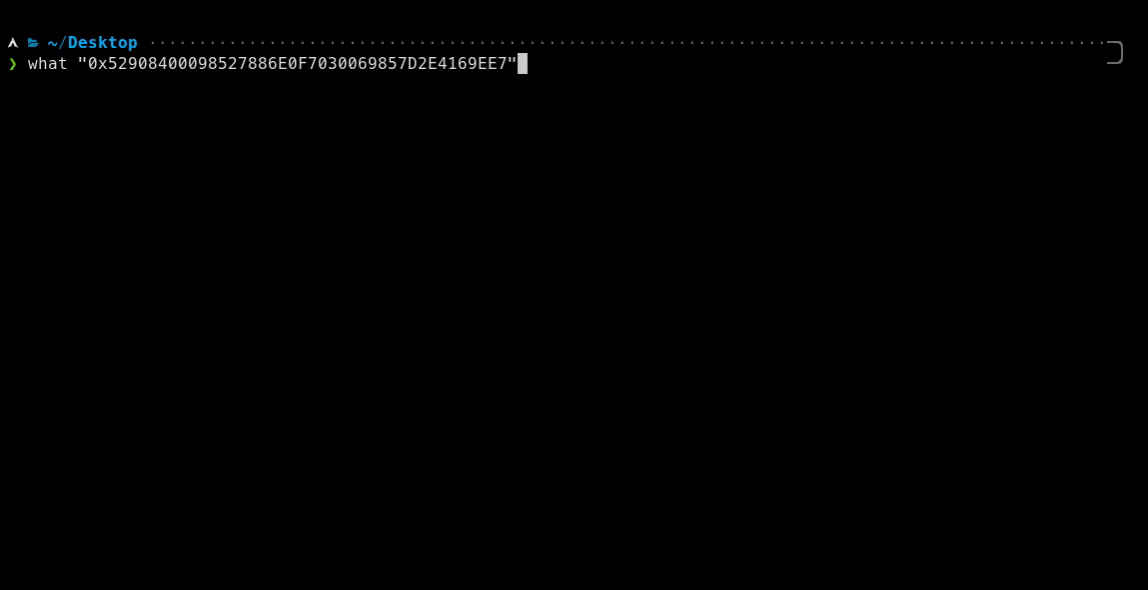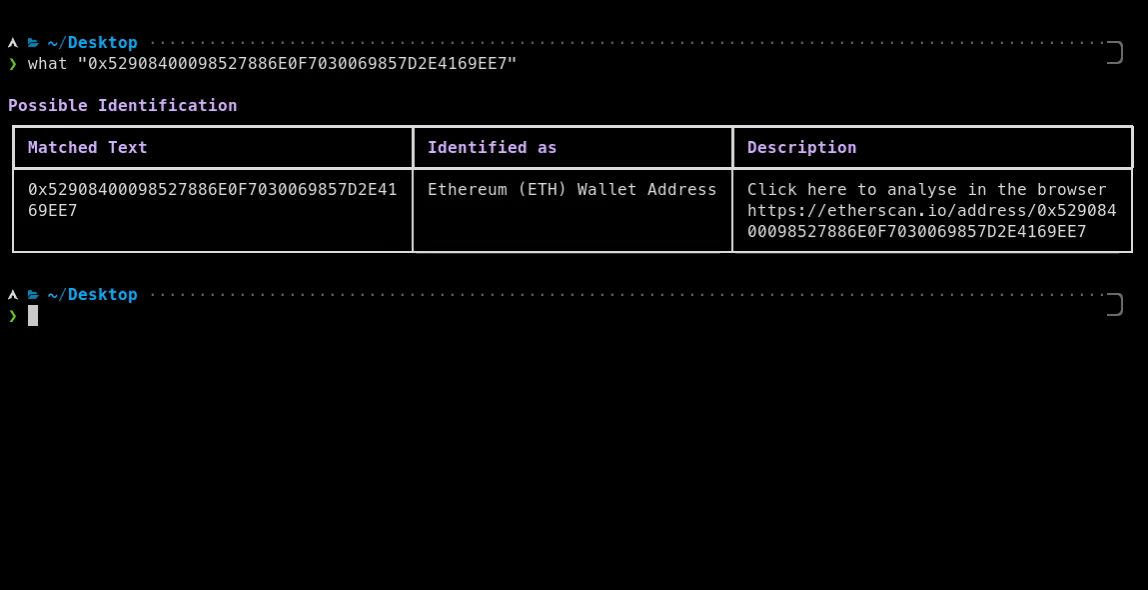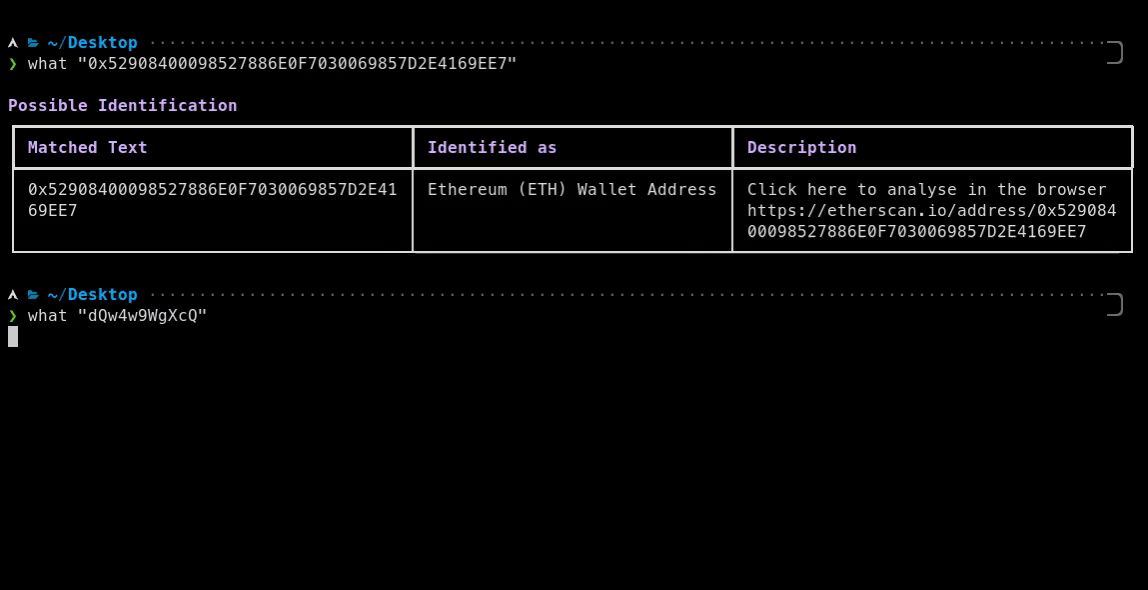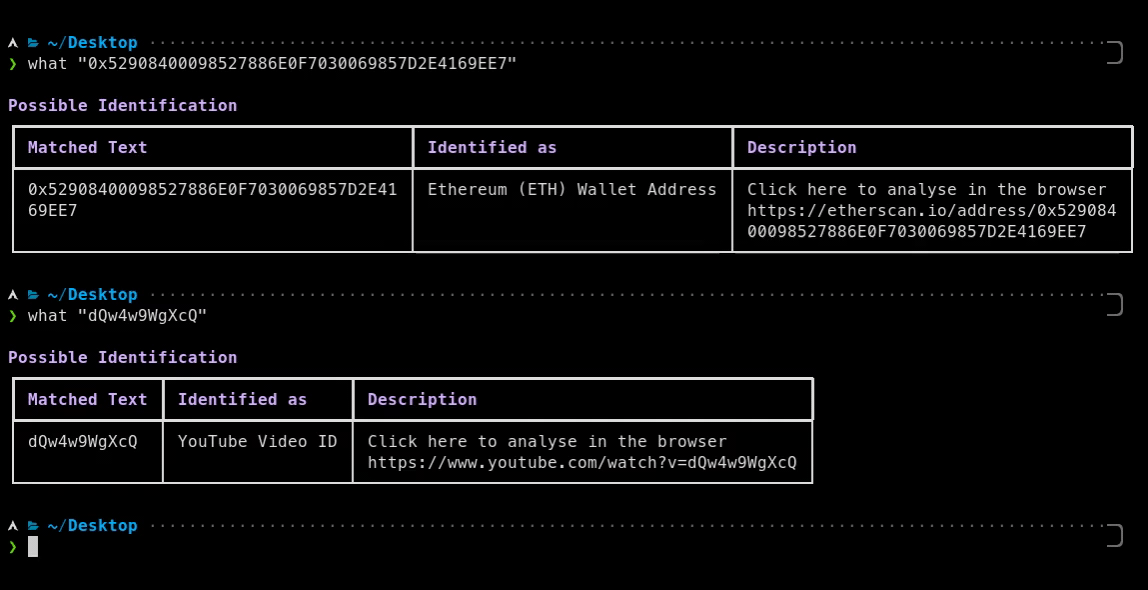
pyWhat

GitHubbee-san/pywhat

🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…

osintreconnaissancevulnerability-analysis+7
7.3kil y a 3 jours
cortex preview

cortex

GitHubpdb333/cortex

Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
5il y a 3 jours
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…

ioc-managementvulnerability-analysisforensics+5
1.7kil y a 3 jours
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2

network-forensicsmalware-analysisdigital-forensics+4
193il y a 3 jours
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
il y a 3 jours
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
12il y a 3 jours
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60il y a 3 jours
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.

dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
6il y a 3 jours
NativePe preview

NativePe

GitHubhabanada/nativepe

Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1il y a 4 jours
android-security-awesome preview

android-security-awesome

GitHubashishb/android-security-awesome

Une collection de ressources liées à la sécurité Android
android-securitystatic-analysisvulnerability-scanners+7
9.5kil y a 4 jours
misp-galaxy preview

misp-galaxy

GitHubmisp/misp-galaxy

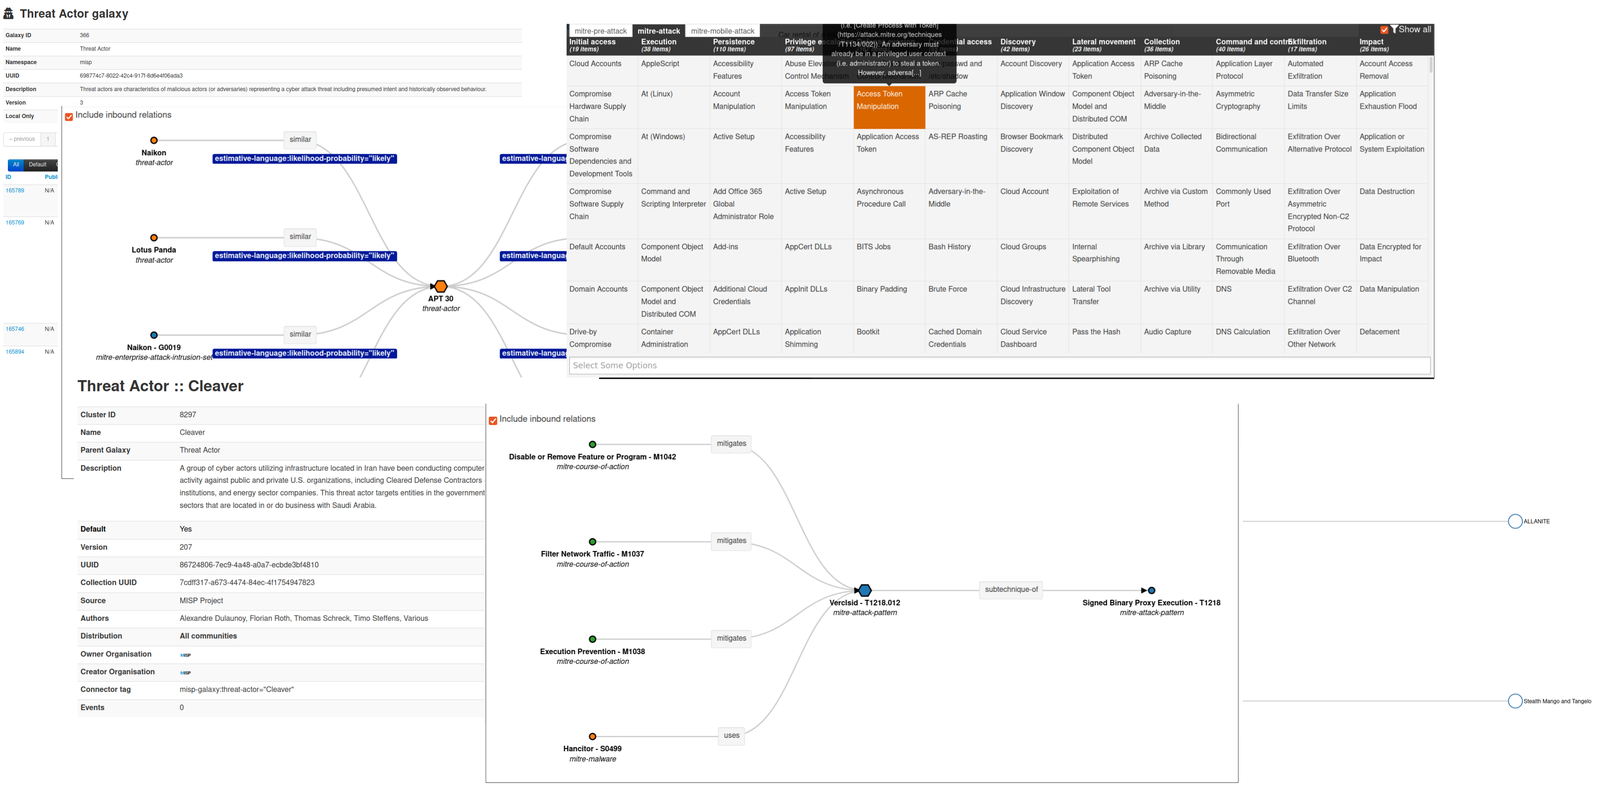
Clusters and elements to attach to MISP events or attributes (like threat actors)
ioc-managementosintthreat-feeds-aggregators+5
644il y a 4 jours
ioc-finder preview

ioc-finder

GitHubfhightower/ioc-finder

Simple, efficace et modulaire, ce package permet d'analyser des observables (indicateurs de compromission (IOC), données réseau et autres…

ioc-managementmalware-analysisutilities-frameworks+1
183il y a 4 jours
gitgalaxy preview

gitgalaxy

GitLabsquid-protocol1/gitgalaxy

AST-free heuristic knowledge graph engine for deep repository intelligence and zero-trust security scanning. Integrates as a GitLab CI/CD component,…

vulnerability-scannersstatic-code-analysiscode-analysis+3
il y a 4 jours
Précédent1…345…68Suivant