
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1209 résultats
certgraveyard_yara preview

certgraveyard_yara

GitHubtjnel/certgraveyard_yara

Génération automatisée de règles YARA à partir de la base de données de certificats compromis de Cert Central.

defensive-toolsforensicsmalware-analysis+2
15
il y a 2h 19m
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…

exploit-frameworksreverse-engineeringshellcode+2
313il y a 3h 41m
maltrail preview

maltrail

GitHubstamparm/maltrail

Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…
defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6kil y a 4h 29m
Sandboxie preview

Sandboxie

GitHubsandboxie-plus/sandboxie

Sandboxie Plus & Classic

defensive-toolsdynamic-analysis-sandboxingmalware-analysis+1
19.1kil y a 6h 10m
Brovan preview

Brovan

GitHubadvdebug/brovan

Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155il y a 7h 10m
malicious_extension_sentry preview

malicious_extension_sentry

GitHubtoborrm9/malicious_extension_sentry

Malicious Extension Database

defensive-toolsioc-managementthreat-feeds-aggregators+6
188il y a 7h 56m
radare2 preview

radare2

GitHubradareorg/radare2

Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
android-securityembedded-systems-securitystatic-analysis+16
24.5kil y a 9h 51m
hol-guard preview

hol-guard

GitHubhashgraph-online/hol-guard

Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…

defensive-toolsstatic-analysisvulnerability-scanners+7
763il y a 10h 11m
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB
embedded-systems-securitystatic-analysismemory-forensics+12
10.8kil y a 10h 59m
modelaudit preview

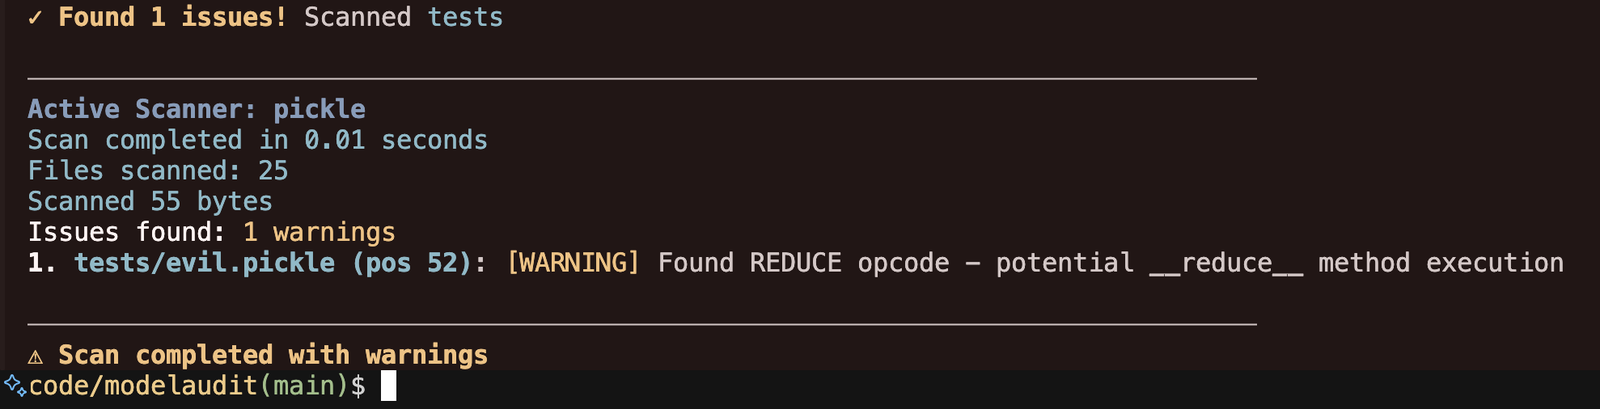
modelaudit

GitHubpromptfoo/modelaudit

Scanner de sécurité pour les fichiers de modèles IA/ML. Détecte les codes malveillants, les portes dérobées et les vulnérabilités avant le…

static-analysisstatic-code-analysisvulnerability-analysis+8
76il y a 11h 33m
jscd preview

jscd

GitHubejfkdev/jscd

Reversez un .jsc bytenode (cache de code V8) vers JavaScript — statique, pur Rust, sans V8/Node patché. Node 8→26 / V8 5.8–14.6 ; 25k .jsc testés, 0…
static-analysiscode-analysisdynamic-code-analysis+4
il y a 12h 5m
sogen preview

sogen

GitHubmomo5502/sogen

🪅 Émulateur d'espace utilisateur Windows & Linux

dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5kil y a 12h 47m
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.
reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3kil y a 13h 17m
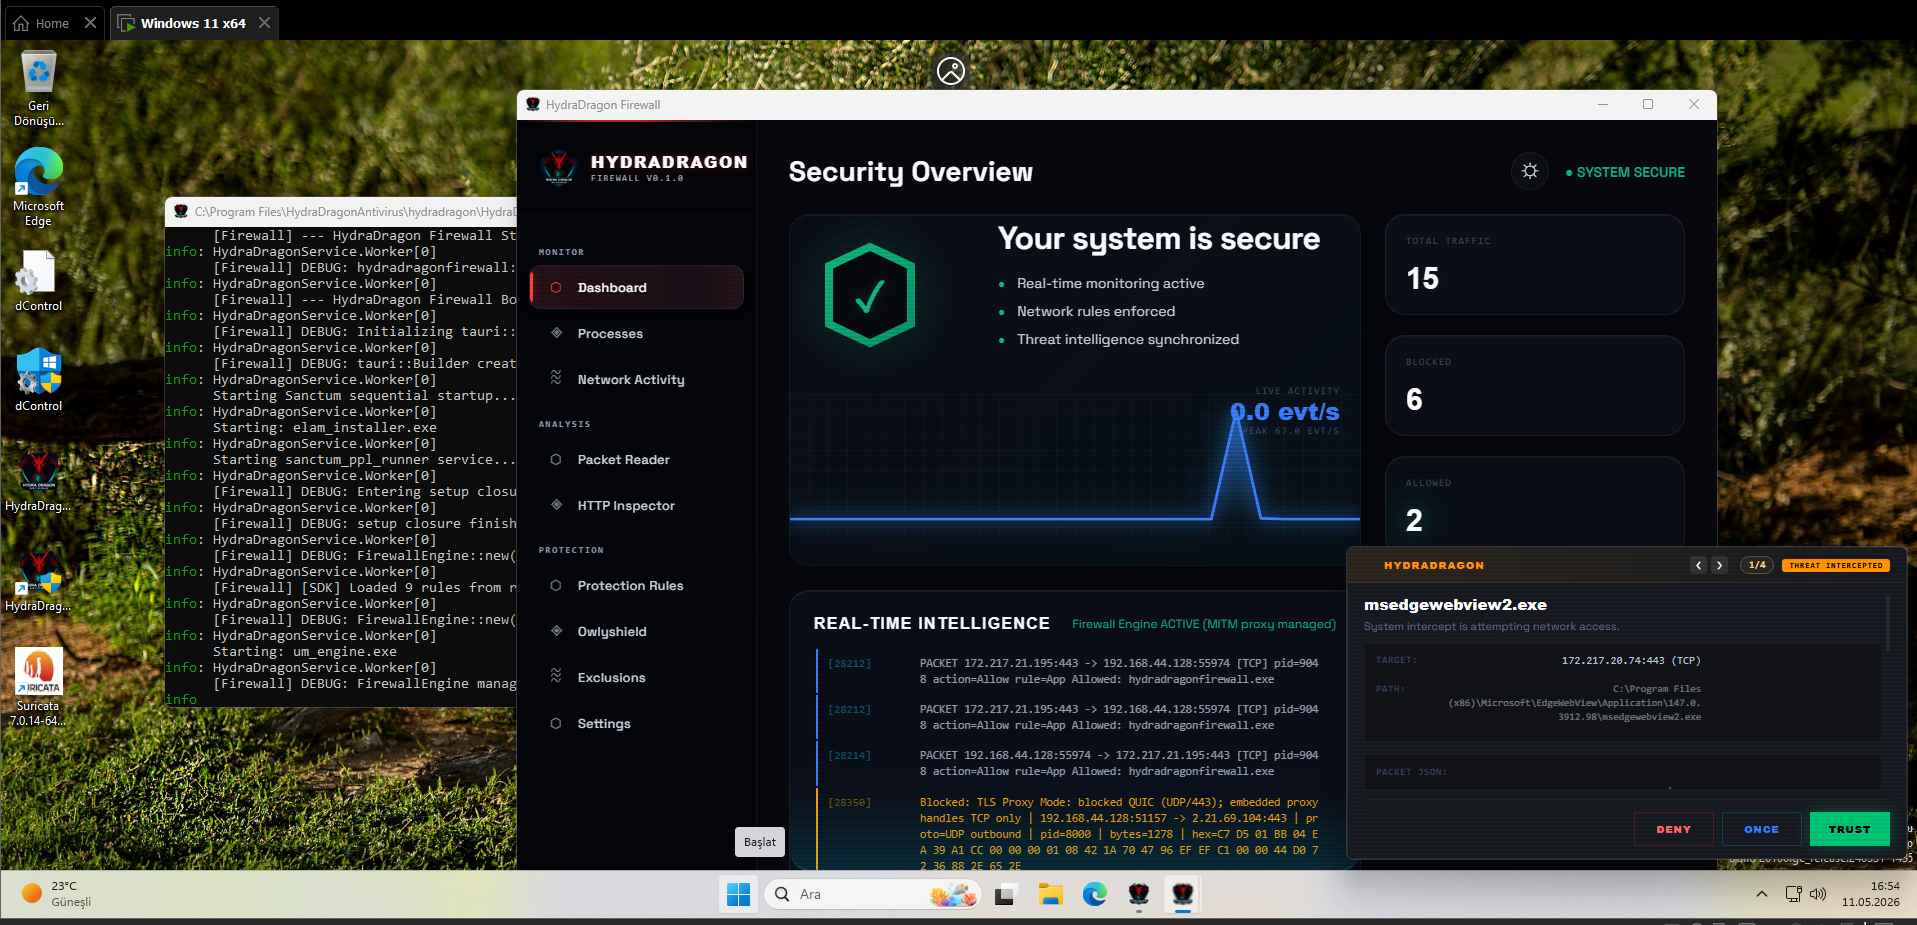
HydraDragonAntivirus preview

HydraDragonAntivirus

GitHubhydradragonantivirus/hydradragonantivirus

Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…

static-analysisdynamic-analysis-sandboxingids-ips-evasion+2
223il y a 14h 52m
LIEF preview

LIEF

GitHublief-project/lief

Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
android-securityembedded-systems-securitystatic-analysis+12
5.5kil y a 15h 37m
Reverse-Engineering preview

Reverse-Engineering

GitHubmytechnotalent/reverse-engineering

A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.

embedded-systems-securityreverse-engineeringdebuggers+5
14.1kil y a 16h 49m
bromure preview

bromure

GitHubrderaison/bromure

Sandboxing approprié pour le codage agentique et la navigation web
vulnerability-scannerscontainer-securitydynamic-analysis-sandboxing+6
275il y a 17h 7m
refinery preview

refinery

GitHubbinref/refinery

Analyse de triage à haute intensité

reverse-engineeringforensicsmalware-analysis+4
867il y a 18h 57m
Précédent12…68Suivant