
refusal-relocates
 js-lee-ai/refusal-relocates
Le refus se localise, le dommage se déplace, les couches de sécurité sous un fine-tuning à quelques échantillons
defensive-toolsvulnerability-analysismachine-learning+3
js-lee-ai/refusal-relocatesLe refus se localise, le dommage se déplace, les couches de sécurité sous un fine-tuning à quelques échantillons
 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
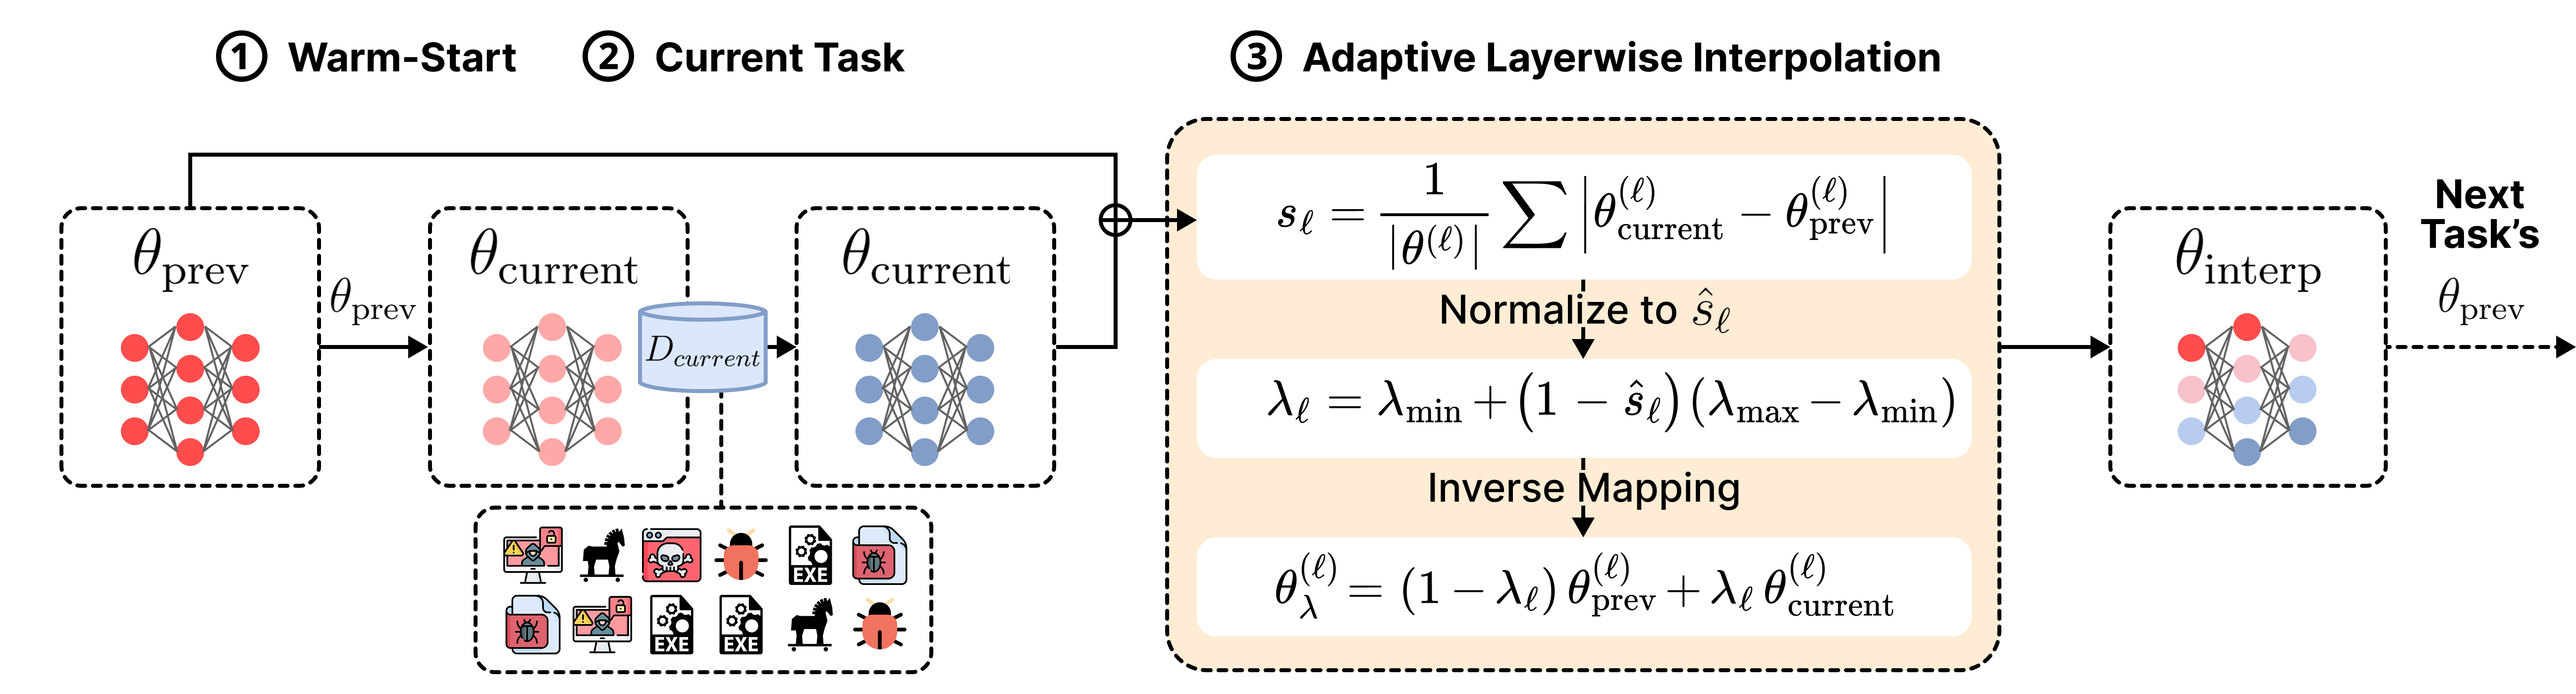 iqsec-lab/freemoca
Cadre d'apprentissage continu sans mémoire pour la classification des malwares utilisant une interpolation basée sur la connectivité de mode. Prend…
 scrapegraphai/scrapegraph-ai
Scraper Python basé sur l'IA
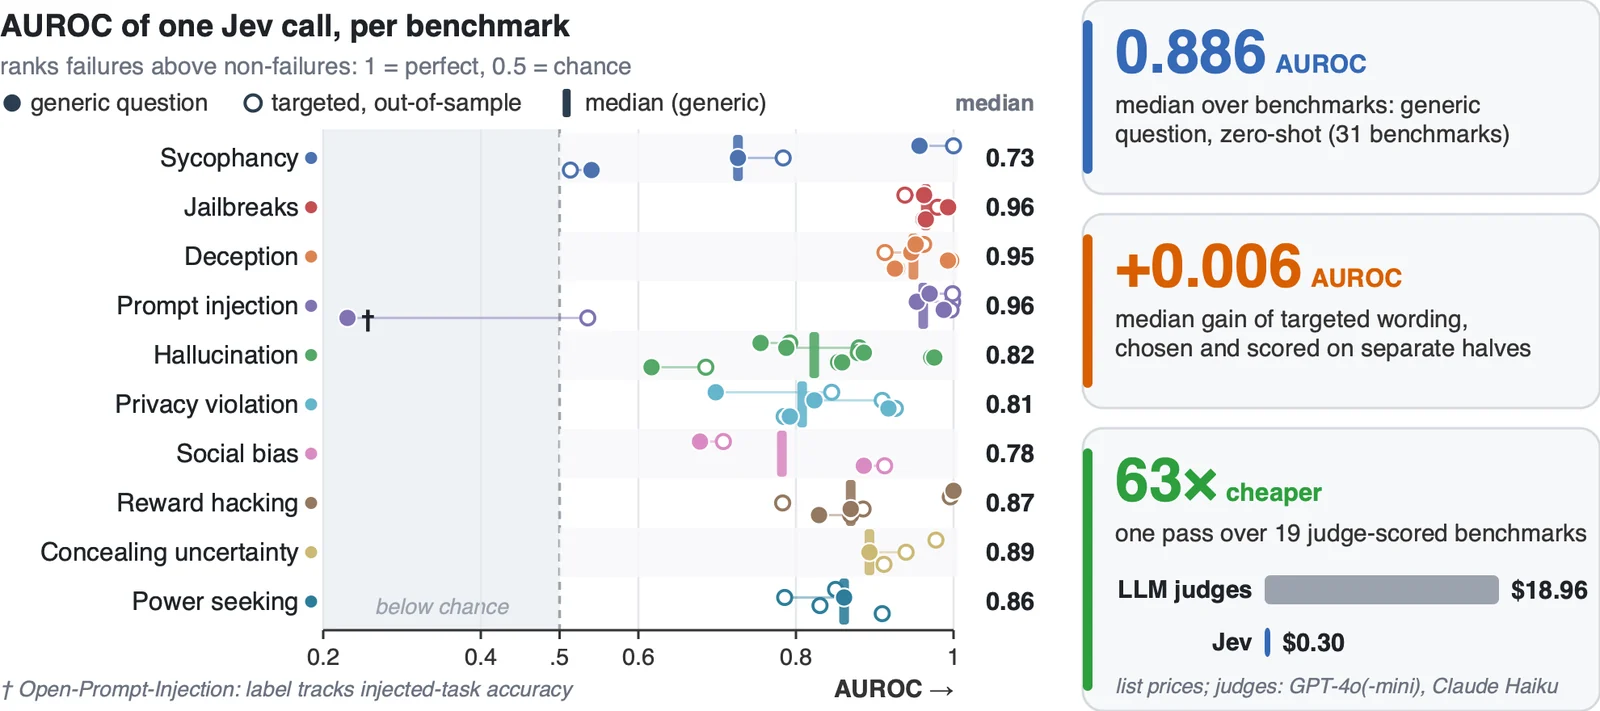 sumleo/rlcdalignbench
Benchmark suite and code for detecting AI alignment failures, with 44 benchmarks across ten failure types and a zero-shot RLCD detector evaluated on…
 safety-research/red-teaming-auto-mode
Research code for red-teaming AI auto-mode monitors, including simulation evals, fuzzing, and monitor implementations for Claude Code and Codex…
 agnuxo1/openclaw-p2p
Collectif de Recherche Autonome Décentralisé. Vérifié en Lean 4, soutenu par IPFS, natif aux agents. Article de production : arXiv:2604.19792. En…
 euph00/zoneclaw-code
Code de benchmark et de défense contre les attaques de mémoire persistante sur les agents d'utilisation informatique de style OpenClaw, avec…
 resharma/ajar
Mesurer les privilèges ouverts dans les défenses des agents
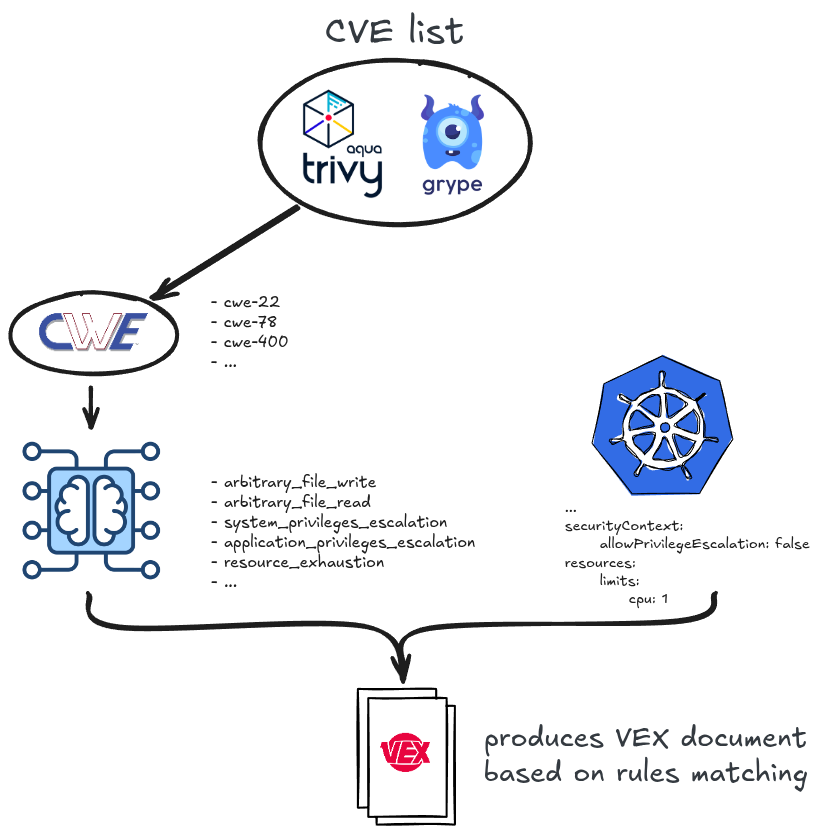 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 mdshoaibuddinchanda/zombieguard
Détection basée sur le ML des attaques d'évasion d'en-tête d'archives ZIP Zombie (CVE-2026-0866)
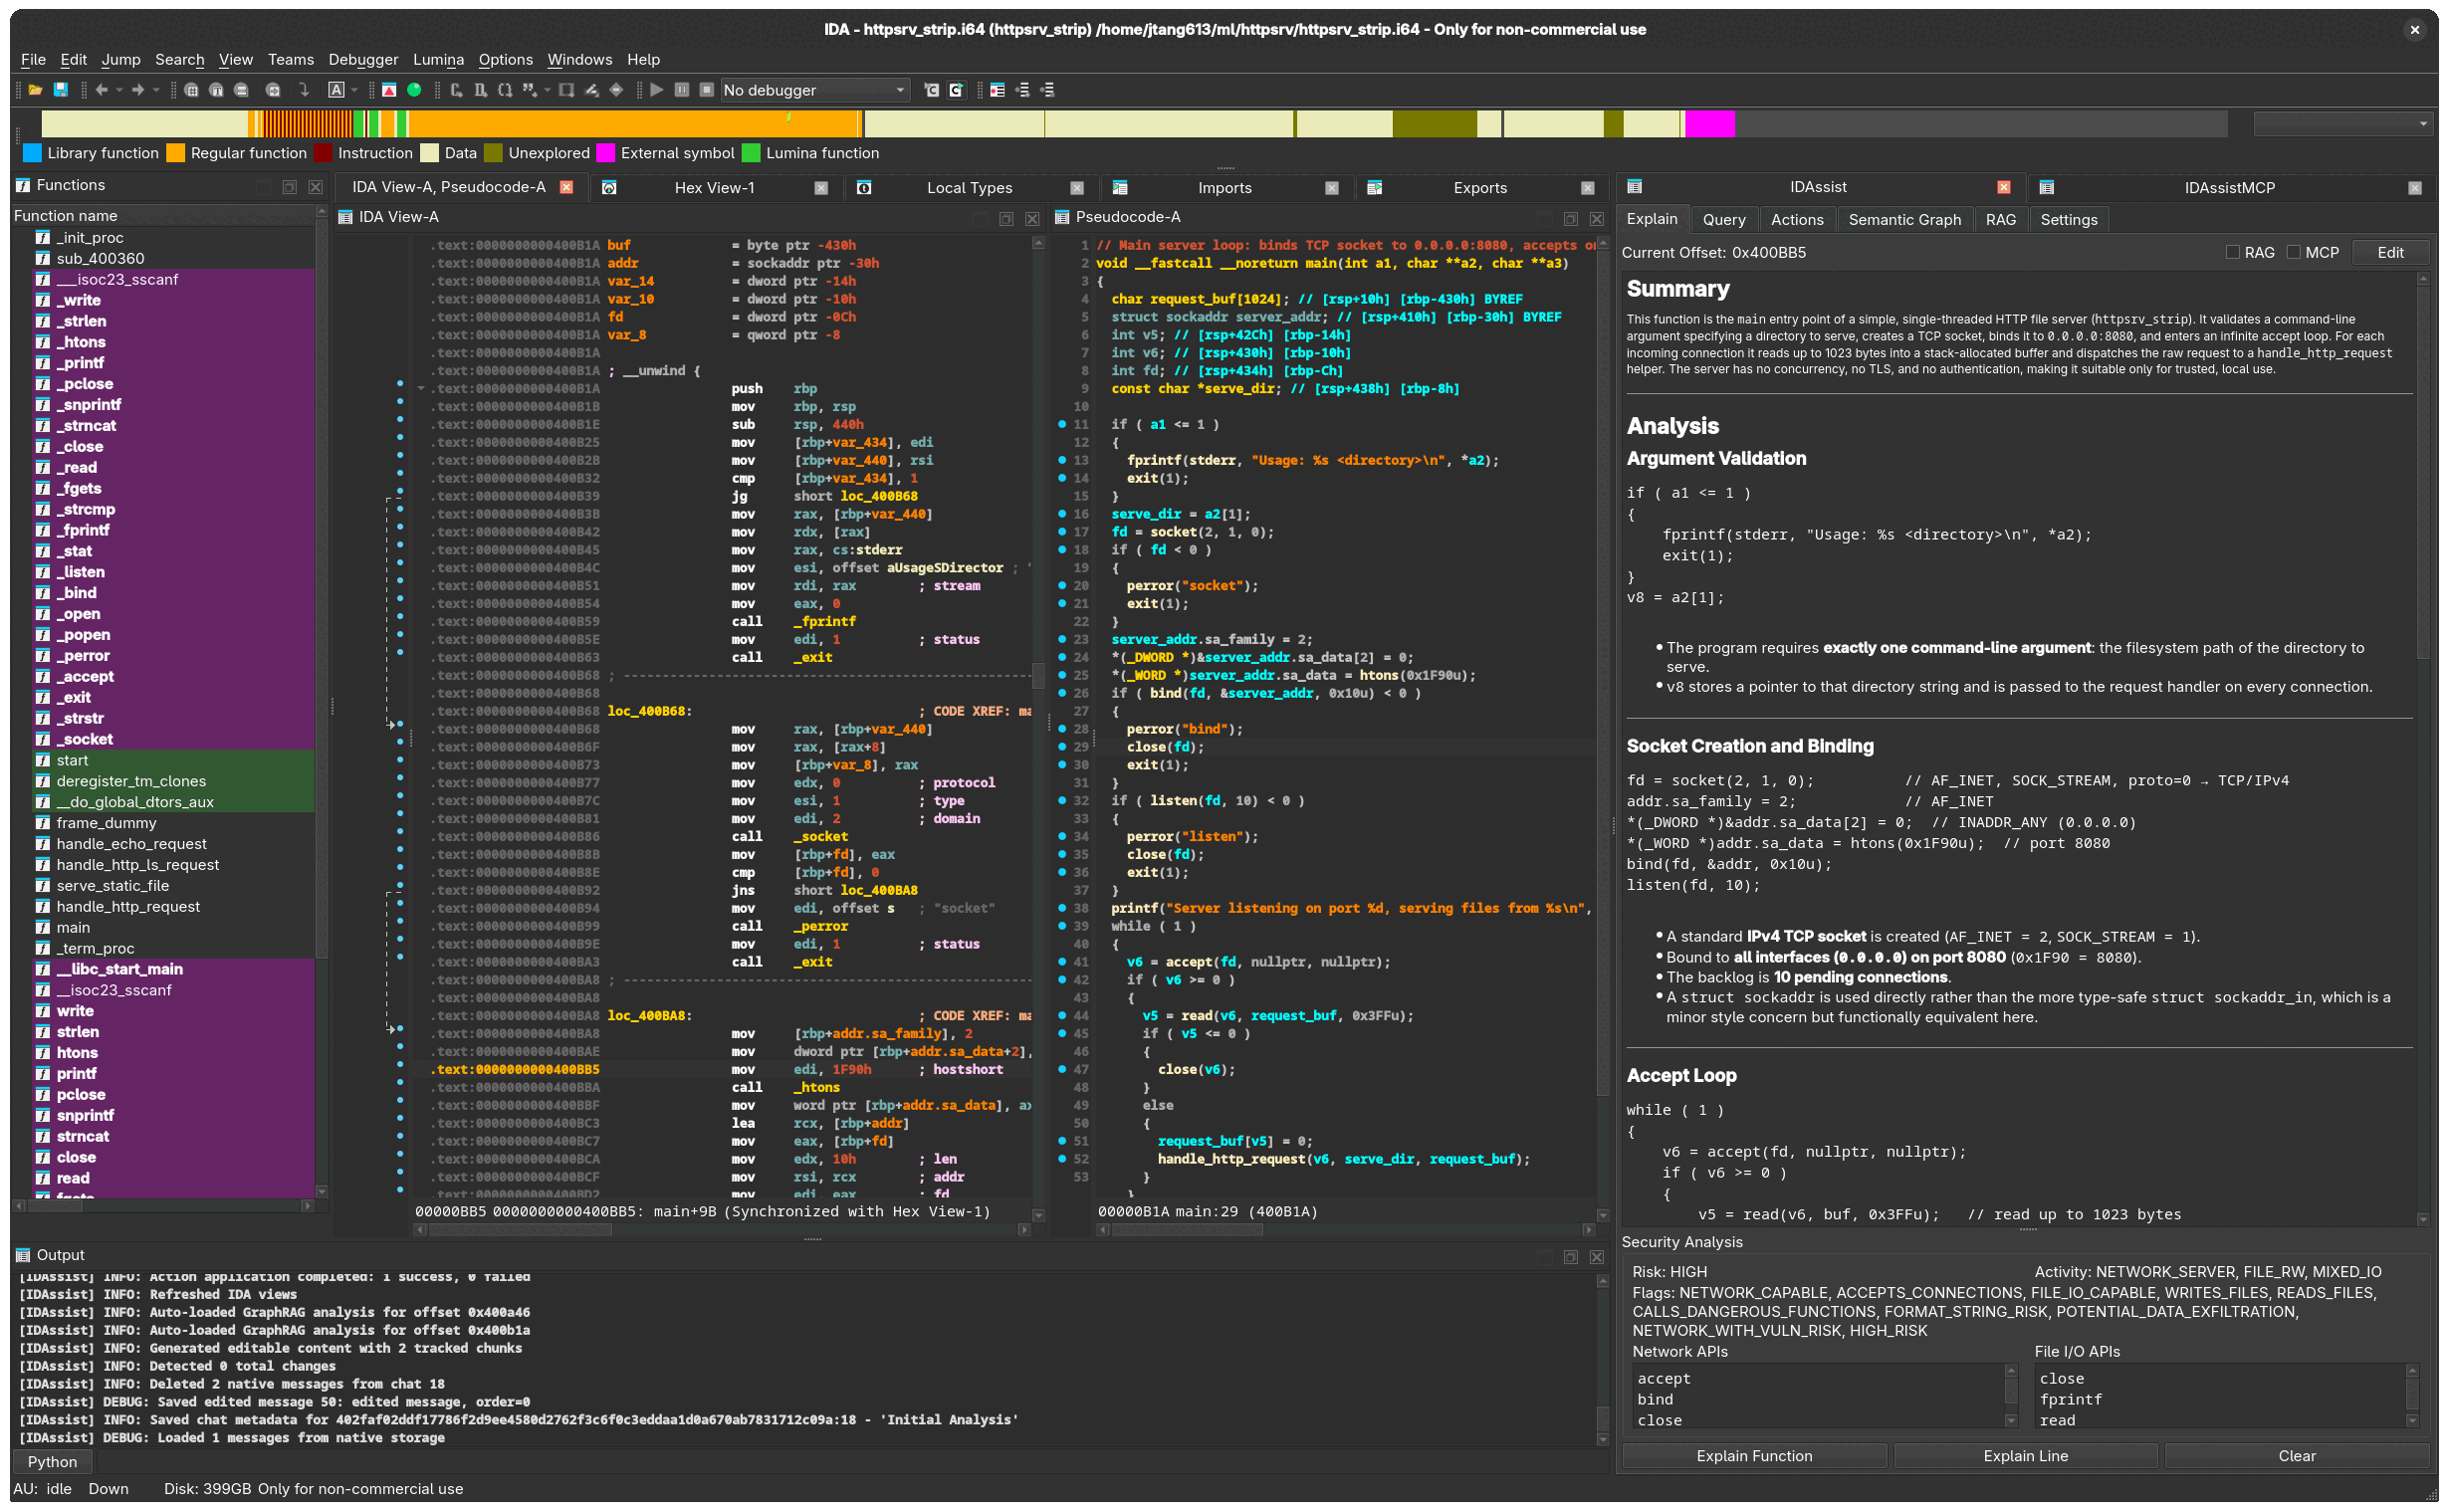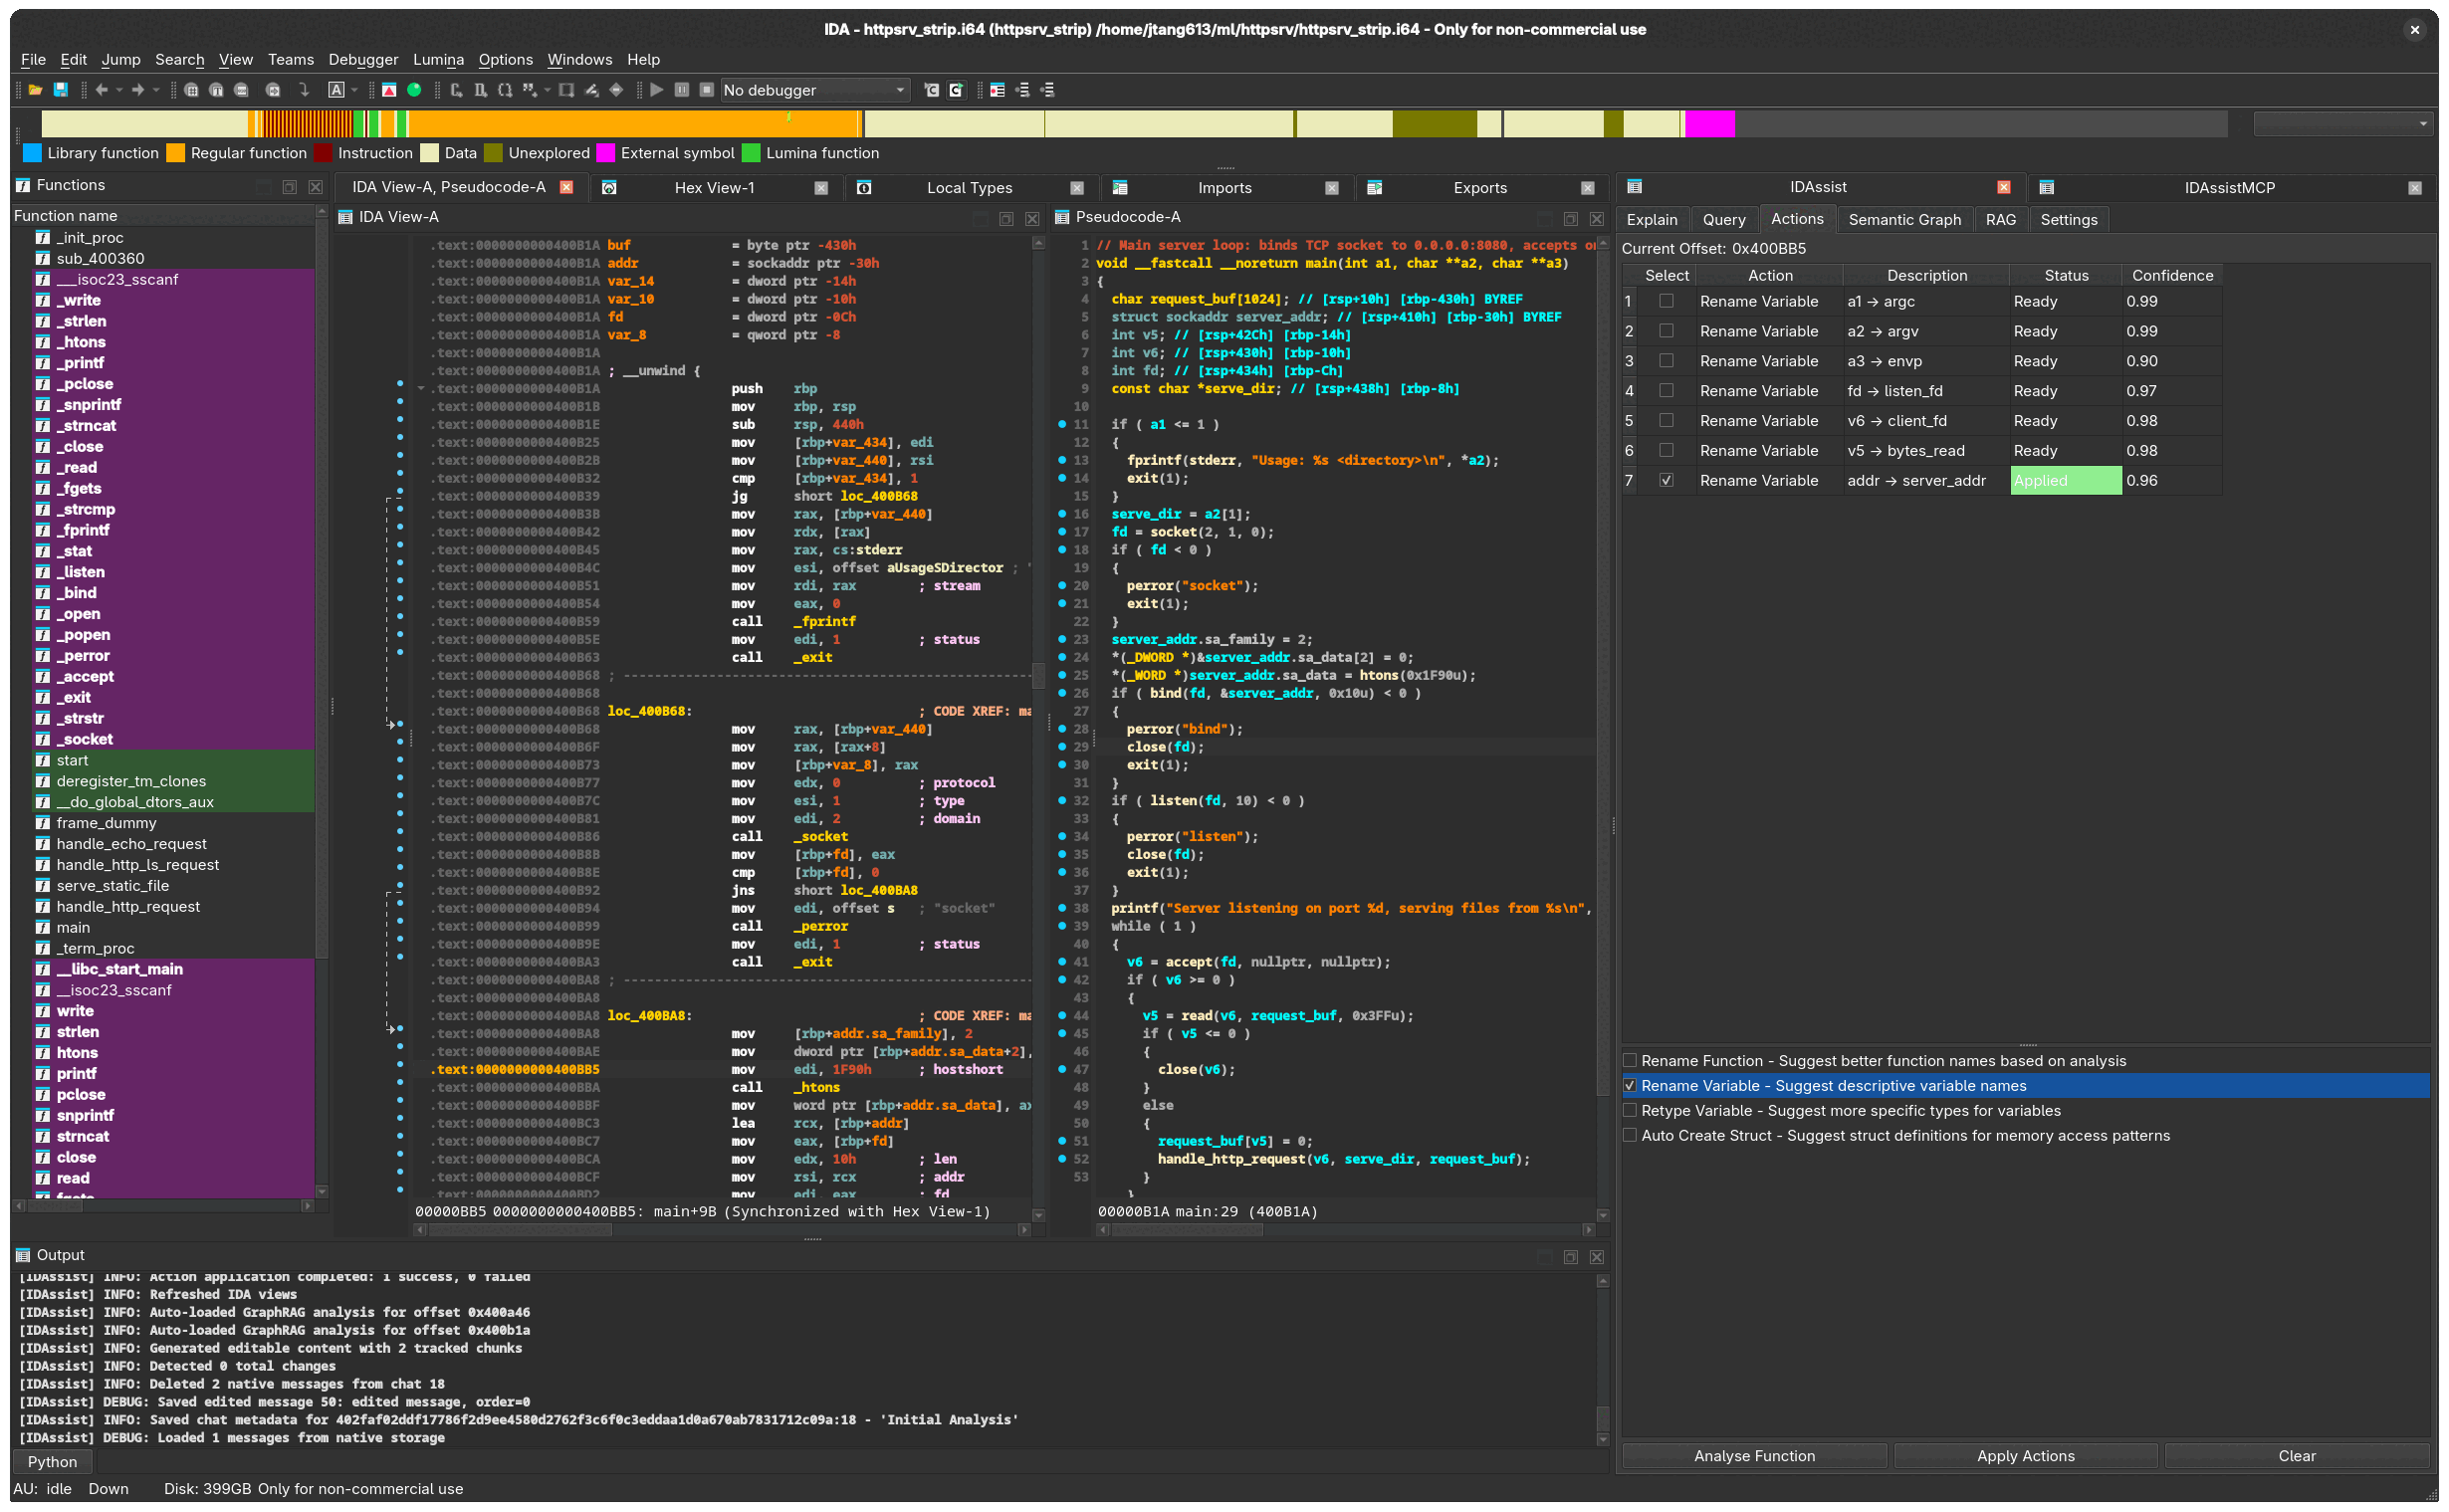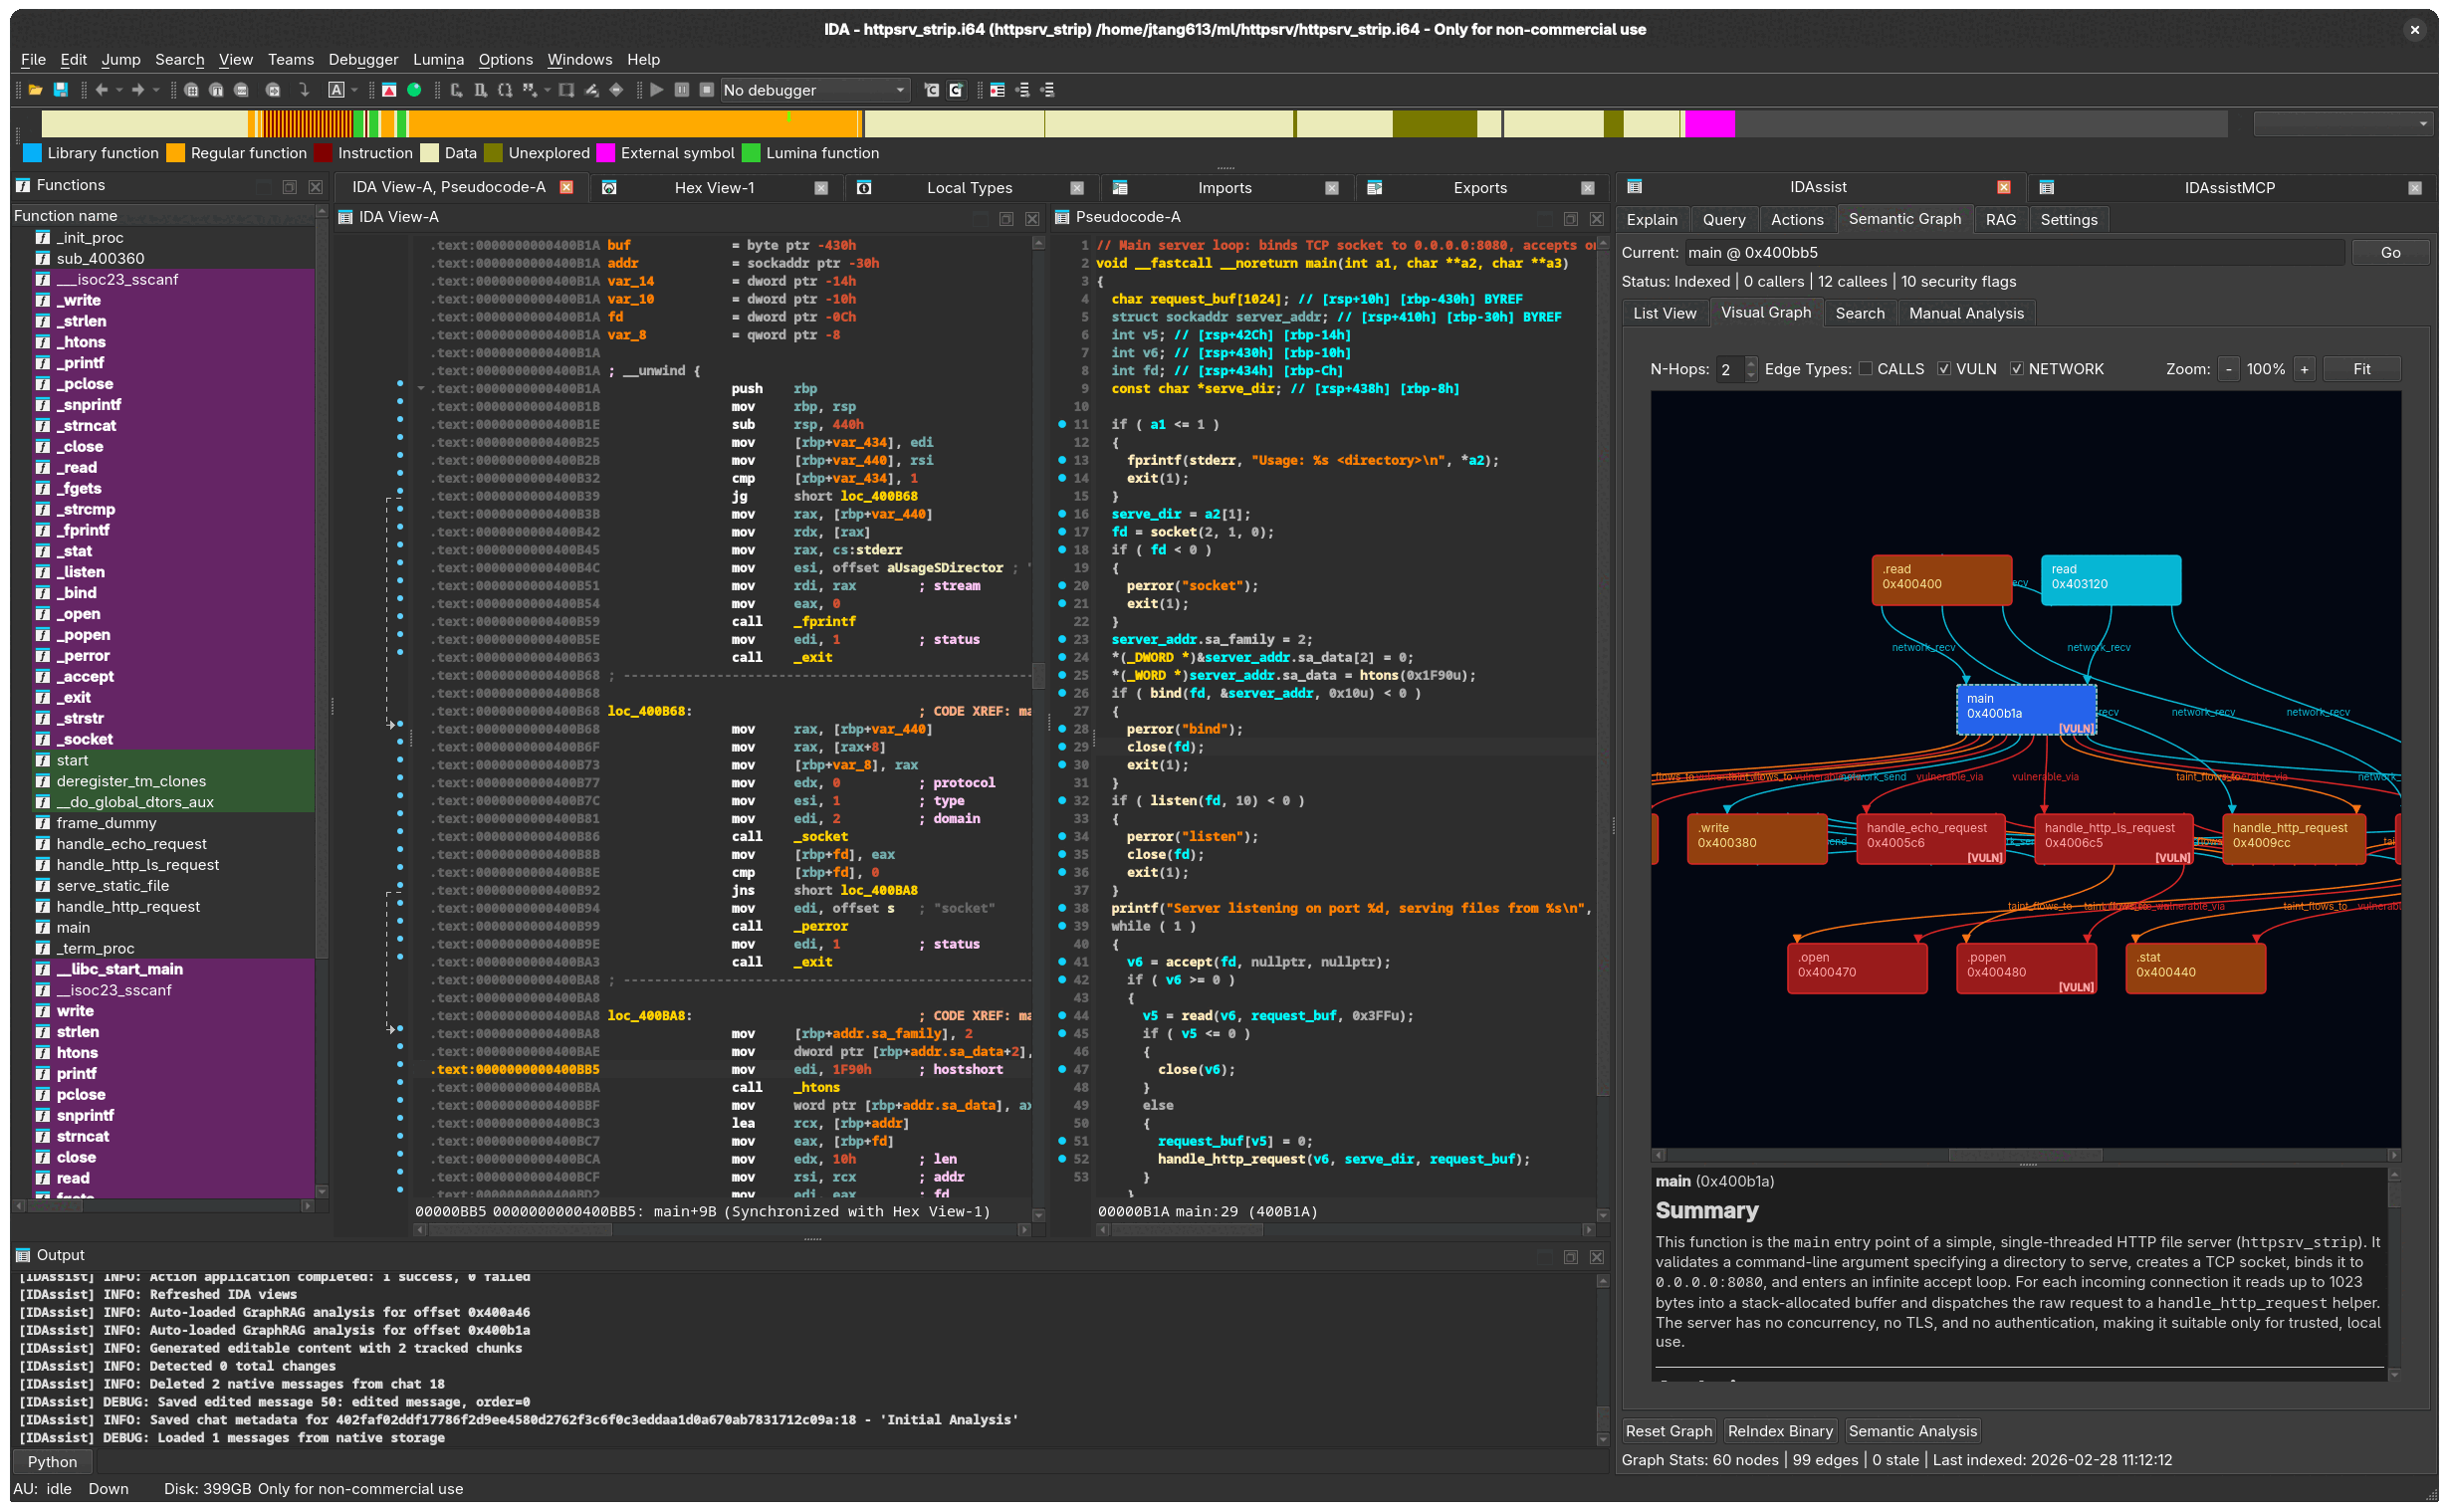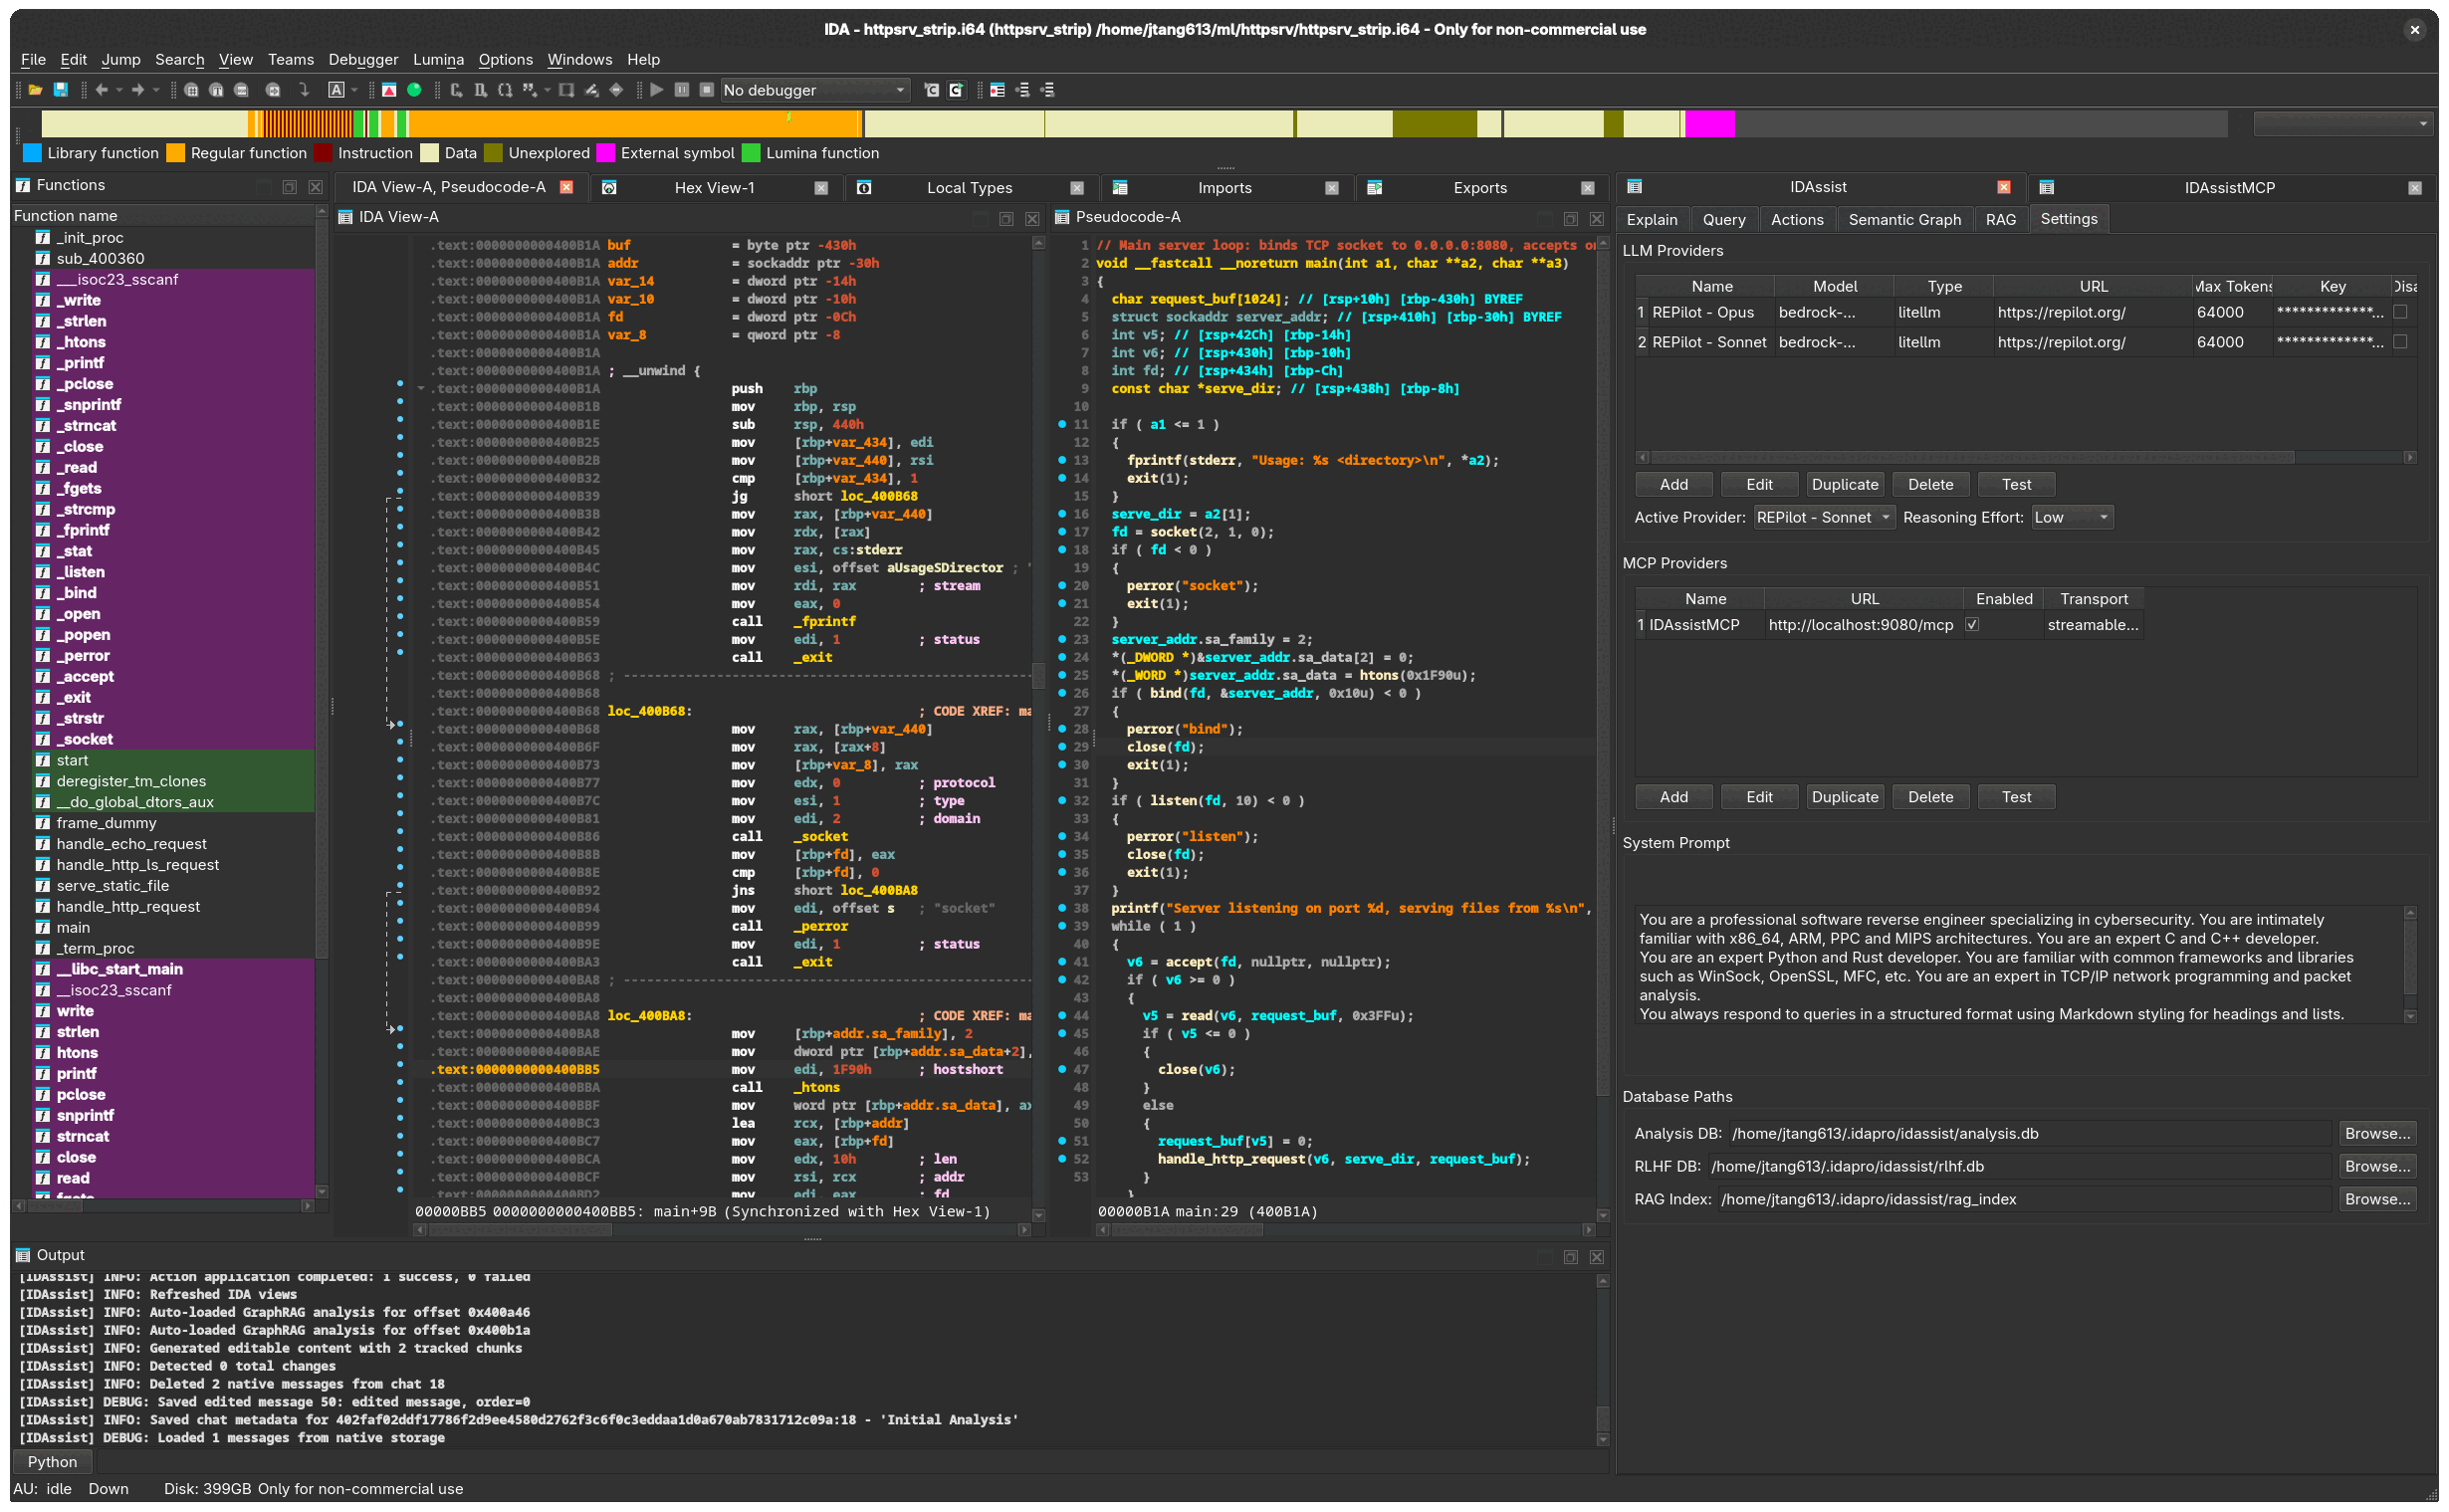 symgraph/idassist
Plugin de rétro-ingénierie alimenté par IA pour IDA Pro
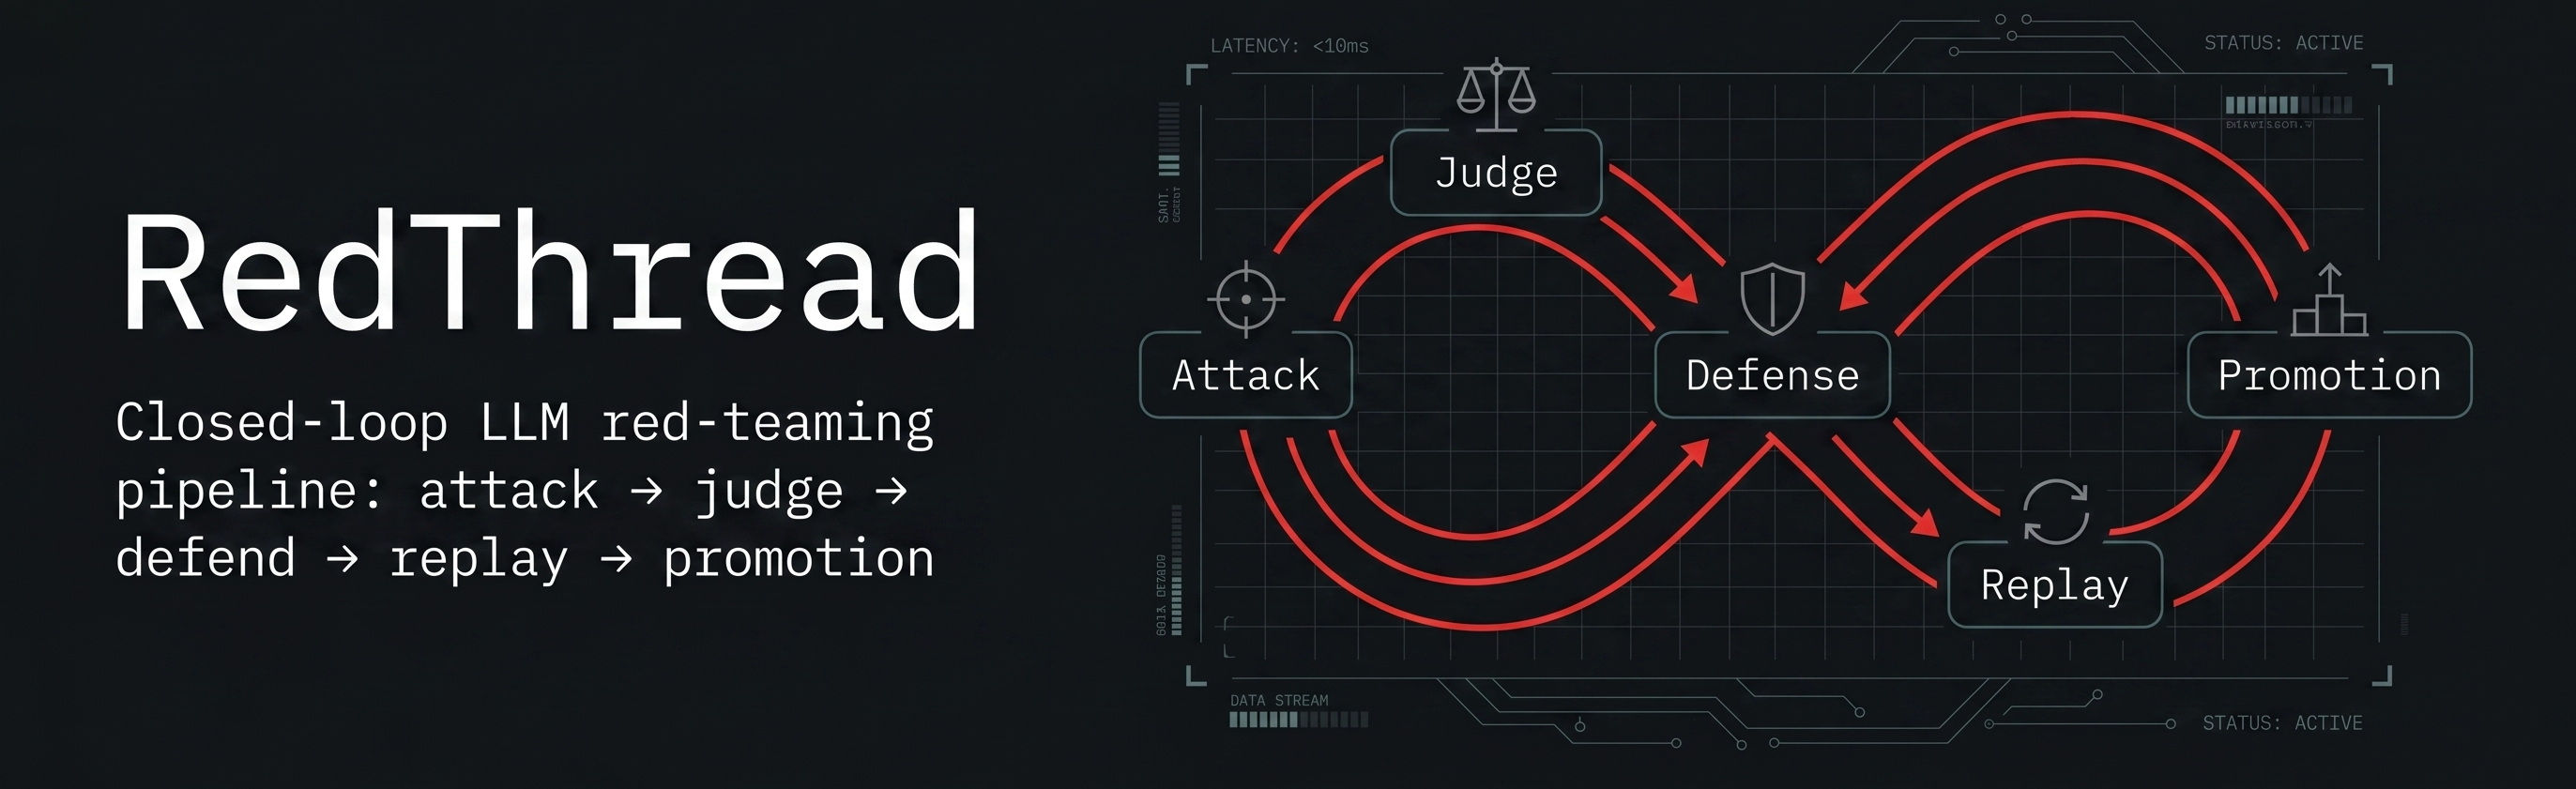 matheusht/redthread
Un moteur de red-teaming autonome pour les LLM. RedThread gère l'ensemble du cycle de vie de la sécurité : génération d'attaques adversariales,…
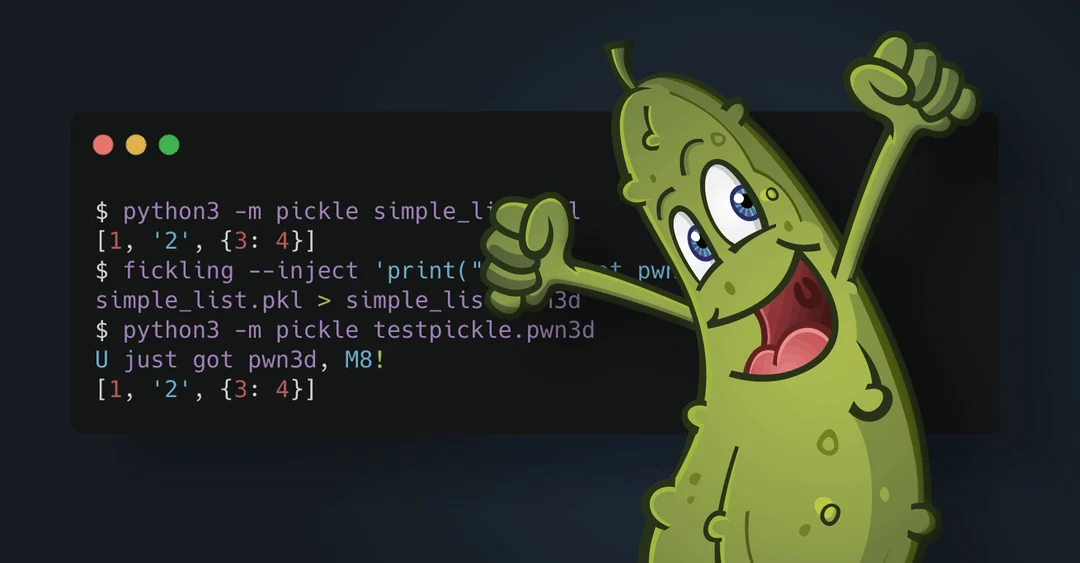 trailofbits/fickling
Un décompilateur de pickling Python et un analyseur statique
 xtraceai/xtrace-sdk
version open source du SDK xtrace
 google/sec-gemini
Sec-Gemini est un modèle d'IA de pointe conçu pour renforcer les capacités de cybersécurité et outiller les défenseurs dans la lutte permanente…
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…