

yeti
 yeti-platform/yeti
Votre intelligence des menaces au quotidien
ioc-managementosintthreat-feeds-aggregators+8
2.0kil y a 13h 27m
yeti-platform/yetiVotre intelligence des menaces au quotidien
 aquasecurity/vuln-list-update
Agrégateur automatisé de données de vulnérabilités qui collecte les avis de sécurité de NVD, OSV, Alpine, Red Hat et plus de 20 autres sources dans…
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 cloudflare/exim-cve-2019-10149-data
Ensemble de données organisé d'IP, d'ASN et de bannières SMTP pour Exim CVE-2019-10149, avec avis liés et renseignements sur les acteurs de la menace…
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
 infostealers-stats/credential-and-breach-monitoring
Ce dépôt fournit une comparaison pratique des services de renseignement sur les fuites, de surveillance du dark web et d'exposition d'identité, en…
 expel-io/expel-intel
Ceci est l’espace de l’équipe Expel Intel. Nous y partagerons des IOC et d’autres informations qui ne conviennent pas à d’autres supports ou qui sont…
 alexandreborges/malwoverview
Malwoverview est un outil de première réponse pour la chasse aux menaces sur VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 0xajstrike/emsign-trust-scan
Scanner hors ligne pour la compromission de clé de la CA eMudhra/emSign d'octobre 2026, qui identifie les certificats affectés dans les magasins de…
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 dev-lu/osint_toolkit
Plateforme open source pour les analystes en cybersécurité avec de nombreuses fonctionnalités pour le renseignement sur les menaces et l'ingénierie…
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
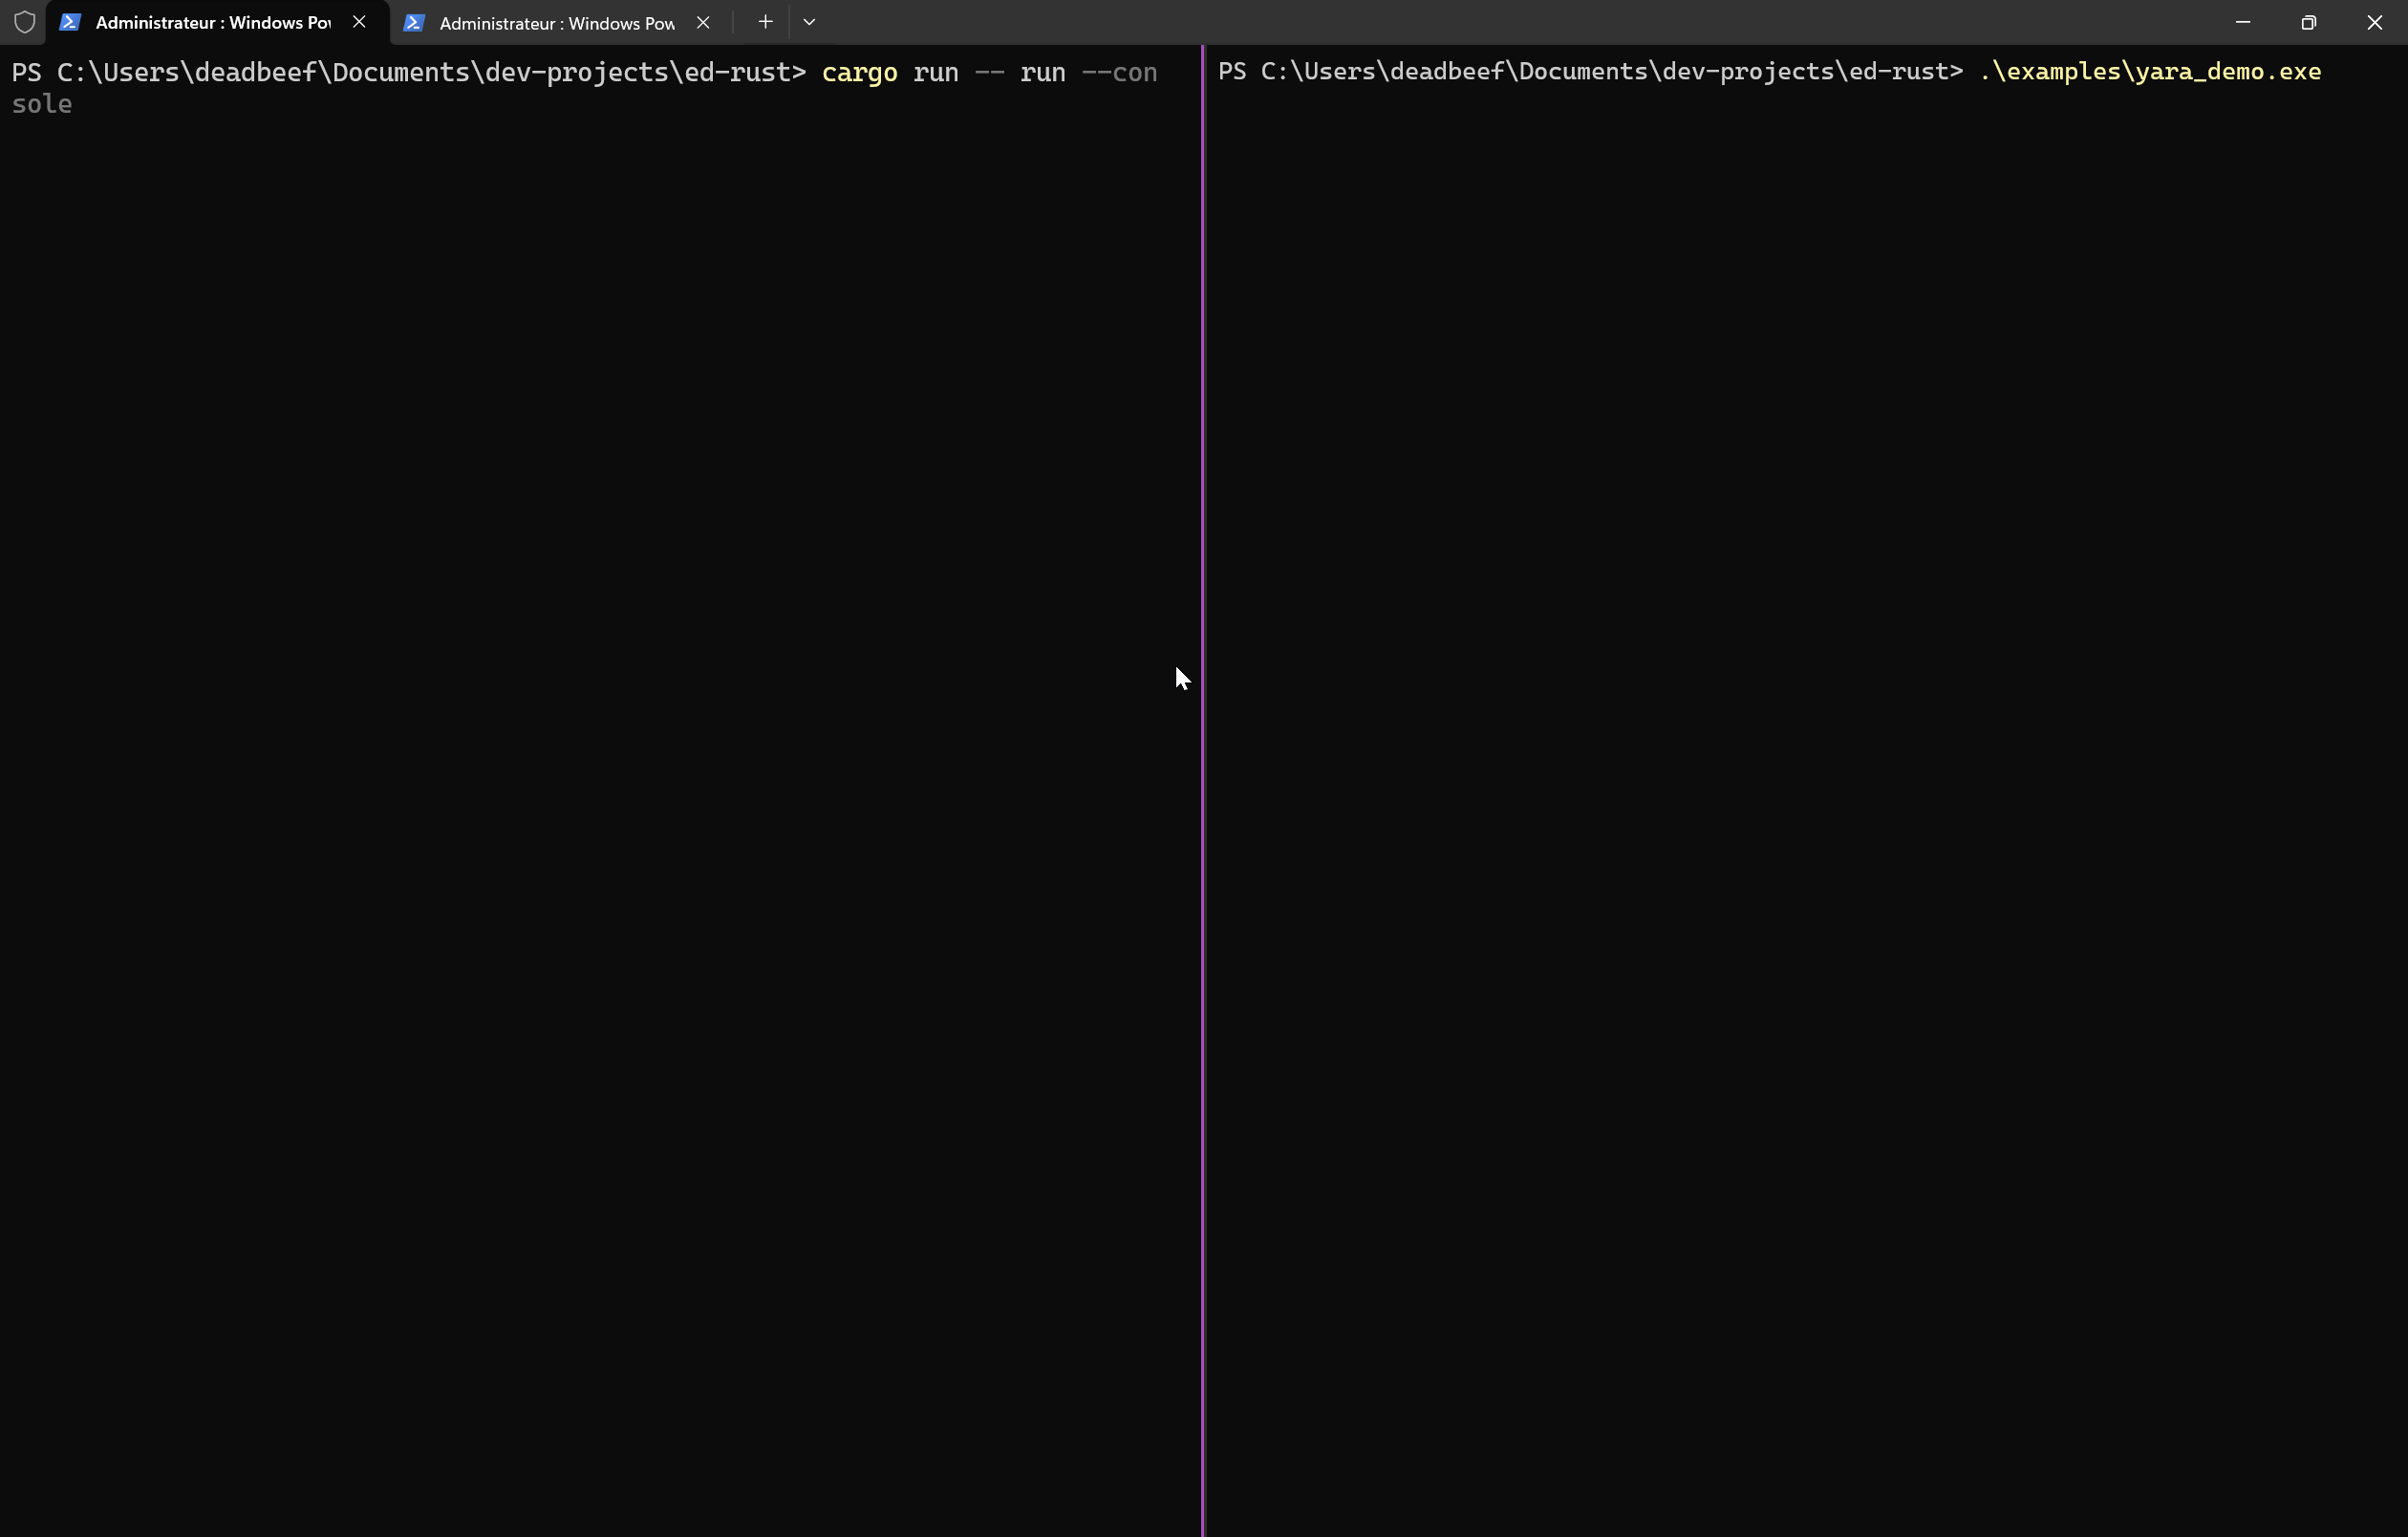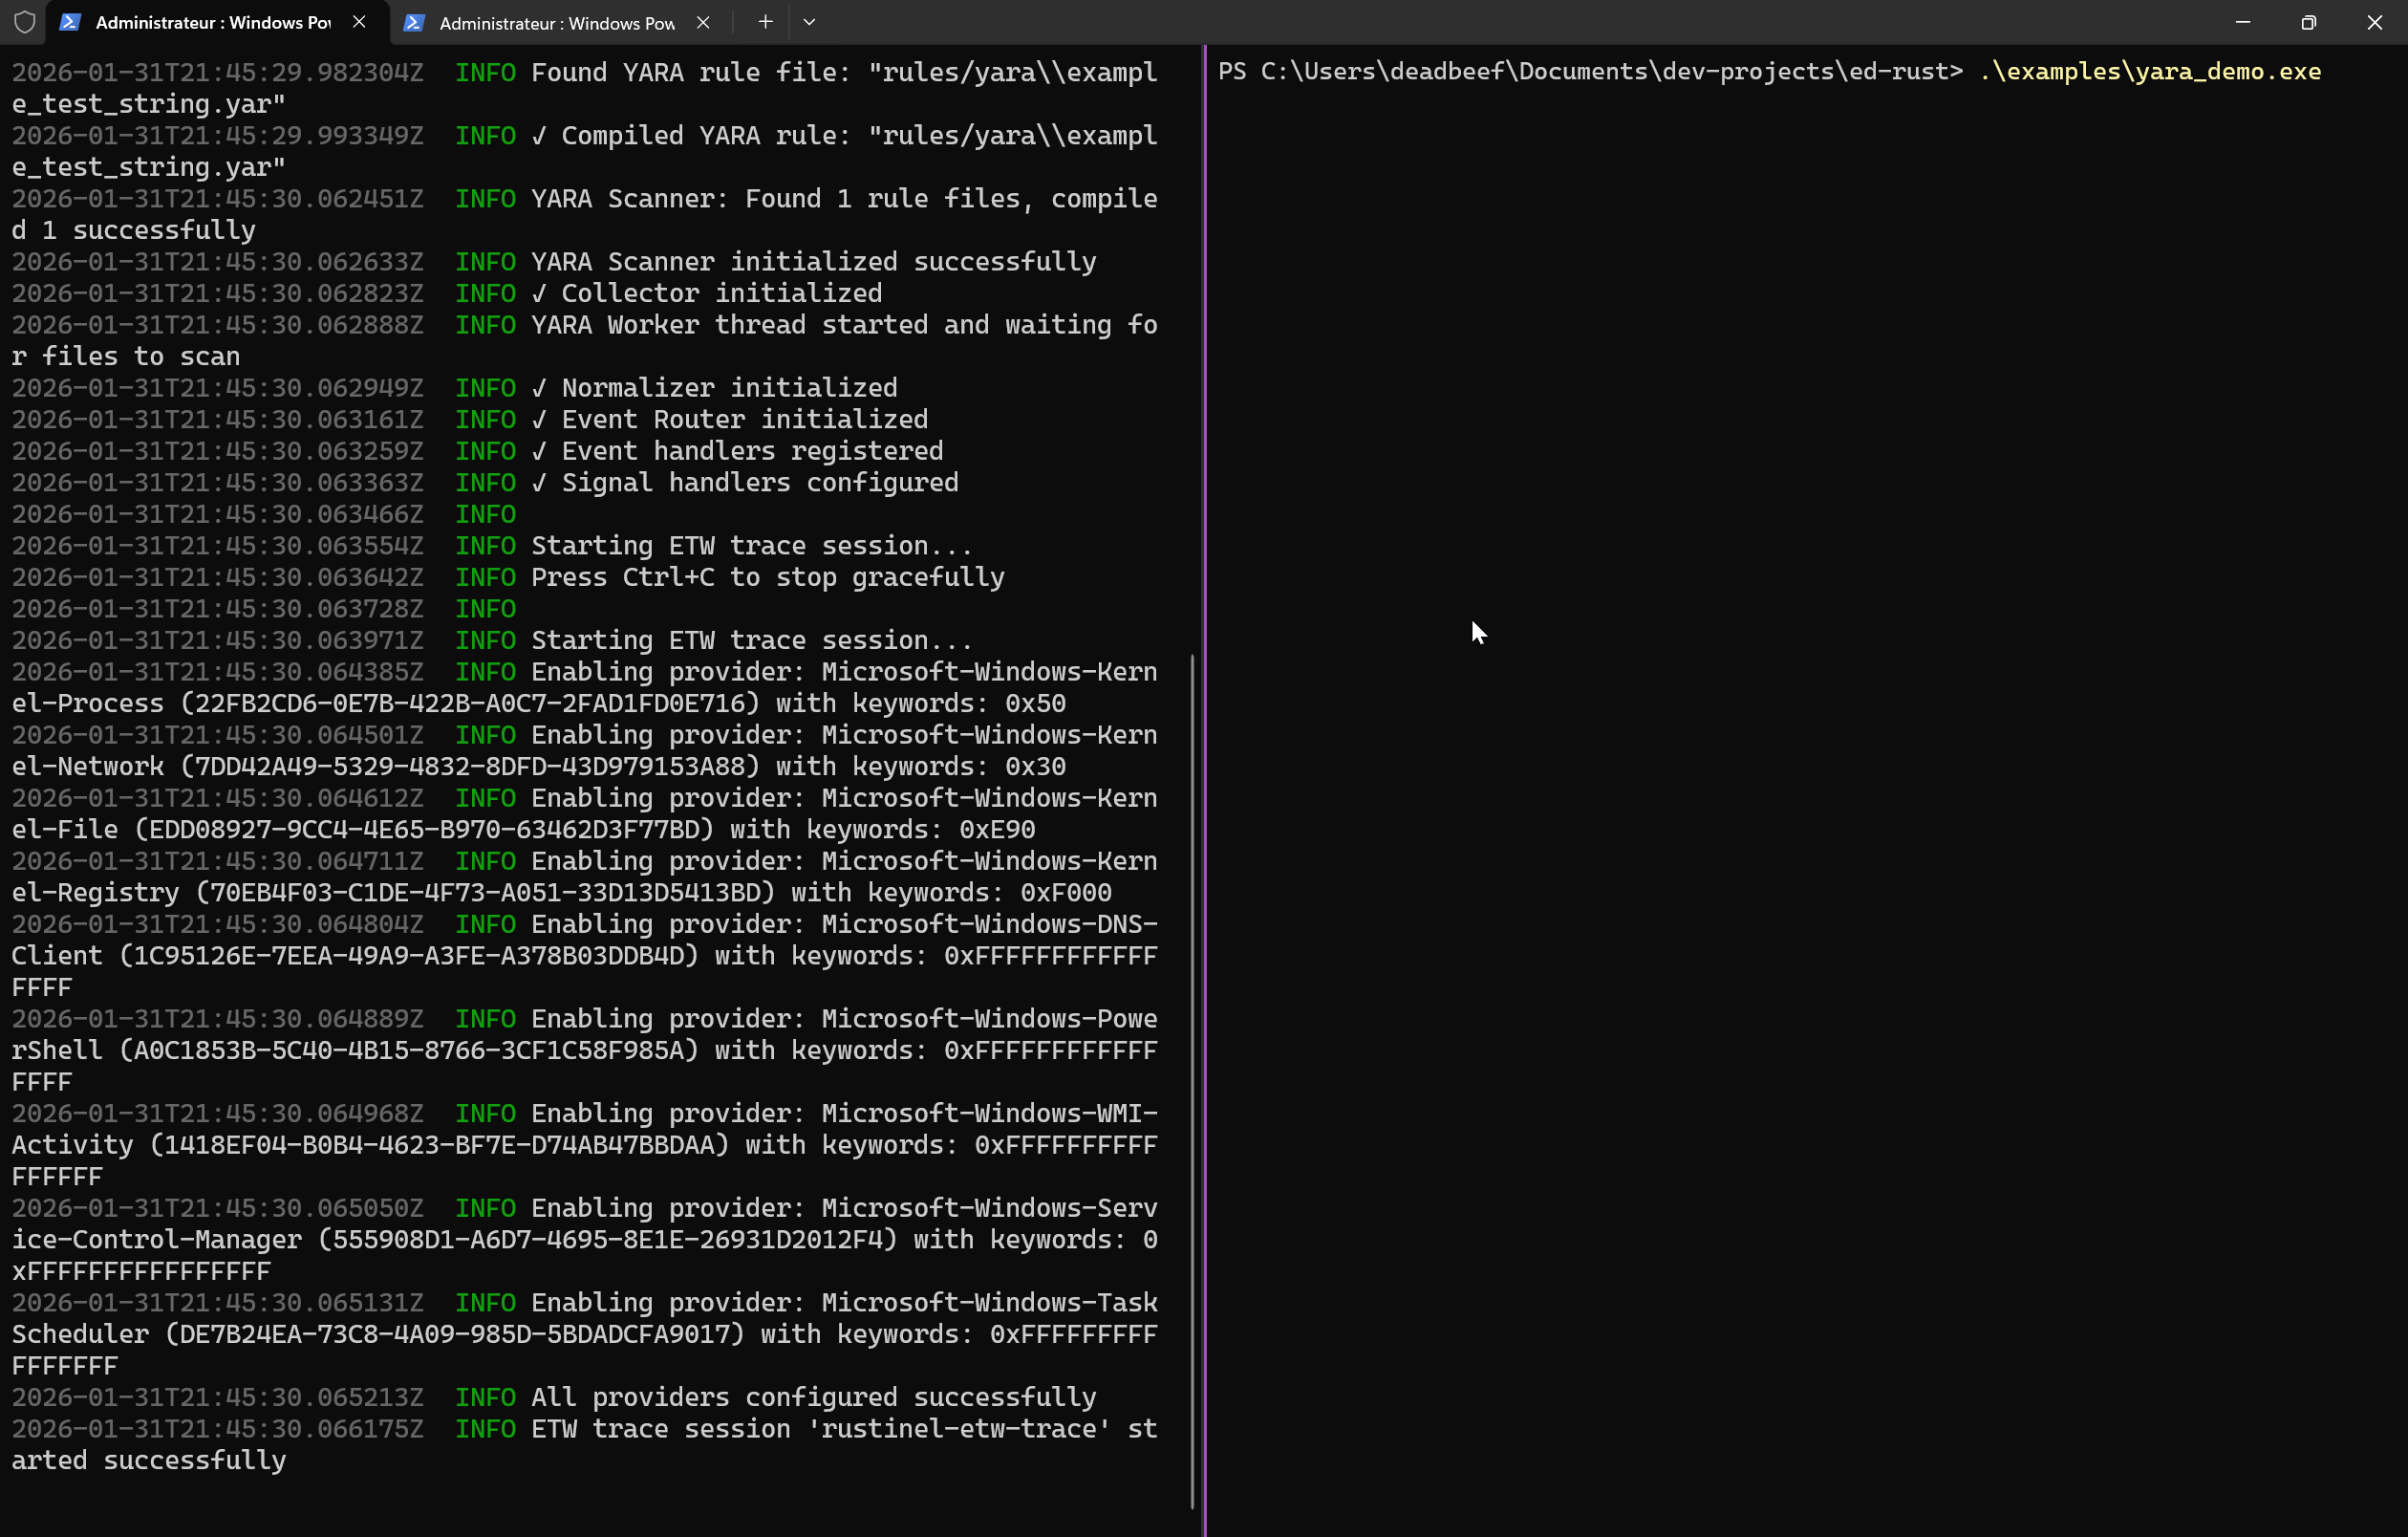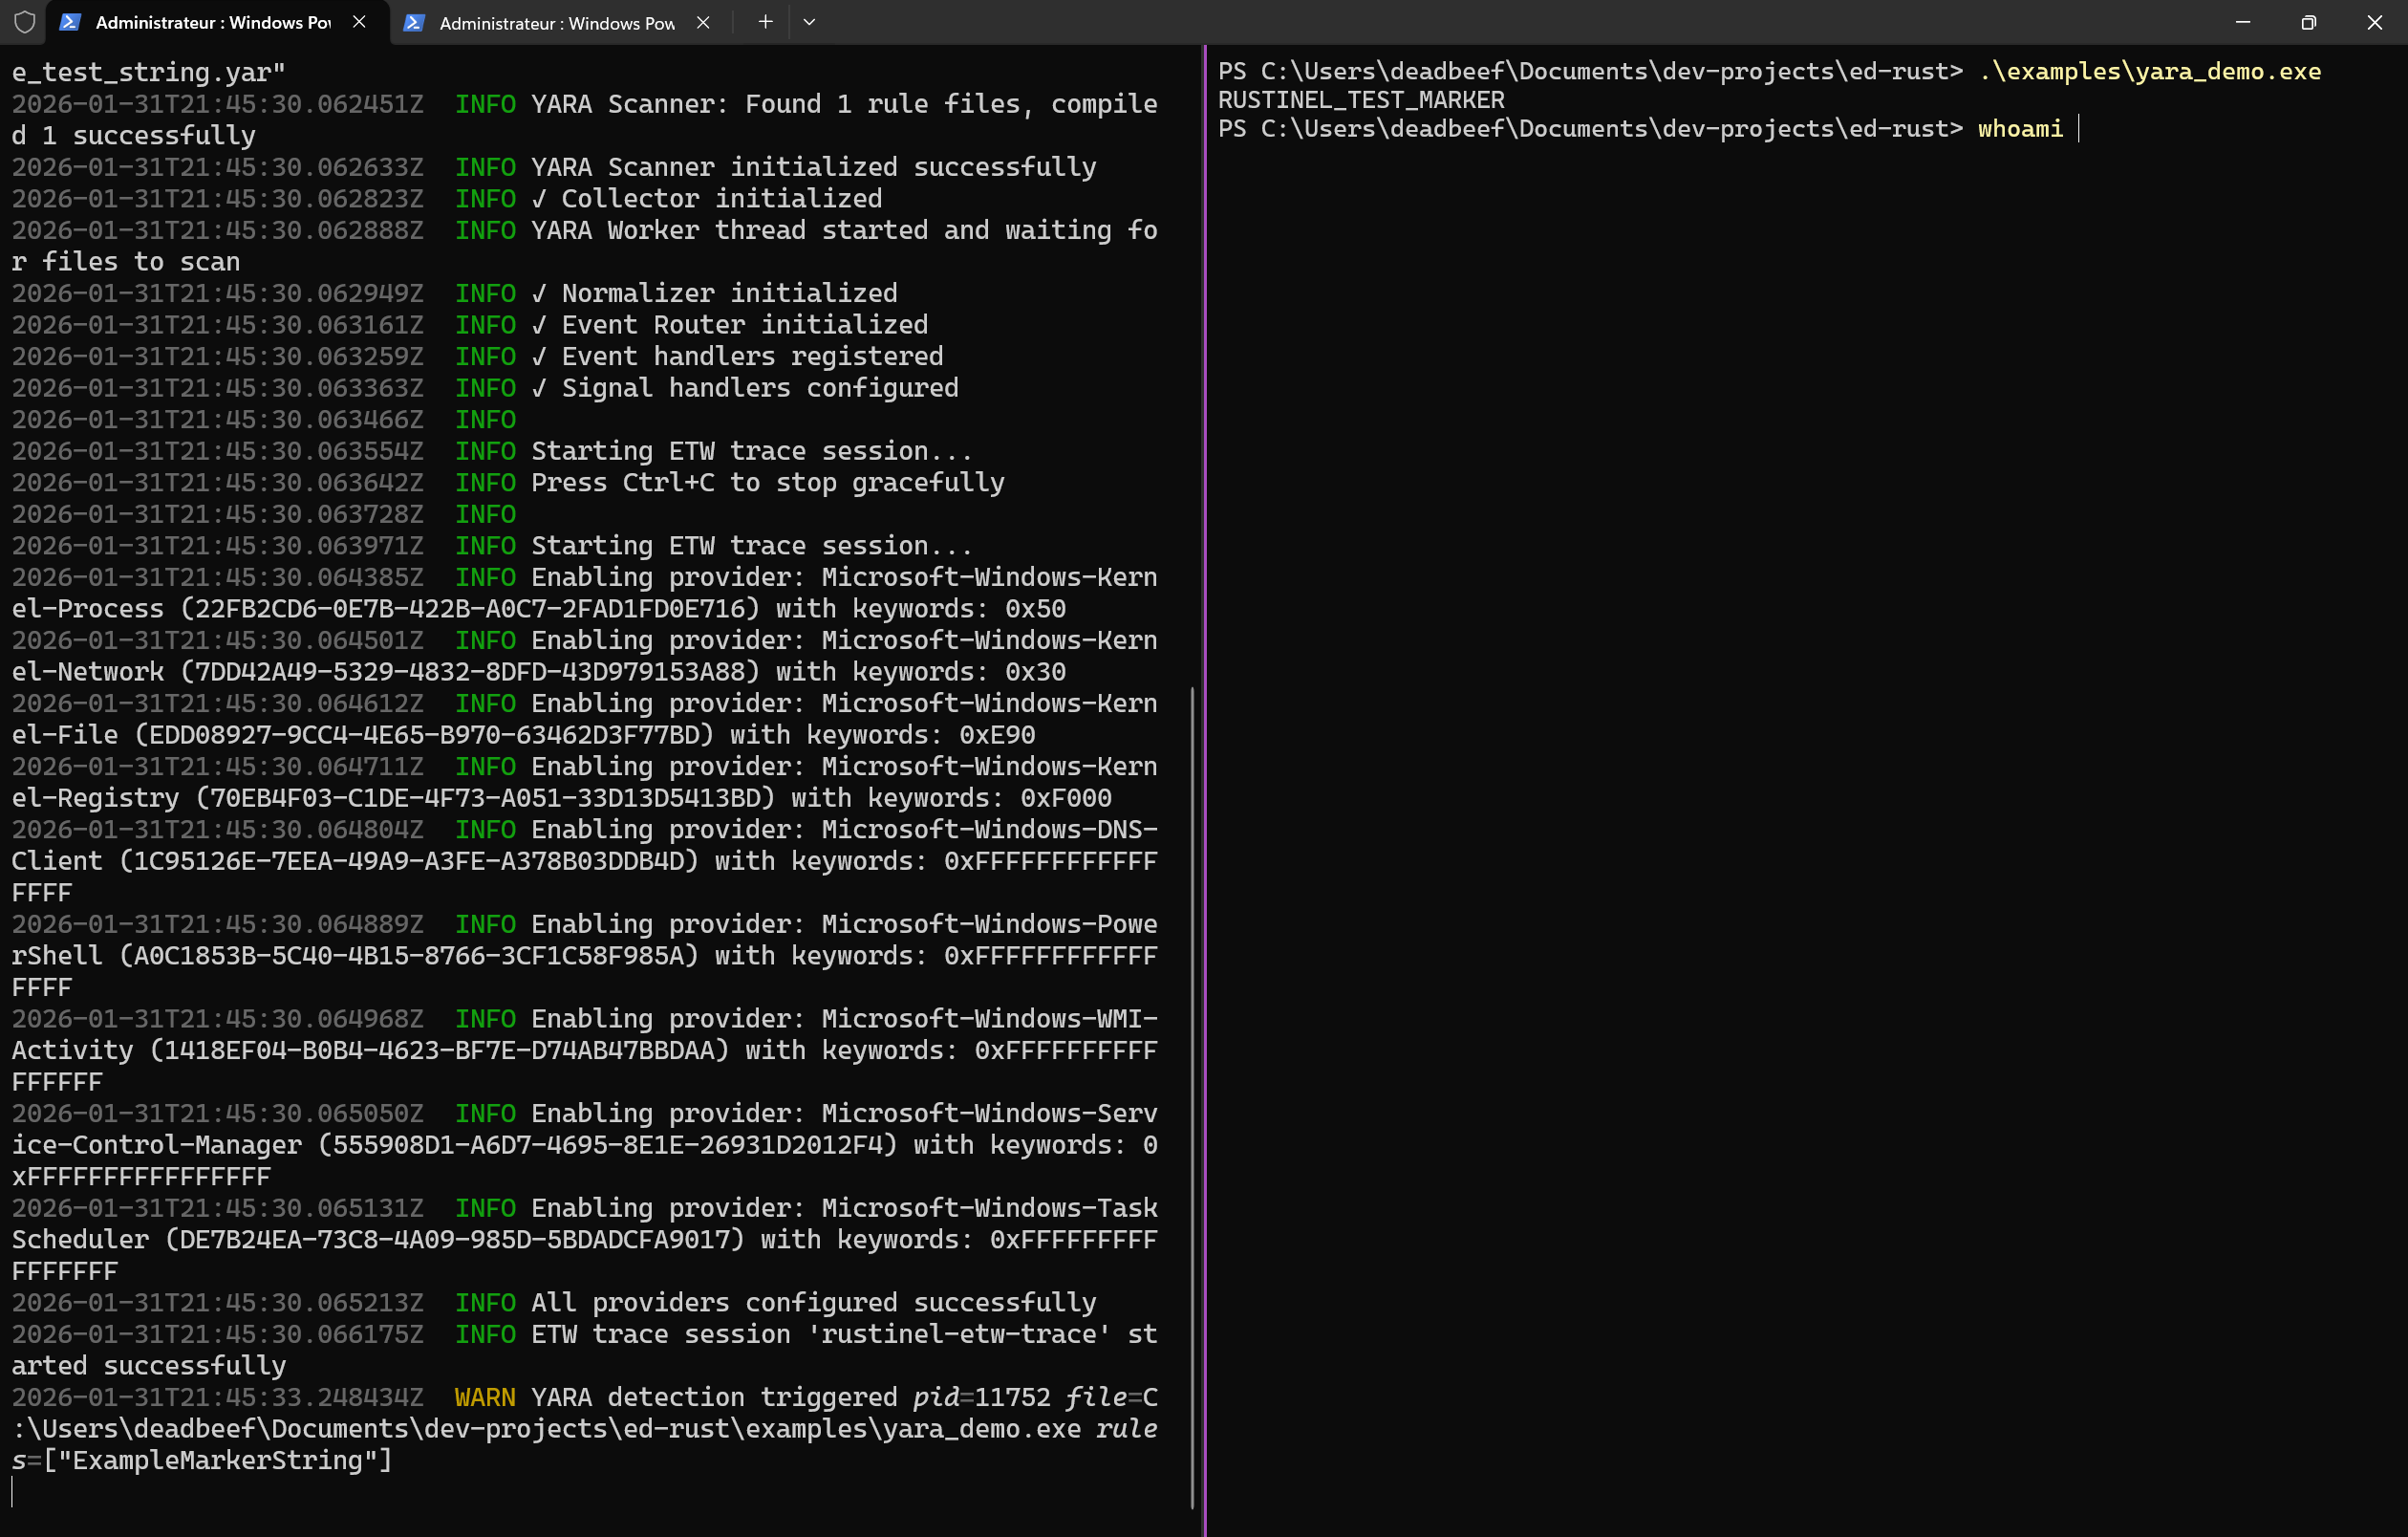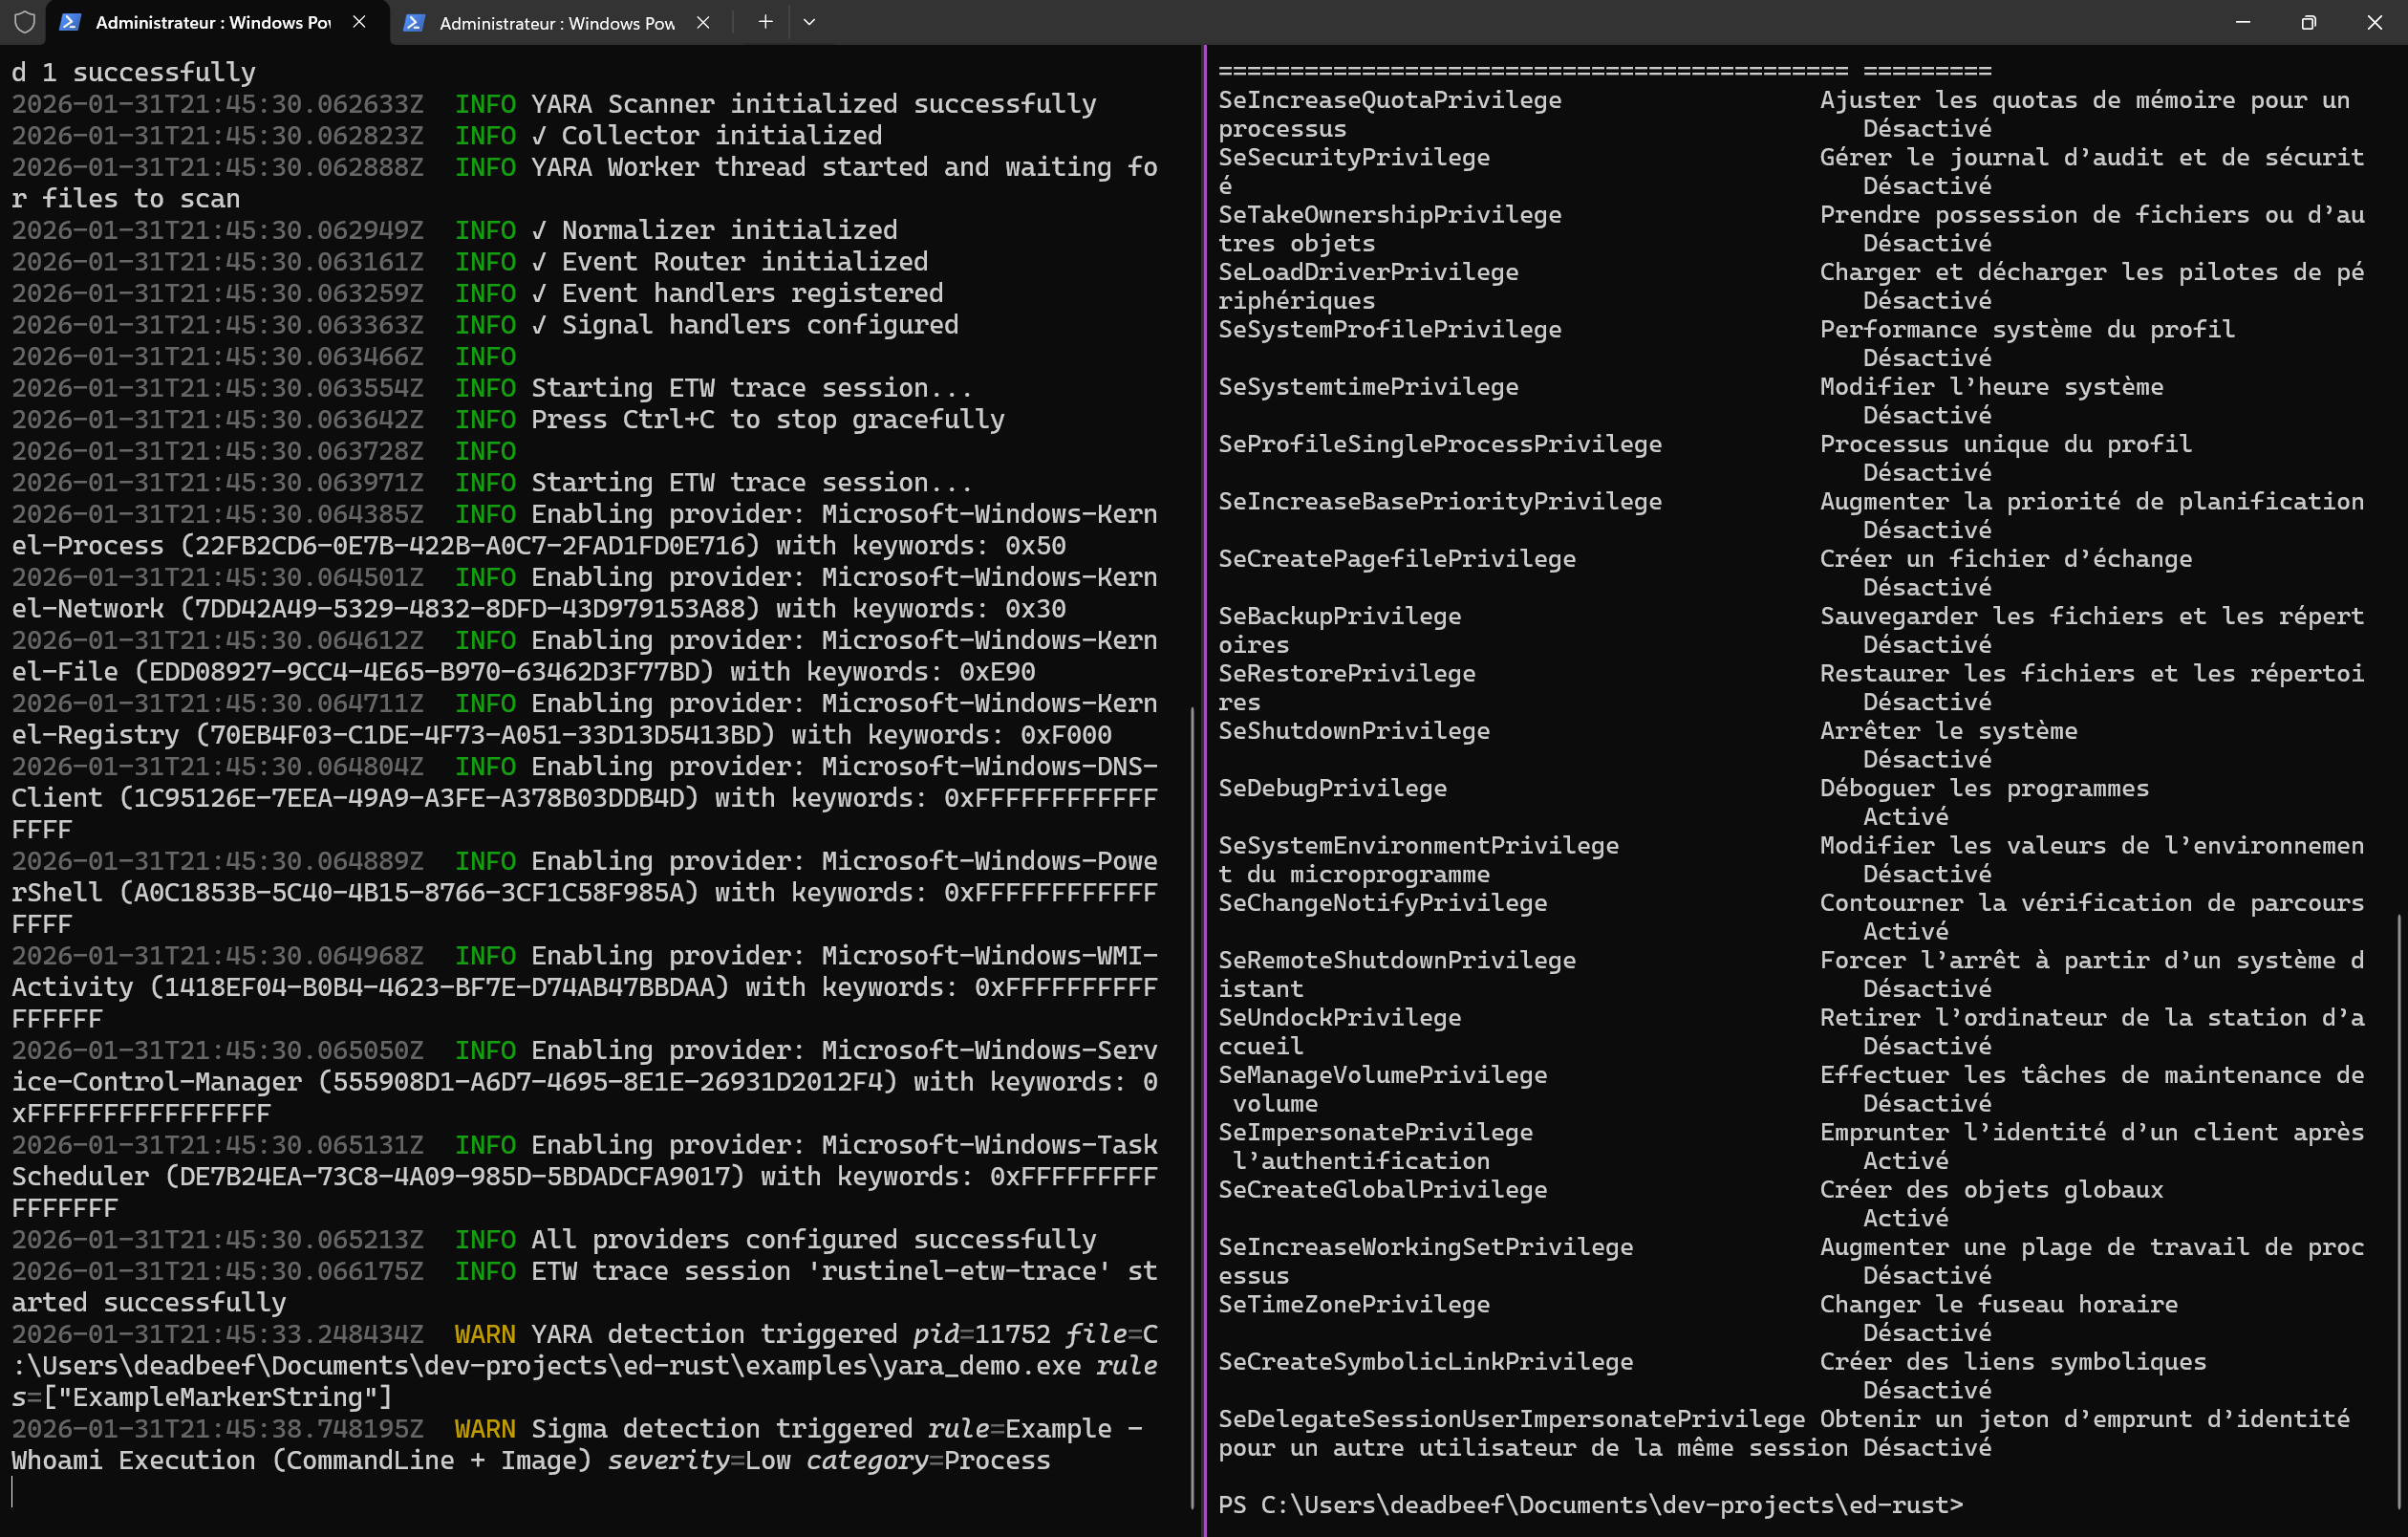 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.