
CamRaptor
 entysec/camraptor
CamRaptor est un outil qui exploite plusieurs vulnérabilités dans les caméras DVR populaires pour obtenir les identifiants des caméras réseau.
iot-securityvulnerability-analysisexploitation+2
247
entysec/camraptorCamRaptor est un outil qui exploite plusieurs vulnérabilités dans les caméras DVR populaires pour obtenir les identifiants des caméras réseau.
 kennbroorg/iky
Projet OSINT. Collecter des informations à partir d'un mail. Rassembler. Profiler. Chronologie.
 mlcsec/proctools
Petite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows.
 wiggels/regresshion-check
Outil CLI pour vérifier la vulnérabilité des serveurs SSH à la CVE-2024-6387
 eslam3kl/3klcon
Outil de reconnaissance automatisé fonctionnant avec les grandes et moyennes portées. Il effectue de nombreuses tâches et récupère tous les résultats…
 sirbugs/endext
Extrait tous les points de terminaison, URLs et chemins possibles à partir de fichiers JavaScript en utilisant des motifs regex personnalisables pour…
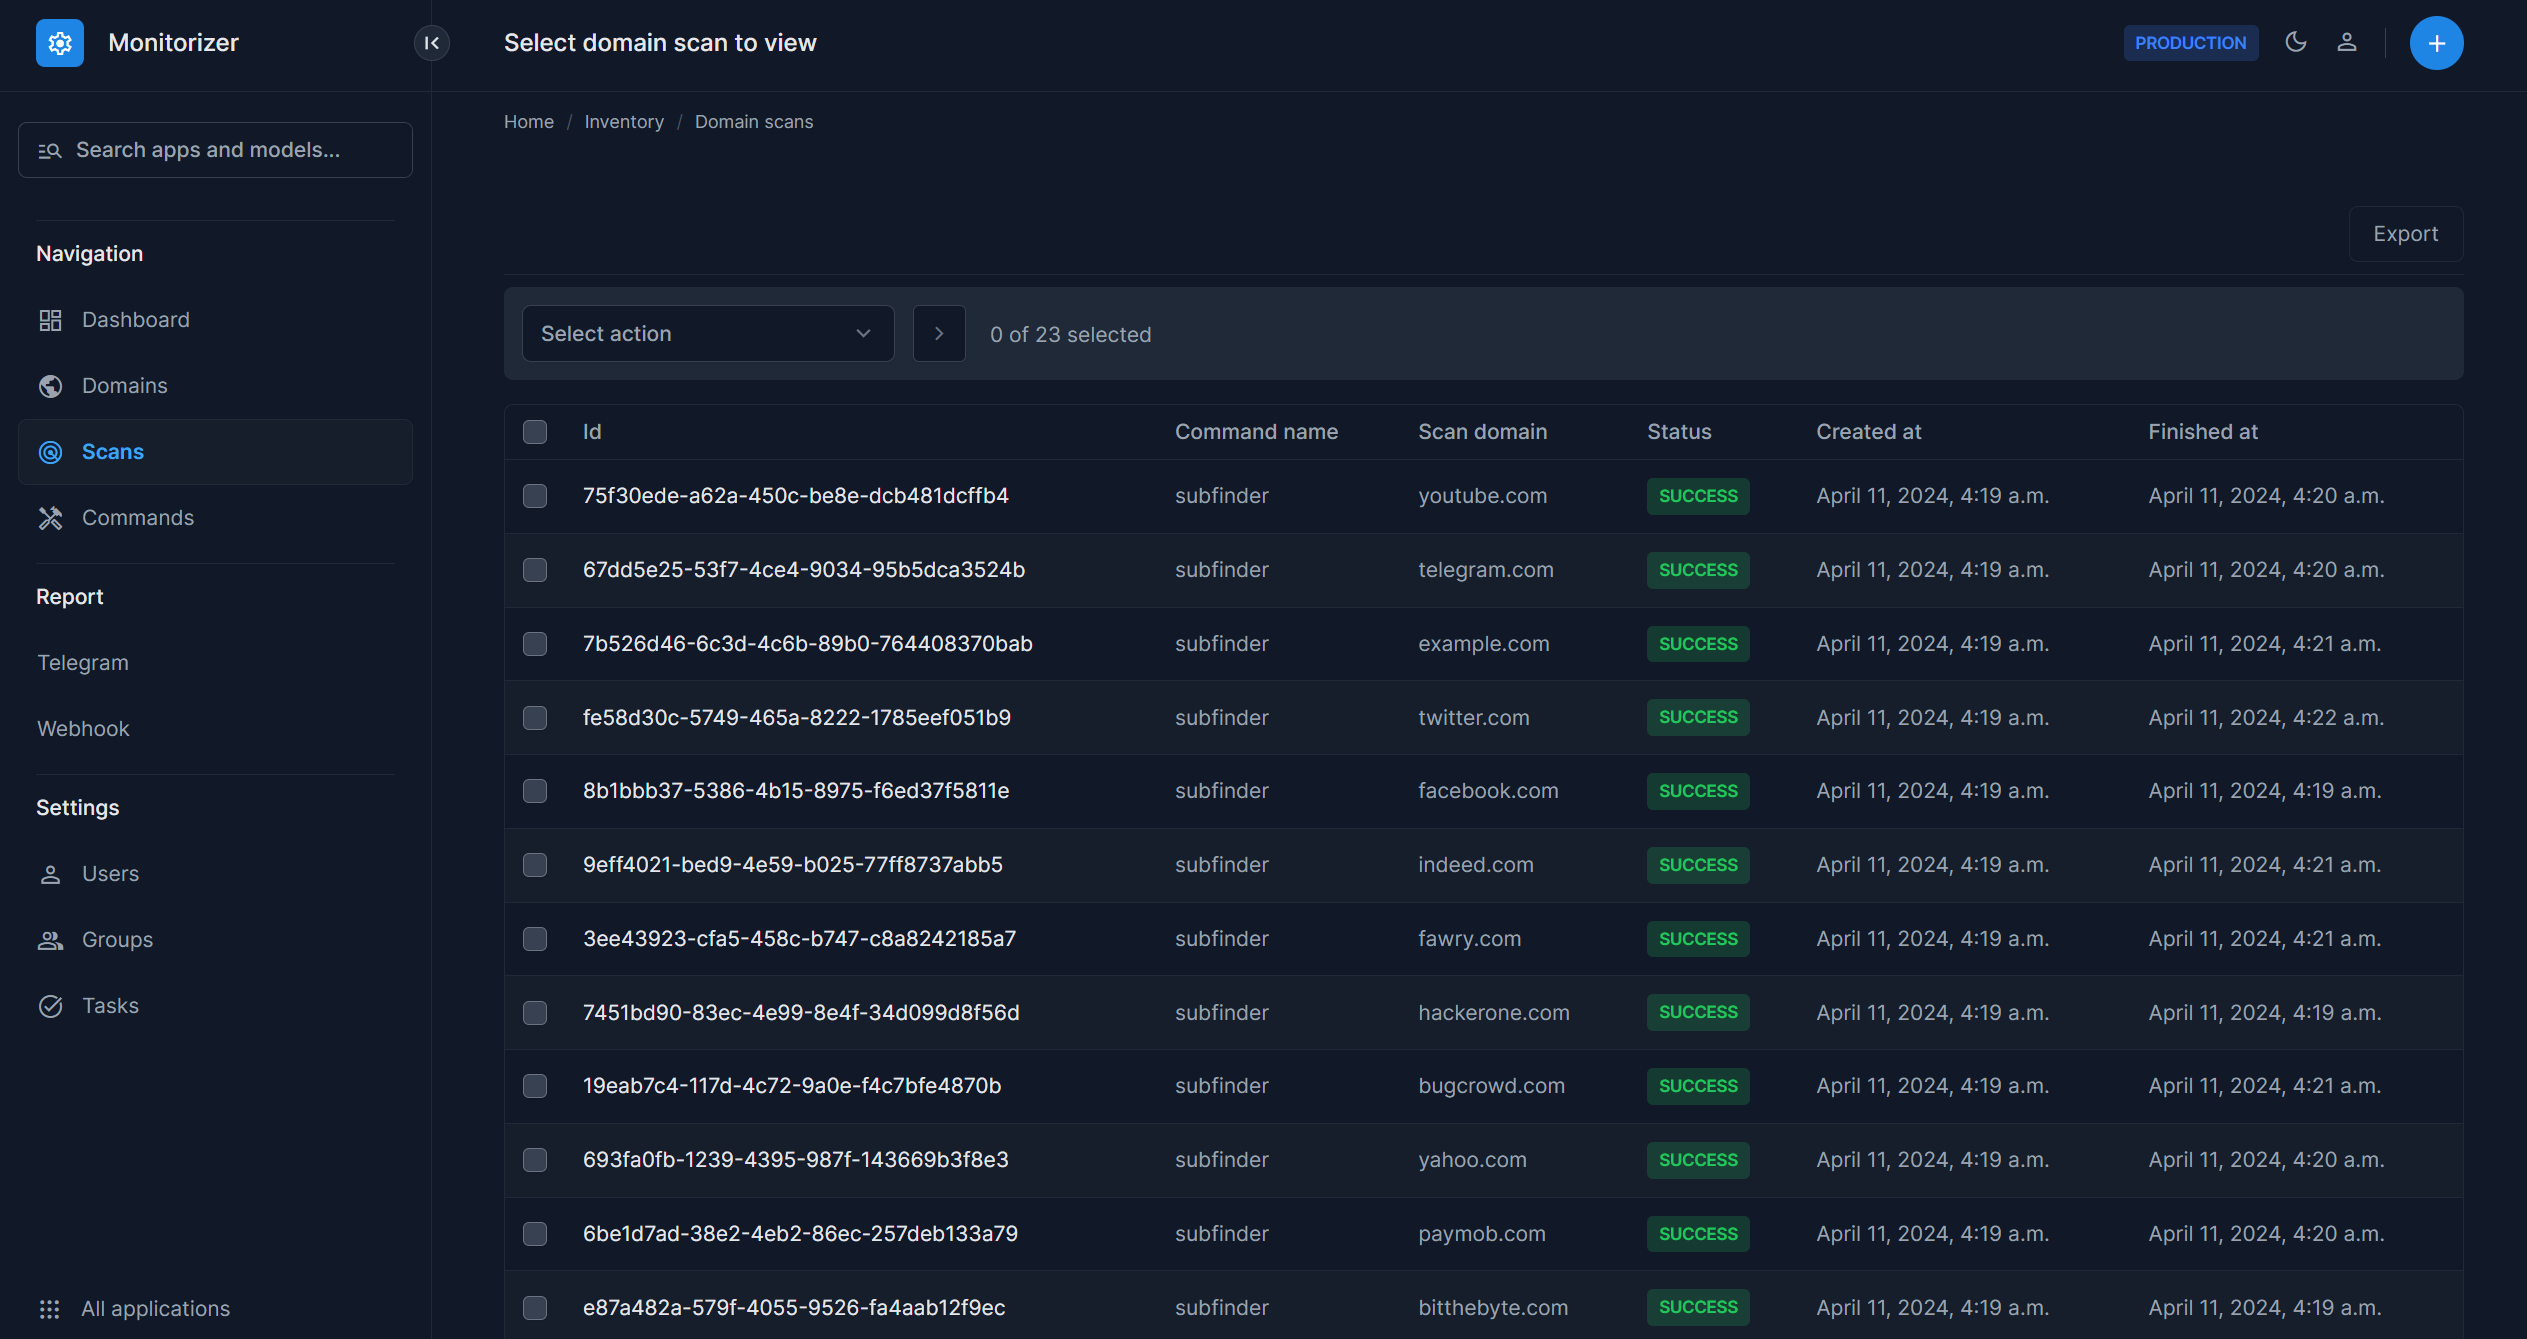 bitthebyte/monitorizer
Cadre de surveillance pour détecter et signaler les sous-domaines nouvellement découverts sur une cible spécifique à l'aide de divers outils de scan
 evilsocket/xray
XRay est un outil de reconnaissance, de cartographie et de collecte OSINT à partir de réseaux publics.
 drunkf0x/adspider
Surveiller les changements dans Active Directory avec les métadonnées de réplication
 devarshishimpi/cve-2024-6387-check
Détection rapide, efficace et fiable pour l'exploit regreSSHion. Scannez plusieurs cibles en quelques secondes sans aucune dépendance.
 alisamtechnology/atscan
Recherche avancée de dork & Scanner d'exploitation de masse
 cyberark/blobhunter
Trouvez des données exposées dans Azure avec ce scanner de blobs publics.
 bigb0x/cve-2024-6387
Outil de scan en masse pour OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 et autres.
 invaderslabs/regresshion-cve-2024-6387-
Fournit des instructions pour utiliser le script afin de vérifier si votre installation OpenSSH est vulnérable à CVE-2024-6387.
 cognisysgroup/cve-2024-6387-checker
Scanner réseau qui identifie les hôtes exécutant des versions d'OpenSSH vulnérables à CVE-2024-6387. Prend en charge les IP uniques, les plages CIDR,…
 edsonjt81/cve-2024-6387_check
Scanner Python léger qui identifie les serveurs vulnérables à OpenSSH regreSSHion (CVE-2024-6387) via une récupération rapide de bannière sur des…
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check est un outil rationalisé et efficace créé pour détecter les serveurs fonctionnant avec des versions vulnérables d'OpenSSH.
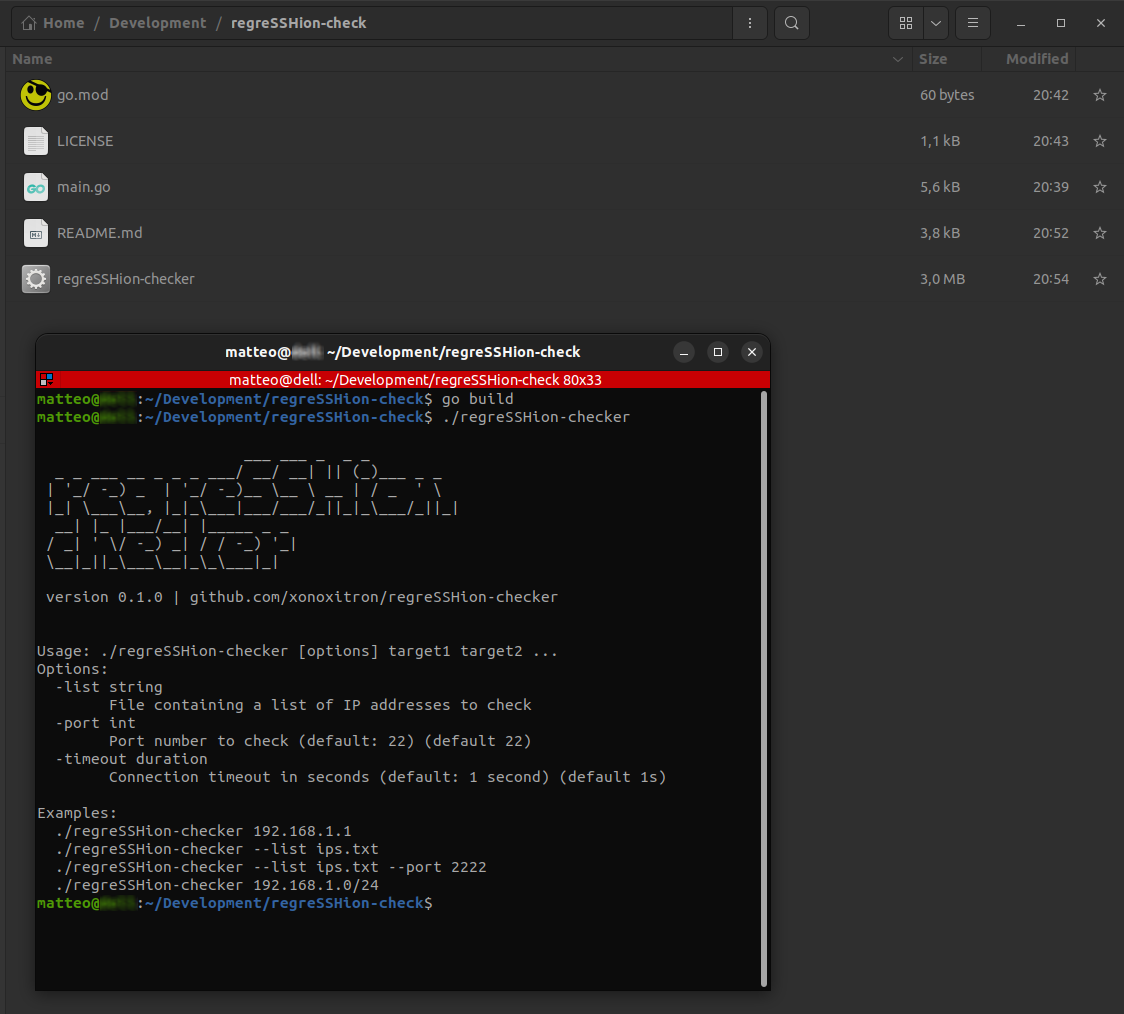 xonoxitron/regresshion-checker
Identifie rapidement les serveurs vulnérables à OpenSSH 'regreSSHion' (CVE-2024-6387).