

PrintNightmare-CVE-2021-34527
 powershellpr0mpt/printnightmare-cve-2021-34527
Comment corriger la vulnérabilité PrintNightmare
vulnerability-analysisconfiguration-auditingeducation+1
2
powershellpr0mpt/printnightmare-cve-2021-34527Comment corriger la vulnérabilité PrintNightmare
 themoonsir/watcher
Détection du reverse shell et le tuer avant d'essayer le shell.
 m1lo25/cs50finalproject
Enquête sur la porte dérobée de XZ Utils (CVE-2024-3094) : chronologie, chaîne d'attaque, risque pour SSH et enseignements sur la chaîne…
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Exercice de laboratoire SOC pour analyser et répondre à la vulnérabilité d'injection de commandes PAN-OS de Palo Alto Networks (CVE-2024-3400) avec…
 cado-security/log4shell
Ressources communautaires sélectionnées et conseils pour détecter, atténuer et répondre à la vulnérabilité Log4j Log4Shell (CVE-2021-44228).
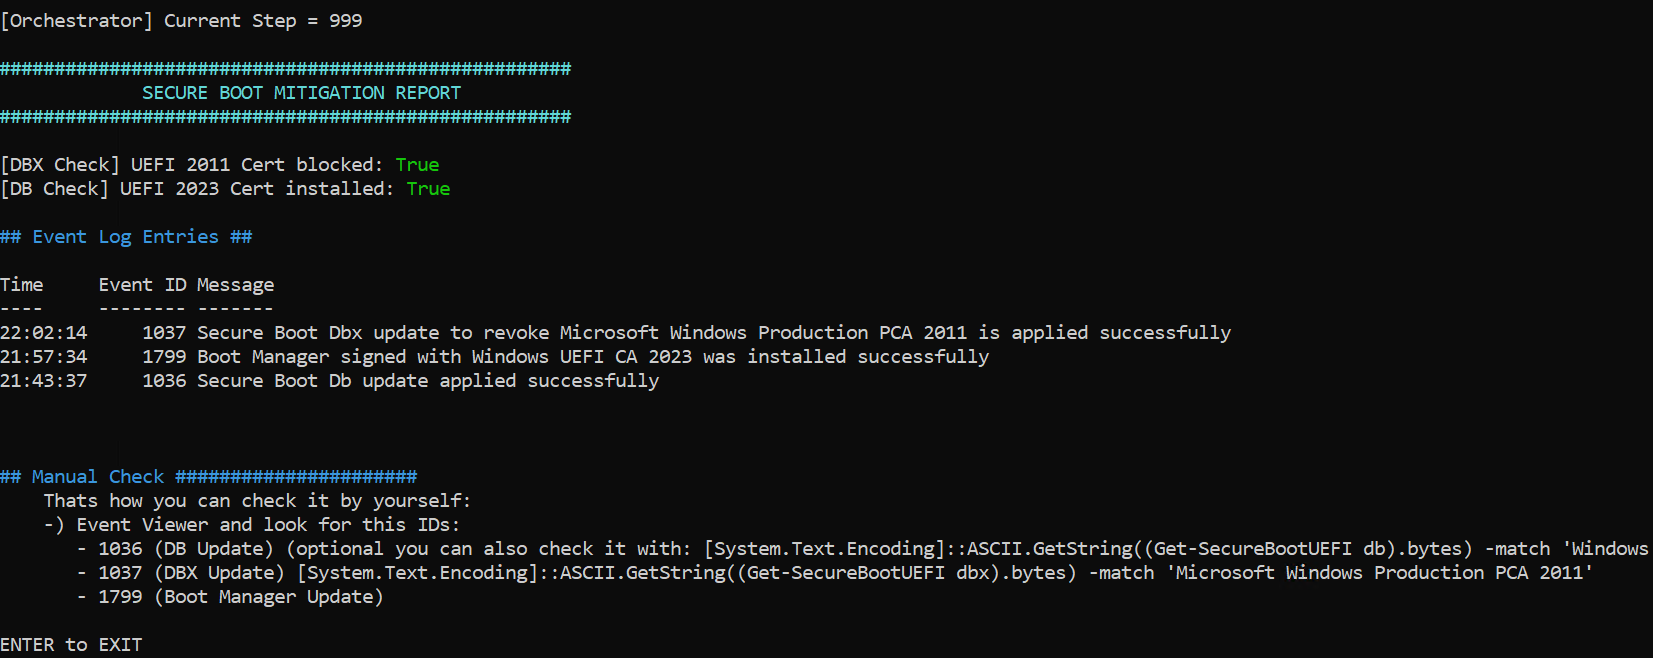 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Traduction anglaise
 prashanthnataraj/mini-shai-hulud-detector
Scanner en une commande pour le ver de la chaîne d'approvisionnement npm Mini Shai-Hulud (CVE-2026-45321). Détectez avant la rotation des jetons.
 salman-sec/patch-management-
Exercice de formation basé sur un scénario pour les administrateurs informatiques : identifier, approuver et déployer des correctifs critiques pour…
 b4ntgrim/vuln_remediation_megaquagga
Rapport de remédiation pour MegaQuagga Publishing validant l'atténuation de CVE-2019-9978 grâce à un blindage défensif progressif. Documente…
 gmh5225/minidumpreader
Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le…
 securitytemplates/sectemplates
Modèles open source que vous pouvez utiliser pour amorcer vos programmes de sécurité
 bushidouk/breach-report-collection
Une collection d'entreprises qui divulguent les TTP des adversaires après avoir été compromises.
 farjadahmed/agentwatch
Enregistreur de session silencieux pour Claude Code qui enregistre chaque action, signale les commandes dangereuses (rm -rf, sudo, curl|sh), et…
 keysau/get-log4j-windows.ps1
Identifier tous les composants log4j sur tous les serveurs Windows, l'ensemble du domaine, peut être multi-domaine. CVE-2021-44228
 azeemering/cve-2021-44228-dfir-notes
CVE-2021-44228 Notes DFIR
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> Guide d'audit de sécurité et de déploiement renforcé d'OpenClaw — vulnérabilités connues (CVE-2026-25253, compétences malveillantes, fuite…
 hassan-pouladi/cisco-fmc-honeypot
À l'origine un honeypot pour CVE-2026-20131
 derco0n/mitigate-folina
Atténue le ZeroDay « Folina » (CVE-2022-30190)