

adiskreader-secretsdump
 skelsec/adiskreader-secretsdump
Extraire les secrets du registre et NTDS depuis des images disque locales ou distantes
password-attackspost-exploitationdigital-forensics+3
45
skelsec/adiskreader-secretsdumpExtraire les secrets du registre et NTDS depuis des images disque locales ou distantes
 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.
 maxwitat/cve-2023-36884-scripts-for-intune-remediation-sccm-compliance-baseline
Le script de remédiation doit définir les entrées de registre décrites dans https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36884 . Le…
 forensicmatt/rswindowsthingies
Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Détection et remédiation de la vulnérabilité Follina MSDT (CVE-2022-30190)
 onsec-fr/cve-2019-19781-forensic
Script forensique automatisé à la recherche de cve-2019-19781
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…
 phinehasnarh/cve-2024-4577-letsdefend-walkthrough
Voici une procédure pas à pas de réponse aux incidents : Atténuation d'une attaque zero-day (CVE-2024-4577)
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Investigation d'une tentative d'injection de commande PAN-OS CVE-2024-3400, analysant la livraison de la charge utile, le traitement interne et la…
 navya240/intel471-threat-hunting-cve-2023-46604
Ma première expérience pratique de l'atelier de threat hunting Intel 471 en enquêtant sur CVE-2023-46604 à l'aide d'Elastic SIEM, du renseignement…
 justjeff211/conti-ransomware-writeup
Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…
 laachy/cve-2024-39930-ptrace-detection-mitigation
Outil basé sur Rust pour détecter et atténuer l'exploitation ptrace de CVE-2024-39930, fournissant une analyse au niveau binaire et des…
 gmh5225/zeropoint
Ce script PowerShell détecte les indicateurs de compromission pour CVE-2025-53770 — une vulnérabilité RCE critique dans Microsoft SharePoint. Créé…
 criann/check-cve-2026-23111
Script pour vérifier si les systèmes sont vulnérables à cve-2026-23111
 sdimitri05/cve-2013-3900-winverifytrust-mitigation
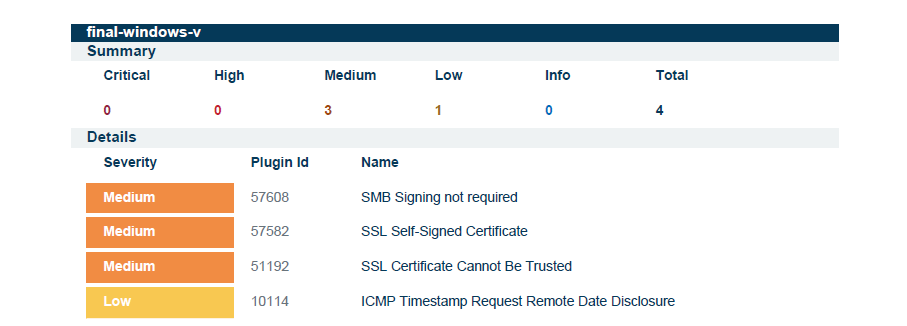
Remédiation PowerShell pour CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 utilisant EnableCertPaddingCheck.
 problem99-io/kodeblue
SOC, réponse aux incidents et SecOps pour serveurs Linux en un seul agent : apprend chaque hôte, le surveille avec des capteurs sans token, effectue…
 trustedsec/artillery
Outil blue team open source qui protège les systèmes Linux et Windows à l'aide de multiples méthodes de défense et de détection sur l'hôte et le…