
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve-2013-3900-winverifytrust-mitigation — Remédiation PowerShell pour CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 utilisant EnableCertPaddingCheck. | Kitploit
Outils/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
Analyse des VulnérabilitésScripting et AutomatisationAudit de ConfigurationRéponse aux Incidents
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

Remédiation PowerShell pour CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 utilisant EnableCertPaddingCheck.

Voir le dépôt
31il y a 9 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    381
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    305

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Atténuation de CVE-2013-3900 (WinVerifyTrust / EnableCertPaddingCheck)

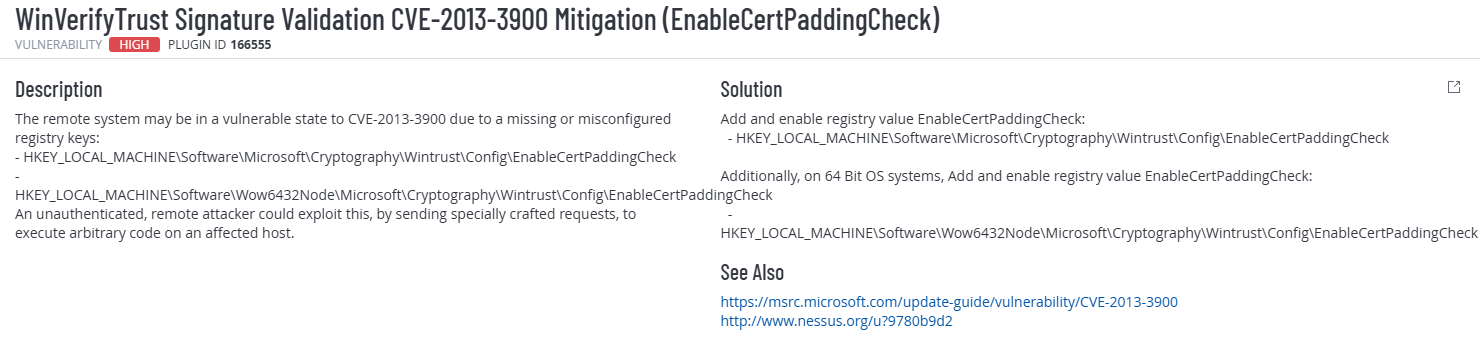
Ce dépôt contient un script de correction et de vérification PowerShell qui répond à la constatation Tenable/Nessus :

  • Plugin ID : 166555
  • Nom : WinVerifyTrust Signature Validation CVE-2013-3900 Mitigation (EnableCertPaddingCheck)

Le script impose la vérification du remplissage de certificat WinVerifyTrust en définissant :

  • EnableCertPaddingCheck (DWORD) = 1

Sur les systèmes 64 bits, les scanners exigent que la valeur soit définie à la fois dans le chemin de registre natif et dans le chemin de registre Wow6432Node (vue 32 bits).


Pourquoi c'est important

CVE-2013-3900 concerne la manière dont Windows valide les signatures Authenticode à l'aide de WinVerifyTrust.
Si les vérifications du remplissage des certificats ne sont pas appliquées, certaines signatures falsifiées peuvent être considérées comme valides dans des scénarios non sécurisés, et les scanners de vulnérabilités marqueront l'hôte comme non conforme.
Détails du plugin Tenable

Plugin Details


Environnement

  • Cible : Windows 11 VM (x64)
  • Version PowerShell : 5.1
  • Type de scan : Tenable / Nessus
  • Privilèges requis : Administrateur

Ce que fait le script

✅ Garantit qu'il est exécuté en tant qu'Administrateur
✅ Détecte si le système d'exploitation est 64 bits
✅ Vérifie que les clés de registre requises existent
✅ Définit EnableCertPaddingCheck à :

  • 1 lorsque $secureEnvironment = $true (sécurisé / recommandé)
  • 0 lorsque $secureEnvironment = $false (non sécurisé / laboratoire / test) ✅ Affiche un tableau clair Avant/Après et le résultat de conformité

Emplacement du script :

scripts/Set-WinVerifyTrustCertPadding.ps1


Chemins de registre utilisés

Le script applique le paramètre à :

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (système d'exploitation 64 bits)

Valeur appliquée :

  • EnableCertPaddingCheck (DWORD)

Utilisation

  1. Ouvrez PowerShell en tant qu'Administrateur
  2. (Facultatif) Modifiez le commutateur dans le script :
    • $secureEnvironment = $true → appliquer l'atténuation (recommandé)
    • $secureEnvironment = $false → désactiver l'atténuation (laboratoire/test uniquement)
  3. Exécutez :
.\scripts\Set-WinVerifyTrustCertPadding.ps1

Validation technique

Le script vérifie la configuration en :

  • lisant les deux chemins de registre
  • comparant la valeur actuelle à la valeur souhaitée
  • affichant un tableau de conformité (Avant → Après)
  • renvoyant le code de sortie 0 en cas de succès

Preuves (Avant vs Après)

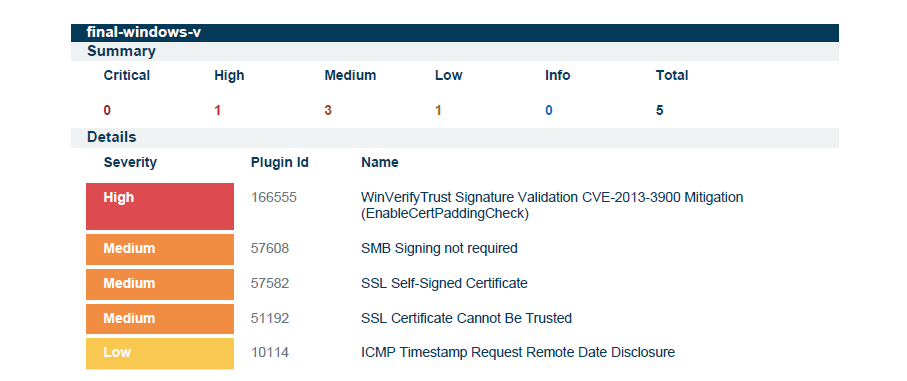
Avant la correction (Scan 5)

Constation de gravité élevée présente (Plugin 166555 – CVE-2013-3900).
Nombre total de constations : 5
Before Scan


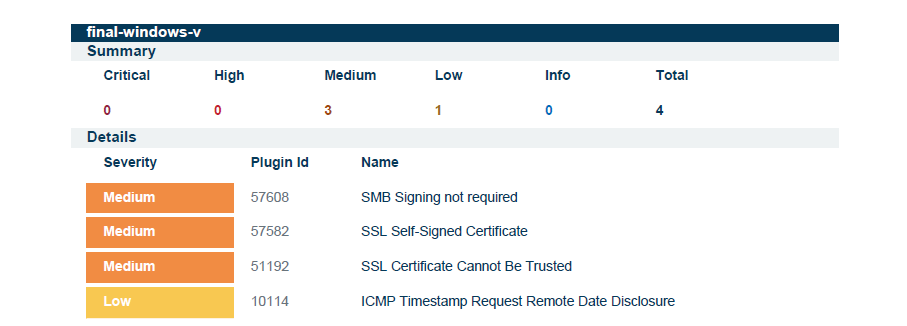
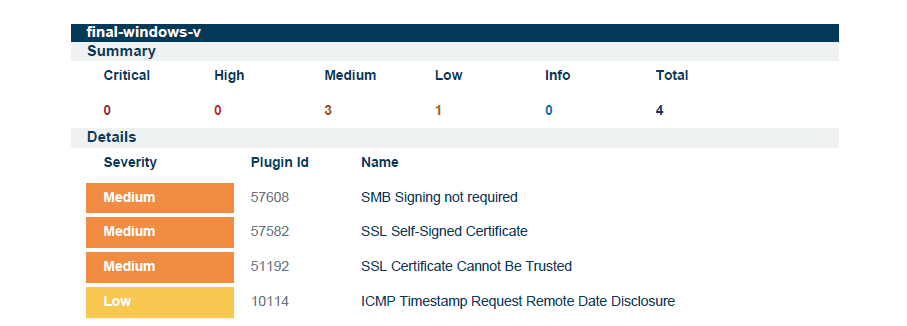
Après la correction (Scan 6)

Constation de gravité élevée supprimée.
Nombre total de constations réduit : 5 → 4
After Scan


Résultat

  • Suppression de la constation de gravité élevée CVE-2013-3900
  • Réduction du nombre total de vulnérabilités
  • Correction automatisée avec logique de vérification
  • Entièrement compatible avec Windows PowerShell 5.1

Remarques

  • Un redémarrage n'est généralement pas nécessaire.
  • Si le scanner signale toujours la constatation, assurez-vous d'utiliser un scan avec des identifiants et rescanner après un redémarrage.
Télécharger l’outil






