
http-garden
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
vulnerability-analysisdynamic-code-analysisweb-security+1
941
narfindustries/http-gardenFramework de tests différentiels pour implémentations HTTP
 keensecuritylab/binabsinspector
Analyseur statique de vulnérabilités dans les binaires utilisant l'interprétation abstraite sur le Pcode de Ghidra. Détecte des classes CWE telles…
 flock4h/freeway
Outil de test de pénétration et d'audit WiFi
 google/oss-fuzz-gen
LLM propulsé par fuzzing via OSS-Fuzz.
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 m4n3dw0lf/pythem
framework de pentest
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
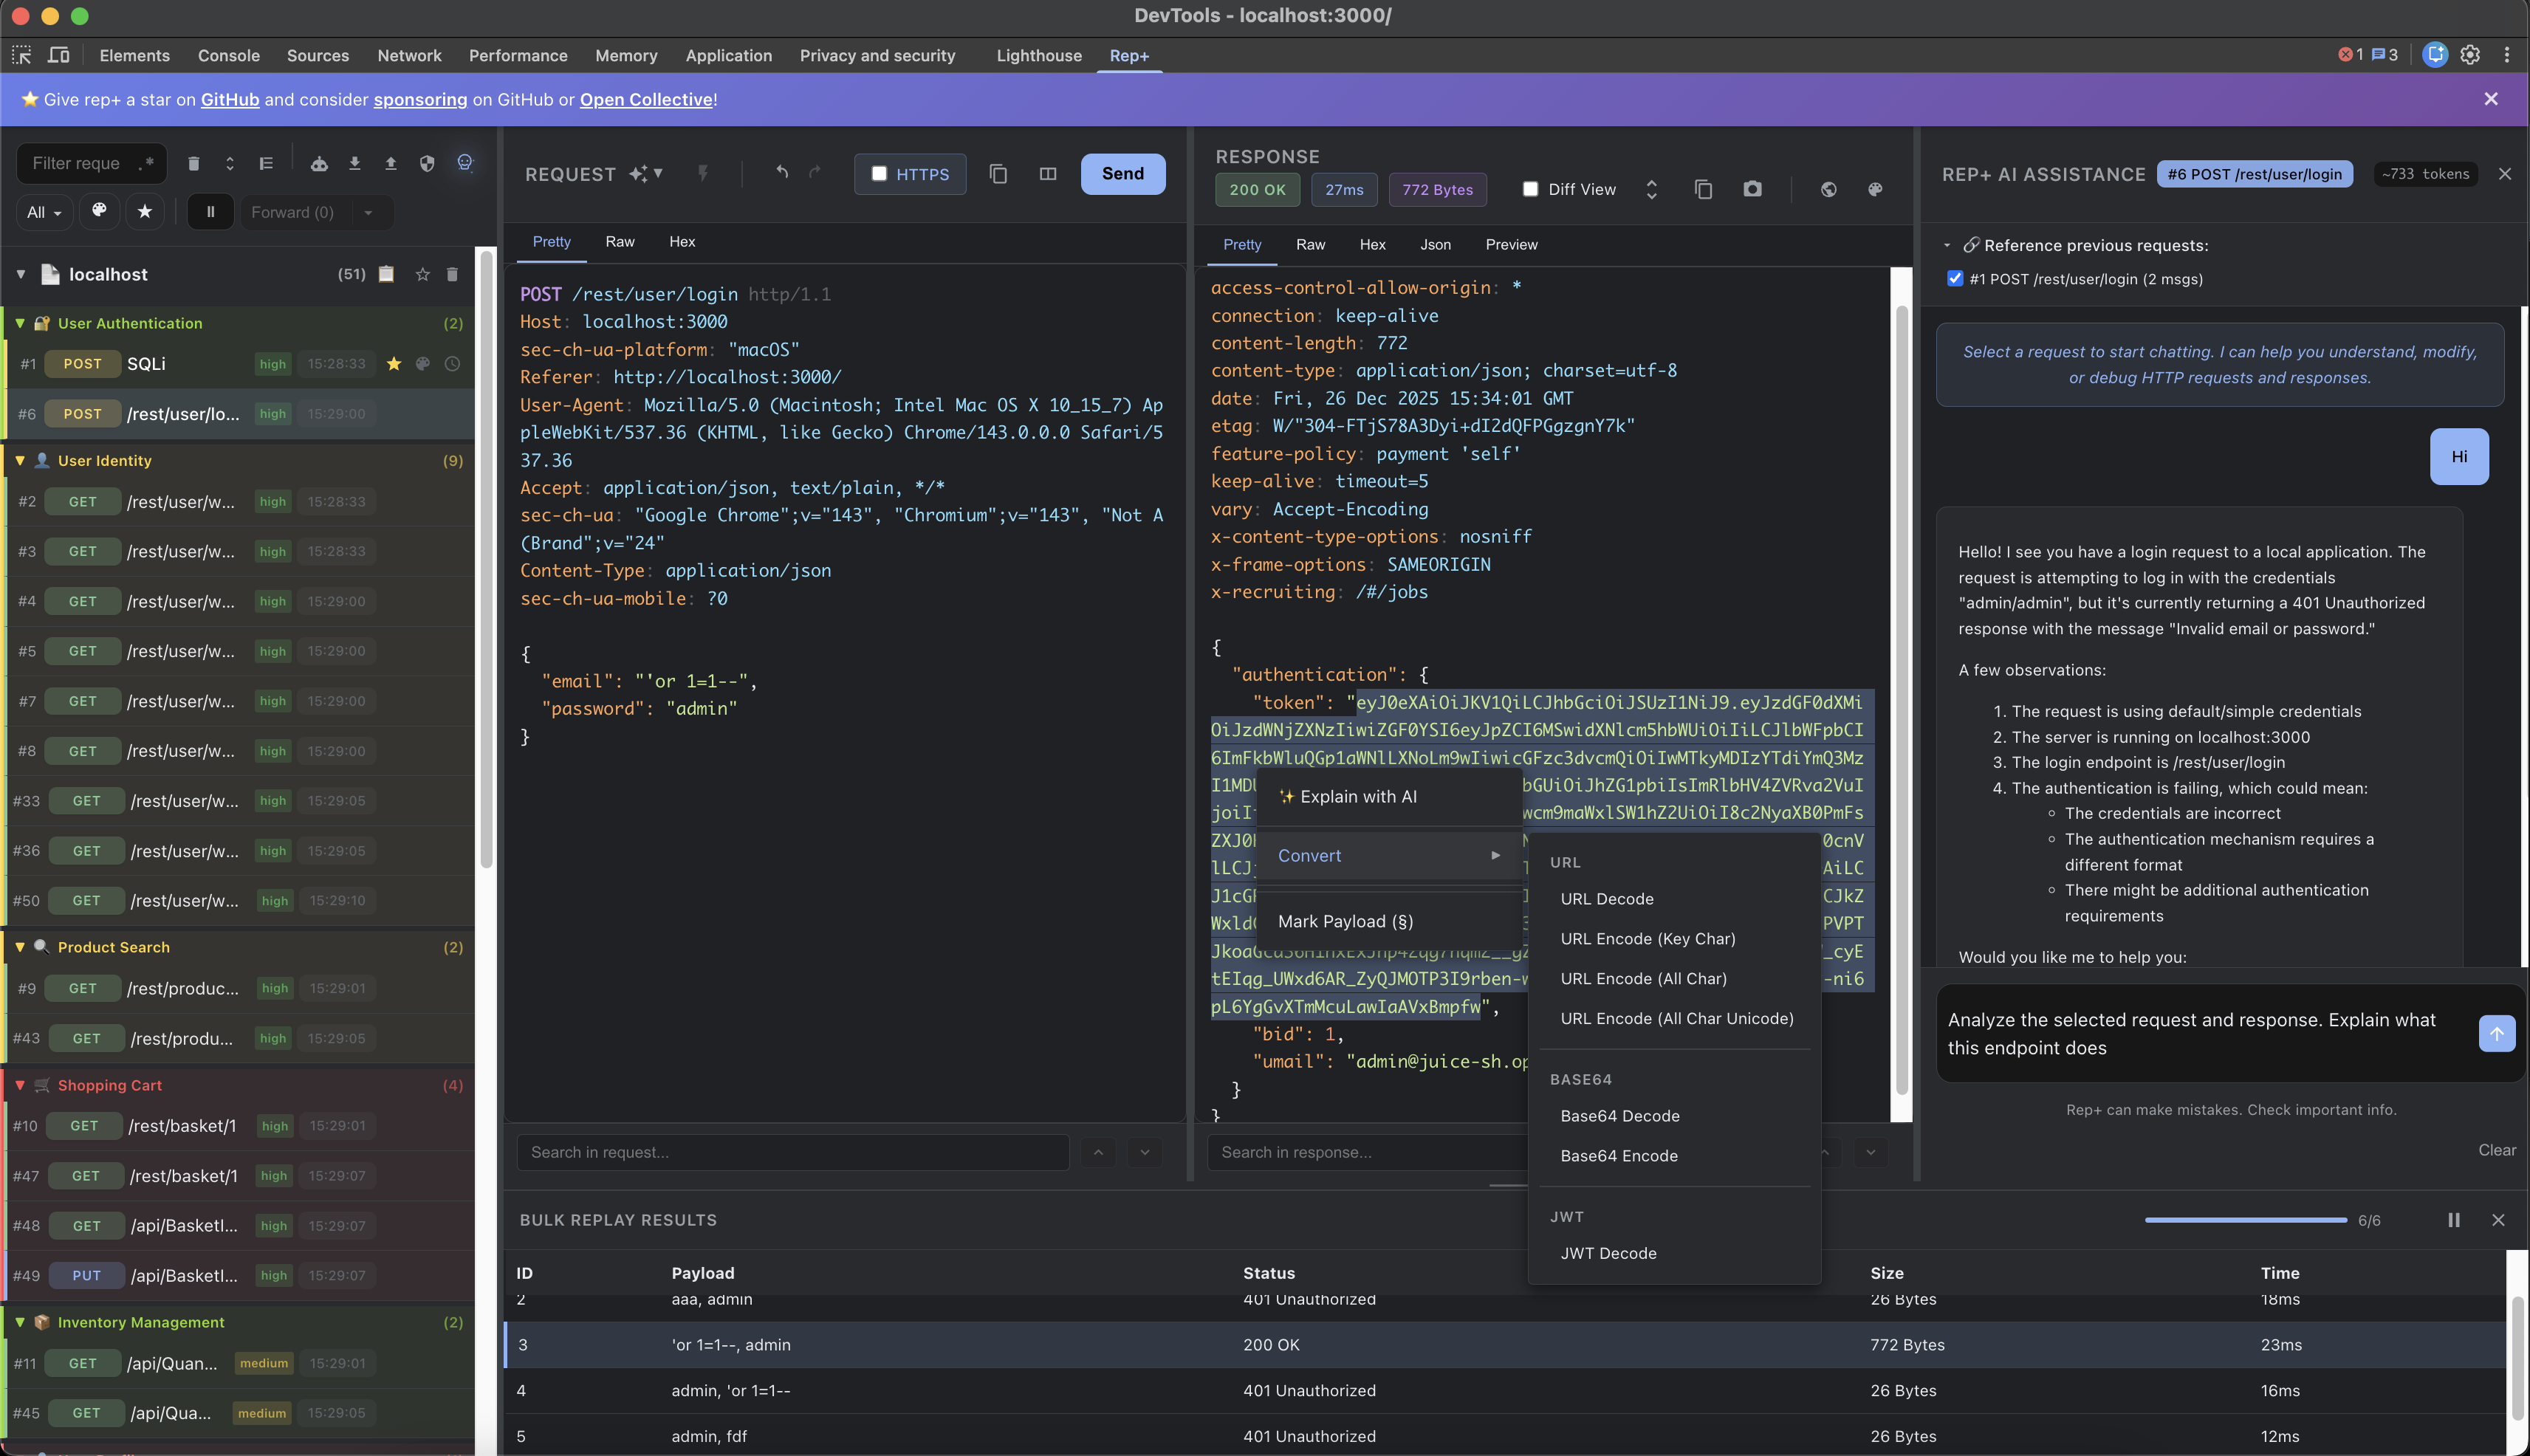 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 bahaabdelwahed/killshot
Un framework de test de pénétration, un outil de collecte d'informations et un scanner de vulnérabilités de sites web
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.
 google/fuzzbench
FuzzBench - Benchmarking de fuzzers en tant que service.
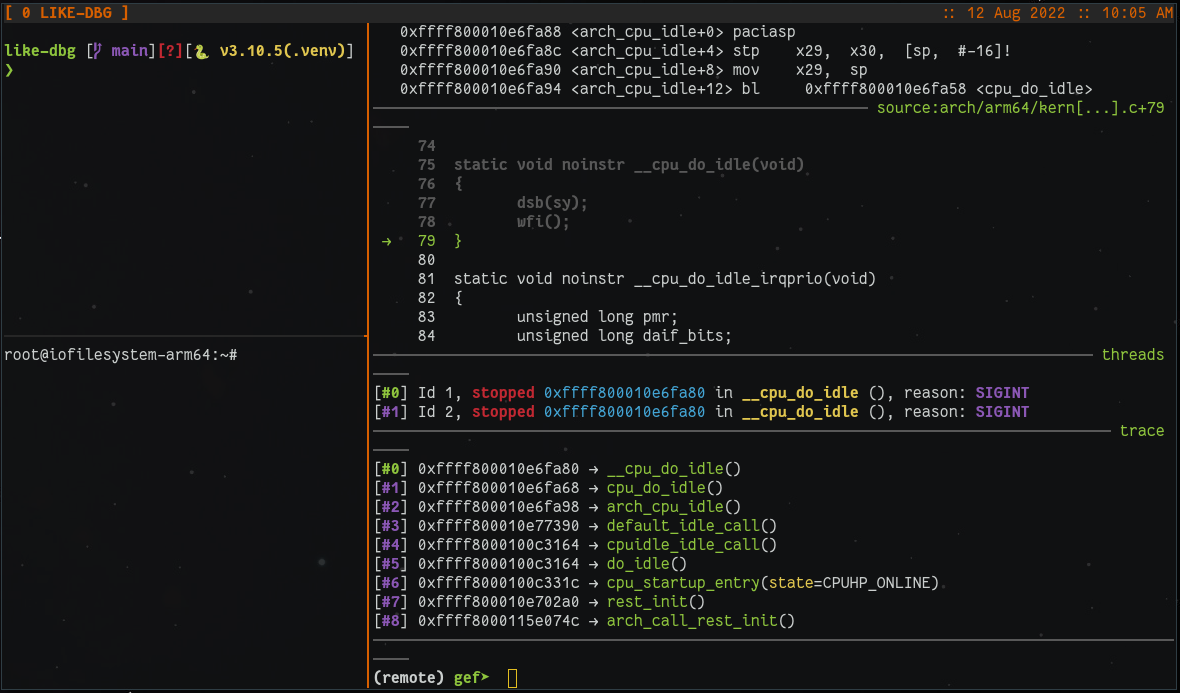 0xricksanchez/like-dbg
Environnement de débogage du noyau Linux entièrement dockerisé
 schutzwerk/canalyzat0r
Kit d'analyse de sécurité pour les protocoles automobiles propriétaires
 tandasat/hypervisor-101-in-rust
Les supports du cours « Hypervisor 101 in Rust », un cours d'une journée, pour apprendre rapidement la technologie de virtualisation assistée par le…
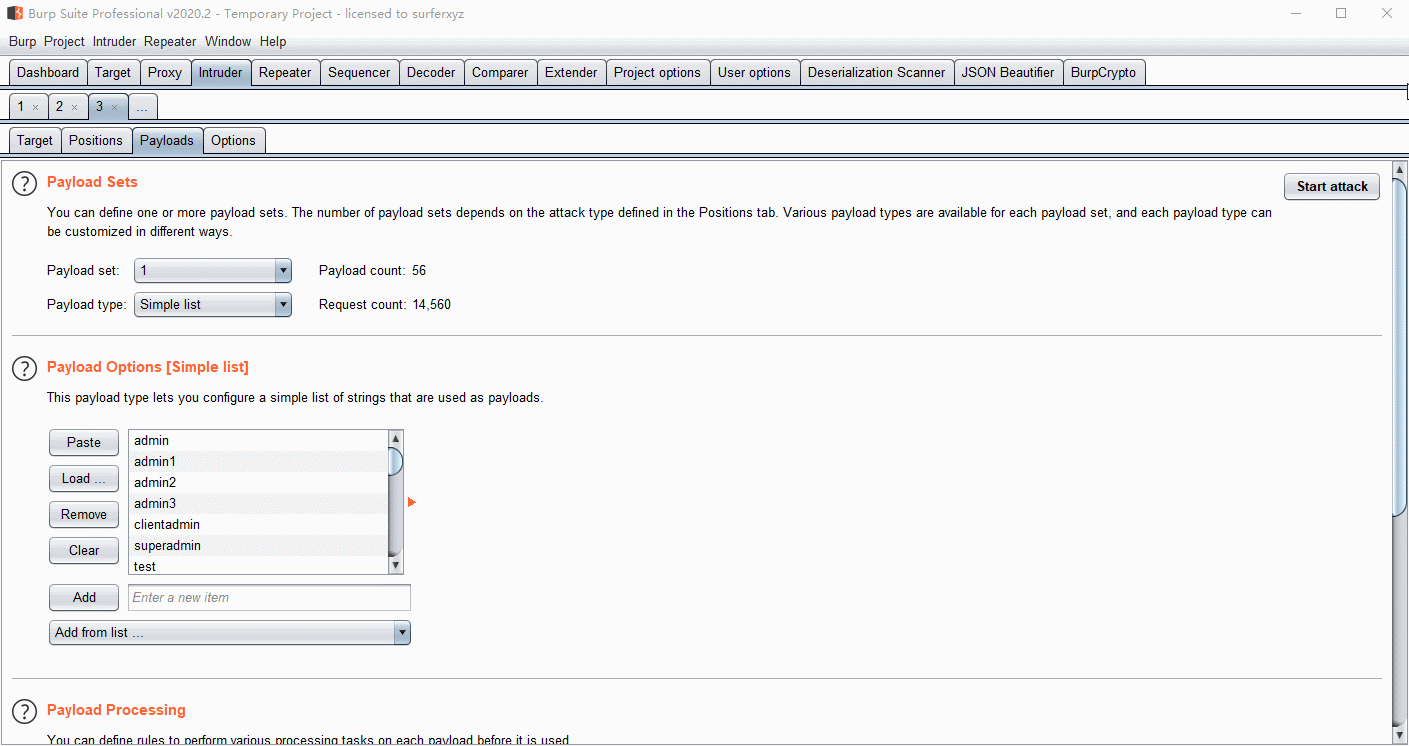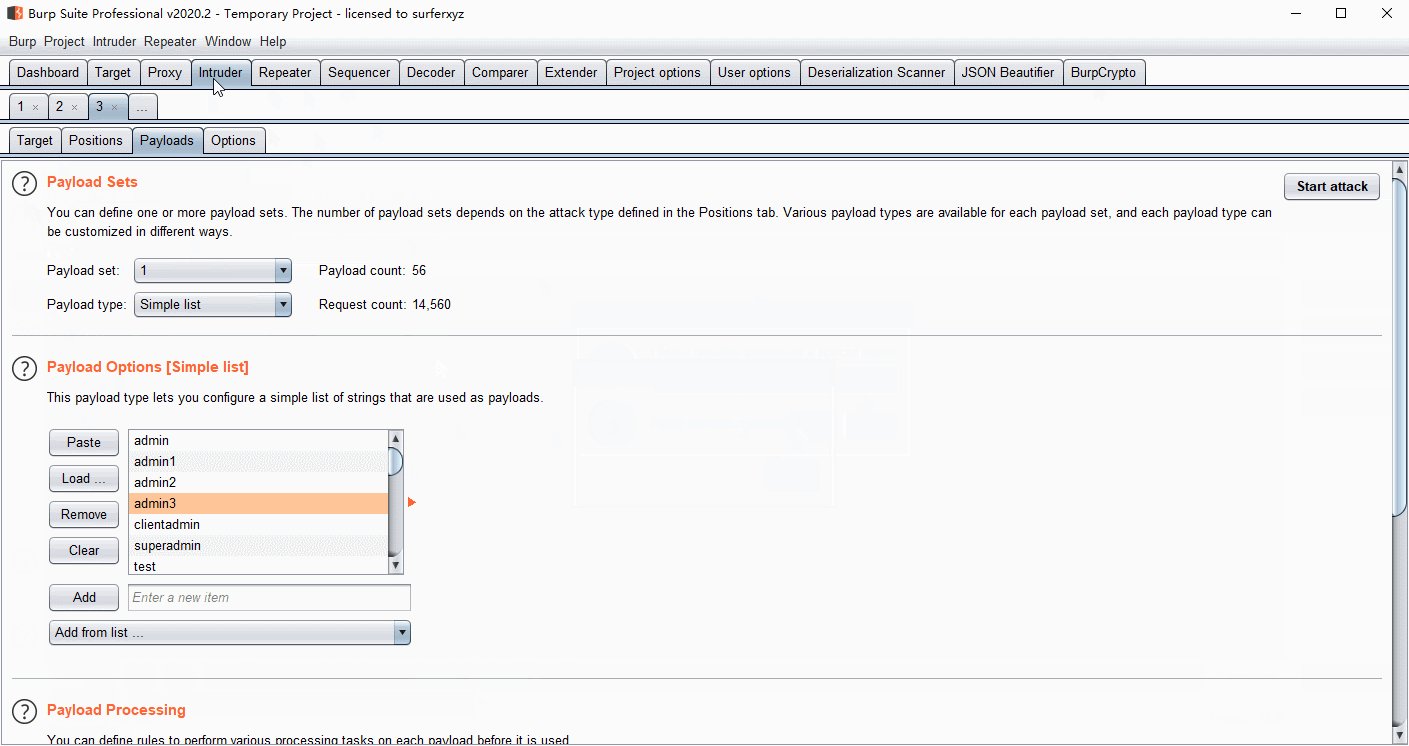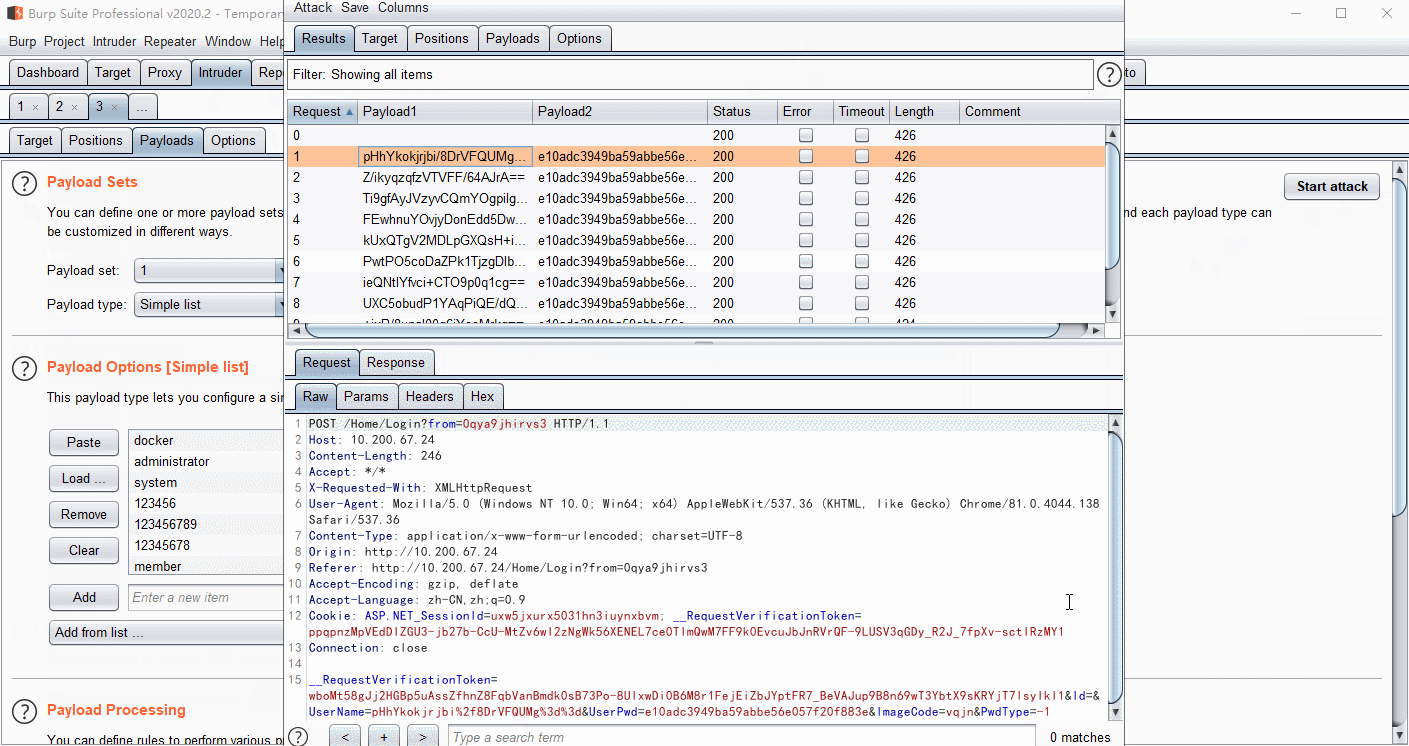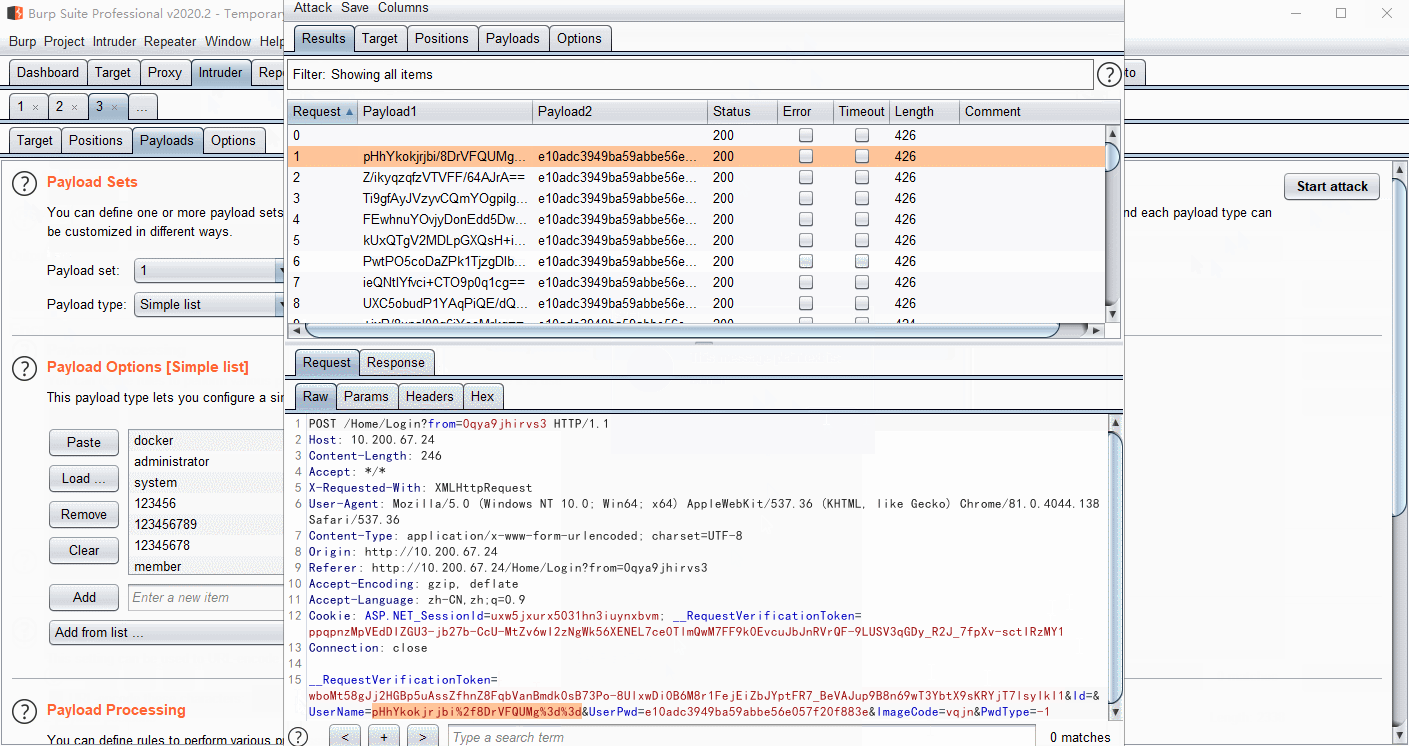 whwlsfb/burpcrypto
Plugin BurpSuite pour chiffrer les charges utiles avec AES, RSA, DES ou du code JS personnalisé, permettant le déchiffrement automatisé du trafic…