


rep+
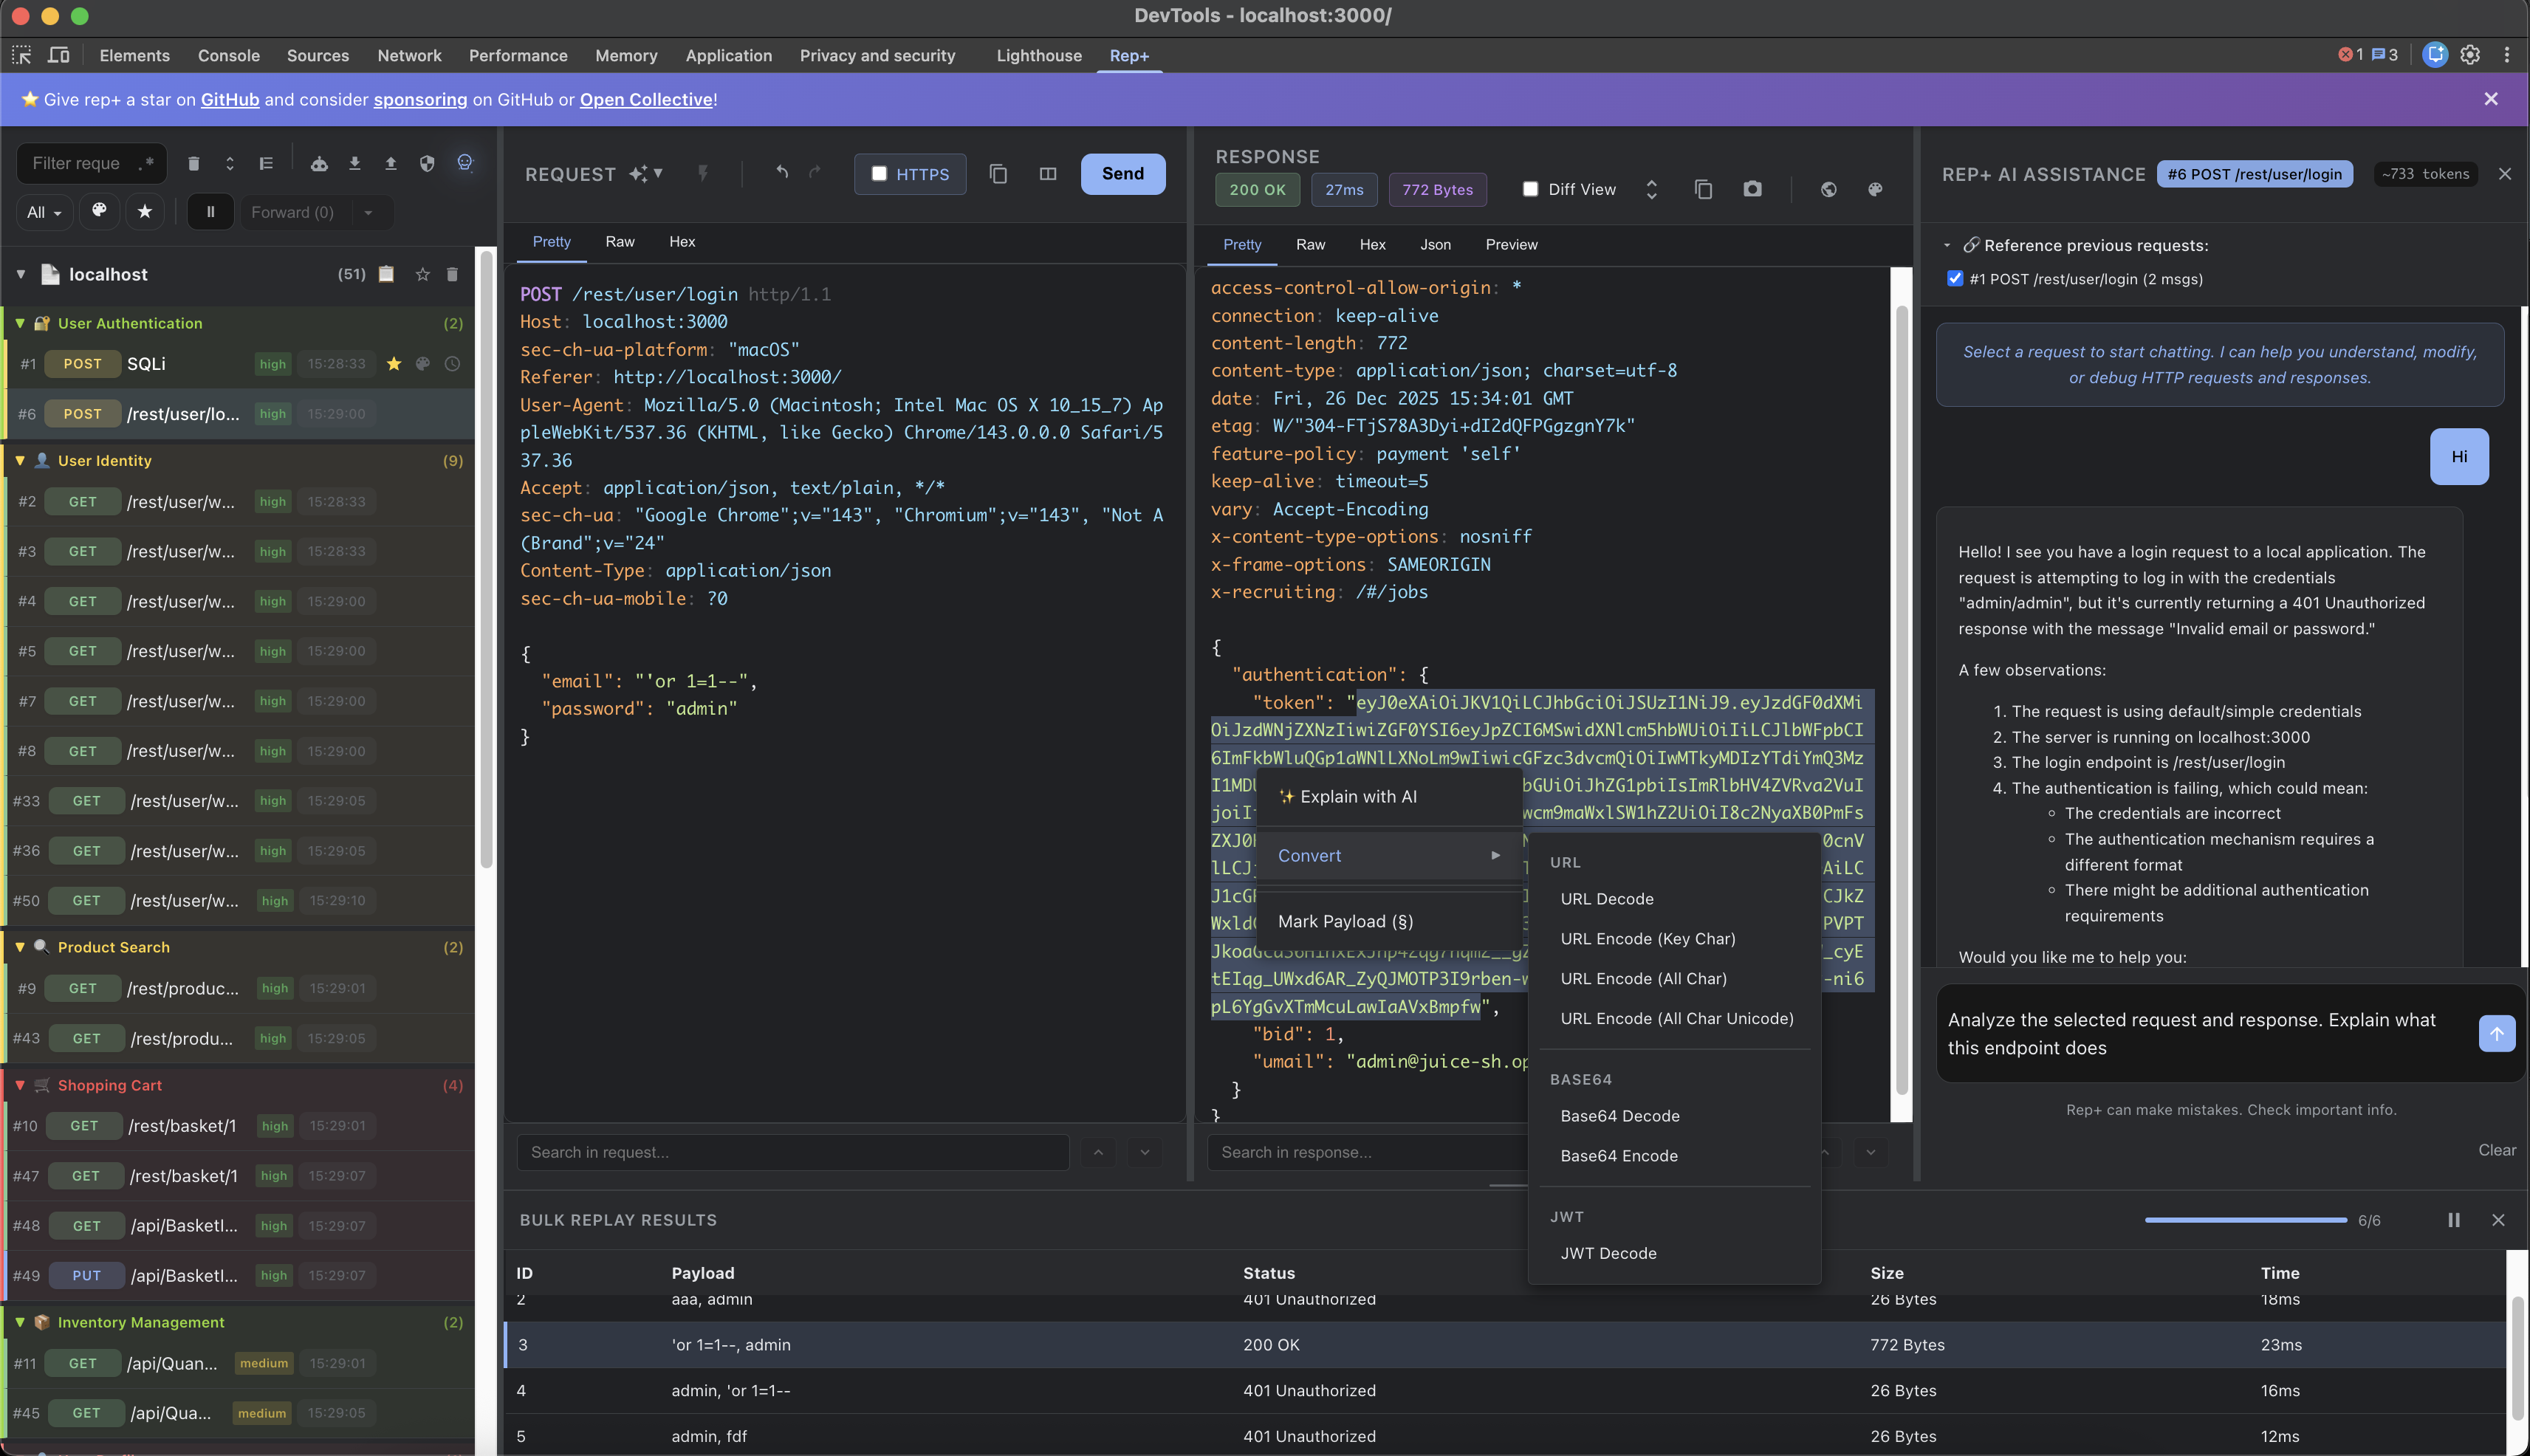
rep+ est une extension légère pour Chrome DevTools, inspirée du Repeater de Burp Suite, désormais boostée à l’IA. J’ai souvent besoin de tester quelques requêtes sans lancer toute la stack Burp, j’ai donc créé cette extension pour garder mon flux de travail rapide, ciblé et intelligent grâce à l’intégration de LLM.

🚀 Installer l’extension Chrome rep+

Table des matières
Fonctionnalités
Capture et rejeu
- Aucun proxy à configurer ; fonctionne directement dans Chrome (pas besoin de certificats CA).
- Capture chaque requête HTTP et rejoue-la avec des méthodes, en-têtes ou corps modifiés.
- Capture multi-onglets (autorisation optionnelle) avec indicateurs visuels 🌍 et déduplication.
- Nettoyage rapide de l’espace de travail ; export/import des requêtes au format JSON pour partage ou réutilisation ultérieure.
Organisation et filtrage
- Regroupement hiérarchique par page et domaine (priorité aux premiers partis).
- Détection des tiers et groupes repliables ; badges de domaine pour un contexte rapide.
- Marquage en favori des requêtes, pages et domaines (auto-favori pour les nouvelles correspondances).
- Vue chronologique (plate, par ordre chronologique) pour voir ce qui a été chargé avant une requête.
- Filtres : méthode, domaine, étiquettes de couleur, recherche textuelle, mode regex.
Vues et édition
- Vues Pretty / Raw / Hex ; basculement de disposition (horizontal/vertical).
- Convertisseurs : Base64, encodage/décodage URL, décodage JWT, Hex/UTF-8.
- Historique, annuler/rétablir, coloration syntaxique pour les requêtes/réponses.
- Aides contextuelles dans l’éditeur de requête :
- Conversion du texte sélectionné (Base64, encodage/décodage URL, décodage JWT).
- Copier en tant que requête HTTP complète dans plusieurs langages :
curl, PowerShell (Invoke-WebRequest), Python (requests), et JavaScript fetch.
- Éditeur de captures d’écran pour les paires requête/réponse : capture du contenu intégral, disposition côte à côte ou empilée, zoom, surbrillance et masquage par boîte noire, annotations redimensionnables/déplaçables, suppression par clavier, annuler/rétablir pour toutes les modifications.
Traitement par lots et automatisation
- Rejeu par lots avec 4 modes d’attaque : Sniper, Battering Ram, Pitchfork, Cluster Bomb.
- Marquage des positions avec
§, configuration des charges utiles, pause/reprise des longues exécutions.
- Vue de diff des réponses pour repérer les changements entre la ligne de base et les tentatives.
- Extracteur unifié : secrets, endpoints et paramètres à partir du JS capturé.
- Scanner de secrets : entropie + motifs avec scores de confiance ; pagination et filtre par domaine.
- Alimenté par les règles de Kingfisher pour une détection complète des secrets.
- Prend en charge AWS, GitHub, Google, Slack, Stripe, Twilio, Azure et bien d’autres fournisseurs de services.
- Règles stockées localement dans le répertoire
rules/ pour une utilisation hors ligne.
- Remarque : Le scan de secrets analyse uniquement les fichiers JavaScript de l’onglet inspecté actuellement.
- Export : Exporter tous les secrets au format CSV pour analyse et rapports.
- Extracteur d’endpoints : URL complètes, chemins relatifs, GraphQL ; détection de méthode ; copie en un clic (reconstruit l’URL de base).
- Export : Exporter tous les endpoints au format CSV avec méthode, chemin d’endpoint, confiance et fichier source.
- Extracteur de paramètres : découverte passive de paramètres JavaScript avec regroupement intelligent et évaluation des risques.
- Types de paramètres : Extrait les paramètres de requête, de corps, d’en-tête et de chemin à partir des fichiers JavaScript.
- Regroupés par endpoint : Les paramètres sont organisés par endpoint avec des groupes dépliables/repliables.
- Classification des risques : Identifie automatiquement les paramètres à haut risque (auth, admin, flags de débogage, IDOR, flags de fonctionnalité).
- Score de confiance : Modèle de confiance plus strict que les endpoints pour réduire les faux positifs.
- Filtrage intelligent : Supprime les faux positifs courants (webpack, React, jQuery, événements DOM, télémétrie).
- Copier en tant que cURL : Copie en un clic génère des commandes curl avec tous les paramètres correctement formatés.
- Badges de localisation : Indicateurs visuels pour la localisation du paramètre (requête/corps/en-tête/chemin).
- Filtrage par domaine : Filtrer les paramètres par domaine source avec des comptes précis.
- Tri des colonnes : Trier par nom de paramètre, localisation, endpoint, méthode, niveau de risque ou confiance.
- Options d’export :
- Export CSV : Exporter tous les paramètres avec localisation, endpoint, méthode, niveau de risque et confiance.
- Export de collection Postman : Générer un JSON de collection Postman prêt à importer avec tous les endpoints et paramètres.
- Regroupe automatiquement les paramètres par endpoint.
- Inclut les paramètres de requête, de corps et d’en-tête.
- Utilise la syntaxe de variable Postman (
{{paramName}}) pour des tests faciles.
- Parfait pour les testeurs de sécurité qui souhaitent importer rapidement des API découvertes dans Postman.
- Recherche dans les réponses : support des regex, aperçu des correspondances, pagination, filtre par domaine.
Assistance IA









