
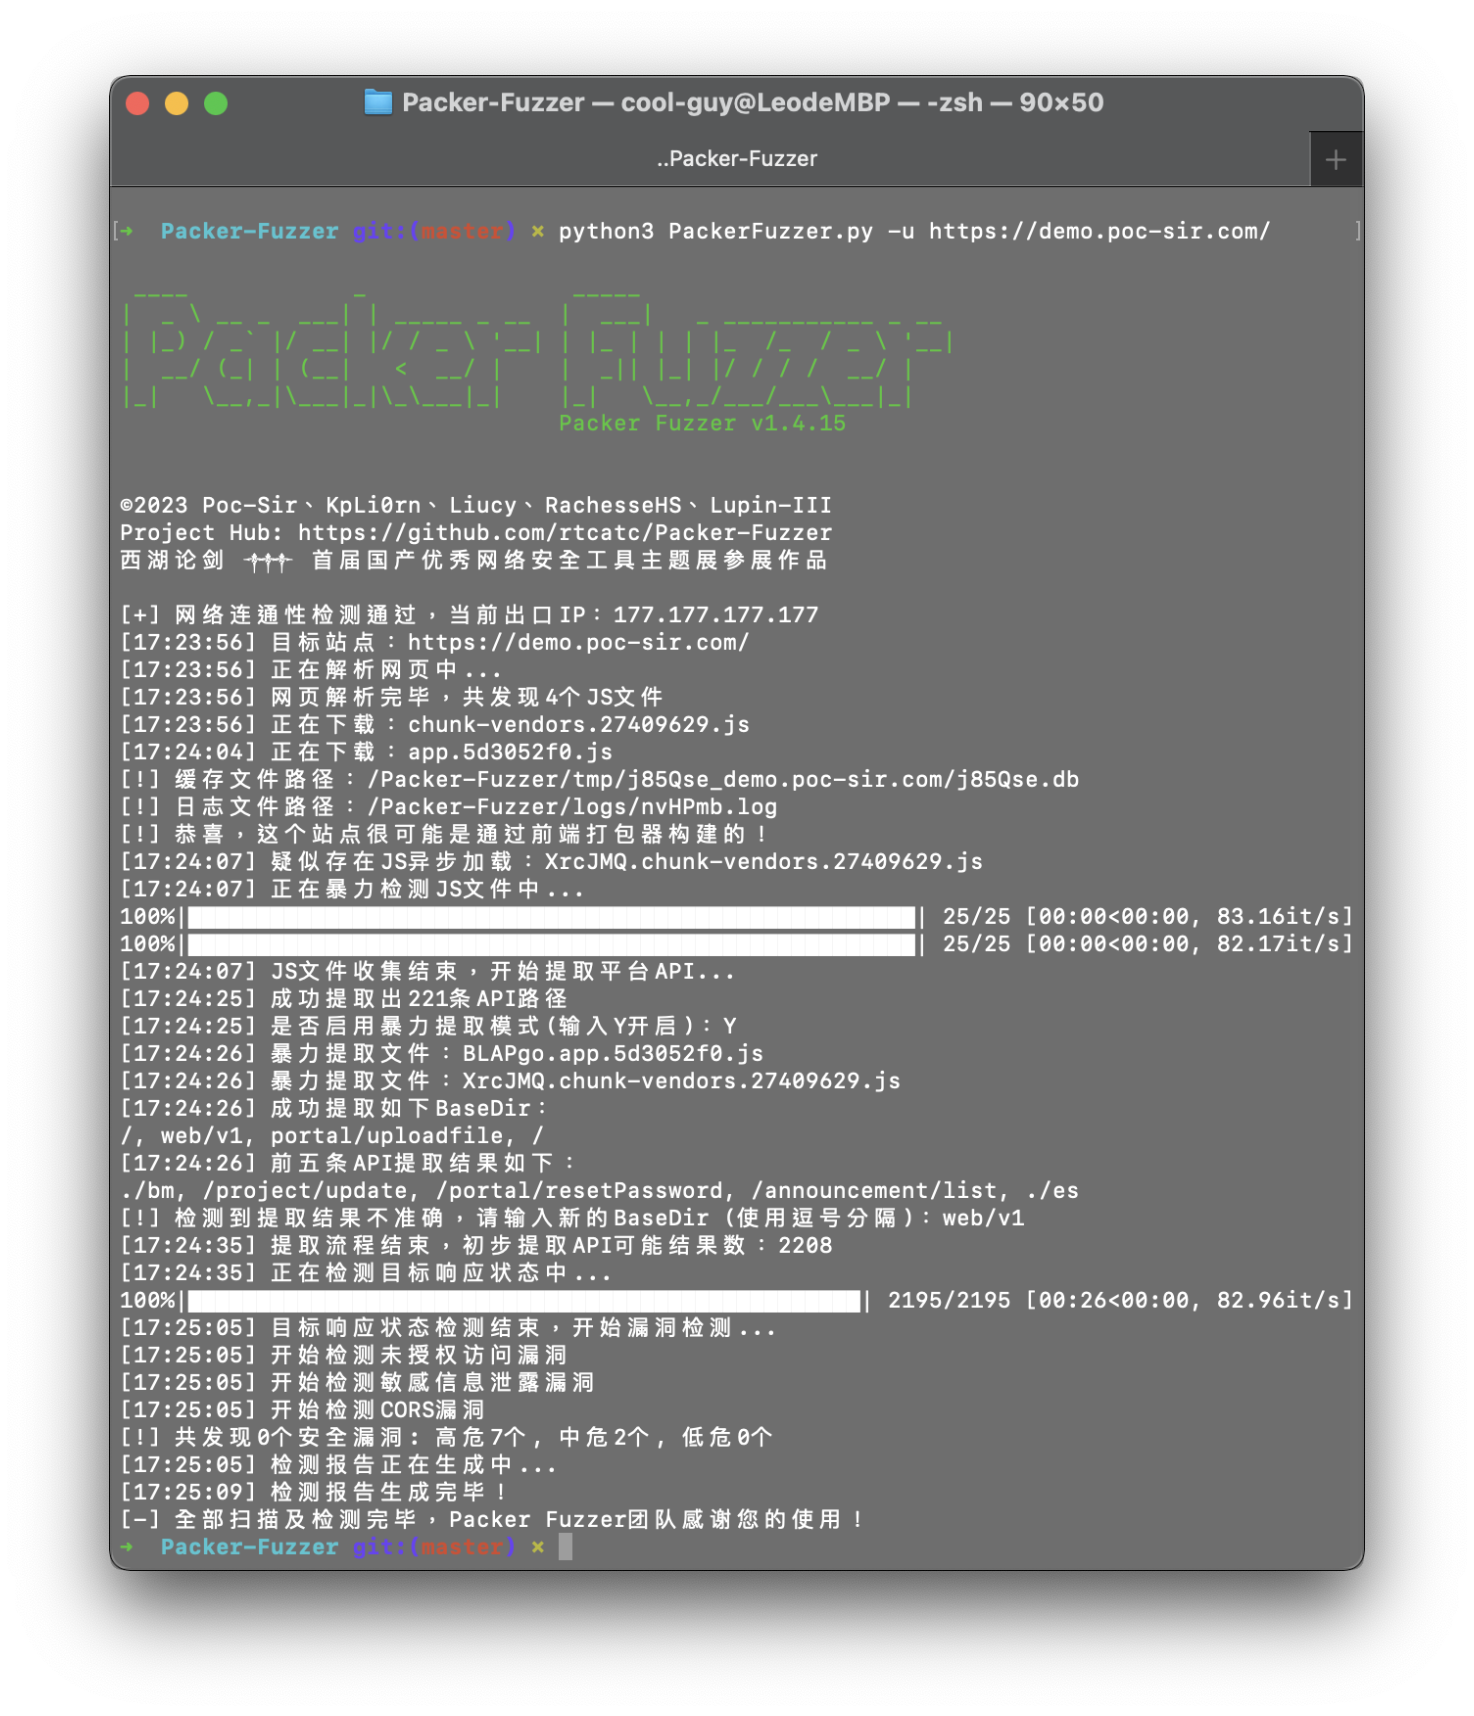
Packer-Fuzzer
 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
vulnerability-scannersapi-security-testingweb-security+1
3.2k
rtcatc/packer-fuzzerPacker Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !
 0sec-labs/0
Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…
 gaasedelen/lighthouse
Un explorateur de couverture pour les reverse engineers
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 greatscottgadgets/facedancer
Implémentez votre propre périphérique USB en Python, pris en charge par un périphérique matériel tel que Cynthion ou GreatFET
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
 psiinon/open-source-web-scanners
Liste organisée de scanners de sécurité web open-source, comprenant des scanners généralistes, des scanners d'infrastructure et des fuzzers, classés…
 tandasat/hypervisor-101-in-rust
Les supports du cours « Hypervisor 101 in Rust », un cours d'une journée, pour apprendre rapidement la technologie de virtualisation assistée par le…
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
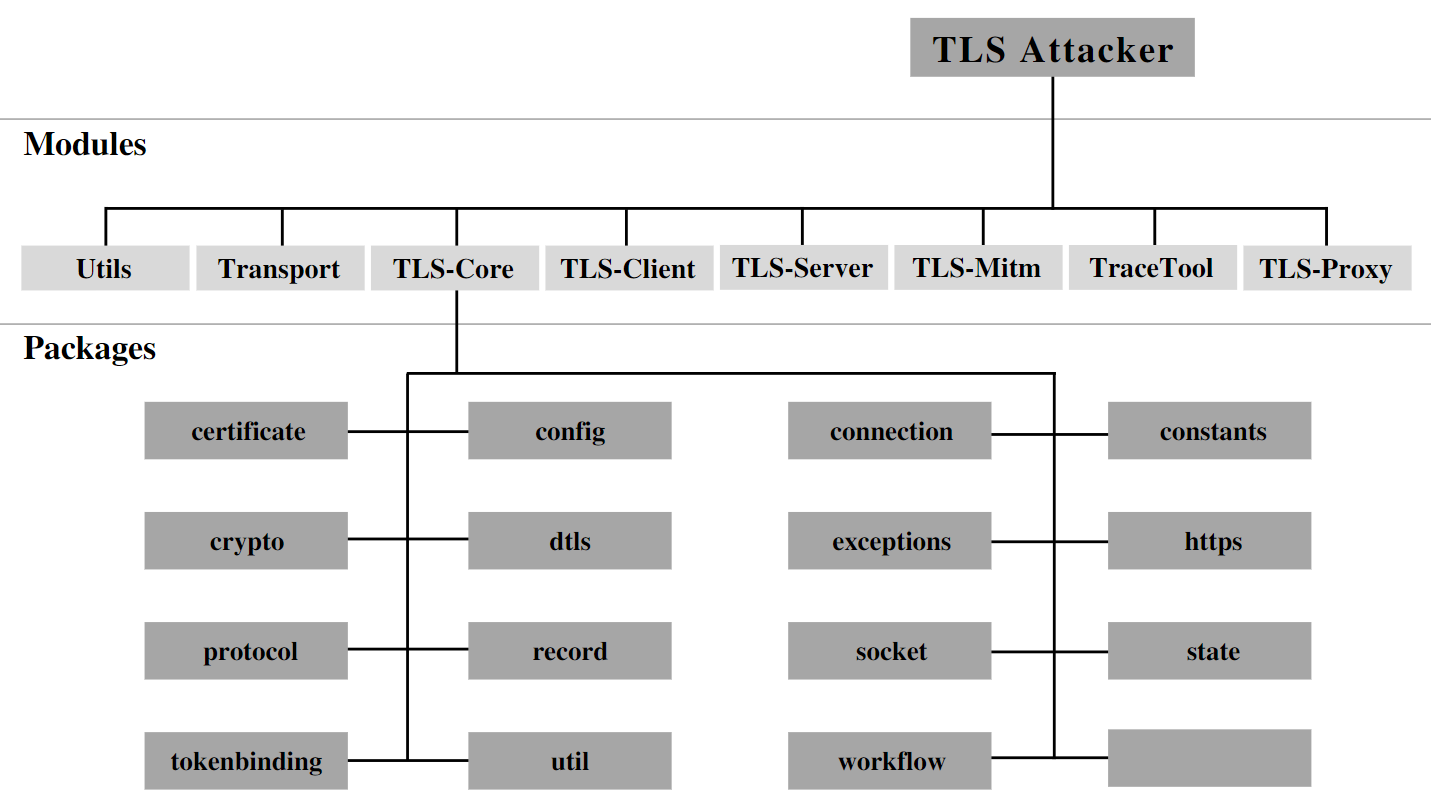 tls-attacker/tls-attacker
Framework basé sur Java pour le fuzzing systématique et l'analyse de bibliothèques TLS. Permet la création, la modification et le test arbitraires de…
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 jonathansalwan/vmprotect-devirtualization
Jouer avec la protection logicielle VMProtect. Désobfuscation automatique des fonctions pures à l'aide de l'exécution symbolique et de LLVM.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
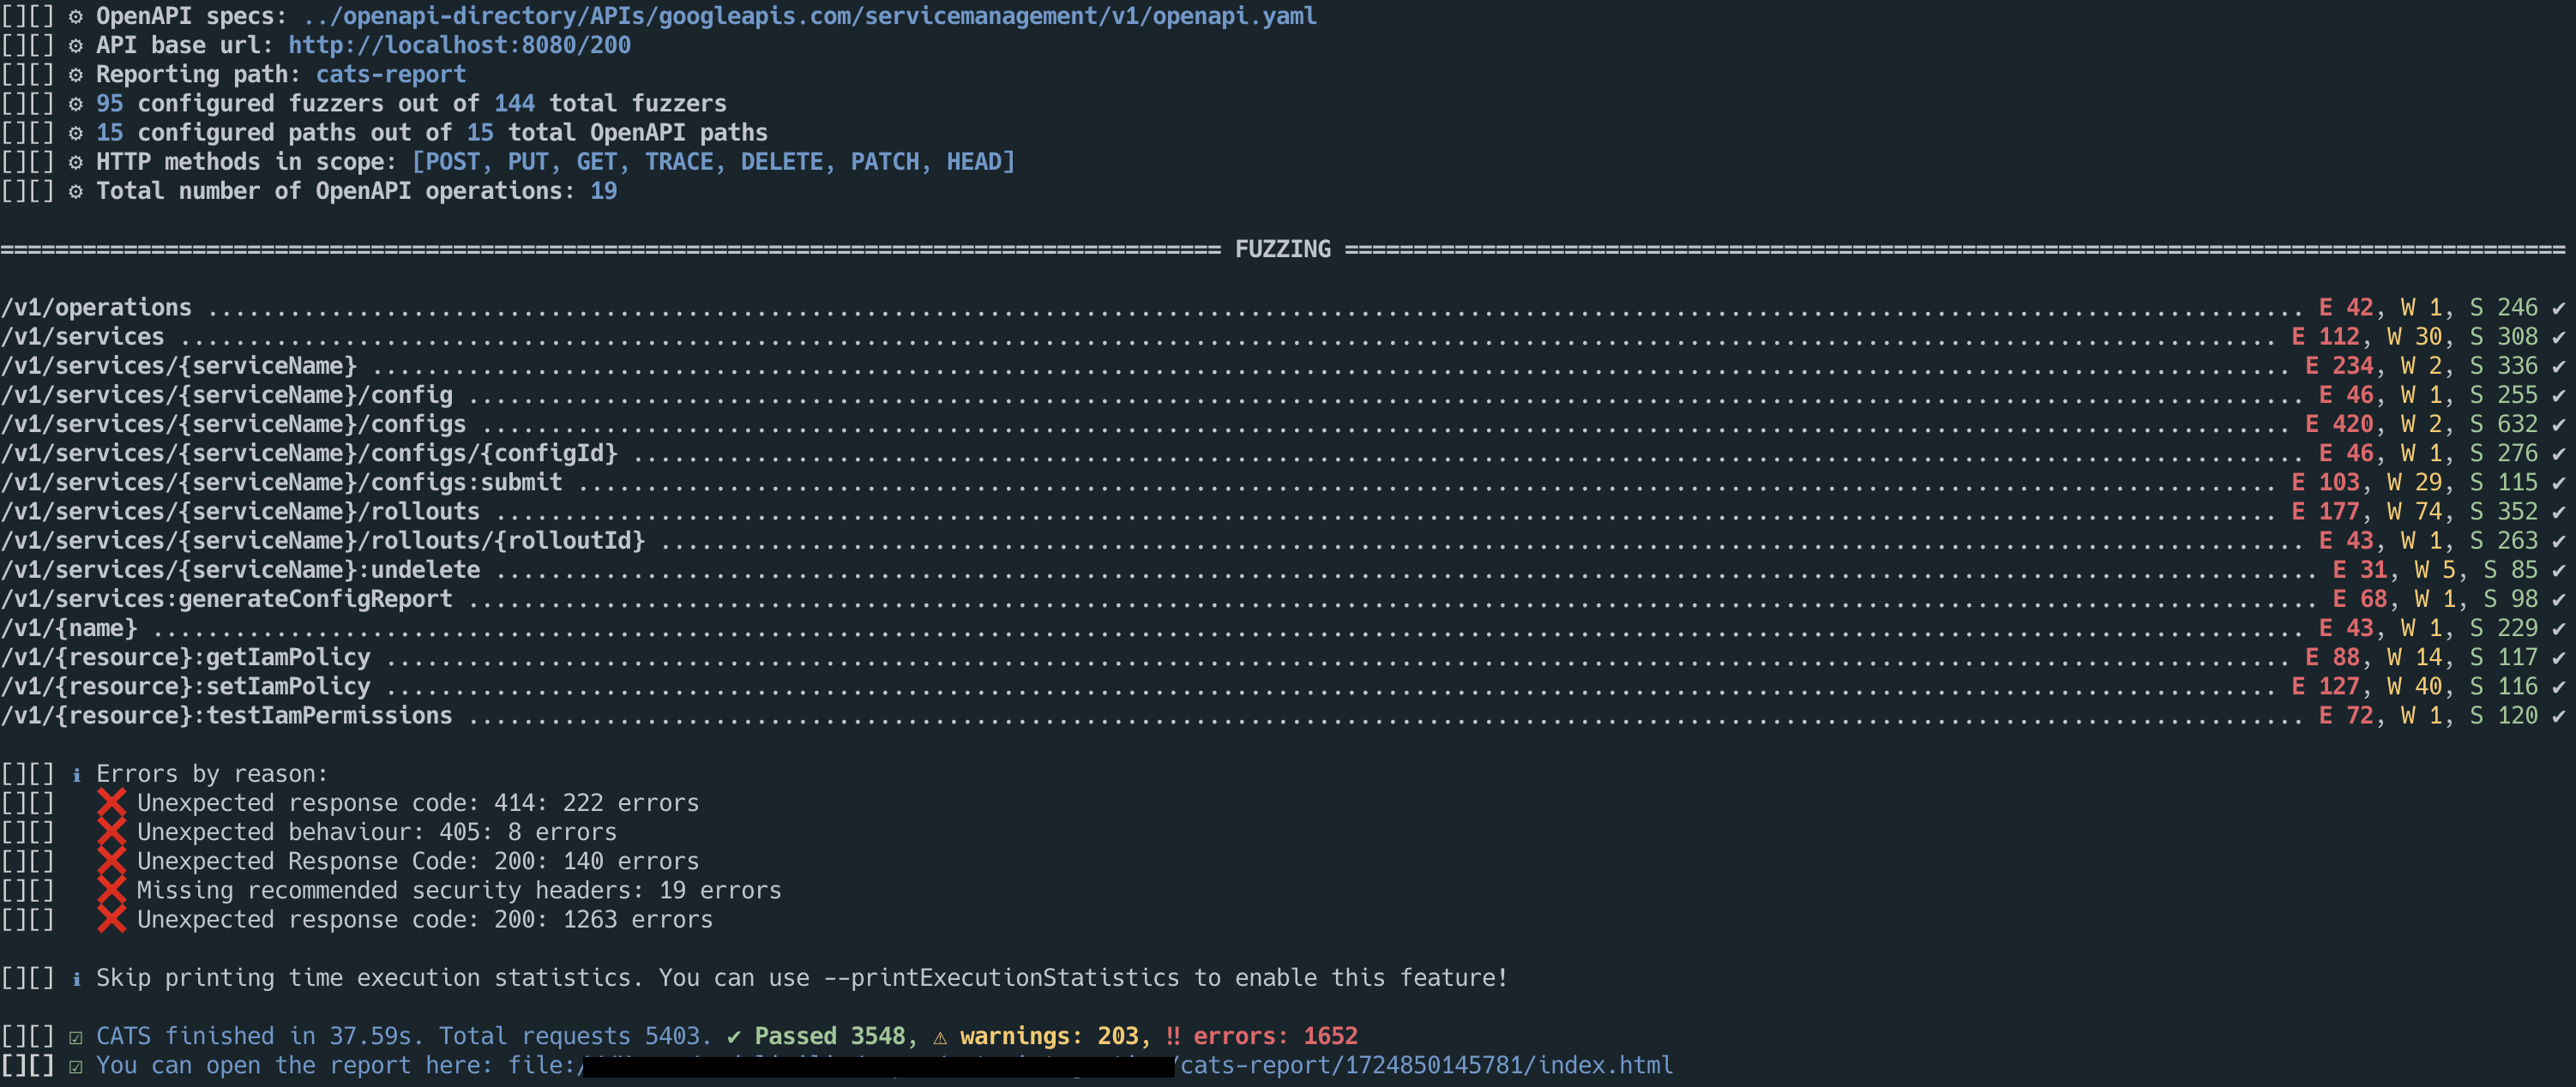 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…
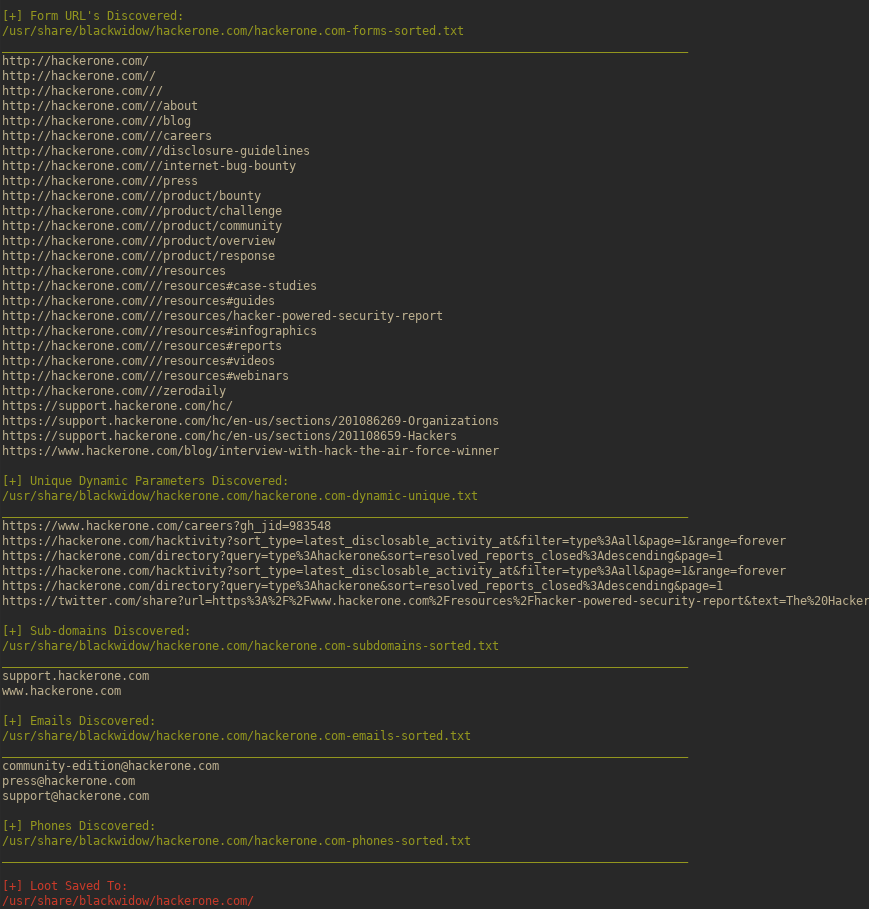 1n3/blackwidow
Une application web scanner basée sur Python pour collecter des OSINT et fuzzer les vulnérabilités OWASP sur un site cible.
 p0dalirius/coercer
Un script Python pour forcer automatiquement un serveur Windows à s'authentifier sur une machine arbitraire via 12 méthodes.