
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
BlackWidow — Une application web scanner basée sur Python pour collecter des OSINT et fuzzer les vulnérabilités OWASP sur un site cible. | Kitploit
Outils/GitHubGitHub/1n3/blackwidow
OSINT (Renseignement de Sources Ouvertes)Scanners de Vulnérabilités WebAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebFuzzing
GitHub1n3/blackwidow

BlackWidow

Une application web scanner basée sur Python pour collecter des OSINT et fuzzer les vulnérabilités OWASP sur un site cible.

Voir le dépôt
1.8k39062il y a 7 moisVérifié par Kitploit
Partager
Site web

alt tag

À PROPOS :

BlackWidow est un arachnide web basé sur Python conçu pour recueillir les sous-domaines, les URL, les paramètres dynamiques, les adresses e-mail et les numéros de téléphone d'un site cible. Ce projet inclut également le fuzzer Inject-X pour analyser les URL dynamiques à la recherche de vulnérabilités OWASP courantes.

VIDÉO DE DÉMONSTRATION :

BlackWidow Demo

FONCTIONNALITÉS :

  • Collecte automatiquement toutes les URL d'un site cible
  • Collecte automatiquement toutes les URL dynamiques et paramètres d'un site cible
  • Collecte automatiquement tous les sous-domaines d'un site cible
  • Collecte automatiquement tous les numéros de téléphone d'un site cible
  • Collecte automatiquement toutes les adresses e-mail d'un site cible
  • Collecte automatiquement toutes les URL de formulaires d'un site cible
  • Analyse/fuzze automatiquement les vulnérabilités OWASP TOP courantes
  • Sauvegarde automatiquement toutes les données dans des fichiers texte triés

INSTALLATION SUR LINUX :

sudo bash install.sh

UTILISATION :

blackwidow -u https://cible.com -   explore cible.com avec 3 niveaux de profondeur.
blackwidow -d cible.com -l 5 -v y - explore le domaine cible.com avec 5 niveaux de profondeur et journalisation verbeuse activée.
blackwidow -d cible.com -l 5 -c 'test=test' - explore le domaine cible.com avec 5 niveaux de profondeur en utilisant le cookie 'test=test'
blackwidow -d cible.com -l 5 -s y -v y - explore le domaine cible.com avec 5 niveaux de profondeur et fuzze tous les paramètres uniques pour les vulnérabilités OWASP avec journalisation verbeuse activée.
injectx.py -u https://test.com/users.php?user=1&admin=true -v y - Fuzze tous les paramètres GET pour les vulnérabilités OWASP courantes avec journalisation verbeuse activée.

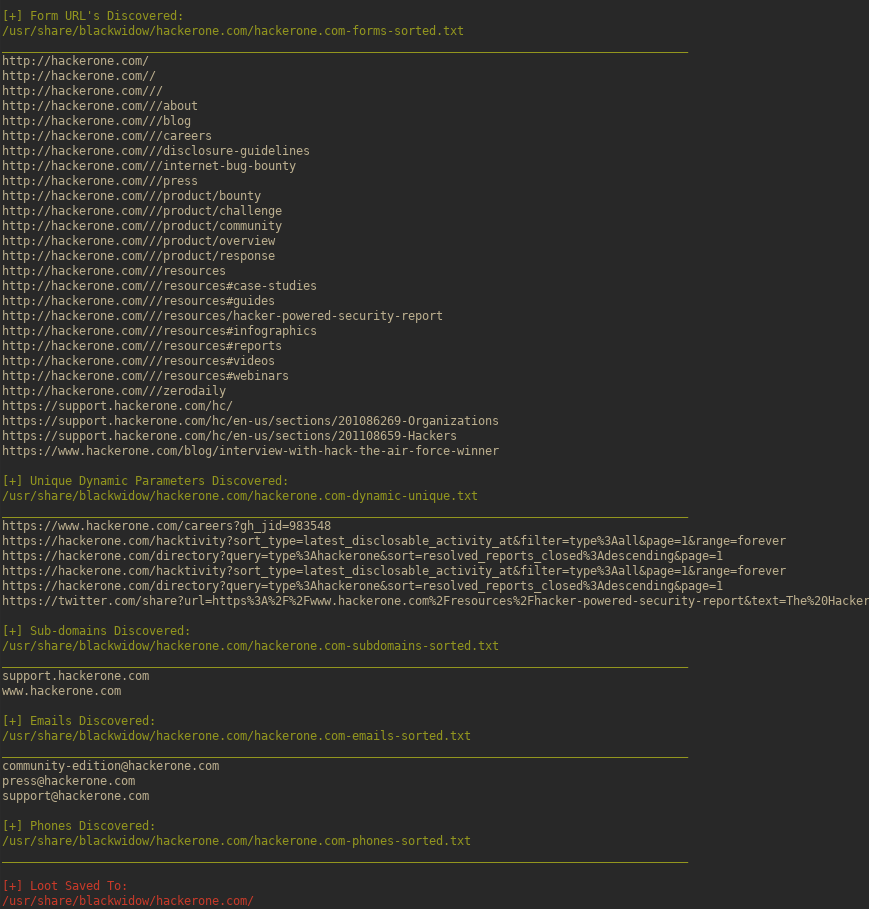
EXEMPLE DE RAPPORT :

alt tag

DOCKER :

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # Par défaut, affiche --help

LICENCE :

Vous pouvez modifier et redistribuer ce logiciel à condition que le nom du projet "BlackWidow", le crédit à l'auteur "xer0dayz" et l'URL du site web "https://sn1persecurity.com" ne soient PAS modifiés. Cela enfreindrait le contrat de licence et un avis de retrait serait émis.

AVERTISSEMENT :

Ce programme est utilisé à des fins éducatives et éthiques uniquement. Je décline toute responsabilité pour les dommages causés par l'utilisation de ce programme. En téléchargeant et en utilisant ce logiciel, vous acceptez d'assumer l'entière responsabilité de tout dommage et de toute responsabilité.


LIENS :

  • Twitter
  • Twitter
  • Site web
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    260

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




