

HackVault
 0xsobky/hackvault
Un dépôt de conteneurs pour mes hacks web publics !
reconnaissanceweb-securityfuzzing+1
0xsobky/hackvaultUn dépôt de conteneurs pour mes hacks web publics !
 0xpugal/fuzz4bounty
1337 Wordlists pour la chasse aux bug bounty
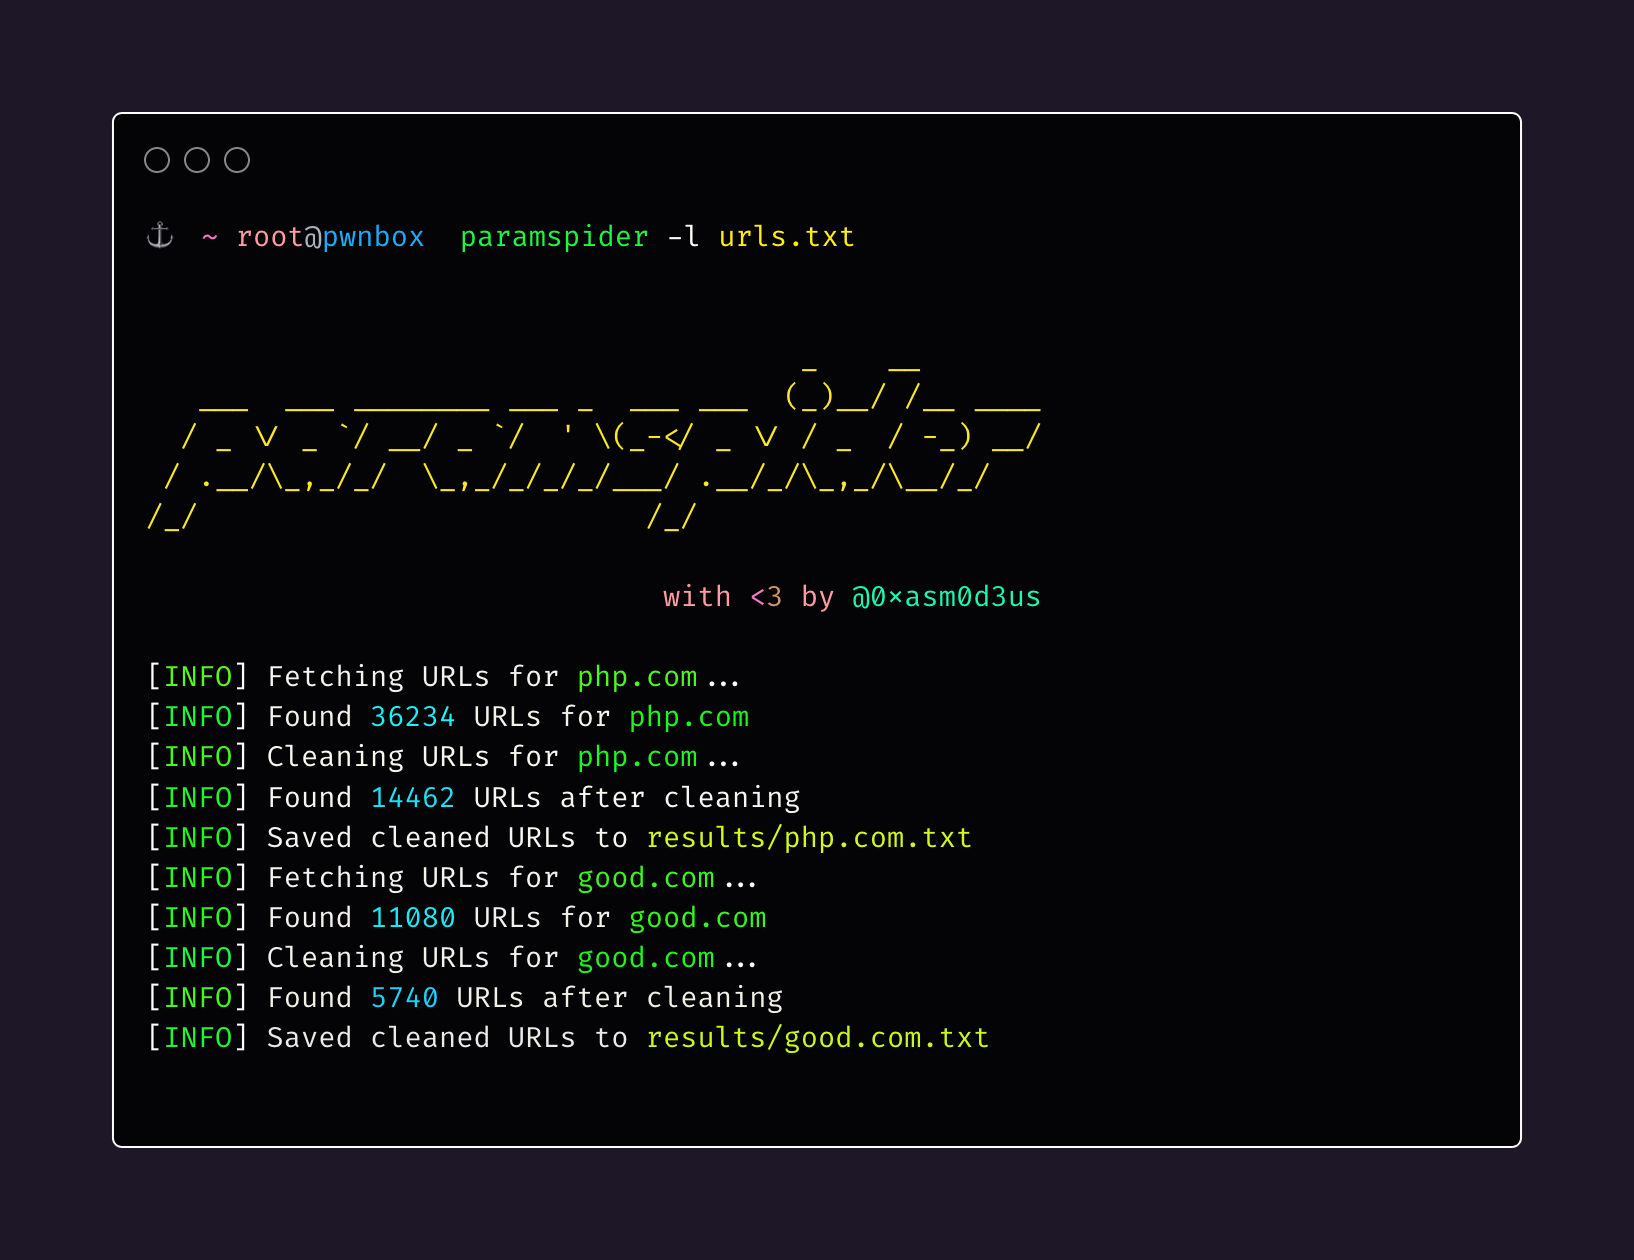 devanshbatham/paramspider
Extraire des URL des recoins obscurs des archives Web pour la chasse aux bugs, le fuzzing et des sondages plus poussés.
 microsoft/restler-fuzzer
RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…
 six2dez/onelistforall
Générateur de listes de mots organisées et catégorisées pour le fuzzing web, l'énumération de répertoires et la découverte de sous-domaines.…
 zhangzhuosjtu/web3bugs
Démystifier les bugs exploitables dans les contrats intelligents
 freelabz/secator
secator - le couteau suisse du pentester
 gmh5225/awesome-llvm-security
Collection soigneusement sélectionnée de ressources de sécurité LLVM couvrant le binary lifting, l'obfuscation de code, l'analyse statique,…
 khalilbijjou/wafninja
WAFNinja est un outil qui contient deux fonctions pour attaquer les pare-feu d'applications web.
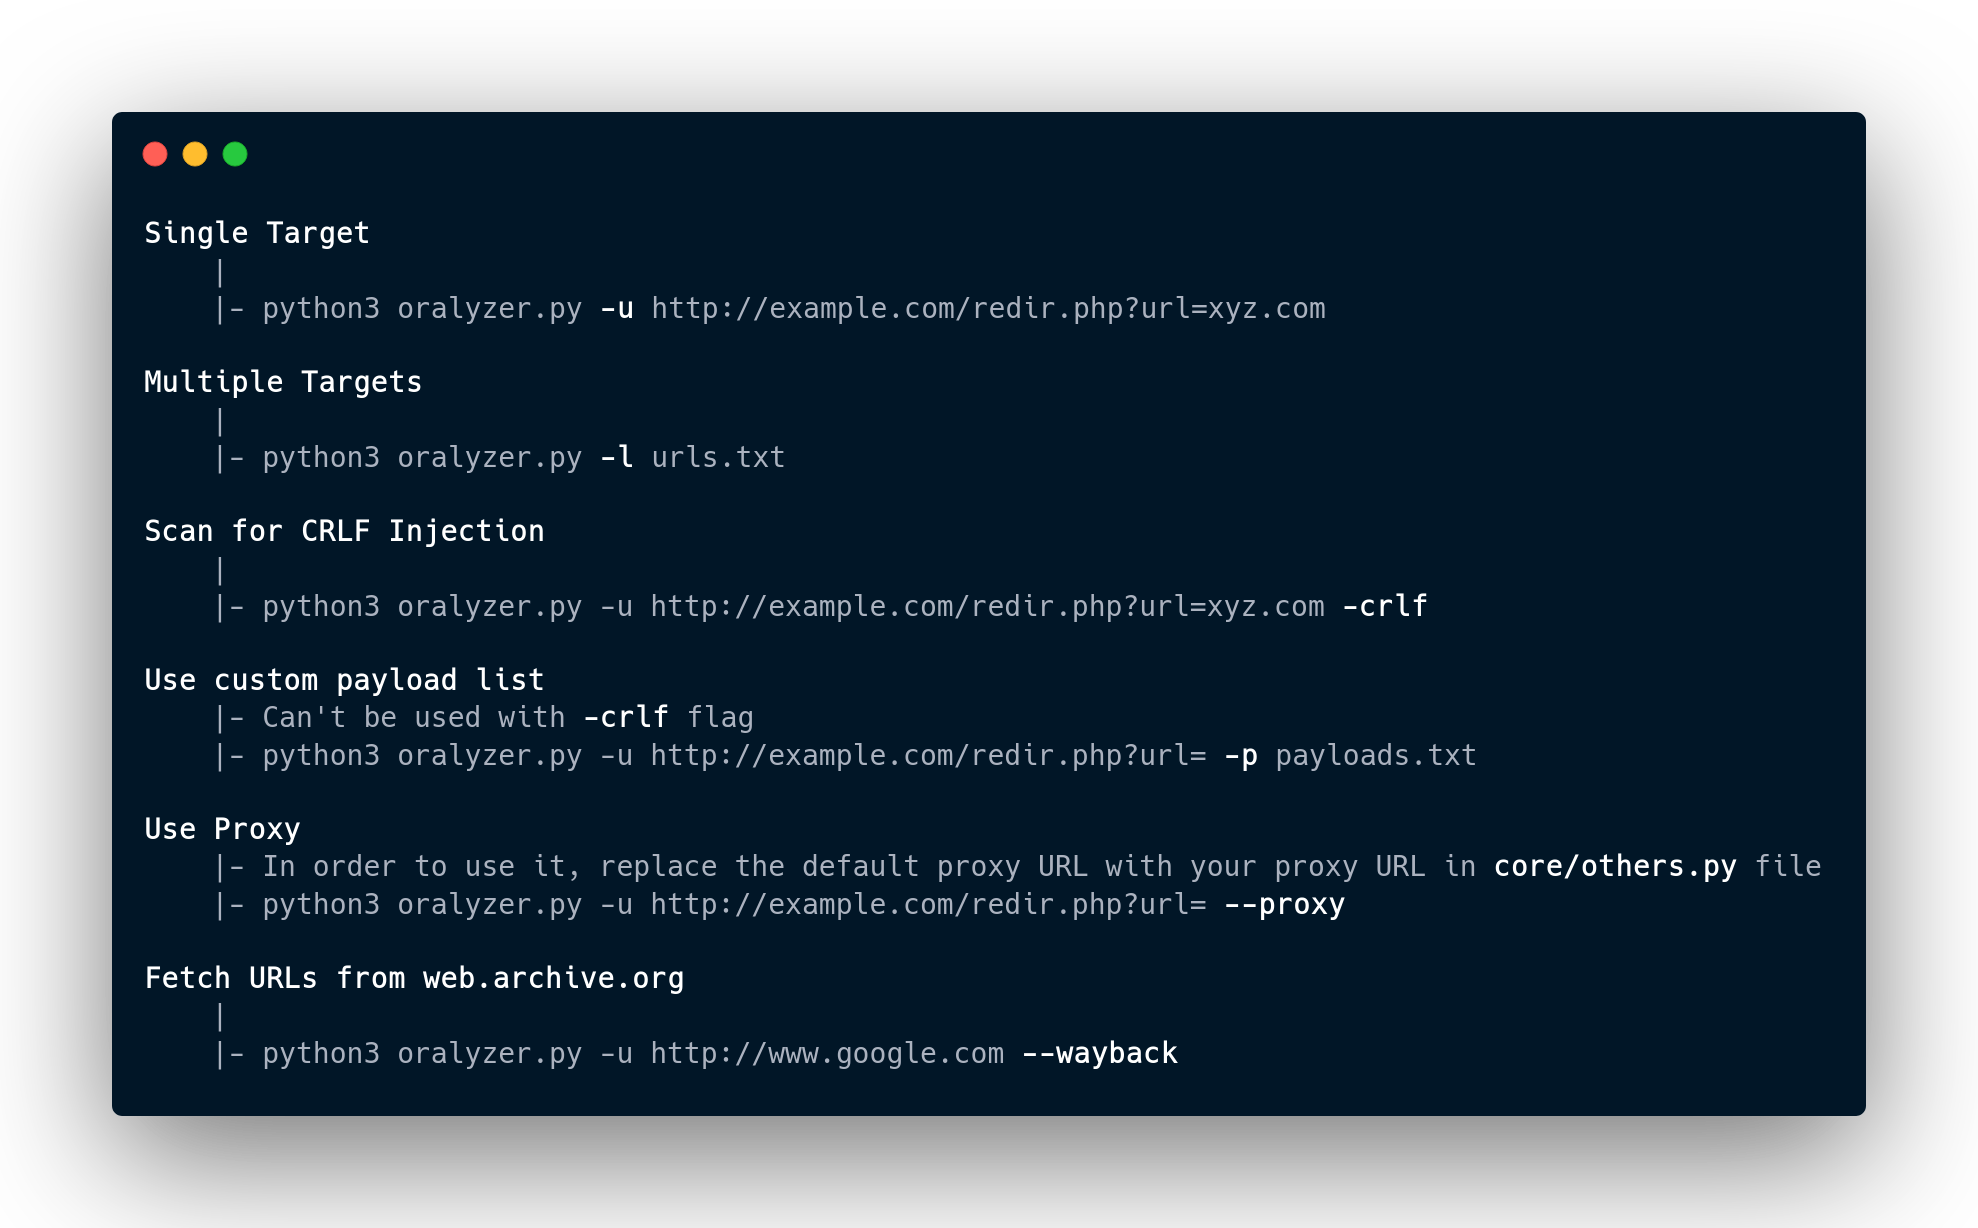 r0075h3ll/oralyzer
Scanner de vulnérabilités de redirection ouverte basé sur Python qui fuzz les URLs pour détecter les redirections basées sur les en-têtes, JavaScript…
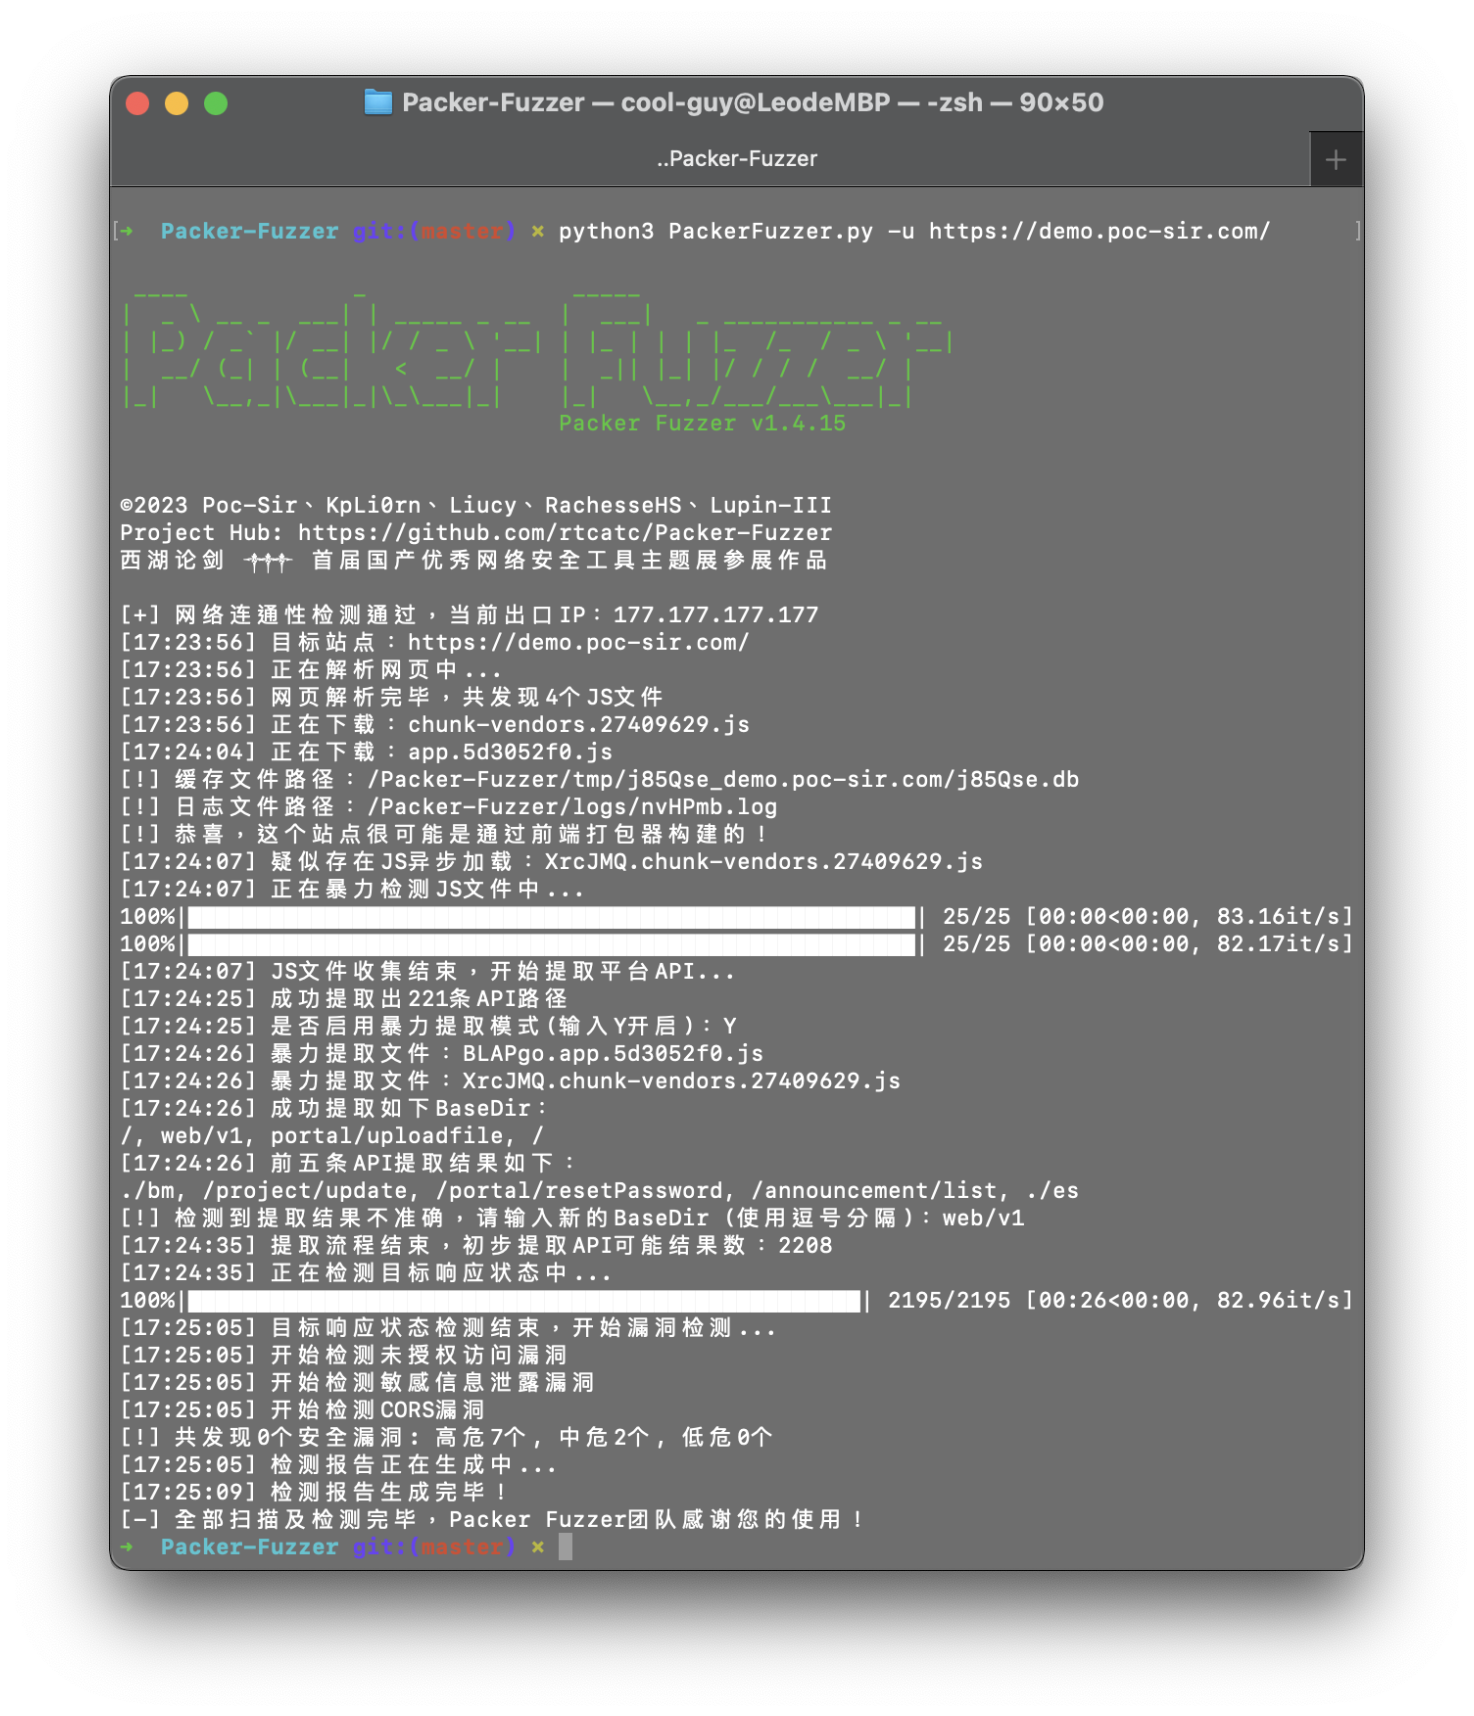 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !
 0vercl0k/wtf
Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…
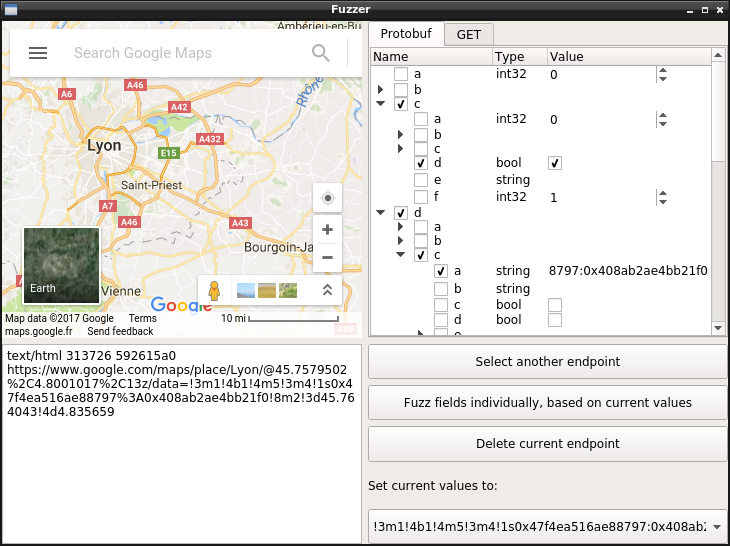 marin-m/pbtk
Un ensemble d'outils pour la rétro-ingénierie et le fuzzing d'applications basées sur Protobuf
 m4b/goblin
Un crate espiègle et multiplateforme pour l'analyse binaire, écrit en Rust
 psiinon/open-source-web-scanners
Liste organisée de scanners de sécurité web open-source, comprenant des scanners généralistes, des scanners d'infrastructure et des fuzzers, classés…