Archived
BrokenType
 googleprojectzero/brokentype
Ensemble d'outils de fuzzing de polices TrueType et OpenType
vulnerability-analysisexploitationfuzzing+1
435
googleprojectzero/brokentypeEnsemble d'outils de fuzzing de polices TrueType et OpenType
 intrudir/bypassfuzzer
Fuzzer les pages 401/403/404 pour trouver des contournements
 didi/kemon
Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.
 harsh-bothra/bheem
Cadre d'automatisation de reconnaissance basé sur la portée qui orchestre plusieurs outils open-source pour l'énumération de sous-domaines, l'analyse…
 certcc/certfuzz
Ce projet contient le code source du CERT Basic Fuzzing Framework (BFF) et du CERT Failure Observation Engine (FOE).
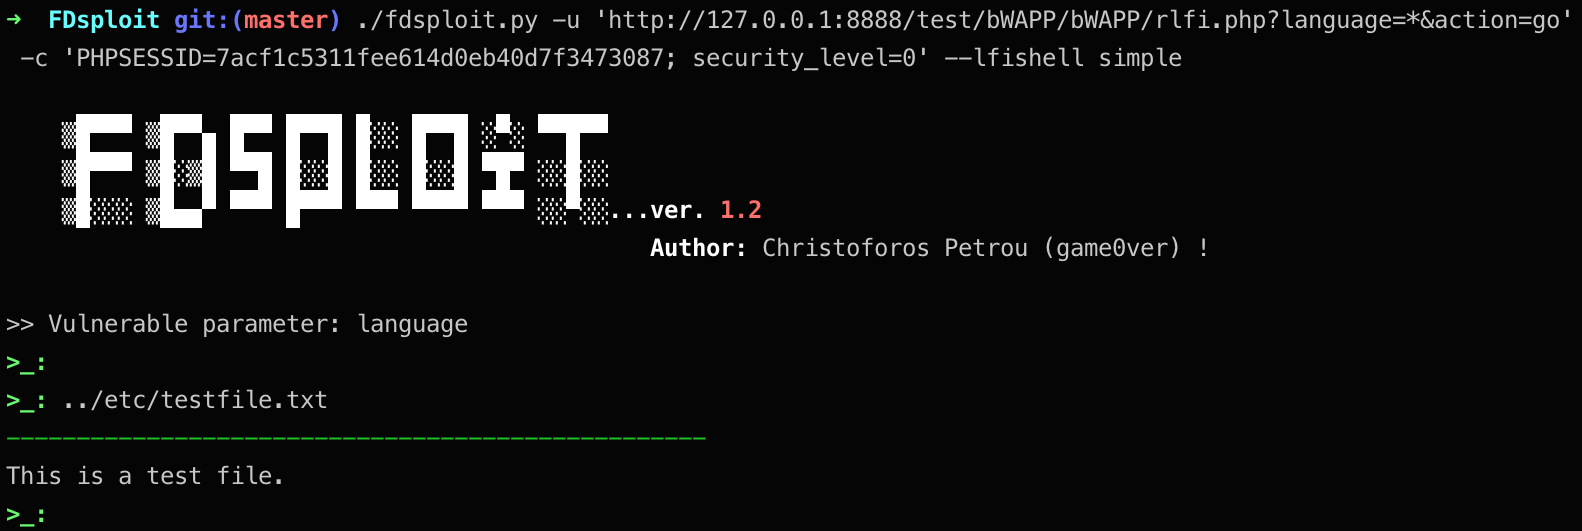 chrispetrou/fdsploit
Outil de fuzzing, d'énumération et d'exploitation d'inclusion de fichier et de traversée de répertoire.
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
 google/path-auditor
Auditeur de fonctions libc à l'exécution qui détecte les conditions de concurrence d'accès aux fichiers et les vulnérabilités de liens symboliques en…
 sentinel-one/peafl64
Outil d'instrumentation binaire statique pour exécutables Windows x64
 boschresearch/gdbfuzz
Fuzzing des systèmes embarqués à l'aide de points d'arrêt matériels
 osqzss/bladegps
Simulateur de signaux GPS en temps réel pour bladeRF
 sentinel-one/efi_fuzz
Fuzzer guidé par couverture pour les variables NVRAM UEFI utilisant l'émulation Qiling et AFL++ pour découvrir des vulnérabilités du firmware via la…
 dubs3c/injectus
CRLF et fuzzer de redirection ouverte
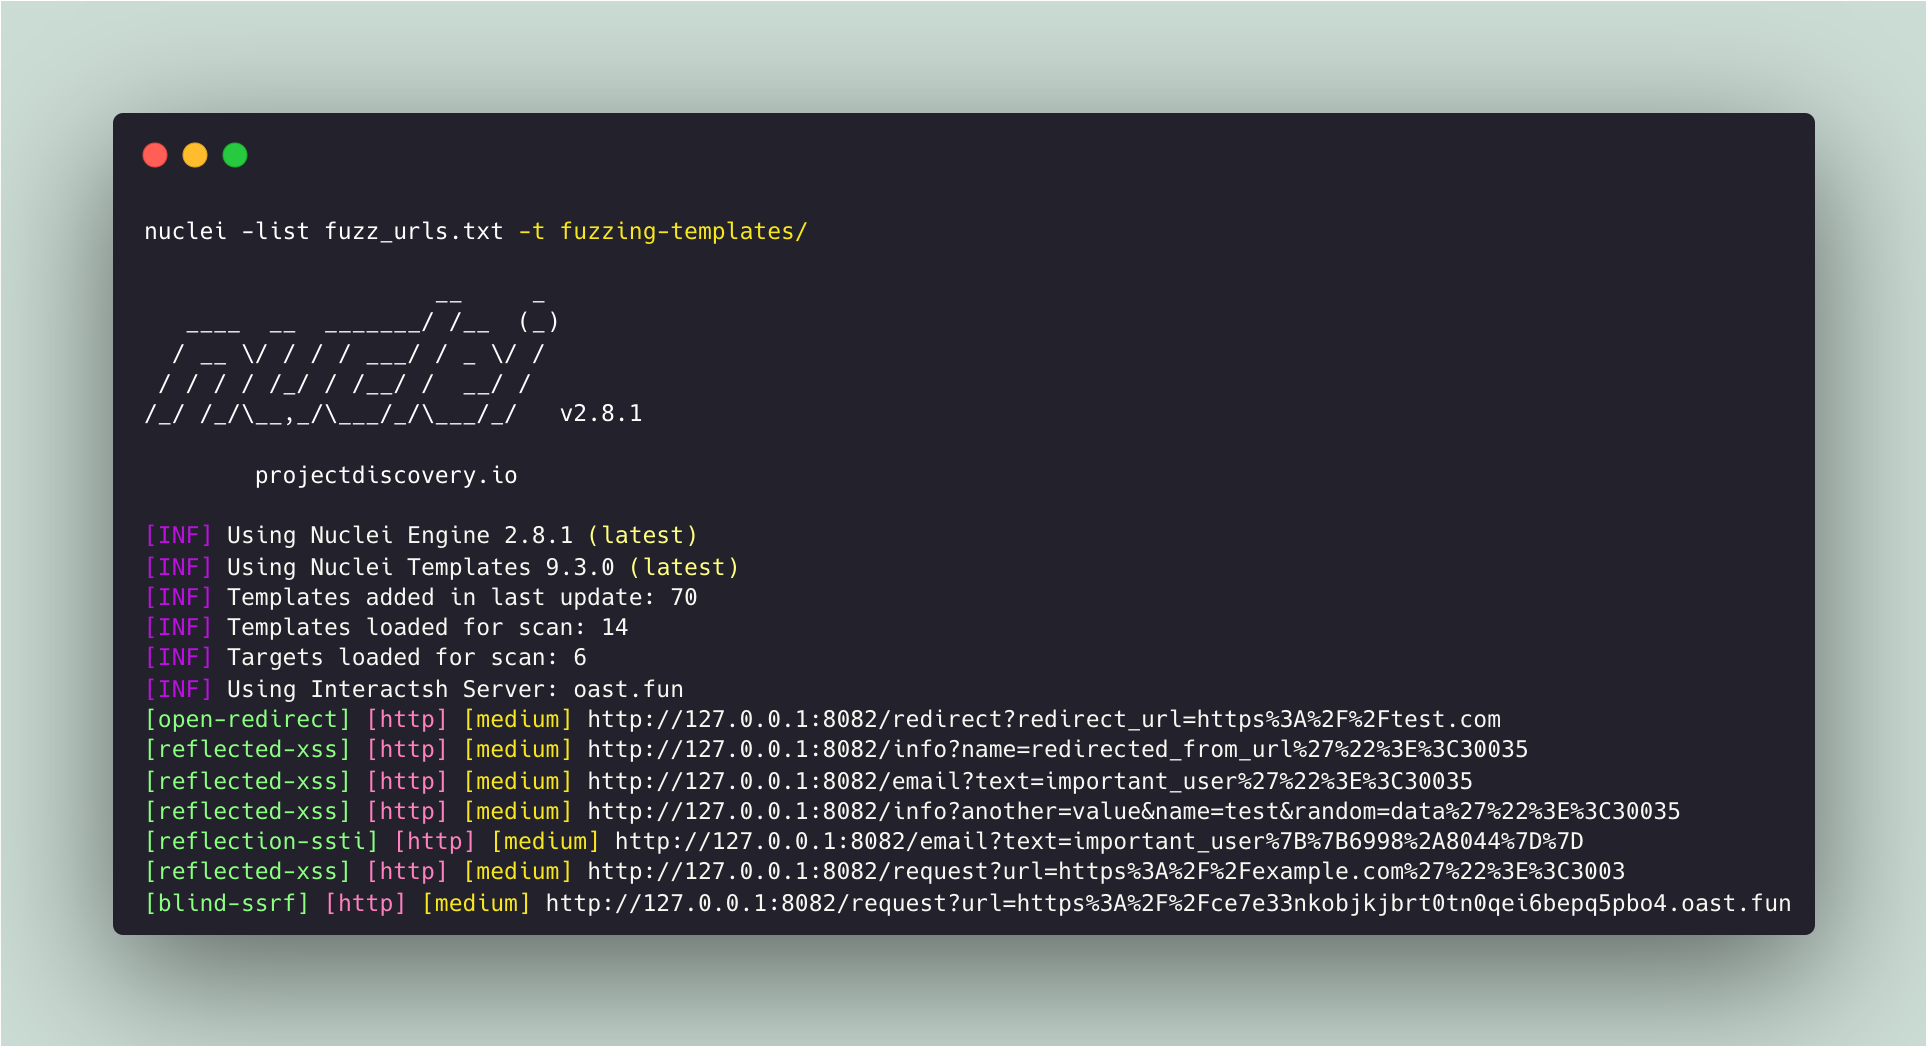 projectdiscovery/fuzzing-templates
Liste organisée par la communauté de modèles nuclei pour trouver des vulnérabilités de sécurité « inconnues ».