 yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
Analyse une fuite du dark web de plus de 15 000 appareils Fortinet compromis via CVE-2022-40684, fournissant des IOC, les versions impactées et un script Python pour reproduire l'investigation.

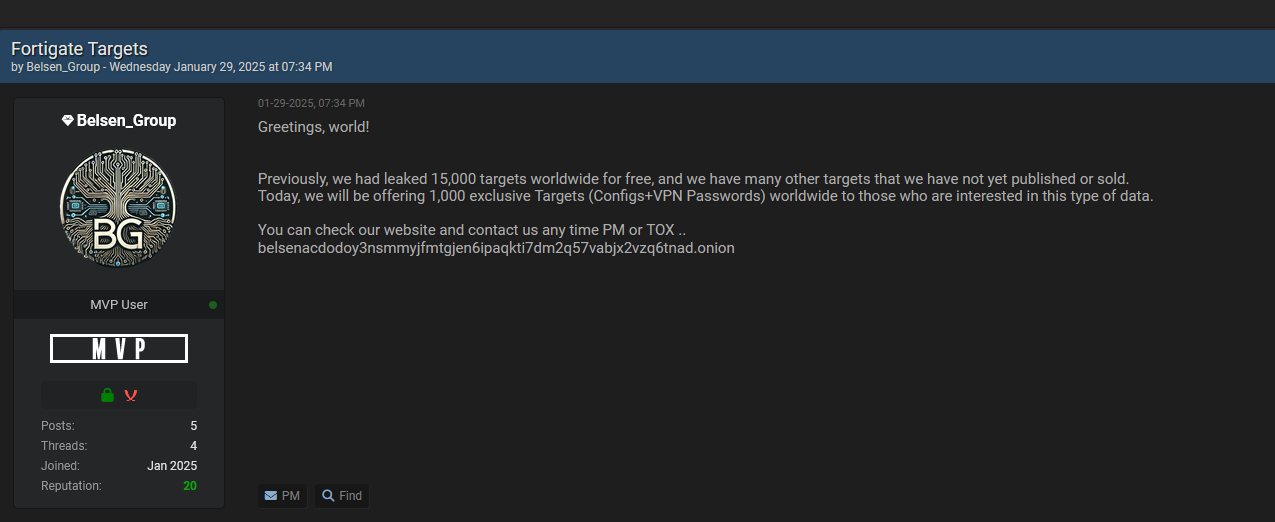
Le 29 janvier 2025, un utilisateur du forum cybercriminel Belsen_Group a publié un message affirmant détenir 15,000 équipements Fortinet compromis, avec des fichiers de configuration et des mots de passe VPN. Il propose désormais 1,000 cibles exclusives à la vente sur le dark web.
Cependant, notre analyse des fichiers montre que Belsen_Group n'est pas à l'origine de cette compromission, mais qu'il a simplement recyclé une fuite plus ancienne, résultant de l'exploitation de la vulnérabilité CVE-2022-40684, une faille critique permettant un accès administrateur non authentifié via HTTP/HTTPS.
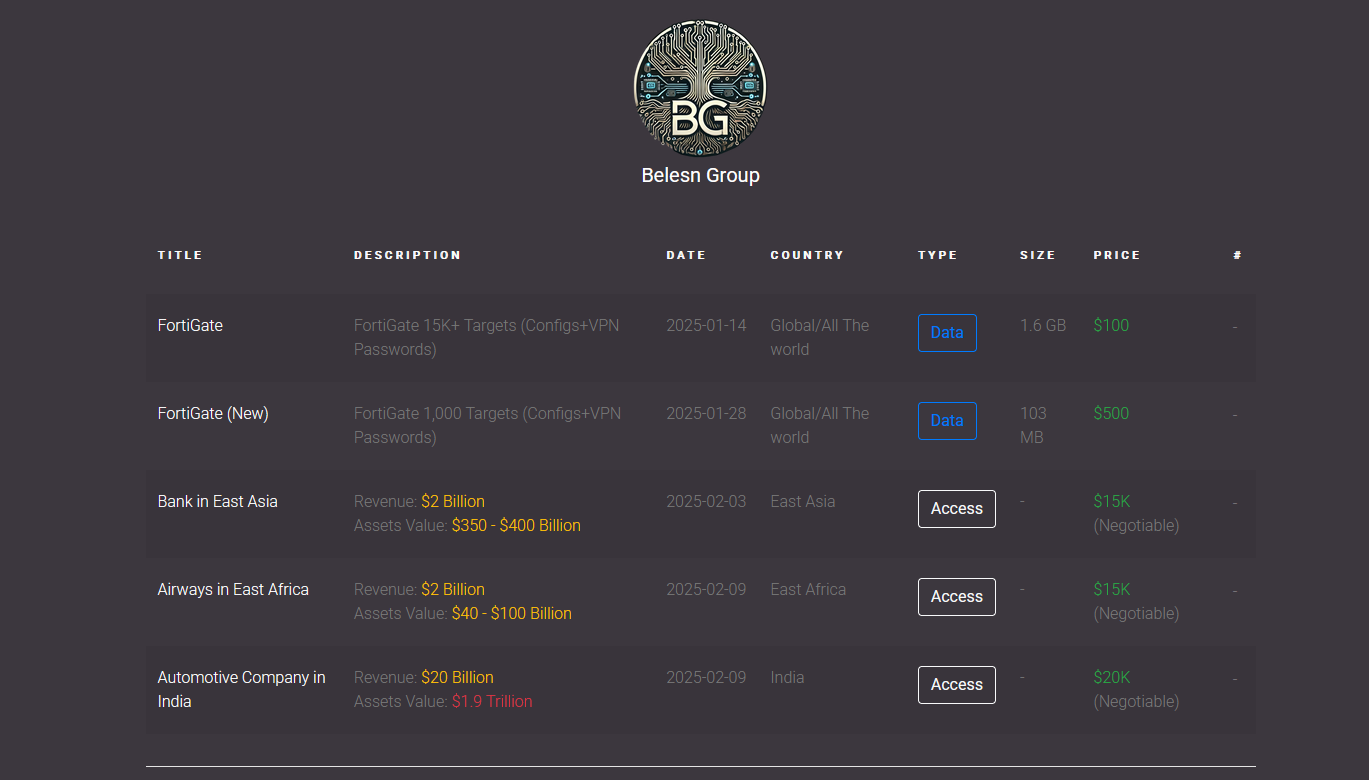
15,474 équipements Fortinet compromis
9,088 fichiers de mots de passe VPN récupérés
6,386 fichiers absents (supprimés ou non capturés)
41.27% des configurations fuitées sans fichier de mots de passe VPN
========== RÉSUMÉ ==========
Total des sous-répertoires : 15 474
Total des fichiers 'config.conf' : 15 474
Total des fichiers 'vpn-passwords.txt' : 9 088
Total des adresses IP : 15 474
Total des adresses IP uniques : 15 469
Total des adresses e-mail extraites : 43360 Total des adresses e-mail uniques : 25601
========== VERSIONS IMPACTÉES ==========
Version 7.0.0 : 1 376 appareils impactés
Version 7.0.1 : 1 882 appareils impactés
Version 7.0.2 : 1 252 appareils impactés
Version 7.0.3 : 1 181 appareils impactés
Version 7.0.4 : 320 appareils impactés
Version 7.0.5 : 2 395 appareils impactés
Version 7.0.6 : 2 245 appareils impactés
Version 7.2.0 : 2 593 appareils impactés
Version 7.2.1 : 2 209 appareils impactés
Version 7.2.2 : 1 appareil impacté
Version inconnue : 21 appareils impactés (fichiers corrompues ou manquant)
FortiOS 7.0.0 → 7.0.6
FortiOS 7.2.0 → 7.2.1
Fortinet avait publié un correctif en novembre 2022 (FortiOS 7.0.7 et 7.2.2), ce qui signifie que ces fuites proviennent d’une compromission ayant eu lieu avant cette date.
Nos analyses ont révélé deux marqueurs clés d'intrusion, confirmant une exploitation massive de CVE-2022-40684 :
Indicateur confirmé par Fortinet comme signe d’exploitation de CVE-2022-40684.
Permet un accès non authentifié aux systèmes FortiGate via des commandes administratives cachées.
Ajout d’un faux compte administrateur ("super_admin") utilisé pour maintenir un accès permanent.
Ce compte est visible dans les fichiers de configuration :
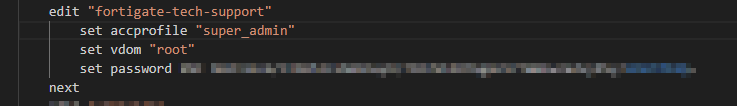
Ce compte a été massivement utilisé dans les exploits liés à CVE-2022-40684.
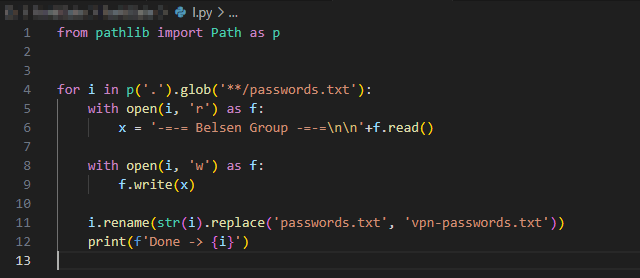
Que fait ce script ?
Ajoute la signature "Belsen Group" à la première ligne des fichiers passwords.txt.
Renomme les fichiers passwords.txt en vpn-passwords.txt.
Pourquoi ce script prouve que Belsen_Group n’est pas à l’origine du hack ?
Aucun vol de données → Le script ne fait que modifier localement les fichiers, il ne les exfiltre pas.
Ajoute une signature visible "-=-= Belsen Group -=-=" afin de prétendre être à l'origine de la compromission.
Cela signifie que Belsen_Group n’a fait que récupérer et réutiliser une fuite existante.
Ce groupe n'a donc aucun lien avec la compromission initiale, il se contente de recycler et revendre des accès déjà compromis.
Vous y retrouverez également un tableau listant les IPs compromises, indiquant :
Protégez vos infrastructures ! Faites un audit immédiat et appliquez les correctifs nécessaires.
