
HackBrowserData
Extraire et déchiffrer les données du navigateur, supportant plusieurs types de données, exécutable sur divers systèmes d'exploitation (macOS,…

Extraire et déchiffrer les données du navigateur, supportant plusieurs types de données, exécutable sur divers systèmes d'exploitation (macOS,…

Local steganography app for hiding text, images, or files inside carrier images with AES-256 encryption, EXIF editing, watermarking, and batch…

Bibliothèque C et boîte à outils en ligne de commande pour la gestion d'images EWF en criminalistique : acquérir, exporter, vérifier, récupérer et…

Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…

Bibliothèque et outils pour accéder au format Volume Shadow Snapshot (VSS)

Bibliothèque et outils pour accéder au format d'image de disque dur virtuel (VHD)

Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…

Une liste de frameworks, bibliothèques, ressources et logiciels Capture The Flag (CTF) pour les joueurs CTF débutants ou expérimentés 🚩

Bibliothèque pour accéder au format Windows Shell Item

CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…

Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…

Automatisation et passage à l'échelle des outils de criminalistique numérique

Recherchez et traquez rapidement les artefacts forensiques Windows

Bibliothèque et outils pour accéder au système de fichiers New Technology de Windows (NTFS)

Plateforme collaborative de réponse aux incidents

Outil de reconstruction d'images SPI flash via des captures d'analyseur logique

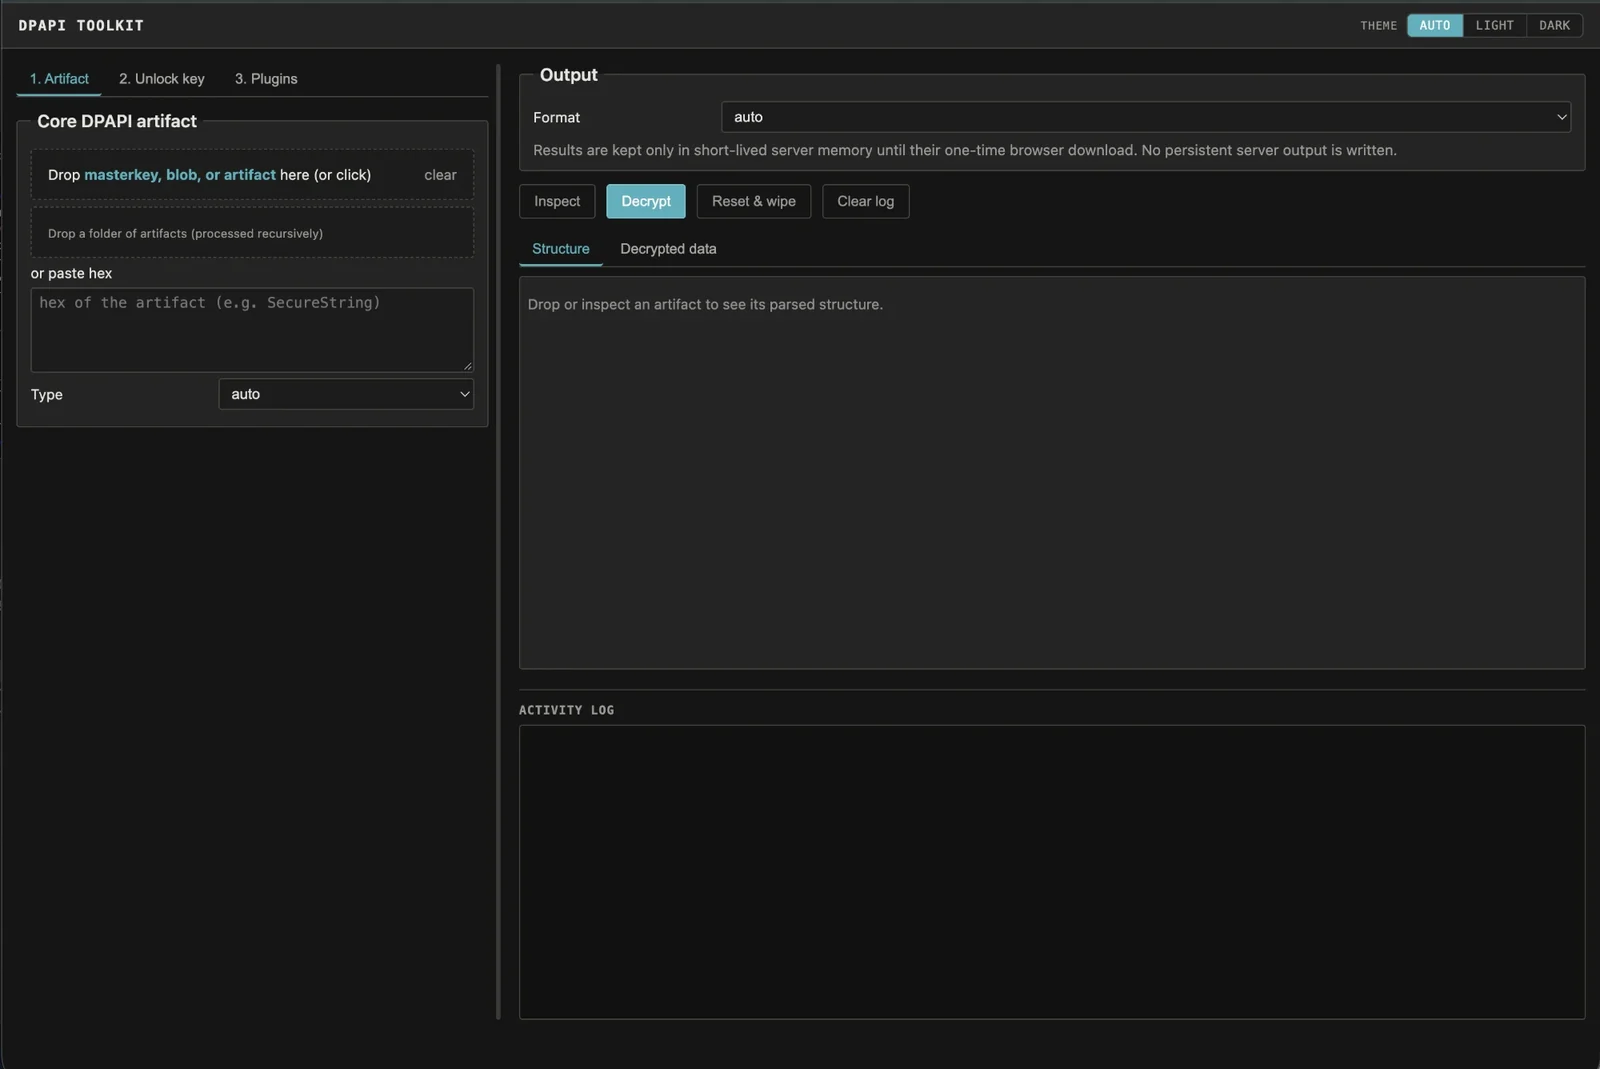
Déposez n'importe quel artefact Windows DPAPI et il identifie le format ainsi que la clé principale exacte nécessaire, puis déchiffre une fois que…

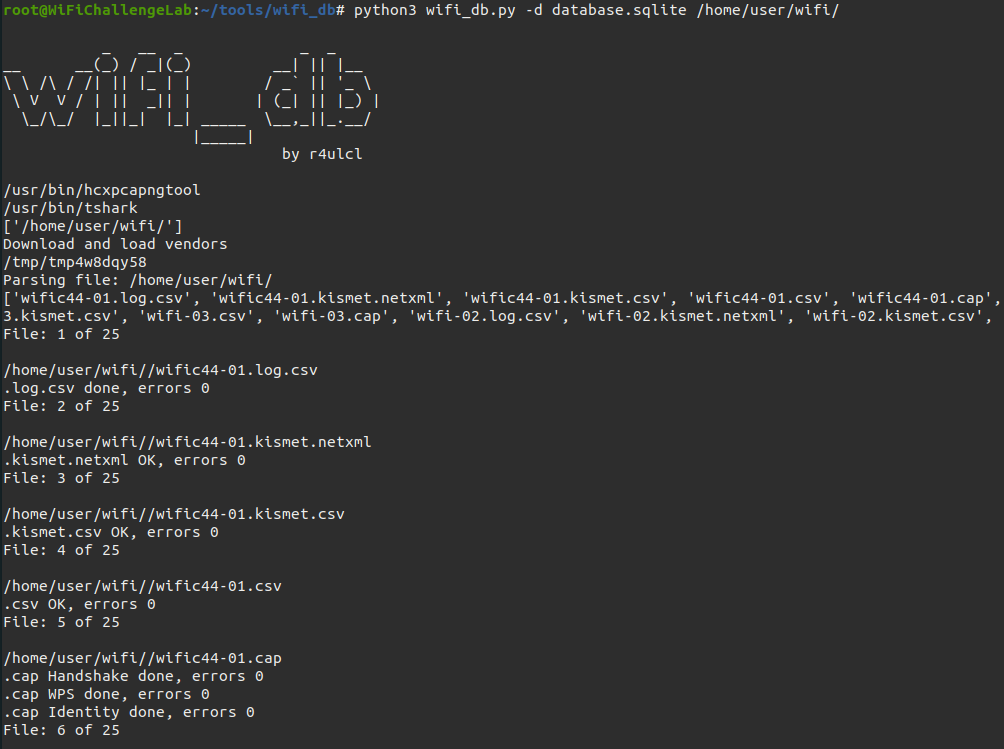
Script pour analyser les captures Aircrack-ng dans une base de données SQLite et extraire des informations utiles comme les handshakes, les identités…