

mboxshell
 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
dcarrero/mboxshellmboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 interplains/zero-breach-toolkit
Scanner hors ligne et open source qui vérifie les appareils Windows, macOS, Linux, Android et les sauvegardes d'iPhone à la recherche de traces…
 zerkereod/krakenhashes
Plateforme distribuée de cassage de mots de passe coordonnant des agents GPU/CPU via Hashcat pour une récupération de hash à haute vitesse, avec…
 doctorwebltd/malware-iocs
Indicateurs de compromission (IOC) sélectionnés issus des enquêtes sur les logiciels malveillants de Doctor Web, publiés à des fins de renseignement…
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
 owasp/agentic-evidence
Projet de référence OWASP pour les preuves de sécurité de l'IA agentique : corrèle l'exécution des agents, l'identité, les appels d'outils et les…
 lascc/dfirhub
Recherchez les artefacts forensiques Windows, voyez où chacun se trouve sur le disque et copiez la commande KAPE pour le collecter. Construit…
 ziqi/starshield-forensics
Graveur déterministe hors ligne de fichiers .log Chromium LevelDB, inspecteur de provenance ICC PNG/JPEG, validateur de sommes de contrôle…
 cosmic-zip/witchcraft
WITCHCRAFT est une boîte à outils cyberdeck conçue pour les runners qui plongent au cœur de la matrice. C’est votre rig polyvalent pour le ghosting…
 hfiref0x/winobjex64
Explorateur d'objets Windows 64-bit
 ssrajadh/sentrysearch
Recherche sémantique dans des vidéos en utilisant Gemini Embedding 2 ou Qwen3-VL.
 proxymanapp/tcpviewer
The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
 cgsecurity/testdisk
Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…
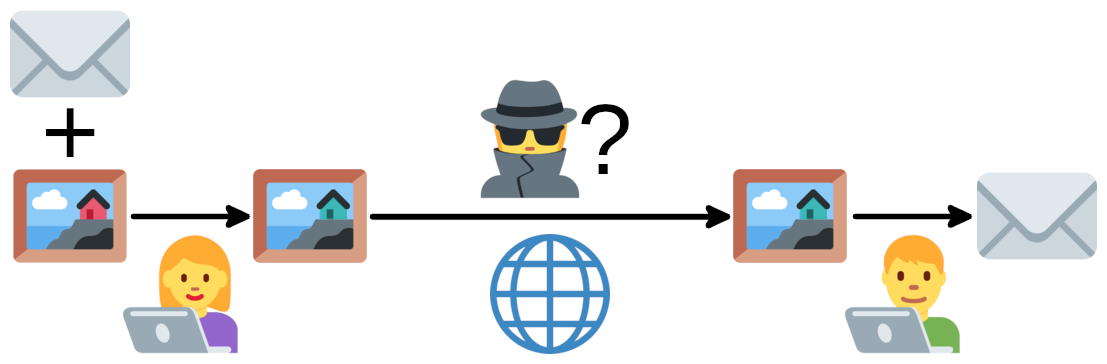 ragibson/steganography
Stéganographie par bit de poids faible pour les images bitmap (.bmp et .png), les fichiers audio WAV et les séquences d'octets. Simple stéganalyse…
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 libyal/libvshadow
Bibliothèque et outils pour accéder au format Volume Shadow Snapshot (VSS)
 withsecureopensource/chainsaw
Recherchez et traquez rapidement les artefacts forensiques Windows