
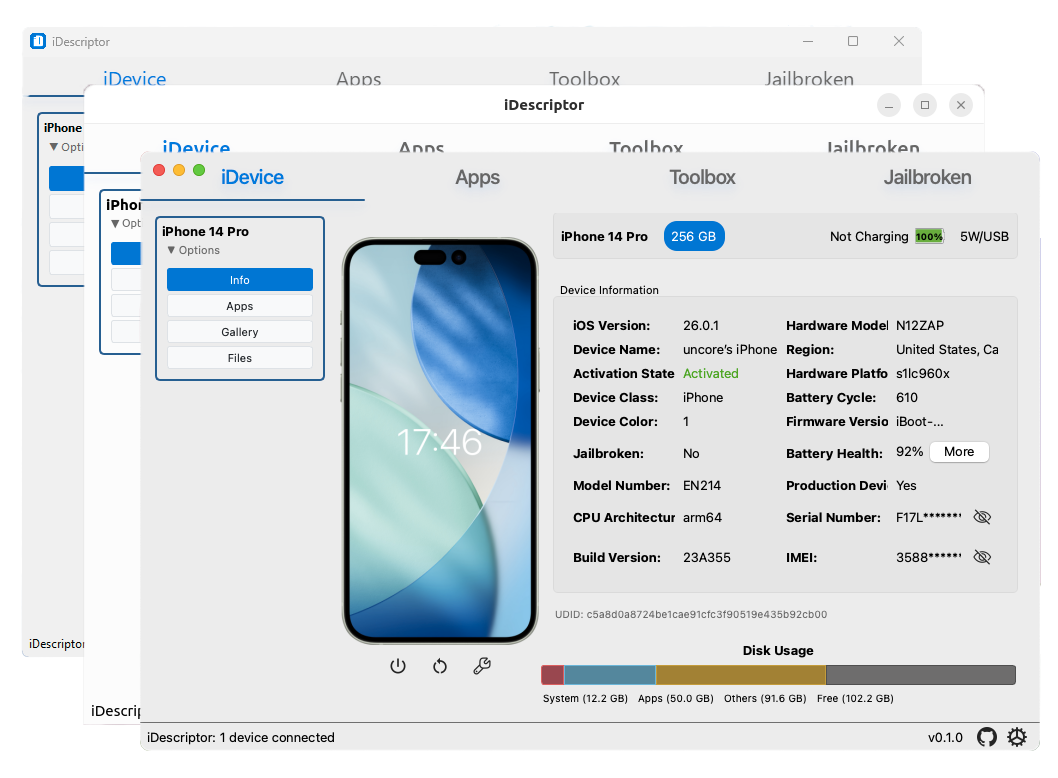
iDescriptor
 idescriptor/idescriptor
Outil de gestion idevice gratuit, open-source et axé sur la confidentialité, écrit en Rust et Qt.
ios-securitynetwork-mappingforensics+6
4.1k
idescriptor/idescriptorOutil de gestion idevice gratuit, open-source et axé sur la confidentialité, écrit en Rust et Qt.
 osquery/osquery
Instrumentation, surveillance et analyses du système d'exploitation propulsées par SQL.
 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 proxymanapp/tcpviewer
The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
 virustotal/yara-x
Une réécriture de YARA en Rust.
 secdev/scapy
Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
 radkawar/aws-firmware-dump
Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
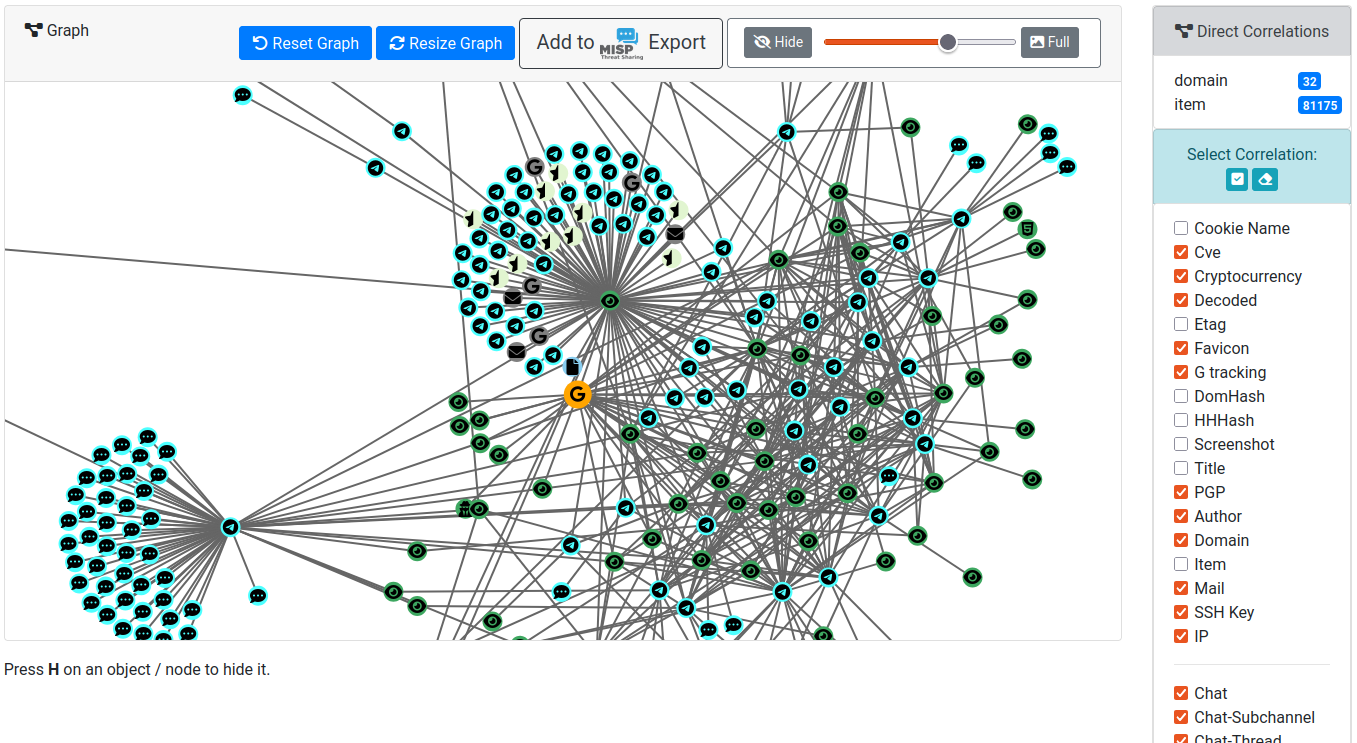 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
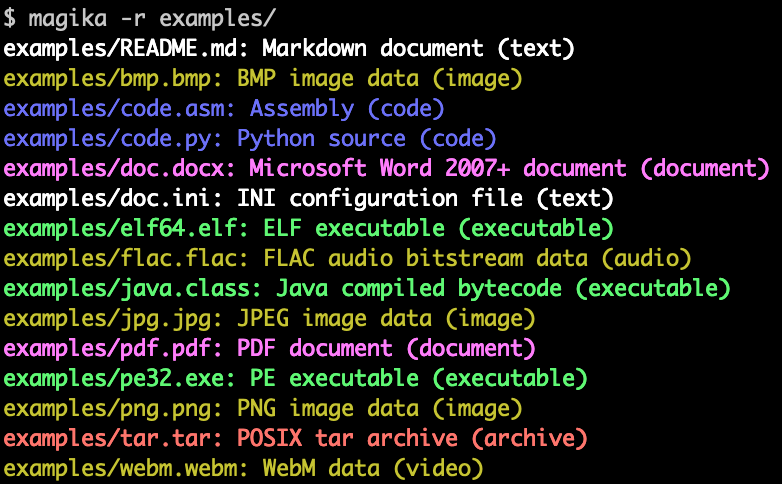 google/magika
Détection rapide et précise des types de contenu de fichiers alimentée par l'IA
 nikaiw/vmkatz
Extract Windows credentials directly from VM memory snapshots and virtual disks
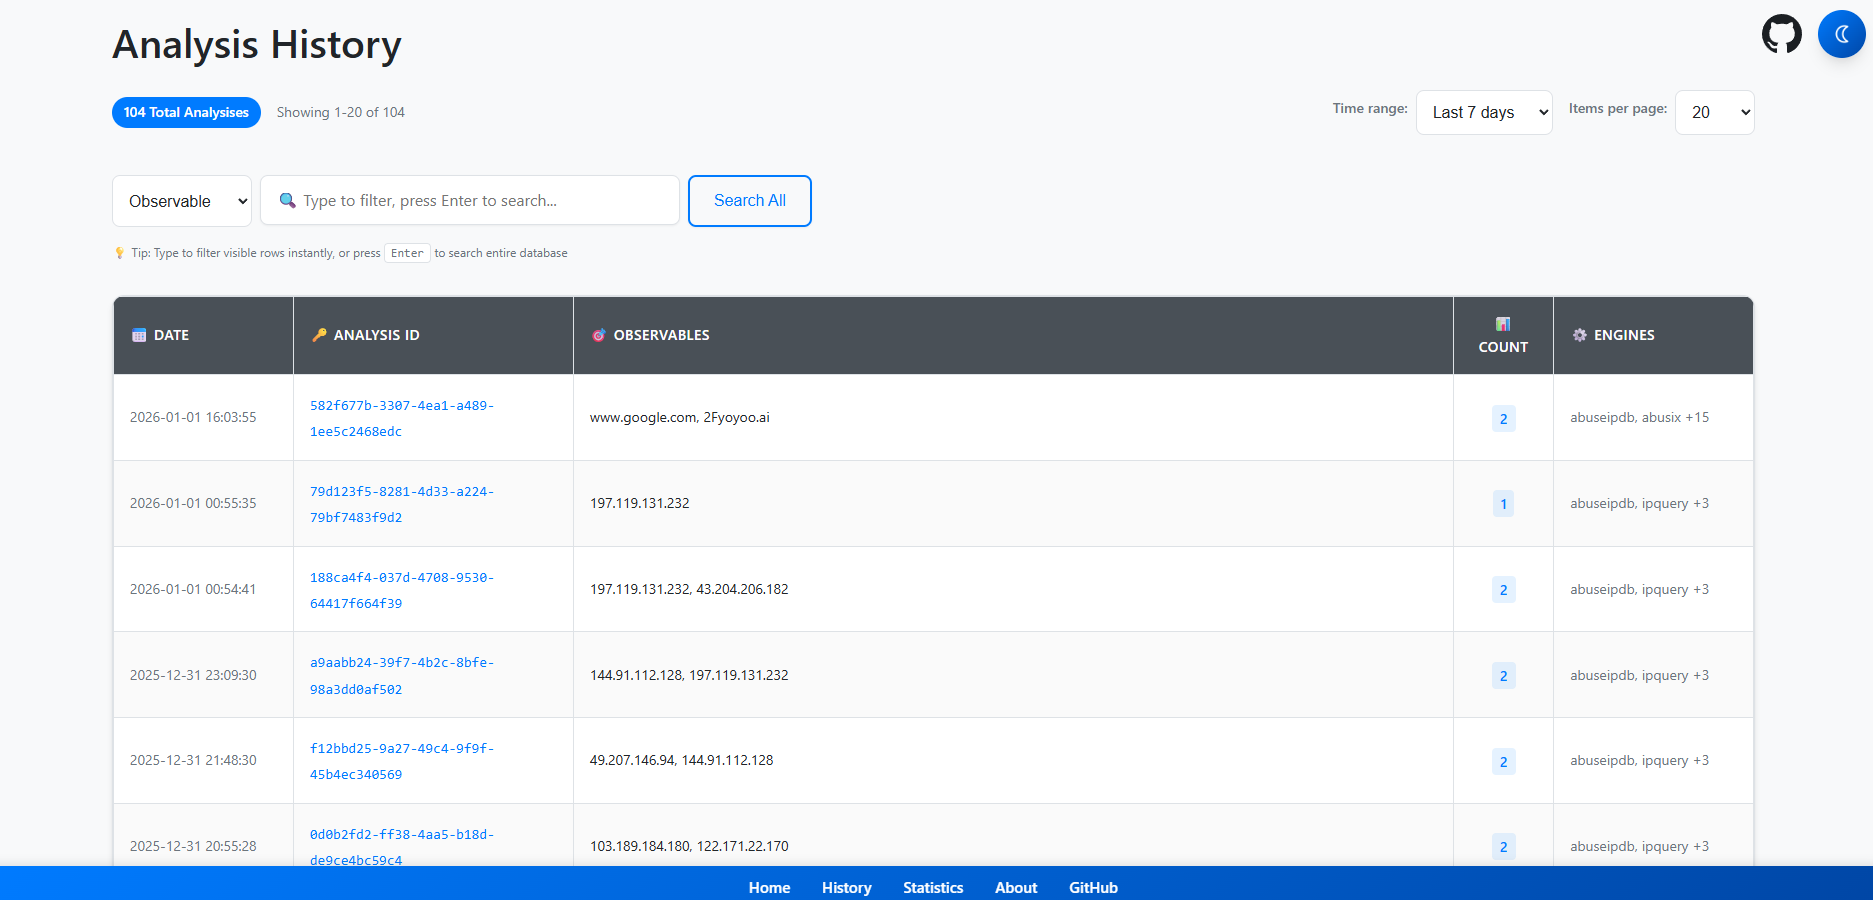 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 seladb/pcapplusplus
Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
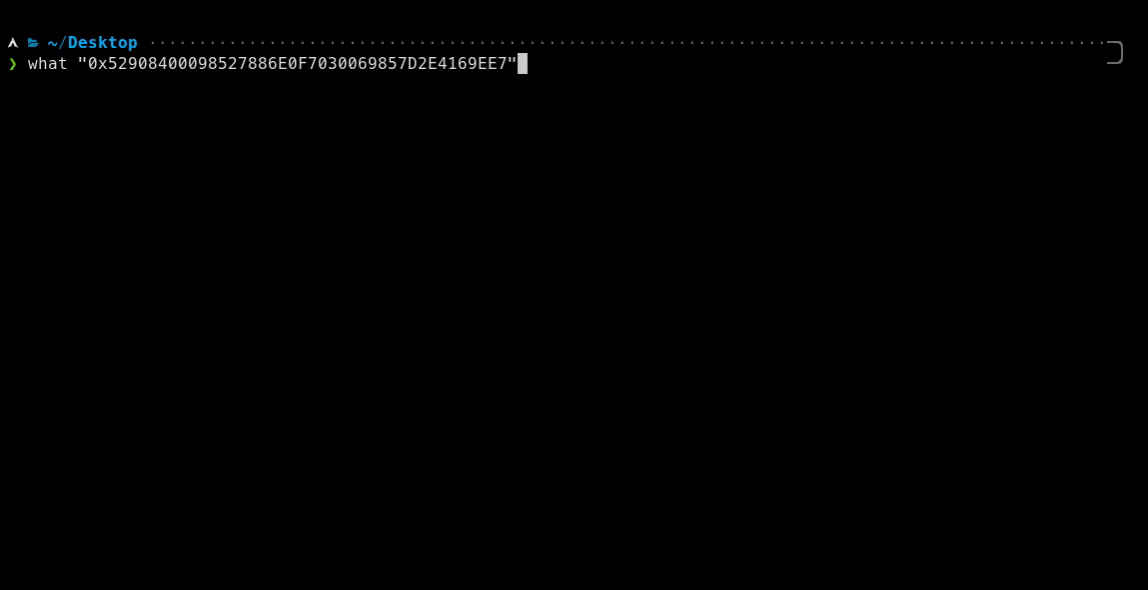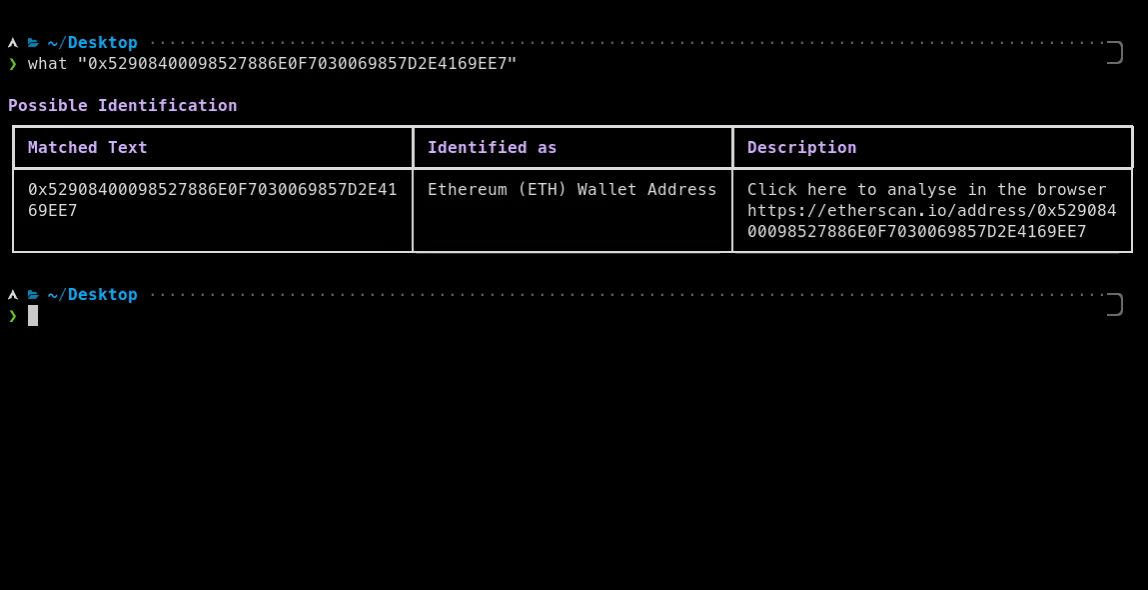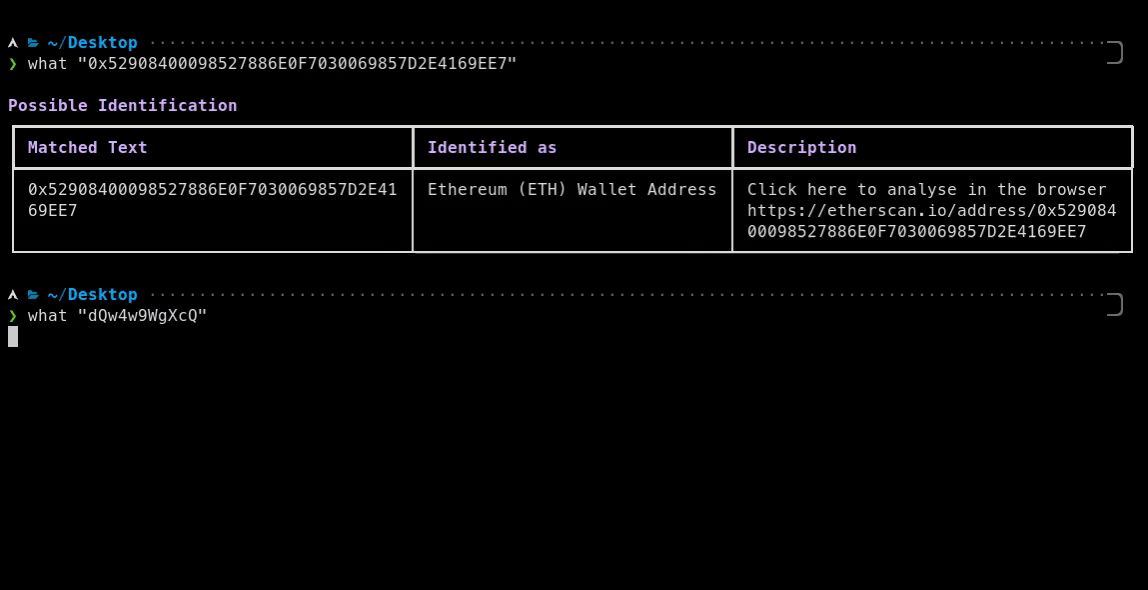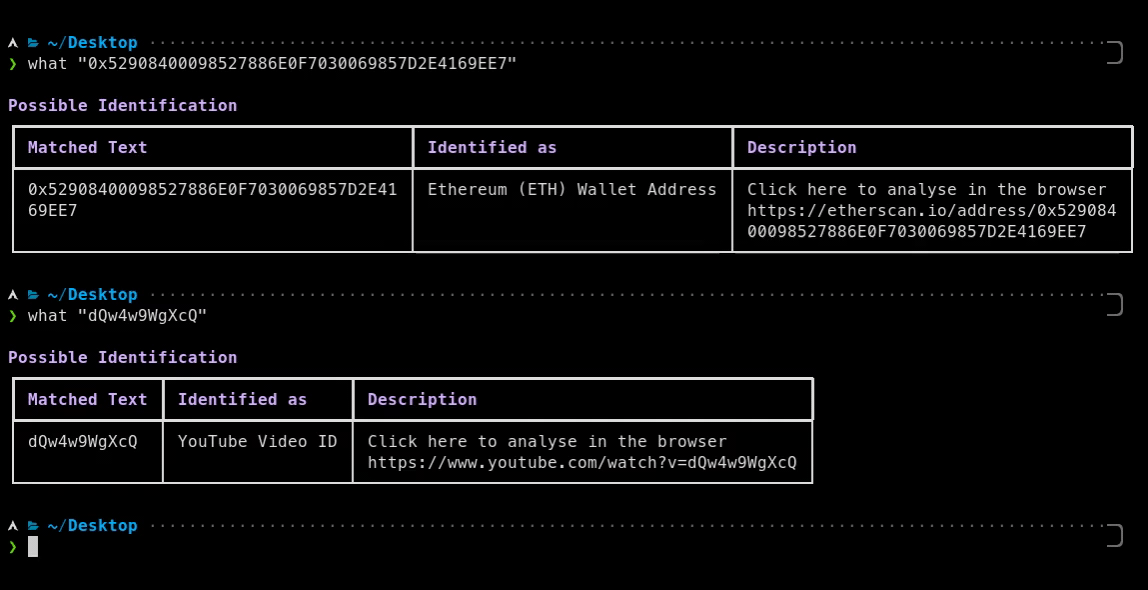 bee-san/pywhat
🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
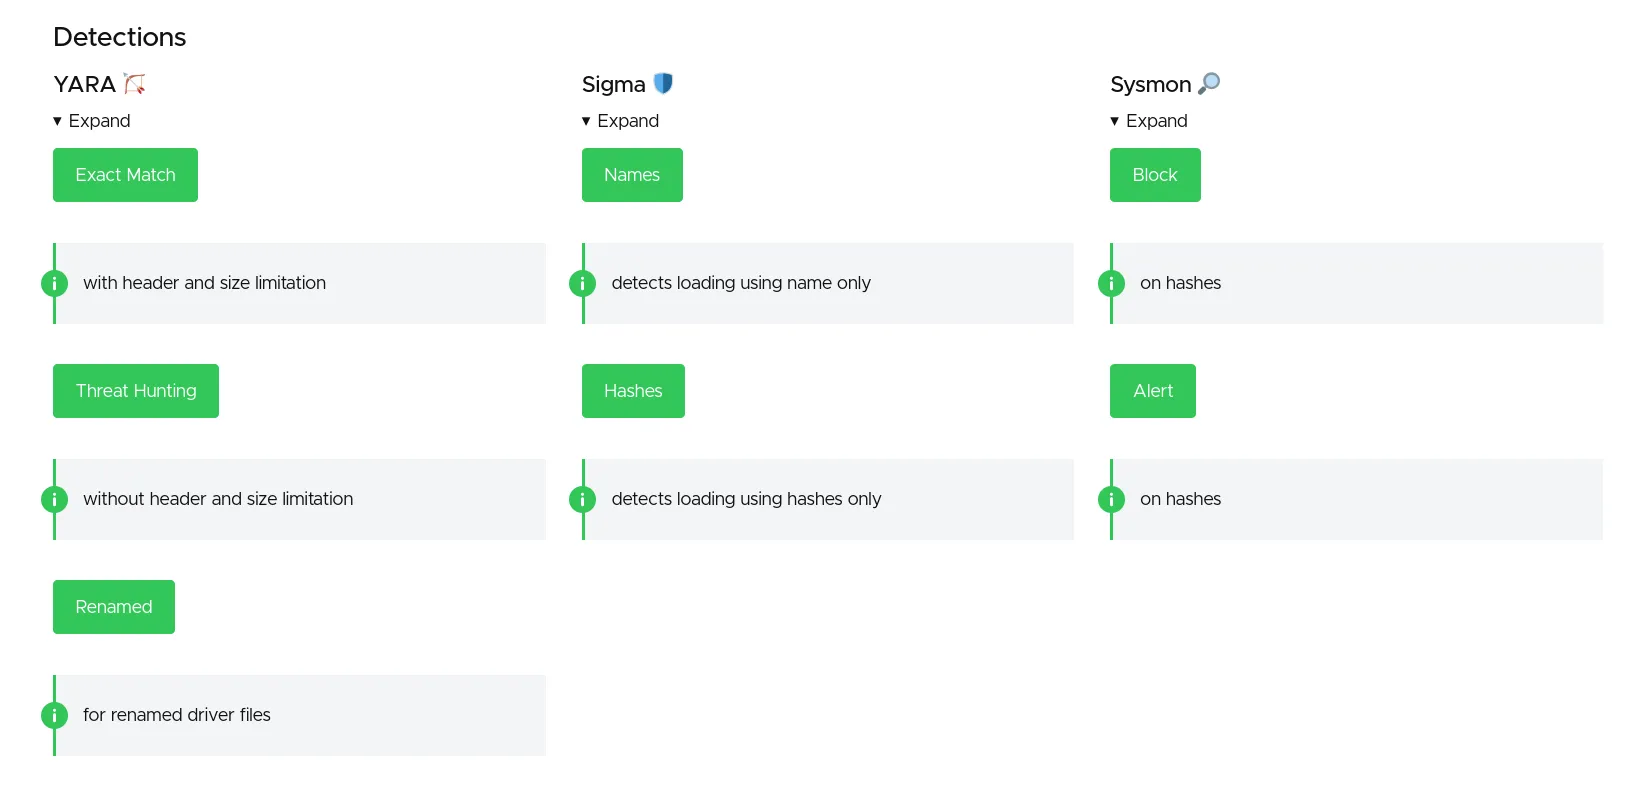 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…