
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
818 résultats
linux preview

linux

GitHubtorvalds/linux

Arborescence des sources du noyau Linux

embedded-systems-securitygeneral-purpose-utilitiesiot-security+9
240.8kil y a 1 jour
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3kil y a 1 jour
Crow-Eye preview

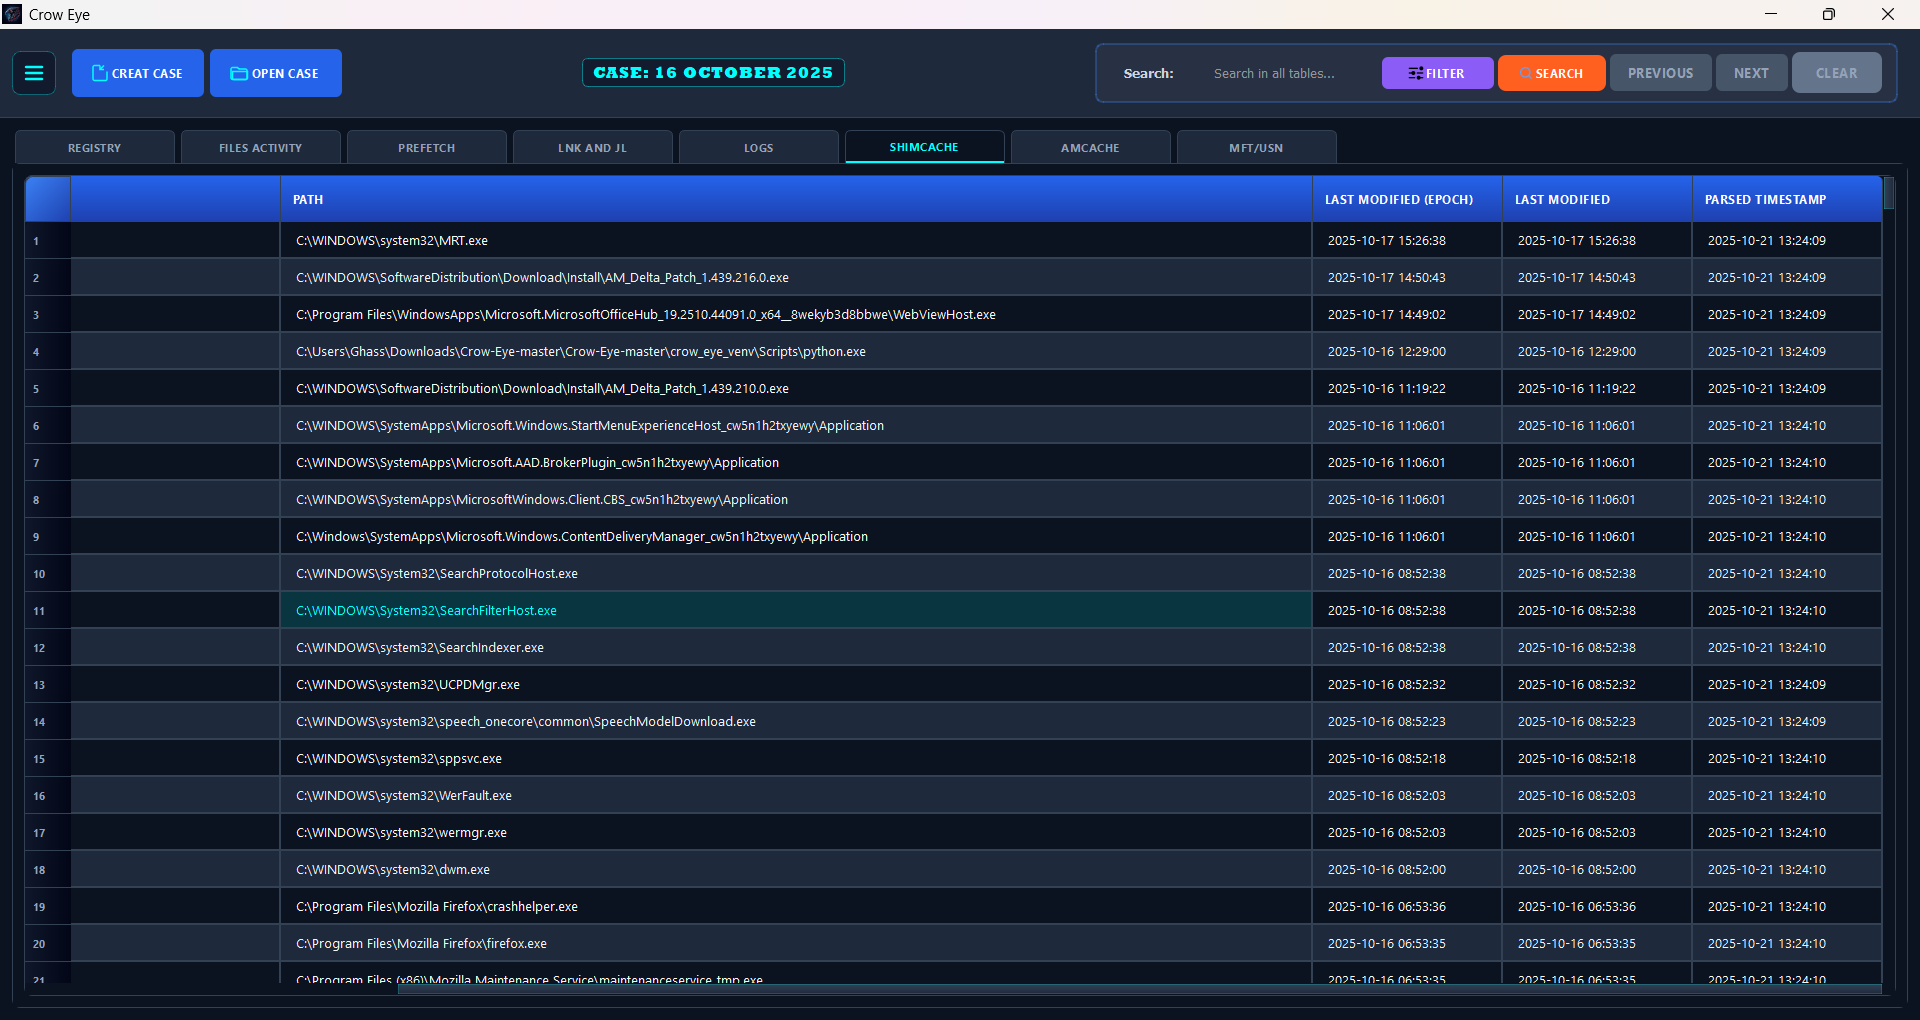
Crow-Eye

GitHubghassan-elsman/crow-eye

Moteur open source de forensique Windows qui acquiert, analyse et corrèle les artefacts (MFT, USN, Registry, etc.) pour reconstruire des chronologies…

defensive-toolsdisk-forensicsforensics+3
111il y a 1 jour
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 1 jour
halo-record preview

halo-record

GitHubbkuan001/halo-record

Tamper-evident audit trails for AI agents: hash-chained Runtime Records, dependency-free, verifiable by anyone.
forensicssupply-chain-securityincident-response+1
63il y a 1 jour
testdisk preview

testdisk

GitHubcgsecurity/testdisk

Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…

disk-forensicsforensicsdata-recovery+1
2.6kil y a 1 jour
arkime preview

arkime

GitHubarkime/arkime

Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4kil y a 1 jour
Hacking-Tools preview

Hacking-Tools

GitHubyogsec/hacking-tools

Une liste organisée d'outils de tests d'intrusion et de hacking éthique, classés par catégorie. Cette compilation comprend des outils de Kali Linux…

osintpenetration-testing-frameworksvulnerability-scanners+9
1.8kil y a 1 jour
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…
defensive-toolsioc-managementreconnaissance+9
12il y a 1 jour
easy_triage preview

easy_triage

GitHubmsuhanov/easy_triage

Scripts pour le triage de systèmes compromis (Linux, ESXi, FreeBSD/NetScaler)

defensive-toolsscripting-automationforensics+4
9il y a 1 jour
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extraction de configuration et de payload de malware
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kil y a 1 jour
CyberChef preview

CyberChef

GitHubgchq/cyberchef

The Cyber Swiss Army Knife - une application web pour le chiffrement, l'encodage, la compression et l'analyse de données.

general-purpose-utilitiesencryption-decryption-toolshash-analysis+9
35.6kil y a 1 jour
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
disk-forensicsioc-managementosint+9
2.7kil y a 1 jour
Zircolite preview

Zircolite

GitHubwagga40/zircolite

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
forensicsthreat-intelligenceincident-response+1
841il y a 1 jour
rayhunter preview

rayhunter

GitHubefforg/rayhunter

Outil Rust pour détecter les simulateurs de station de base sur un point d'accès mobile Orbic
defensive-toolsembedded-systems-securityreconnaissance+9
5.5kil y a 1 jour
evtx preview

evtx

GitHubomerbenamram/evtx

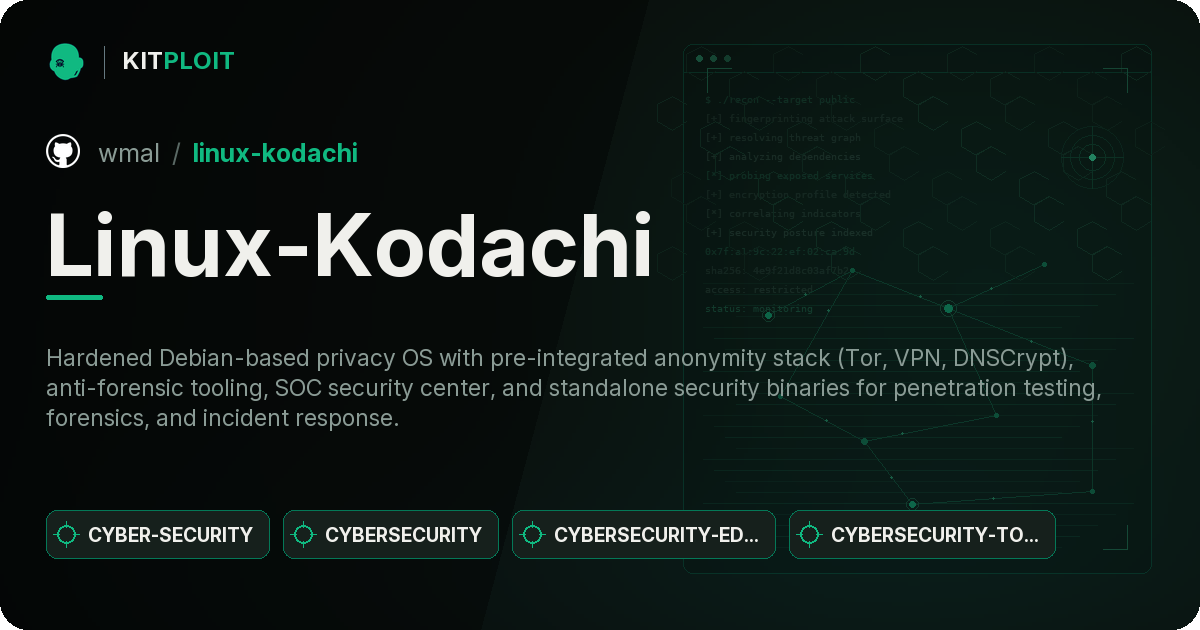
Un analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
forensicsdigital-forensicsincident-response+1
949il y a 2 jours
Linux-Kodachi preview

Linux-Kodachi

GitHubwmal/linux-kodachi

Hardened Debian-based privacy OS with pre-integrated anonymity stack (Tor, VPN, DNSCrypt), anti-forensic tooling, SOC security center, and standalone…

osintvulnerability-scannersforensics+9
489il y a 2 jours
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Windows tool for dumping malware PE files from memory back to disk for analysis.

memory-forensicsreverse-engineeringforensics+2
1.9kil y a 2 jours
Précédent123…46Suivant