
awesome-osint-arsenal
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
osintreconnaissanceforensics+8
1.7k
rawfilejson/awesome-osint-arsenalBoîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 invictus-ir/alfa
Outil d'analyse forensique automatisé pour les journaux d'audit Google Workspace. Acquiert tous les types de journaux, mappe les événements au cadre…
 division-36/z-jail
Un sandbox Linux léger et multicouche combinant les namespaces, pivot_root, seccomp-bpf, la suppression de capacités (capability dropping) et un…
 merces/awesome-hex-editors
Une liste organisée et enrichie des meilleurs éditeurs hexadécimaux pour Windows, macOS et Linux.
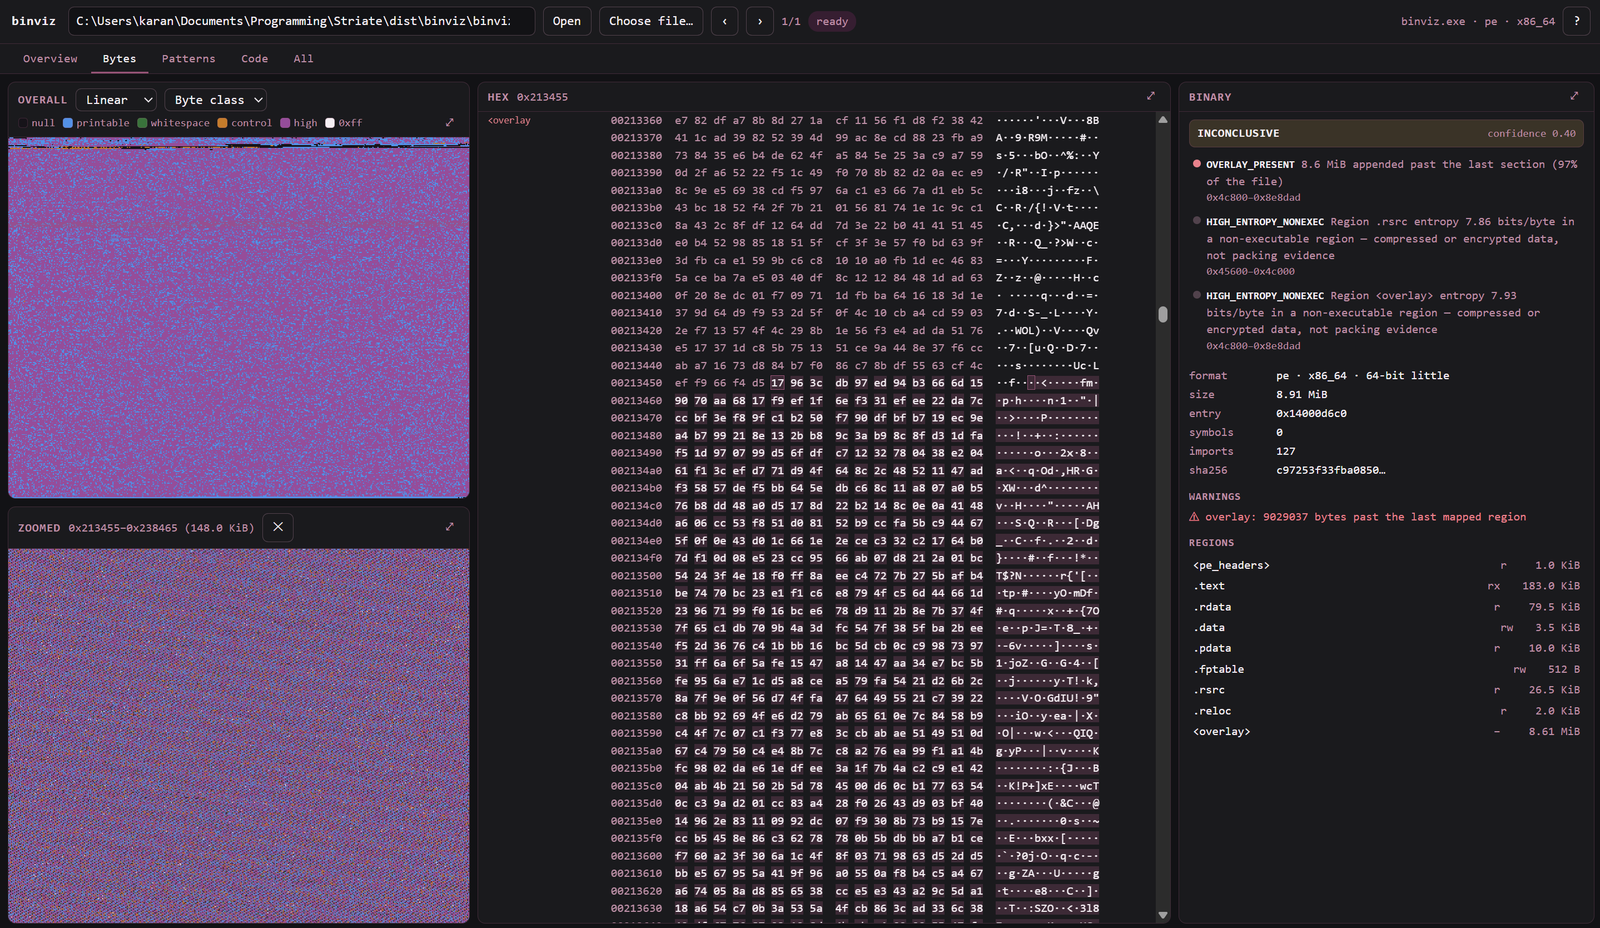 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
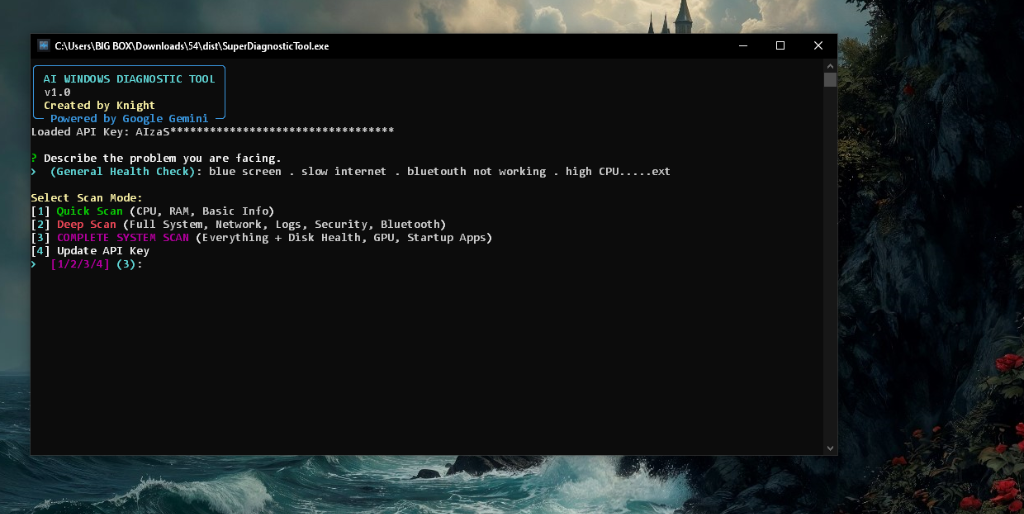 guettaf-hossam/superdiagnostictool
Outil de diagnostic et de réparation automatique pour Windows, alimenté par l'IA Google Gemini. Détectez les plantages, optimisez les performances,…
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
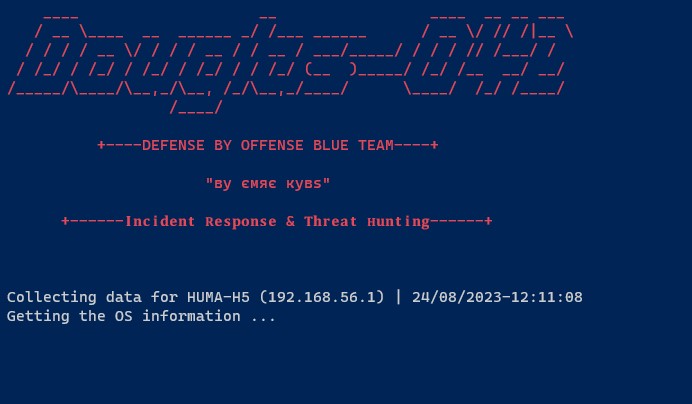 emrekybs/douglas-042
Analyse une machine Windows suspecte en quelques minutes. Recueille les processus, les services, les autoruns, les journaux d'événements et les…
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 z4nzu/hackingtool
Kit de test d'intrusion tout-en-un regroupant plus de 185 outils répartis dans 20 catégories, incluant la collecte d'informations, les attaques web…
 dimareverse/nuitka-static-unpacker
Outil de recherche privilégiant l'analyse statique pour le dépaquetage de binaires compilés par Nuitka : extrait les constantes, les modules,…
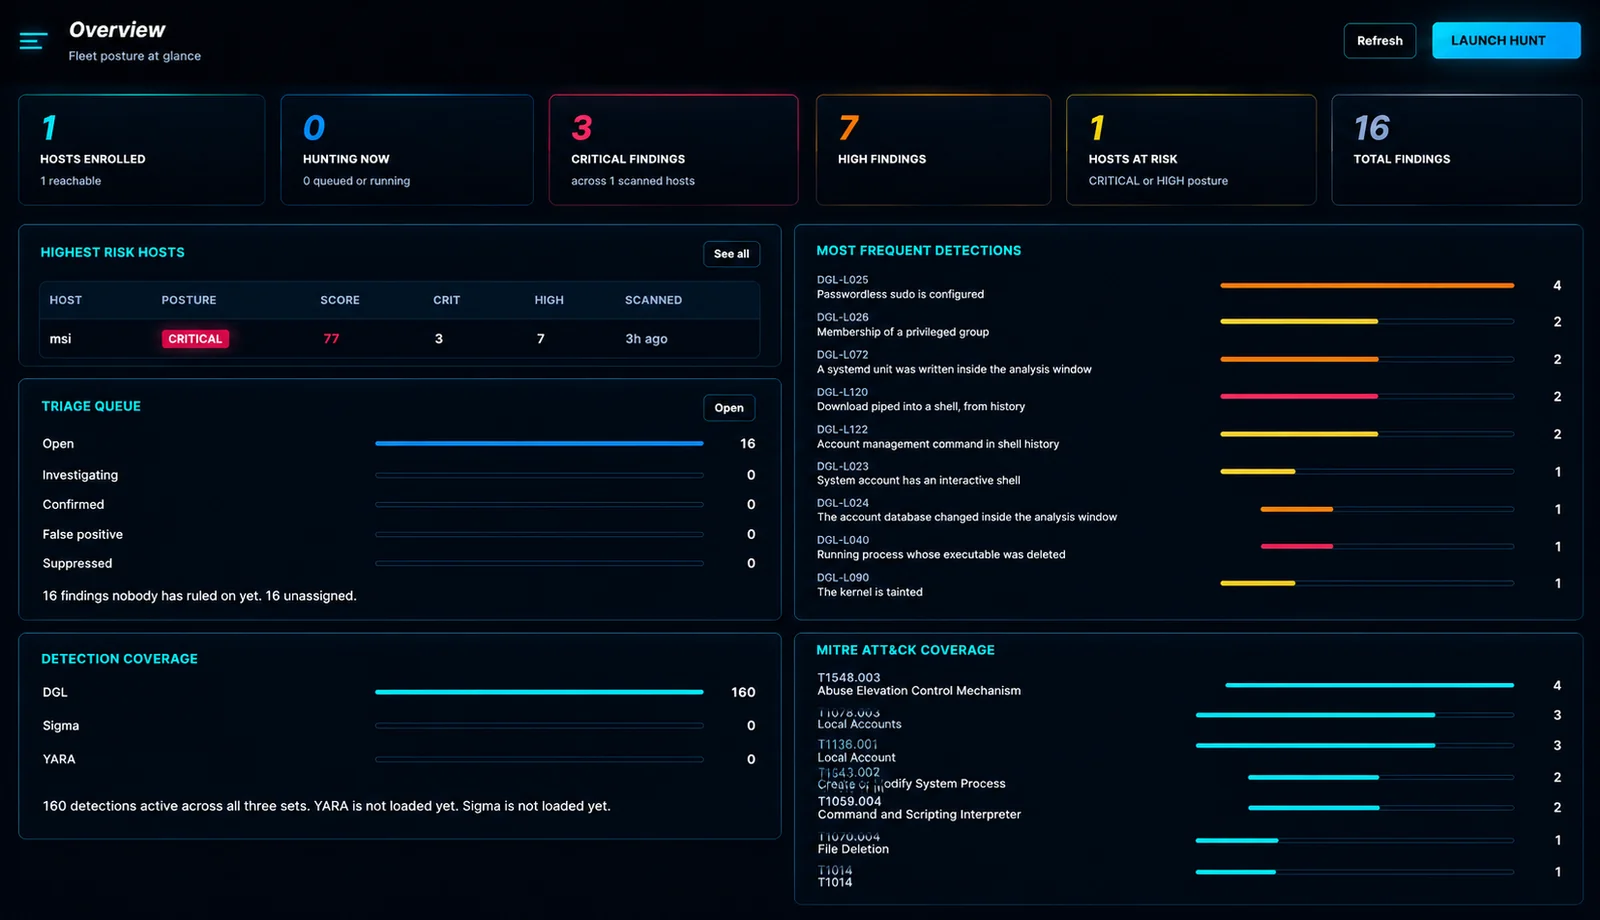 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 cristianzsh/forensictools
Collection d'outils forensiques
 cecio/usbvalve
Exposer l'activité USB à la volée
 cert-polska/drakvuf-sandbox
Outil automatisé d'analyse de logiciels malveillants au niveau de l'hyperviseur avec introspection des invités sans agent, exploration des résultats…