
certgraveyard_yara
 tjnel/certgraveyard_yara
Génération automatisée de règles YARA à partir de la base de données de certificats compromis de Cert Central.
defensive-toolsforensicsmalware-analysis+2
15
tjnel/certgraveyard_yaraGénération automatisée de règles YARA à partir de la base de données de certificats compromis de Cert Central.
 ishannaik/agent-sweep
Détecter et masquer les secrets dans les historiques des agents de codage IA (Claude Code, et plus).
 velocidex/velociraptor
Creuser plus profond....
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
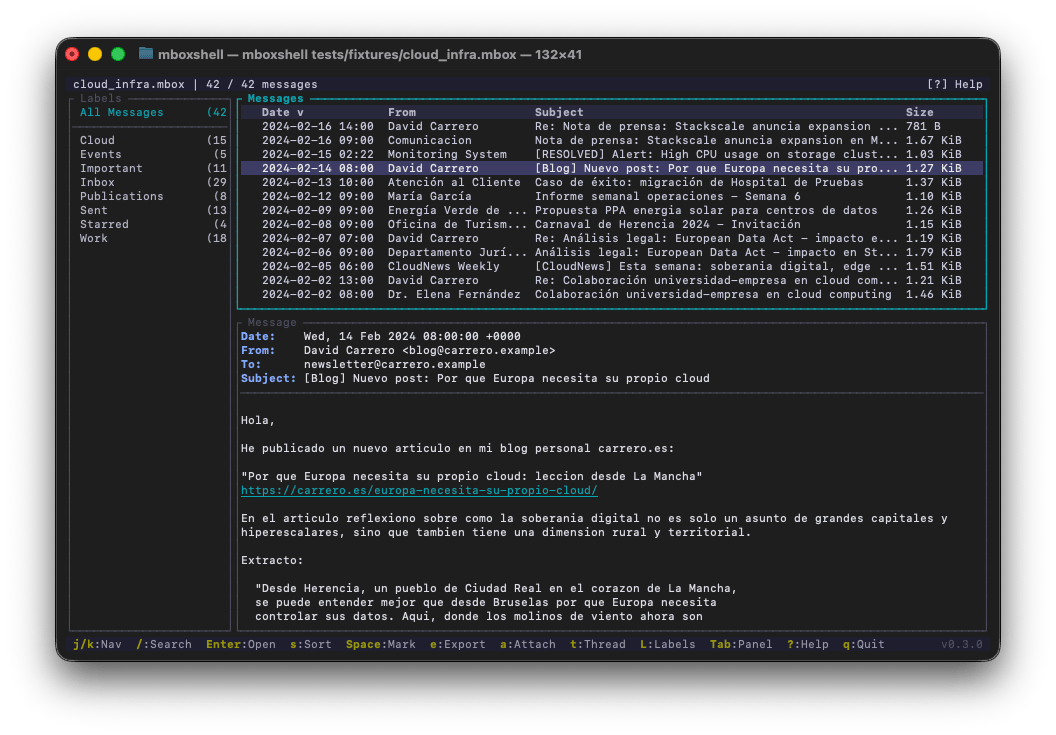 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 horsicq/detect-it-easy
Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 binref/refinery
Analyse de triage à haute intensité

 wireshark/wireshark
Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.
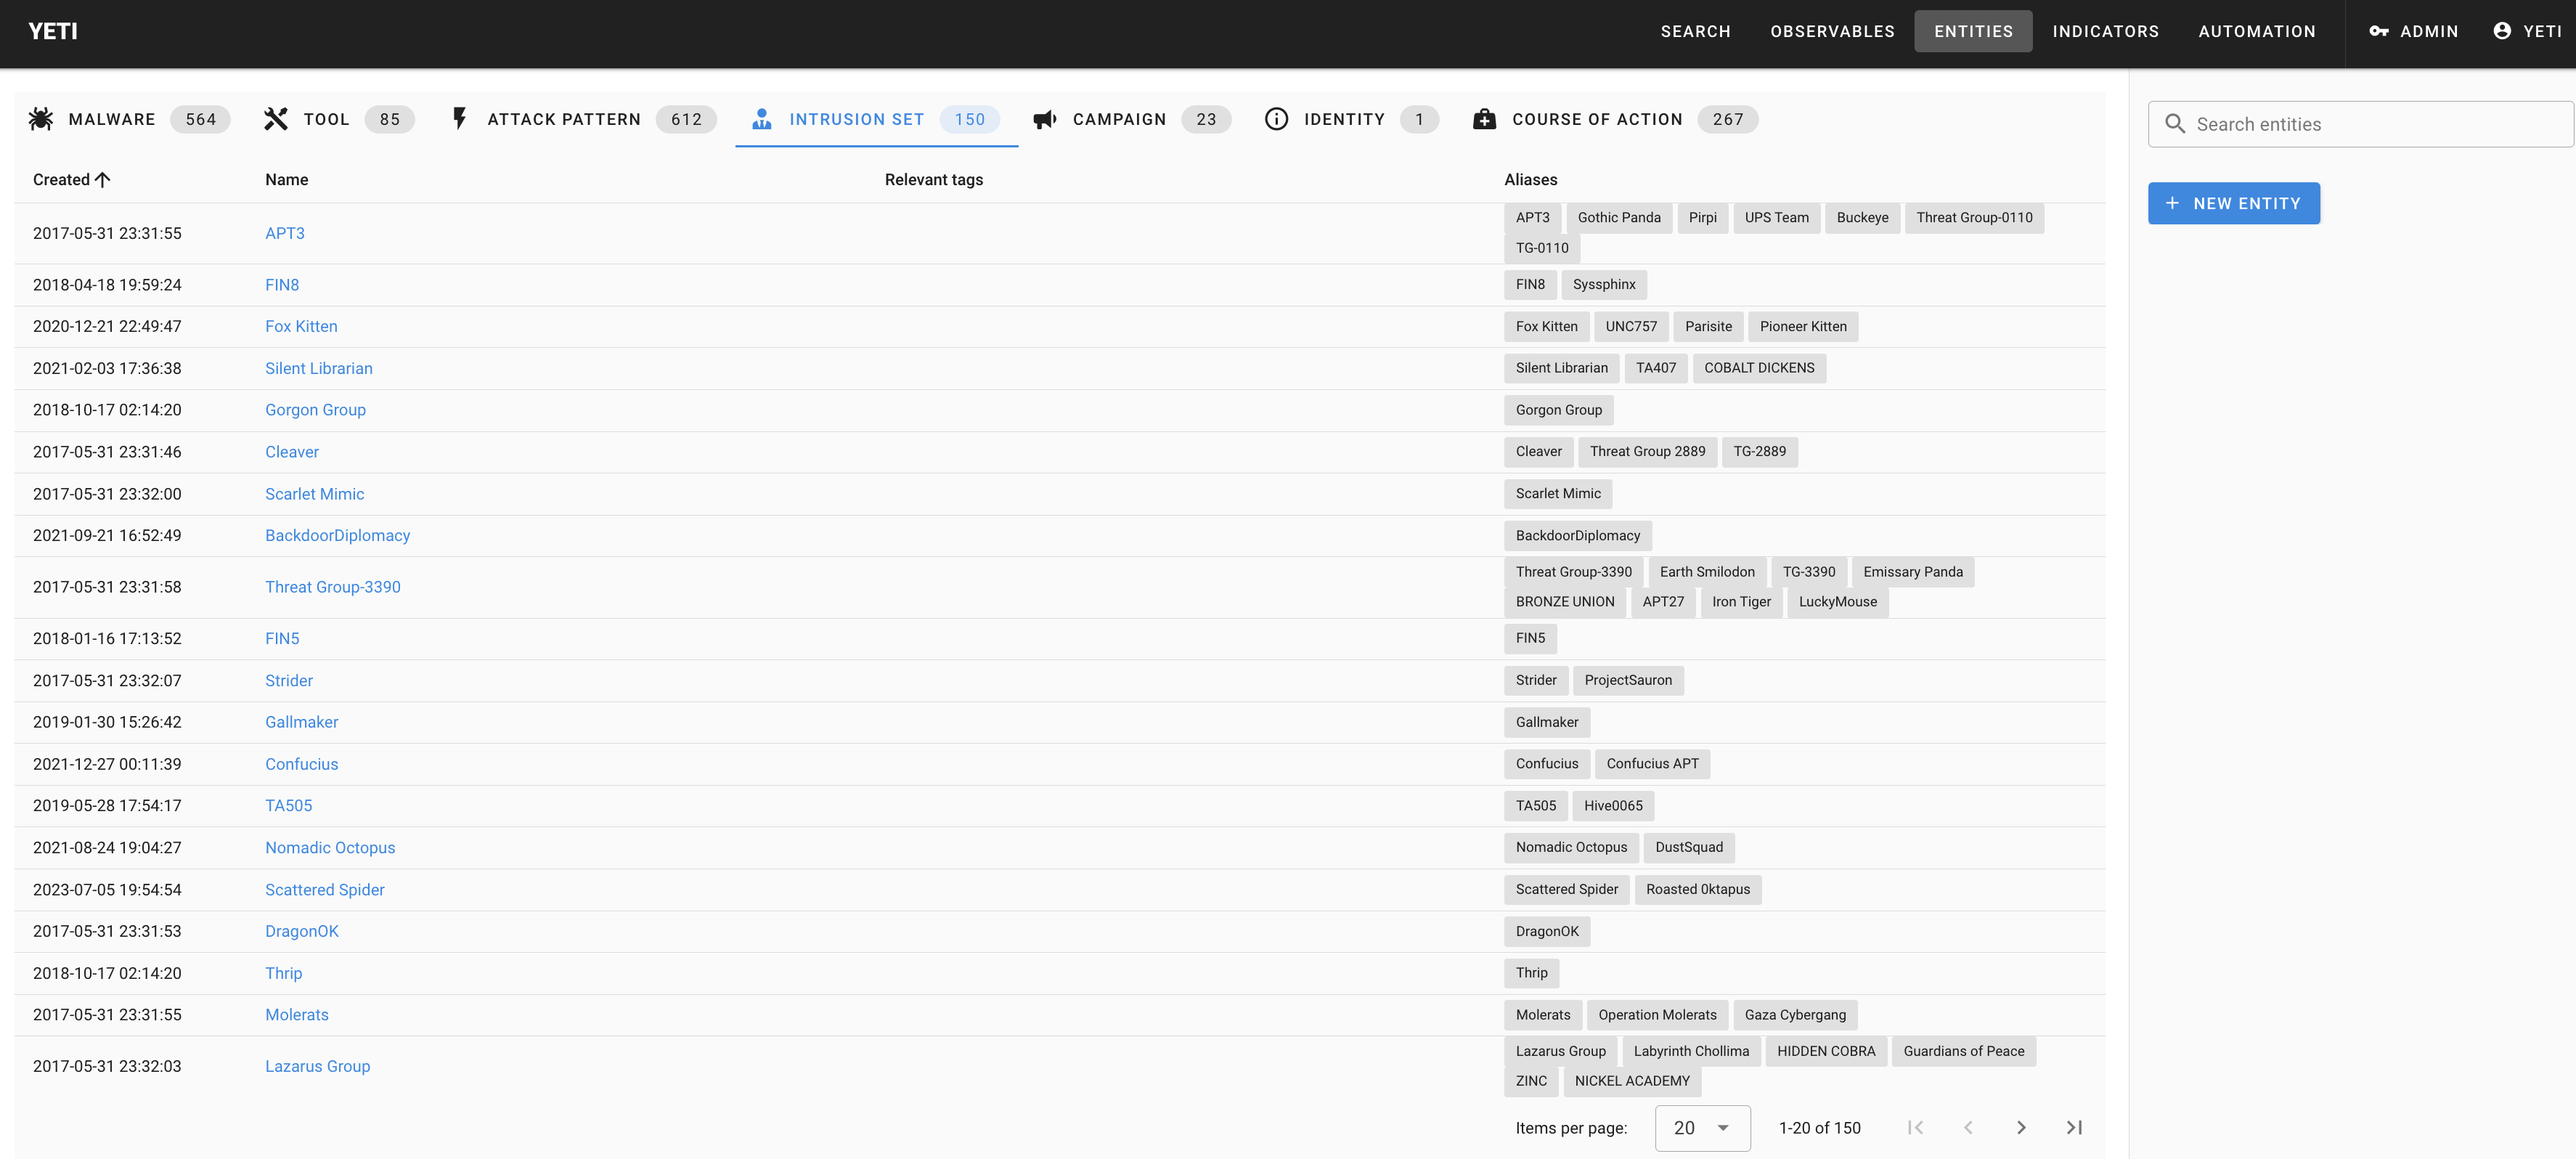 yeti-platform/yeti
Votre intelligence des menaces au quotidien
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 daffainfo/vol-rs
Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.